Todos los tutorialesDescargar Bromure Agentic CodingApple Silicon · macOS 14 o posterior · Gratis y de código abierto
Theo · Episodio 2 · 1:18
Movimiento lateral
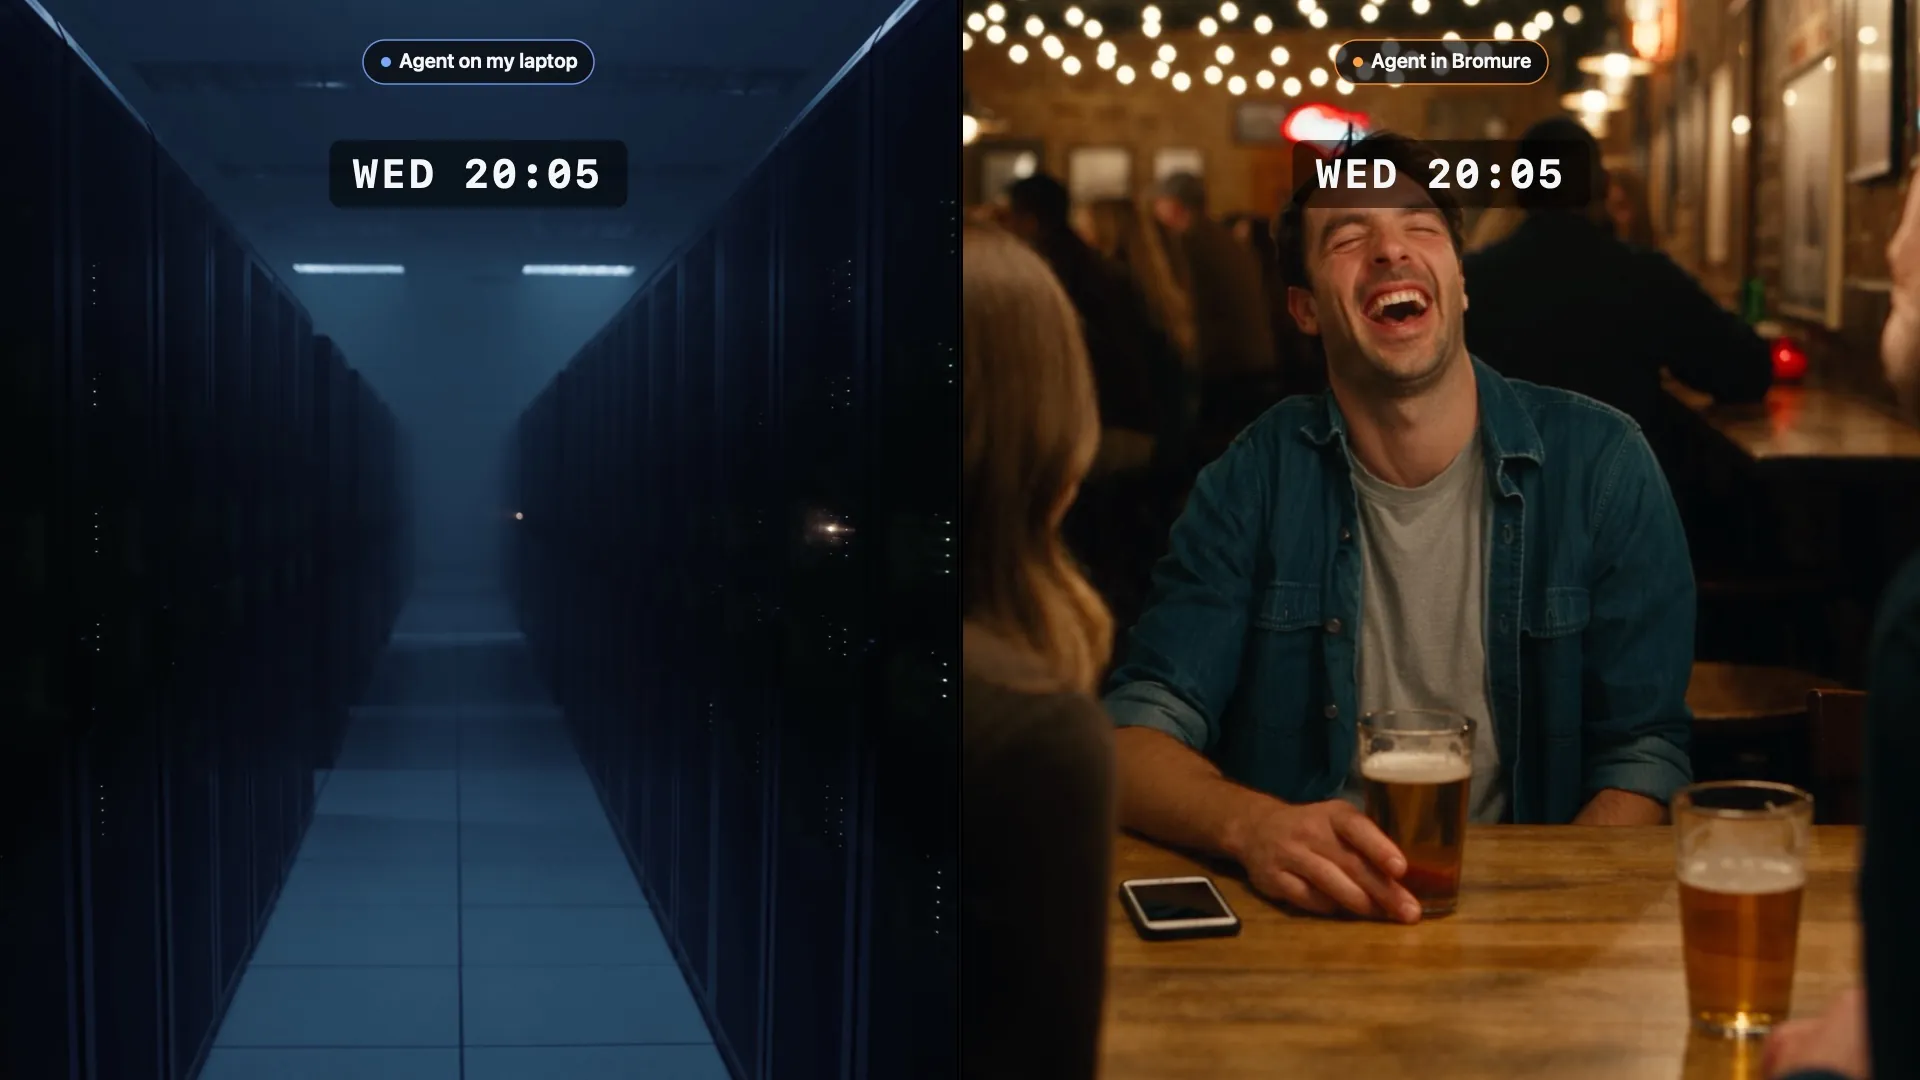
A la izquierda, los atacantes usan el acceso de Theo a Kubernetes para modificar el servicio de retiradas. A la derecha, la Cronología de seguridad cuenta toda la historia: la inyección de prompt detectada, los sustitutos interceptados, el sandbox negándose a abrir ~/.ssh y el linaje desde el razonamiento del agente hasta la petición bloqueada. Un clic borra el espacio de trabajo.
Lo que vas a ver
- 01A la izquierda, alguien modifica el servicio de retiradas con las credenciales de Kubernetes de Theo.
- 02A la derecha, la Cronología de seguridad muestra la inyección de prompt detectada en el README.
- 03También muestra las credenciales sustitutas interceptadas al salir, y el sandbox impidiendo que el script lea ~/.ssh.
- 04El linaje sigue la petición bloqueada hasta la llamada a herramienta del agente y el razonamiento detrás de ella.
- 05Theo borra el espacio de trabajo con un clic y denuncia el repositorio.
Cuando algo sale mal, tienes toda la historia, y una máquina limpia con un clic.
A continuación
Veinte minutos
Una historia ficticia inspirada en el hackeo de Binance de octubre de 2026. Theo, Coinvance y Halvard Capital son inventados, igual que el código, las claves y el ataque de estos episodios, que no retratan lo que ocurrió en Binance.