Suas equipes de agentes,
rodando com segurança.
Rode uma frota de agentes de código no seu Mac, cada um na sua própria VM Linux. Passe as instruções para todos juntos. Alcance-os de qualquer lugar. Seus segredos ficam fora do alcance deles.
DownloadApple Silicon · macOS 14 ou posterior · Gratuito e de código abertoEles não usavam o Bromure Agentic Coding


Um briefing. Um time inteiro nele.
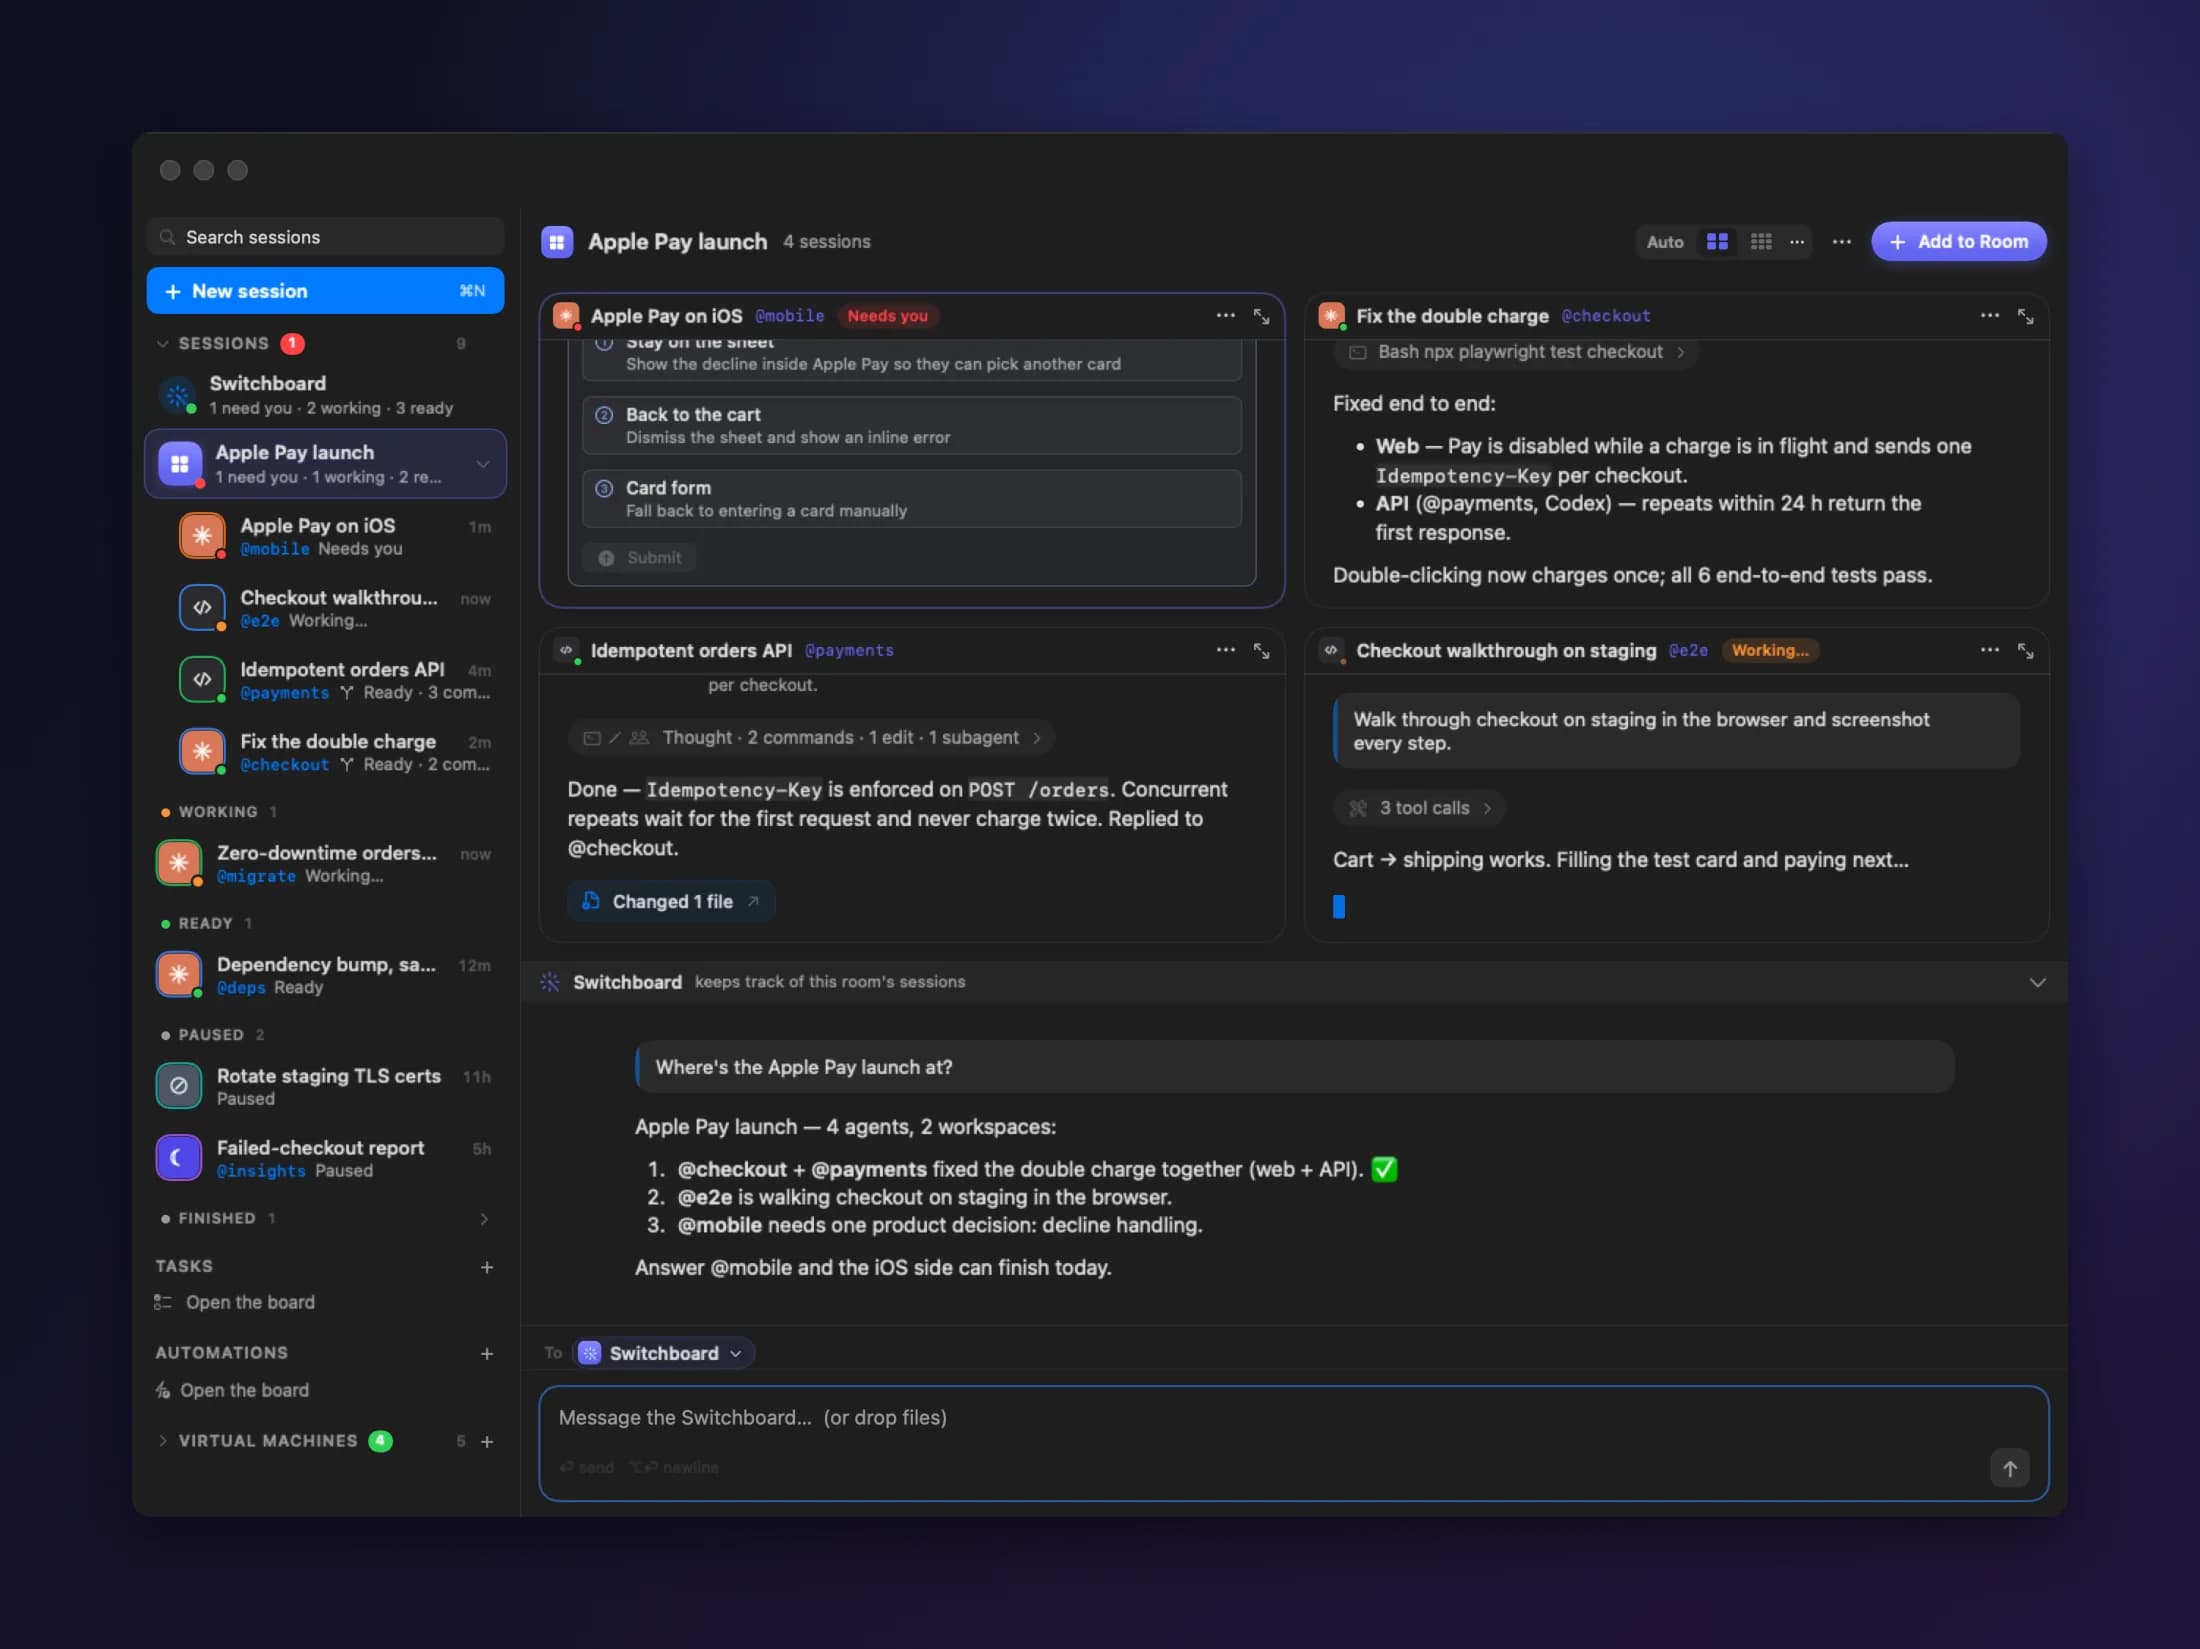
Rode Claude Code, Codex, Grok, Kimi Code e Oh My Pi lado a lado. Arraste uma sessão sobre outra para criar uma sala. Escreva uma instrução só, e a sala começa a trabalhar.
Arraste e forme um time
Solte uma sessão sobre outra. Agora elas dividem uma sala, lado a lado.
Uma instrução para todos
Escreva para um agente, ou para a Central da sala para falar com todos.
Agentes que conversam
Os agentes pedem ajuda uns aos outros pelo nome. Você não precisa repassar nada.
Deixe o Mac em casa. Leve os agentes junto.
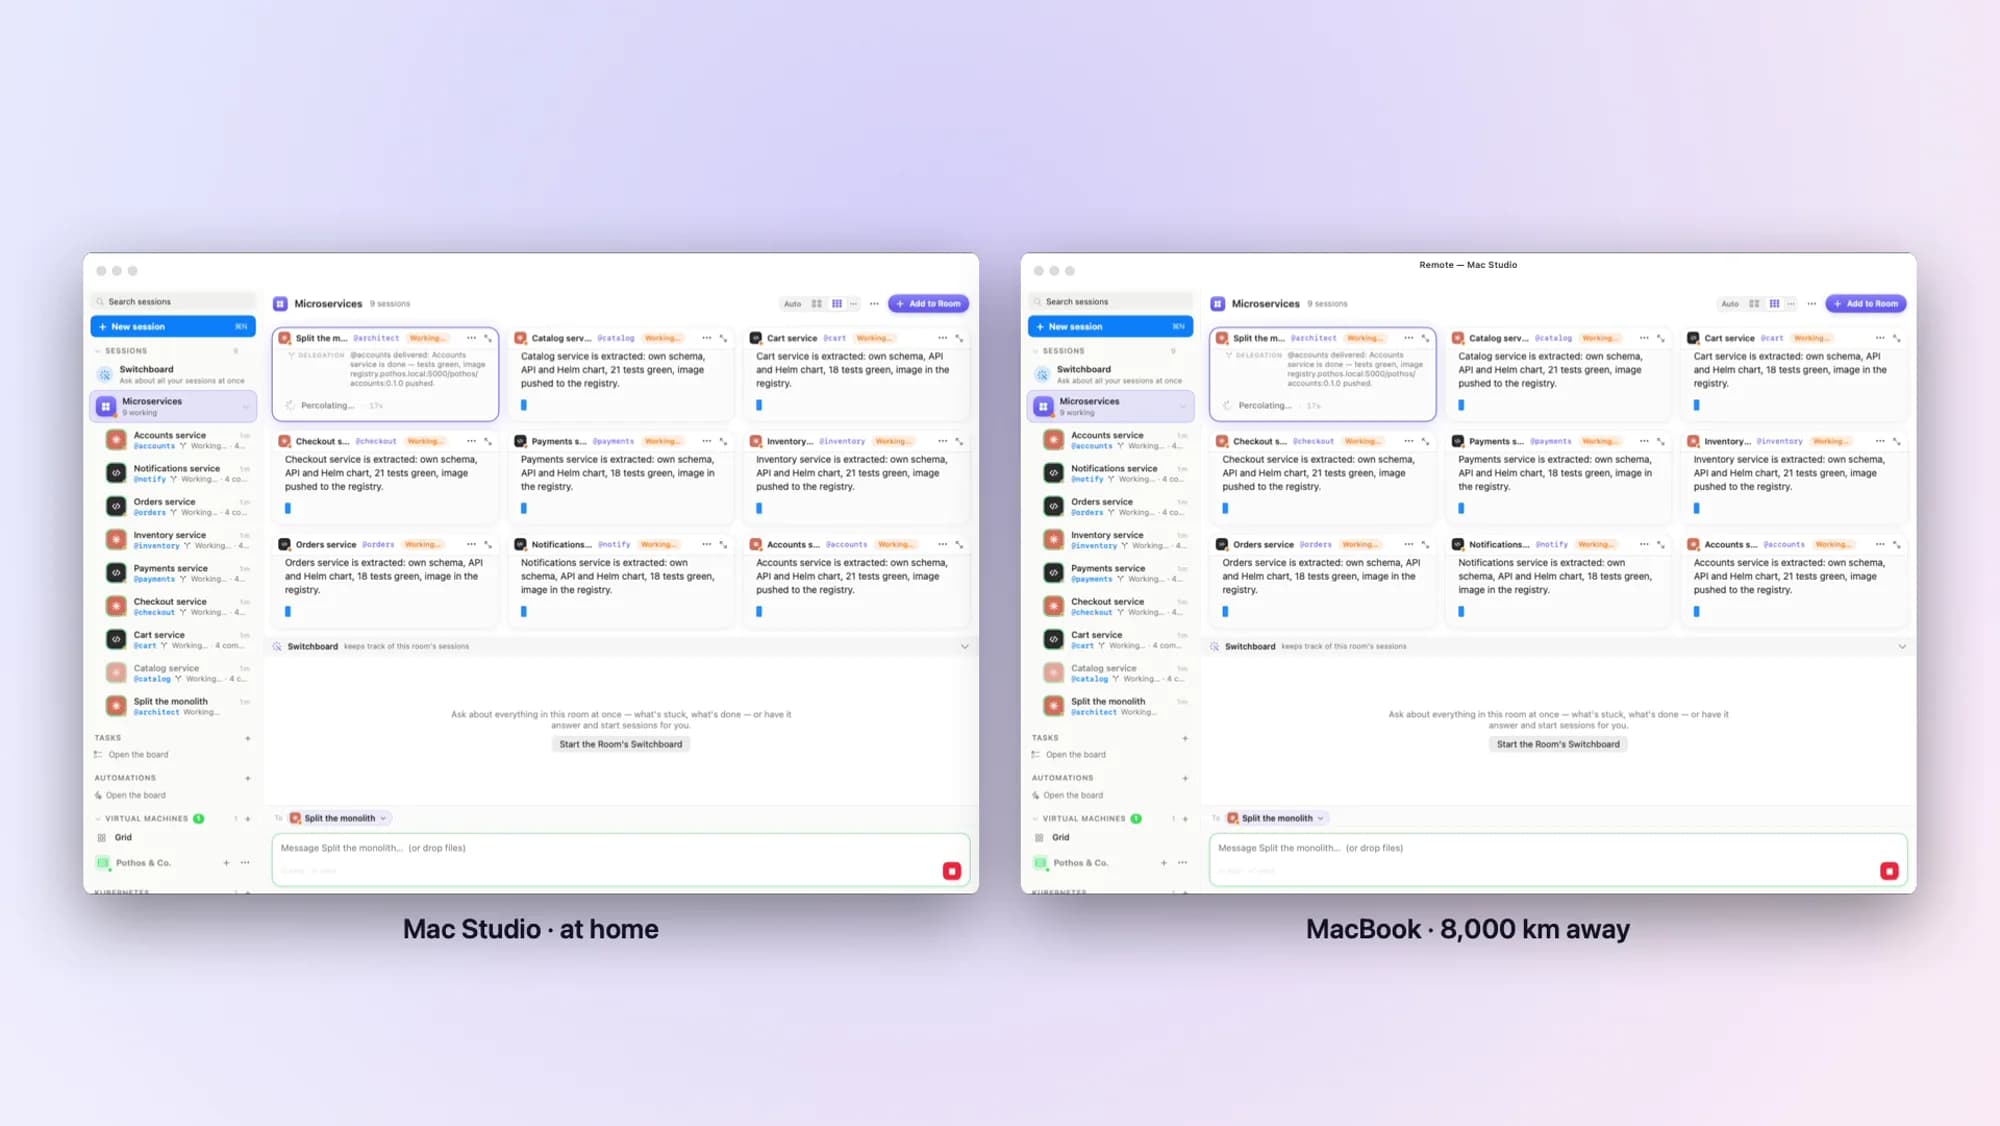
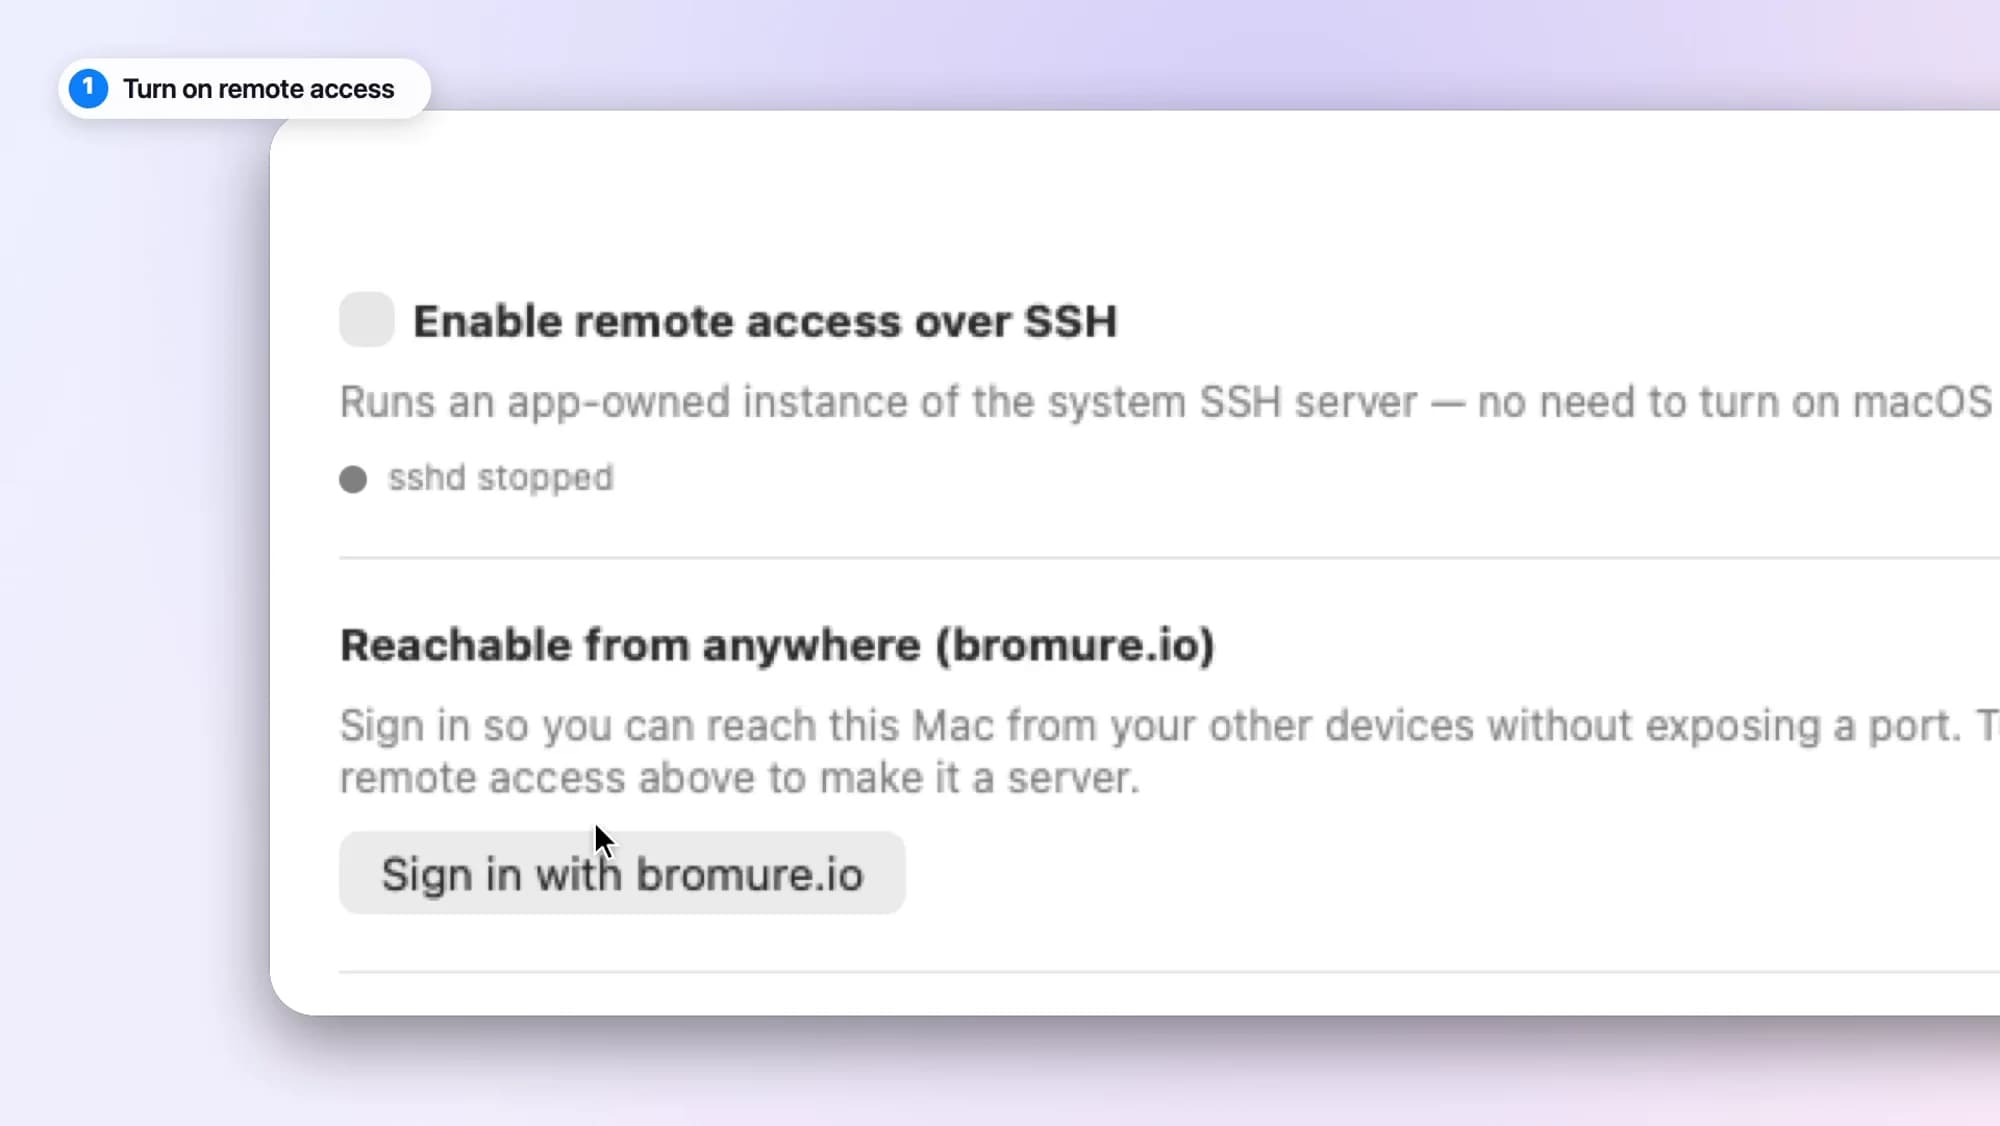
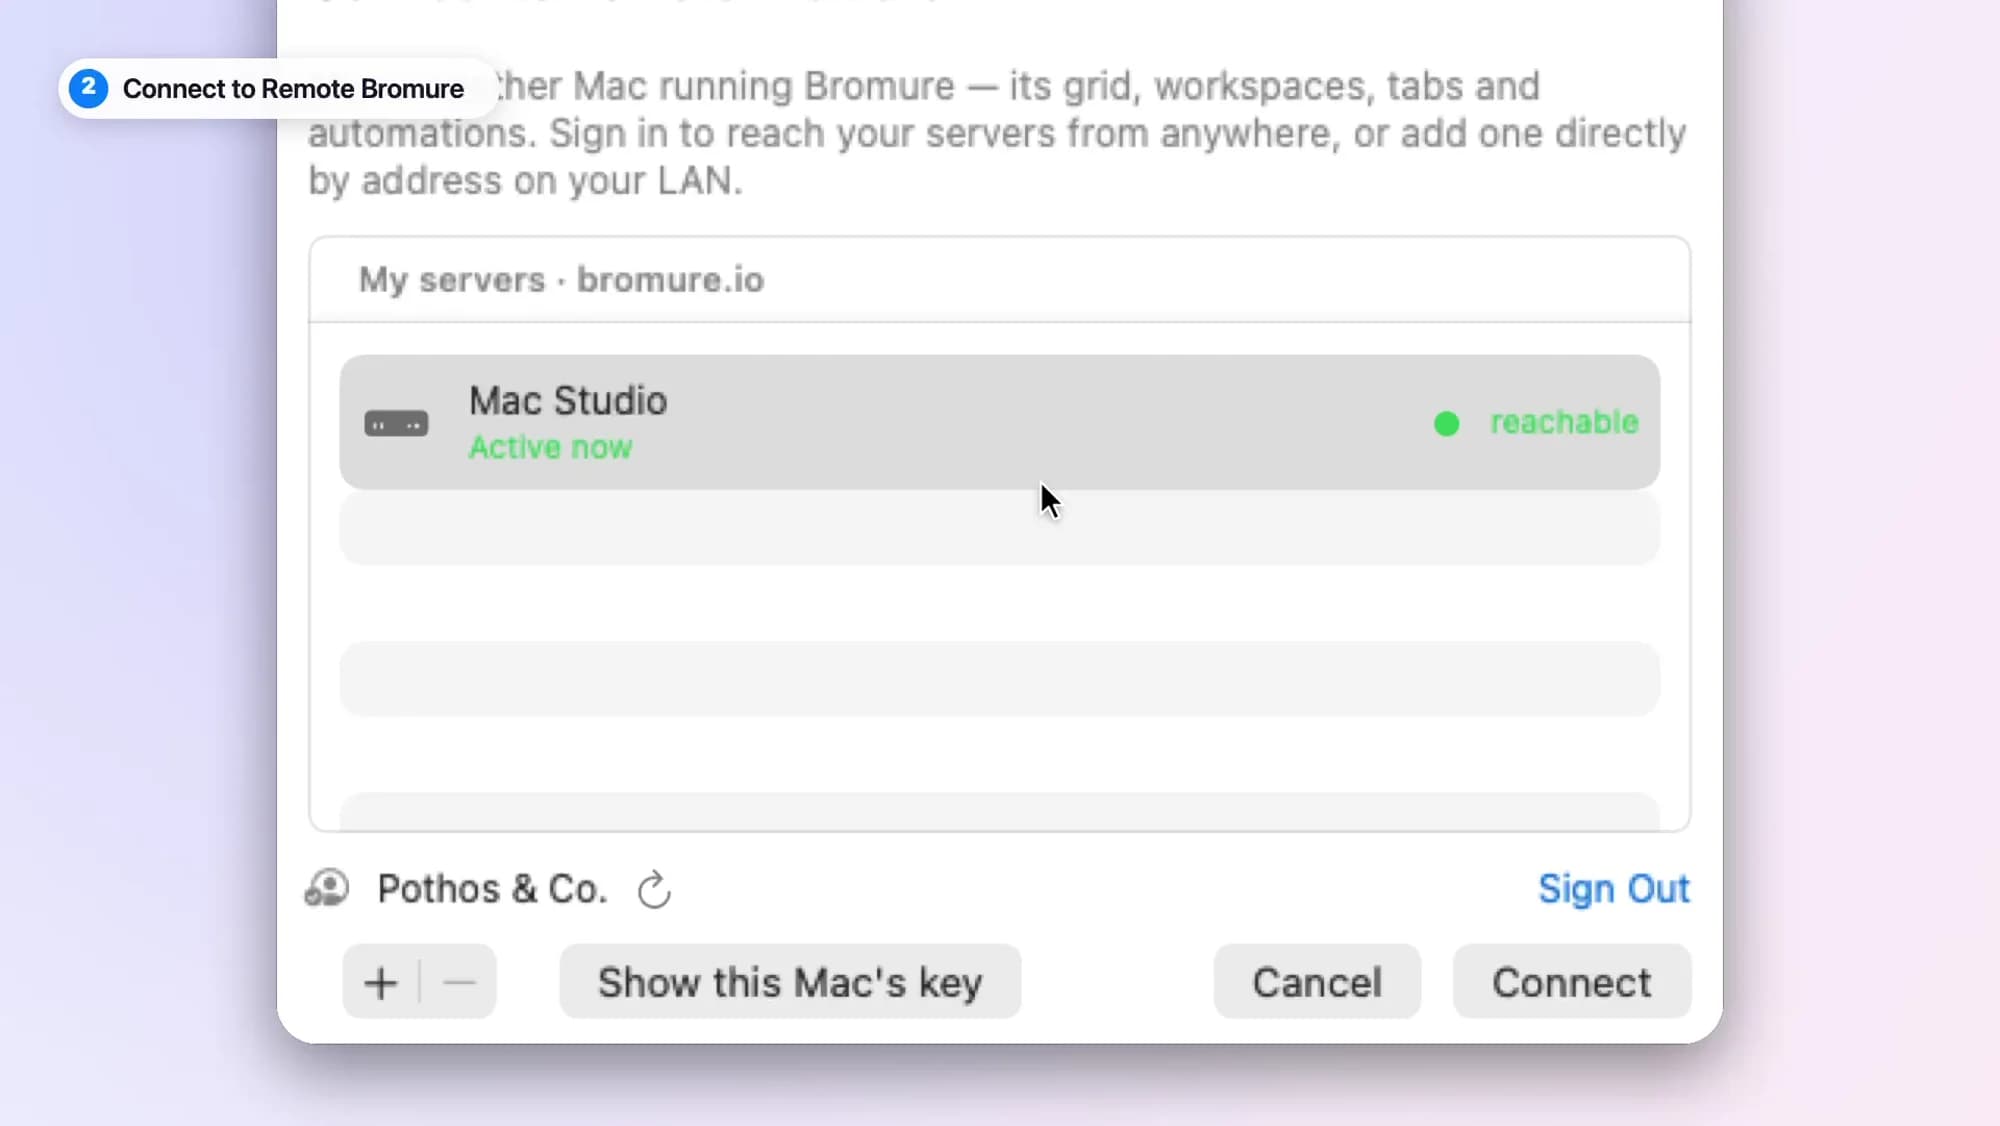
Ligue o acesso remoto e entre na sua conta. Depois, alcance seu Mac de qualquer lugar — as mesmas sessões e salas, ao vivo, em outro Mac, num iPhone, iPad ou Vision Pro.
Ligue
Um botão. Nenhum ajuste do macOS para mudar, nenhum direito de administrador.
Entre
Entre no bromure.io em cada dispositivo. Eles se encontram sozinhos.
Conecte
Escolha seu Mac na lista. Está tudo onde você deixou.
Uma fronteira que o agente não consegue cruzar.
Tudo o que o agente envia sai por um único gateway no seu Mac. É ali que os segredos entram, os pacotes são verificados e as instruções escondidas são barradas. O agente não consegue desligá-lo.
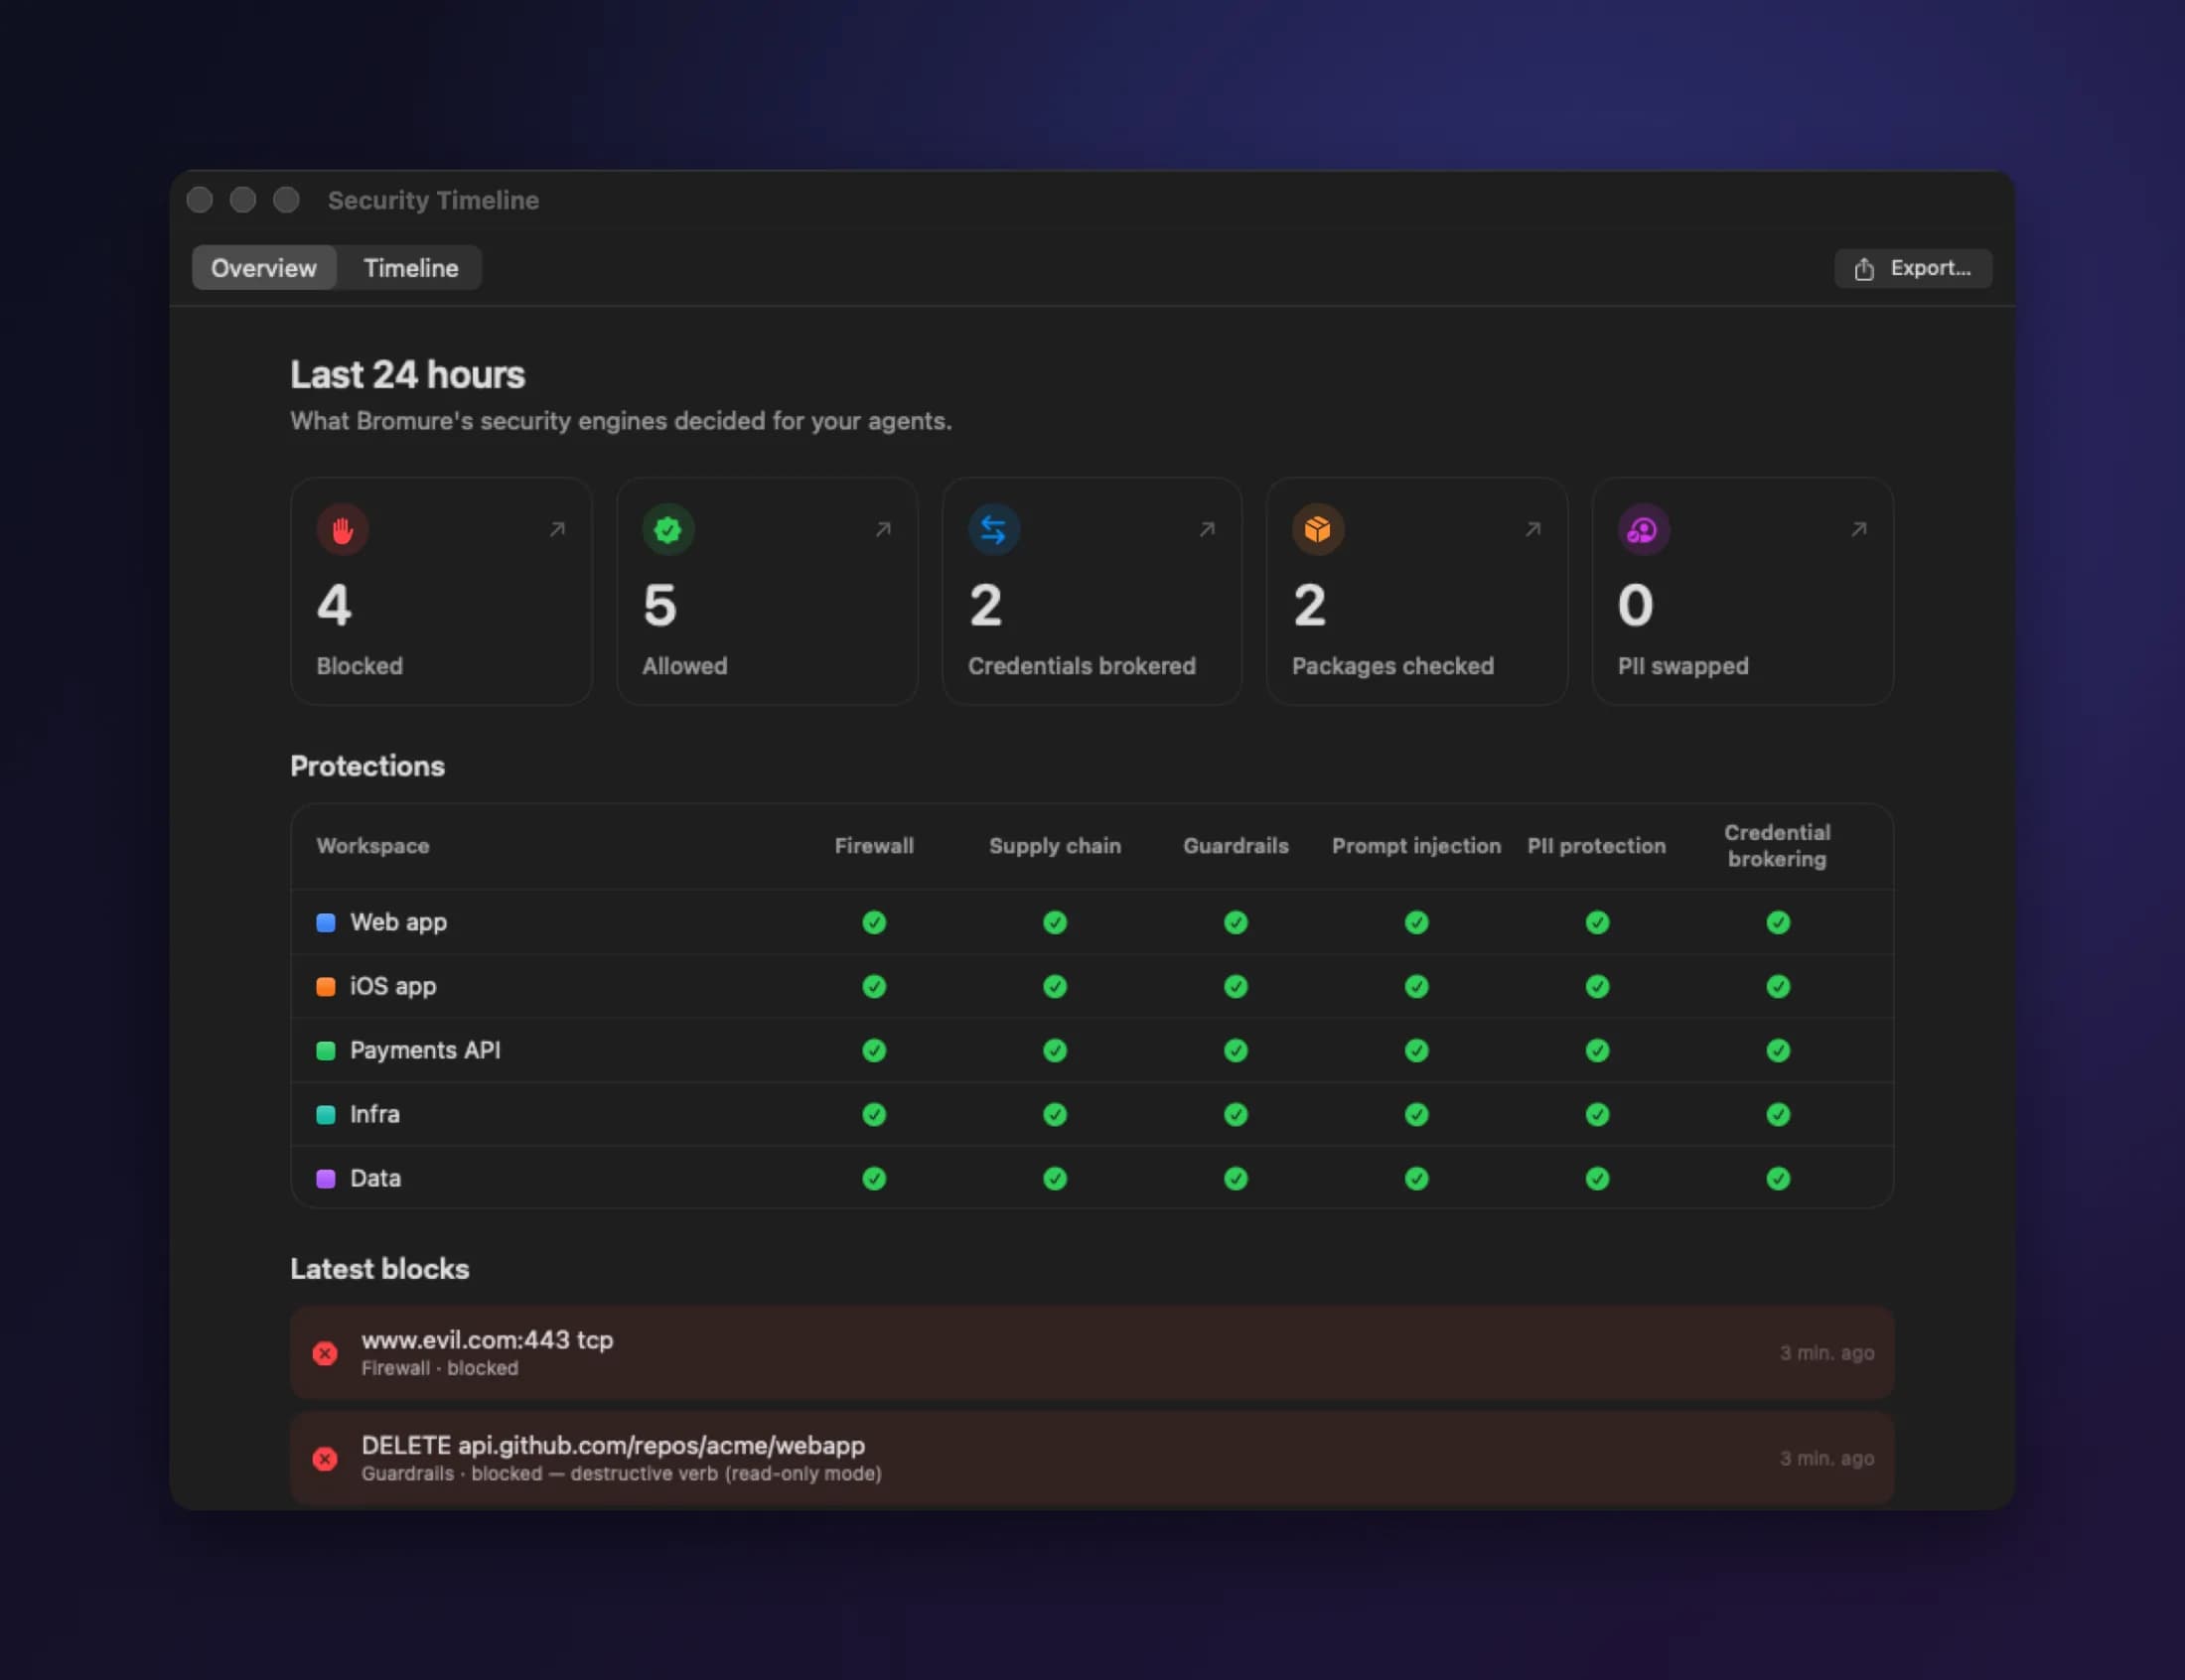
Veja o que foi bloqueado, o que foi permitido e por quê — em cada máquina, até 90 dias atrás.
Seus segredos
As chaves reais nunca entram na VM. O agente recebe iscas, e o seu Mac põe as reais na saída.
Sua infraestrutura
Um delete, um push ou um DROP TABLE pode ser bloqueado, ou esperar o seu OK.
Suas dependências
Versões recém-publicadas ficam retidas. Ligue também a verificação de malware e vulnerabilidades.
As instruções do seu agente
Ordens escondidas em arquivos, páginas web e CLAUDE.md são sinalizadas ou bloqueadas.
Um pacote malicioso pode estragar a VM. Não consegue tocar nos seus tokens, nos seus repositórios nem na sua conta de nuvem.
Veja alguém usando de verdade.
Episódios curtos que acompanham Sonya, Alex e Maya num trabalho real.
Sonya
Desenvolvedora solo · Pothos & Co.
Alex
Pesquisador de segurança · Northbank
Maya
Desenvolvedora · a duas semanas do lançamento
Hans
Desenvolvedor de jogos indie · Lille Fjell Games
Claudia
Engenheira de segurança · pesquisa genômica
Todo o resto, para quando você quiser.
O essencial está acima. Todo o resto está aqui.
CentralUm agente para acompanhar todos os outros.
Pergunte à Central o que está acontecendo. Ela diz o que está pronto, o que travou e o que precisa de você — e repassa suas respostas.
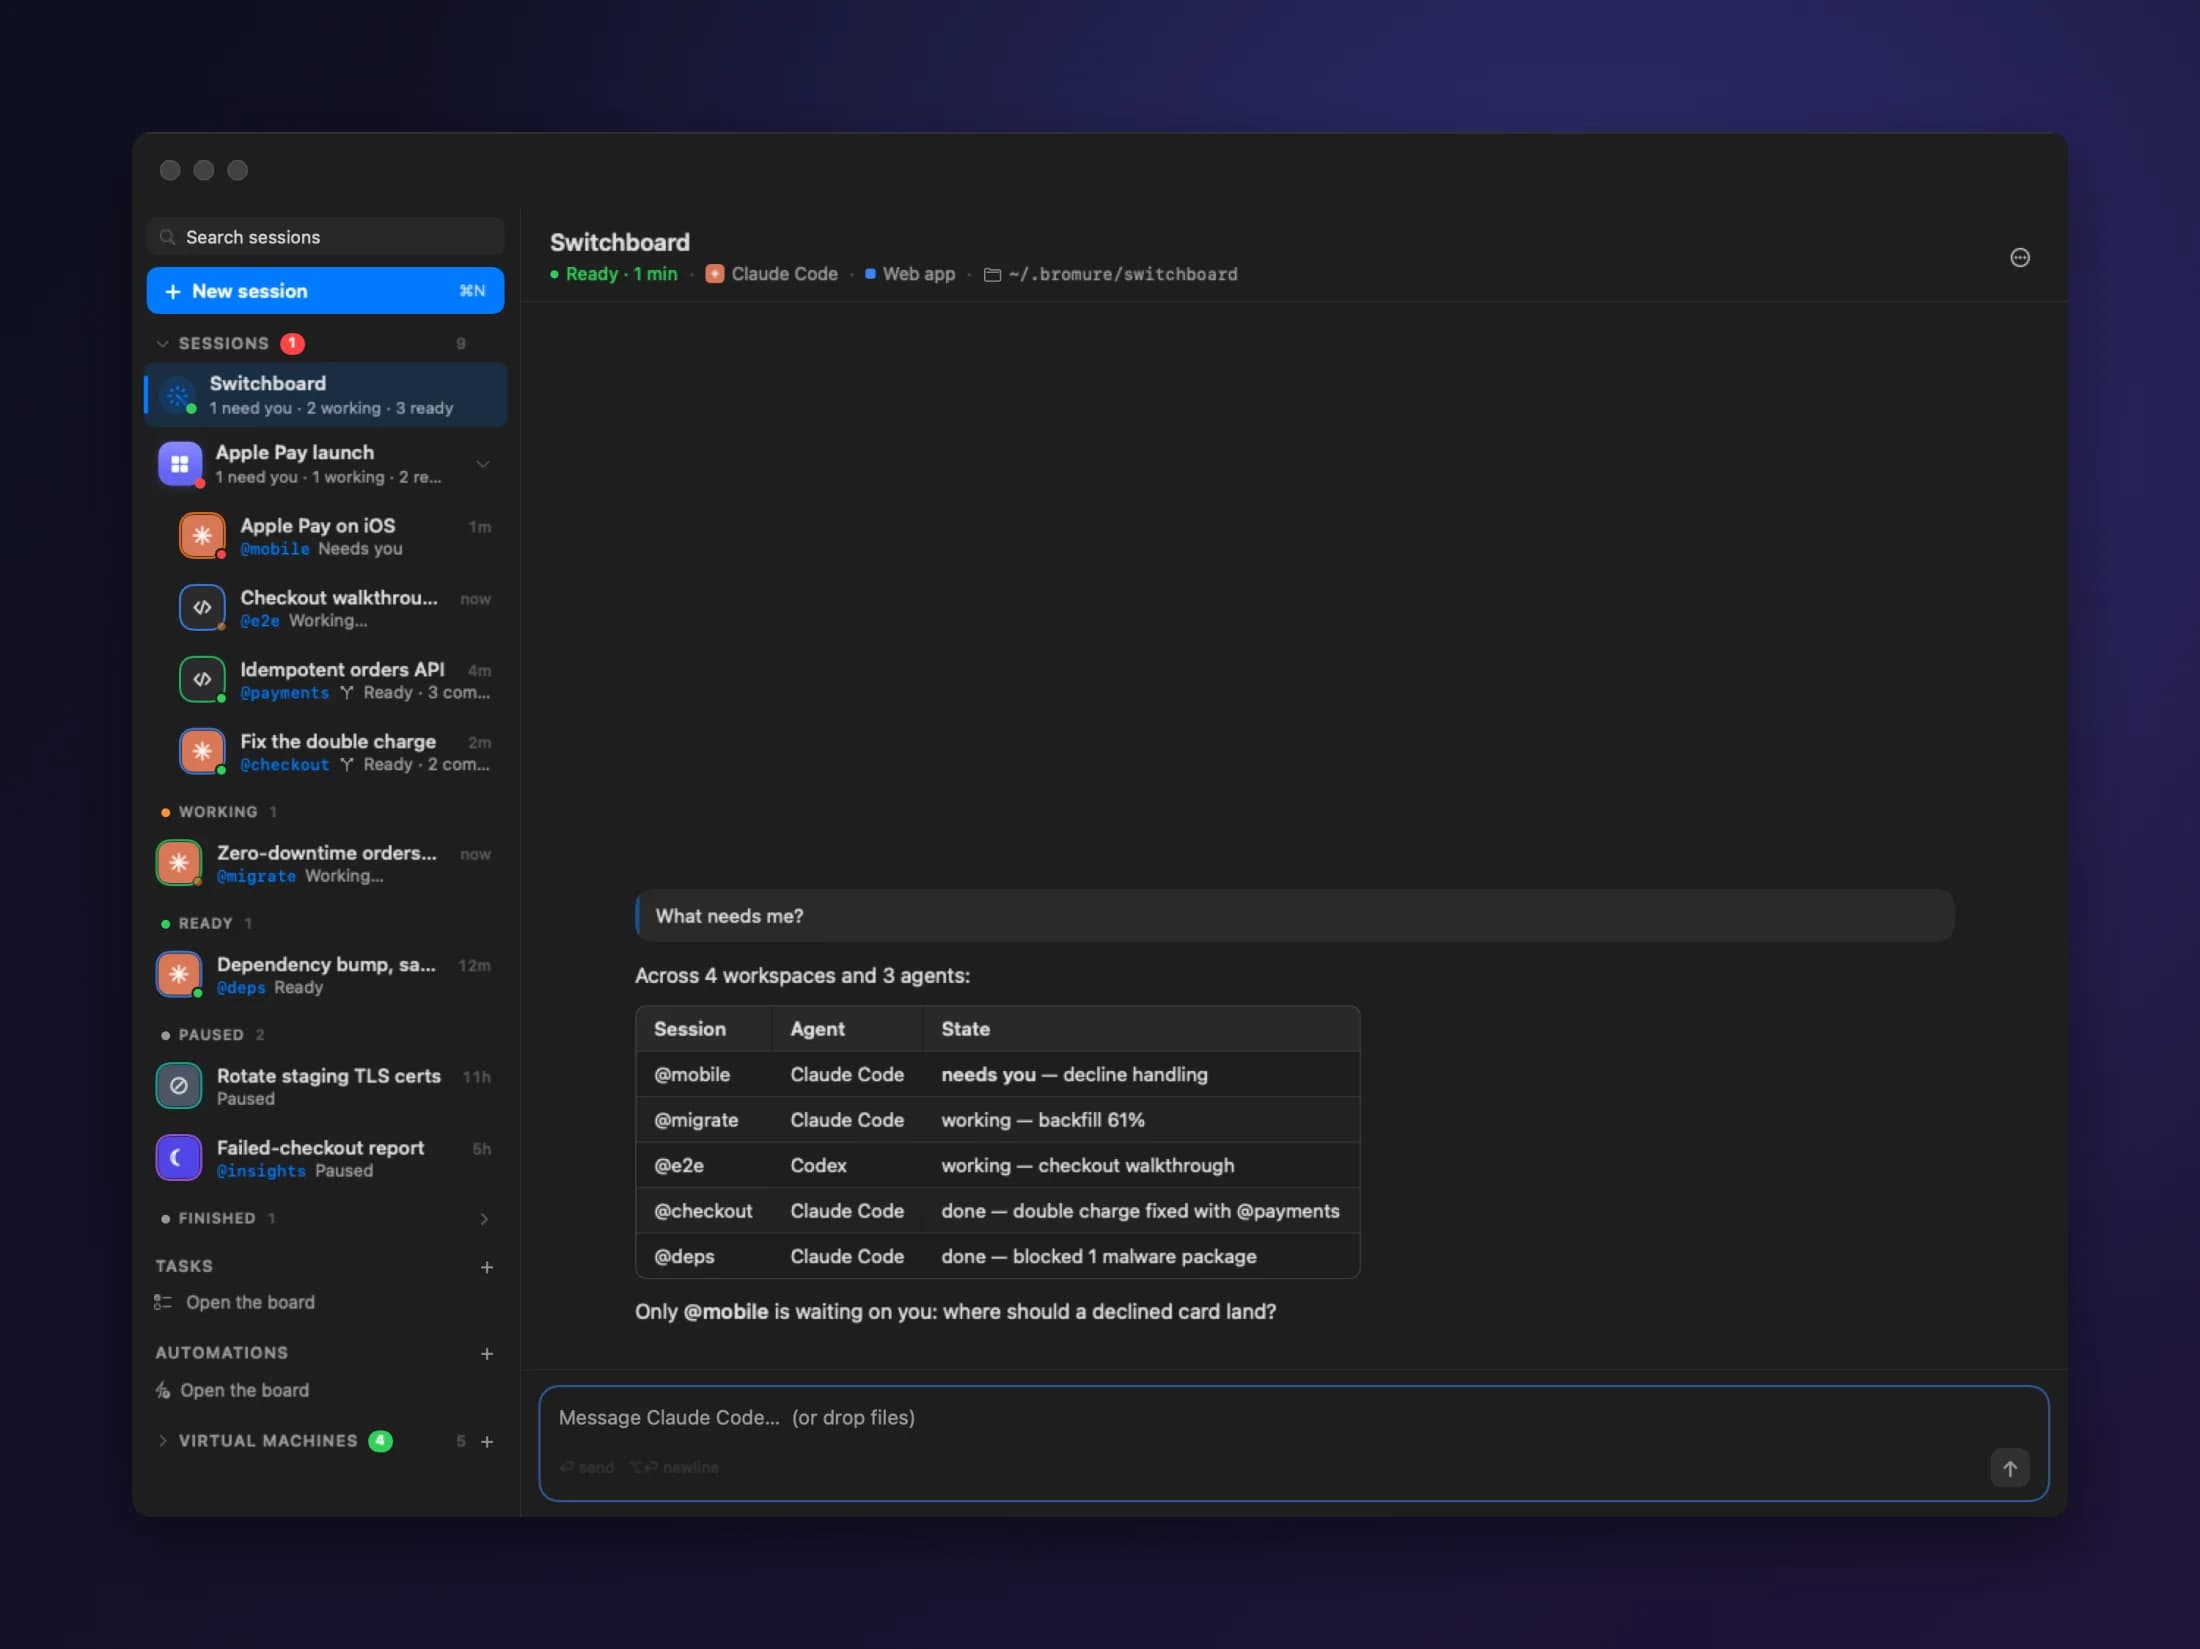
Com suas palavras
“O que precisa de mim?” “Diga ao @checkout para ir com a opção 2.” Só isso.
Só com a sua palavra
Ela só age por você quando você realmente pediu. Nenhuma instrução infiltrada consegue convencê-la.
Do seu celular
Converse com ela pelo Signal, WhatsApp ou Slack. Mande STOP para pausar.
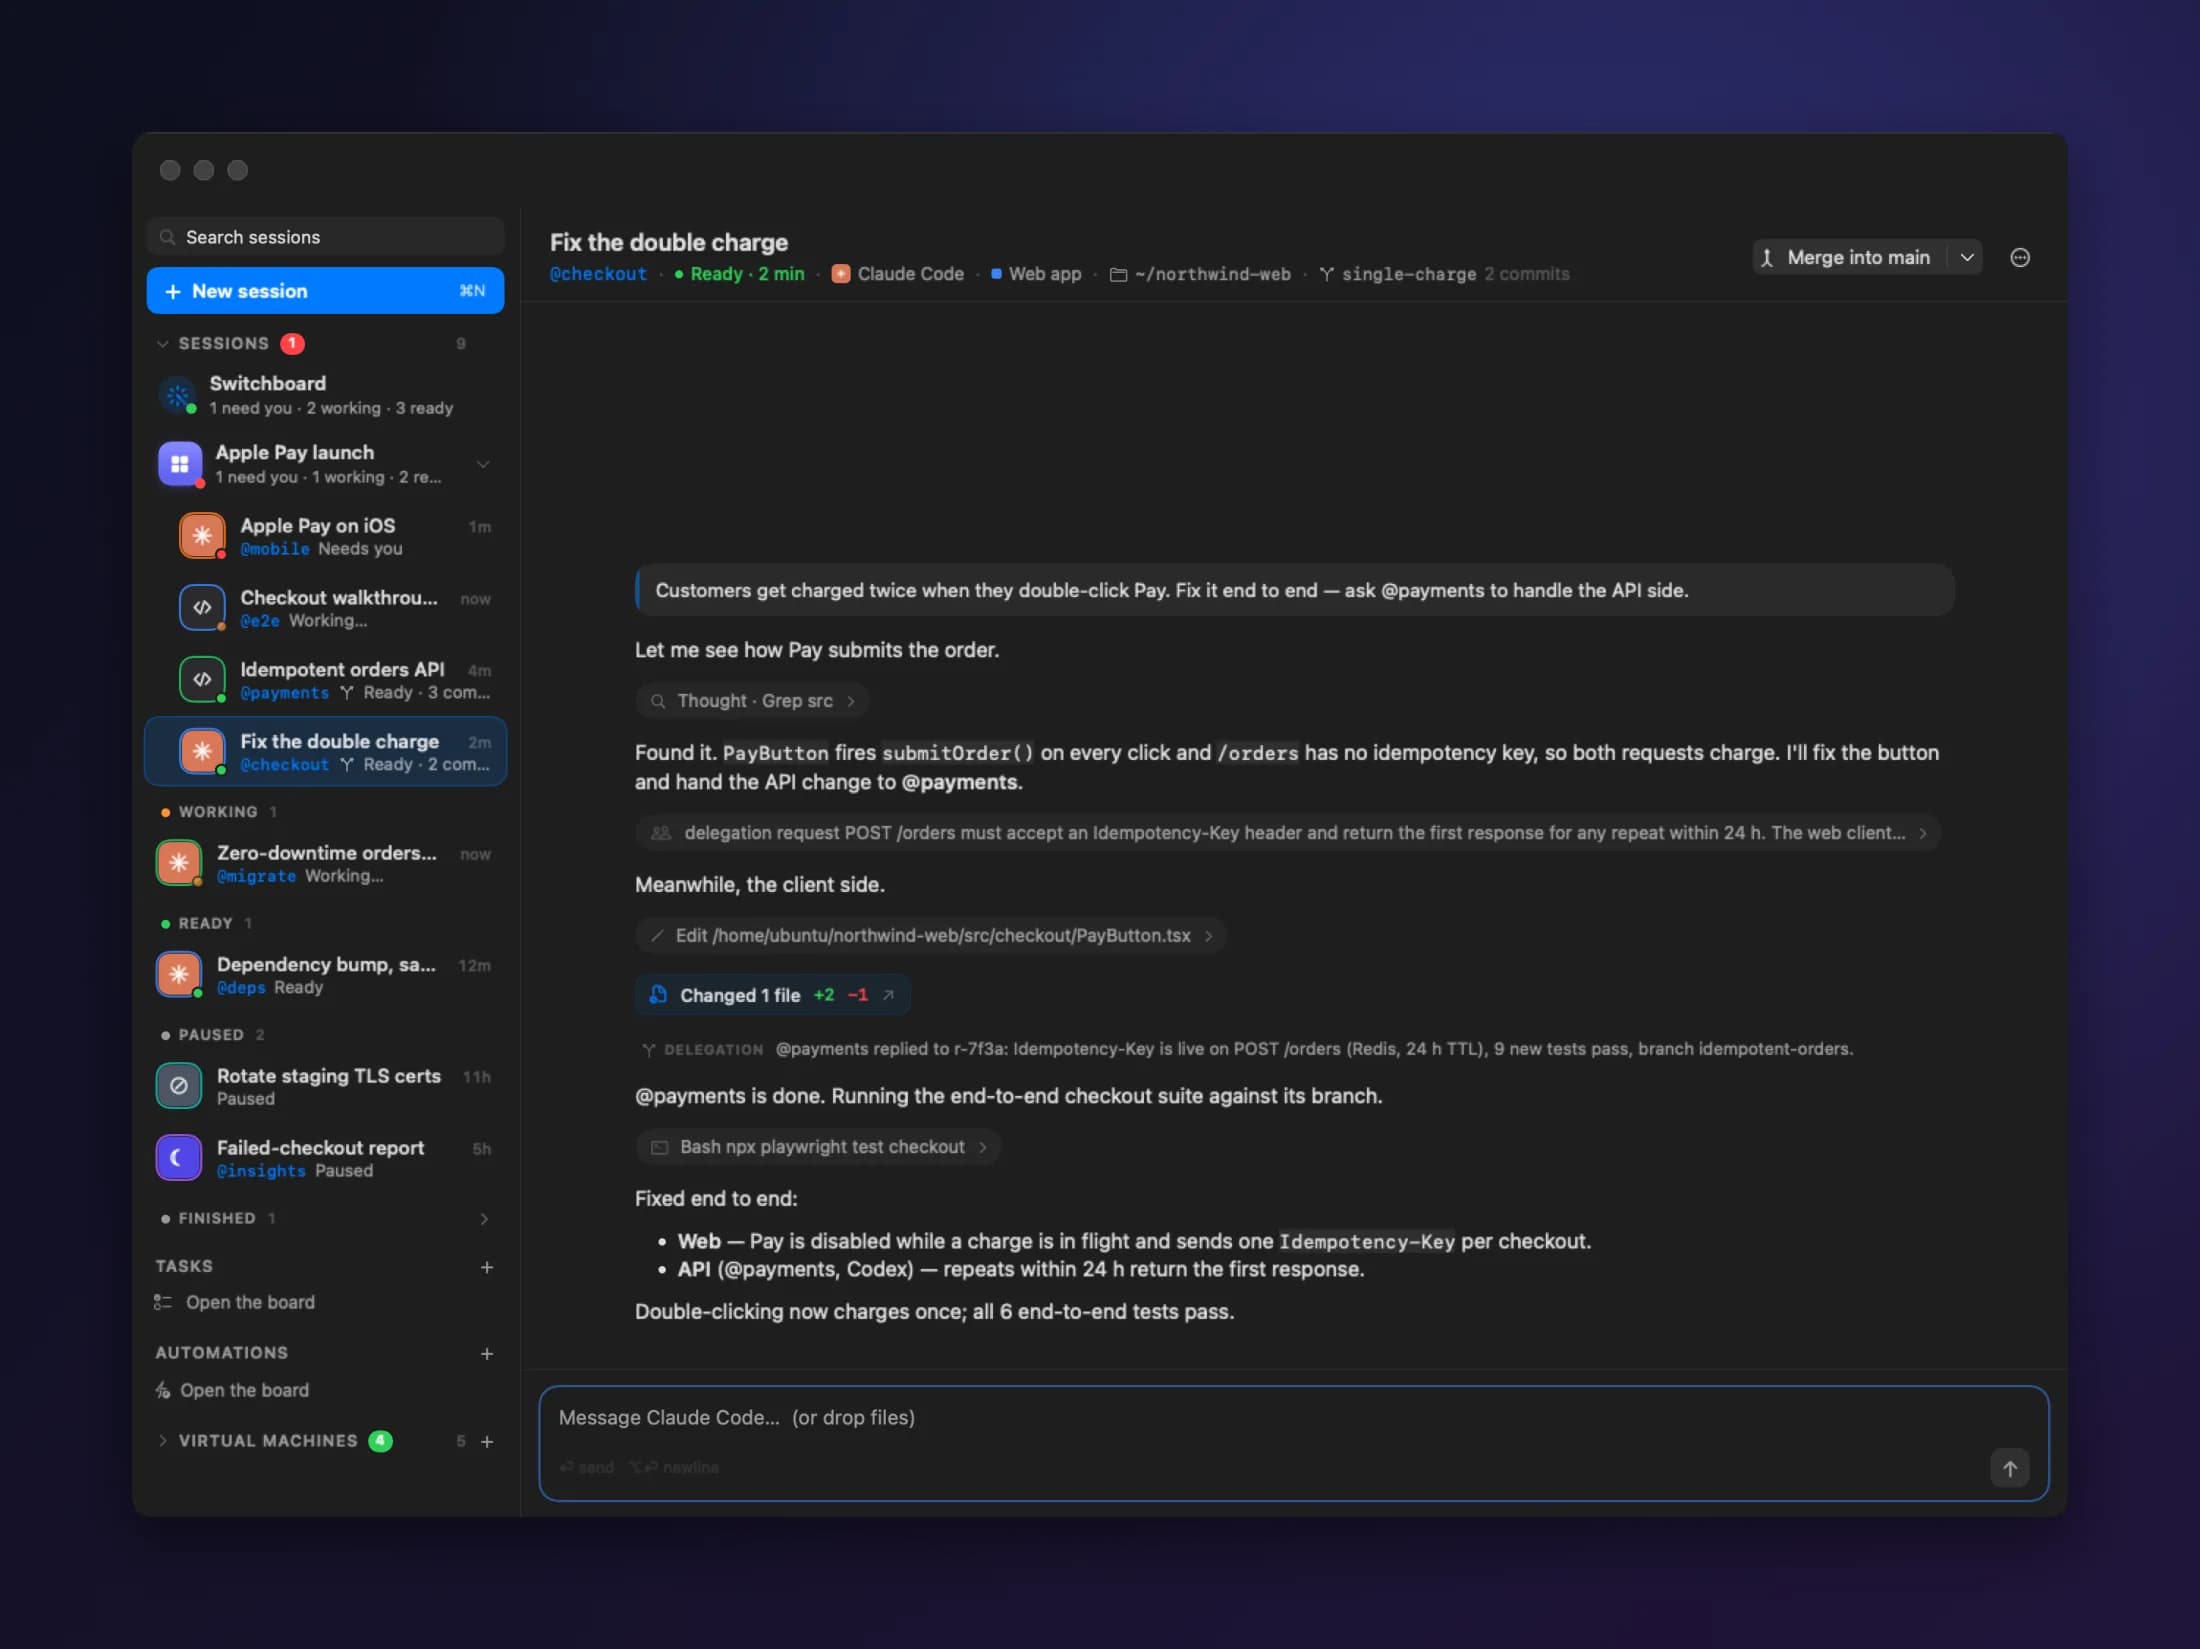
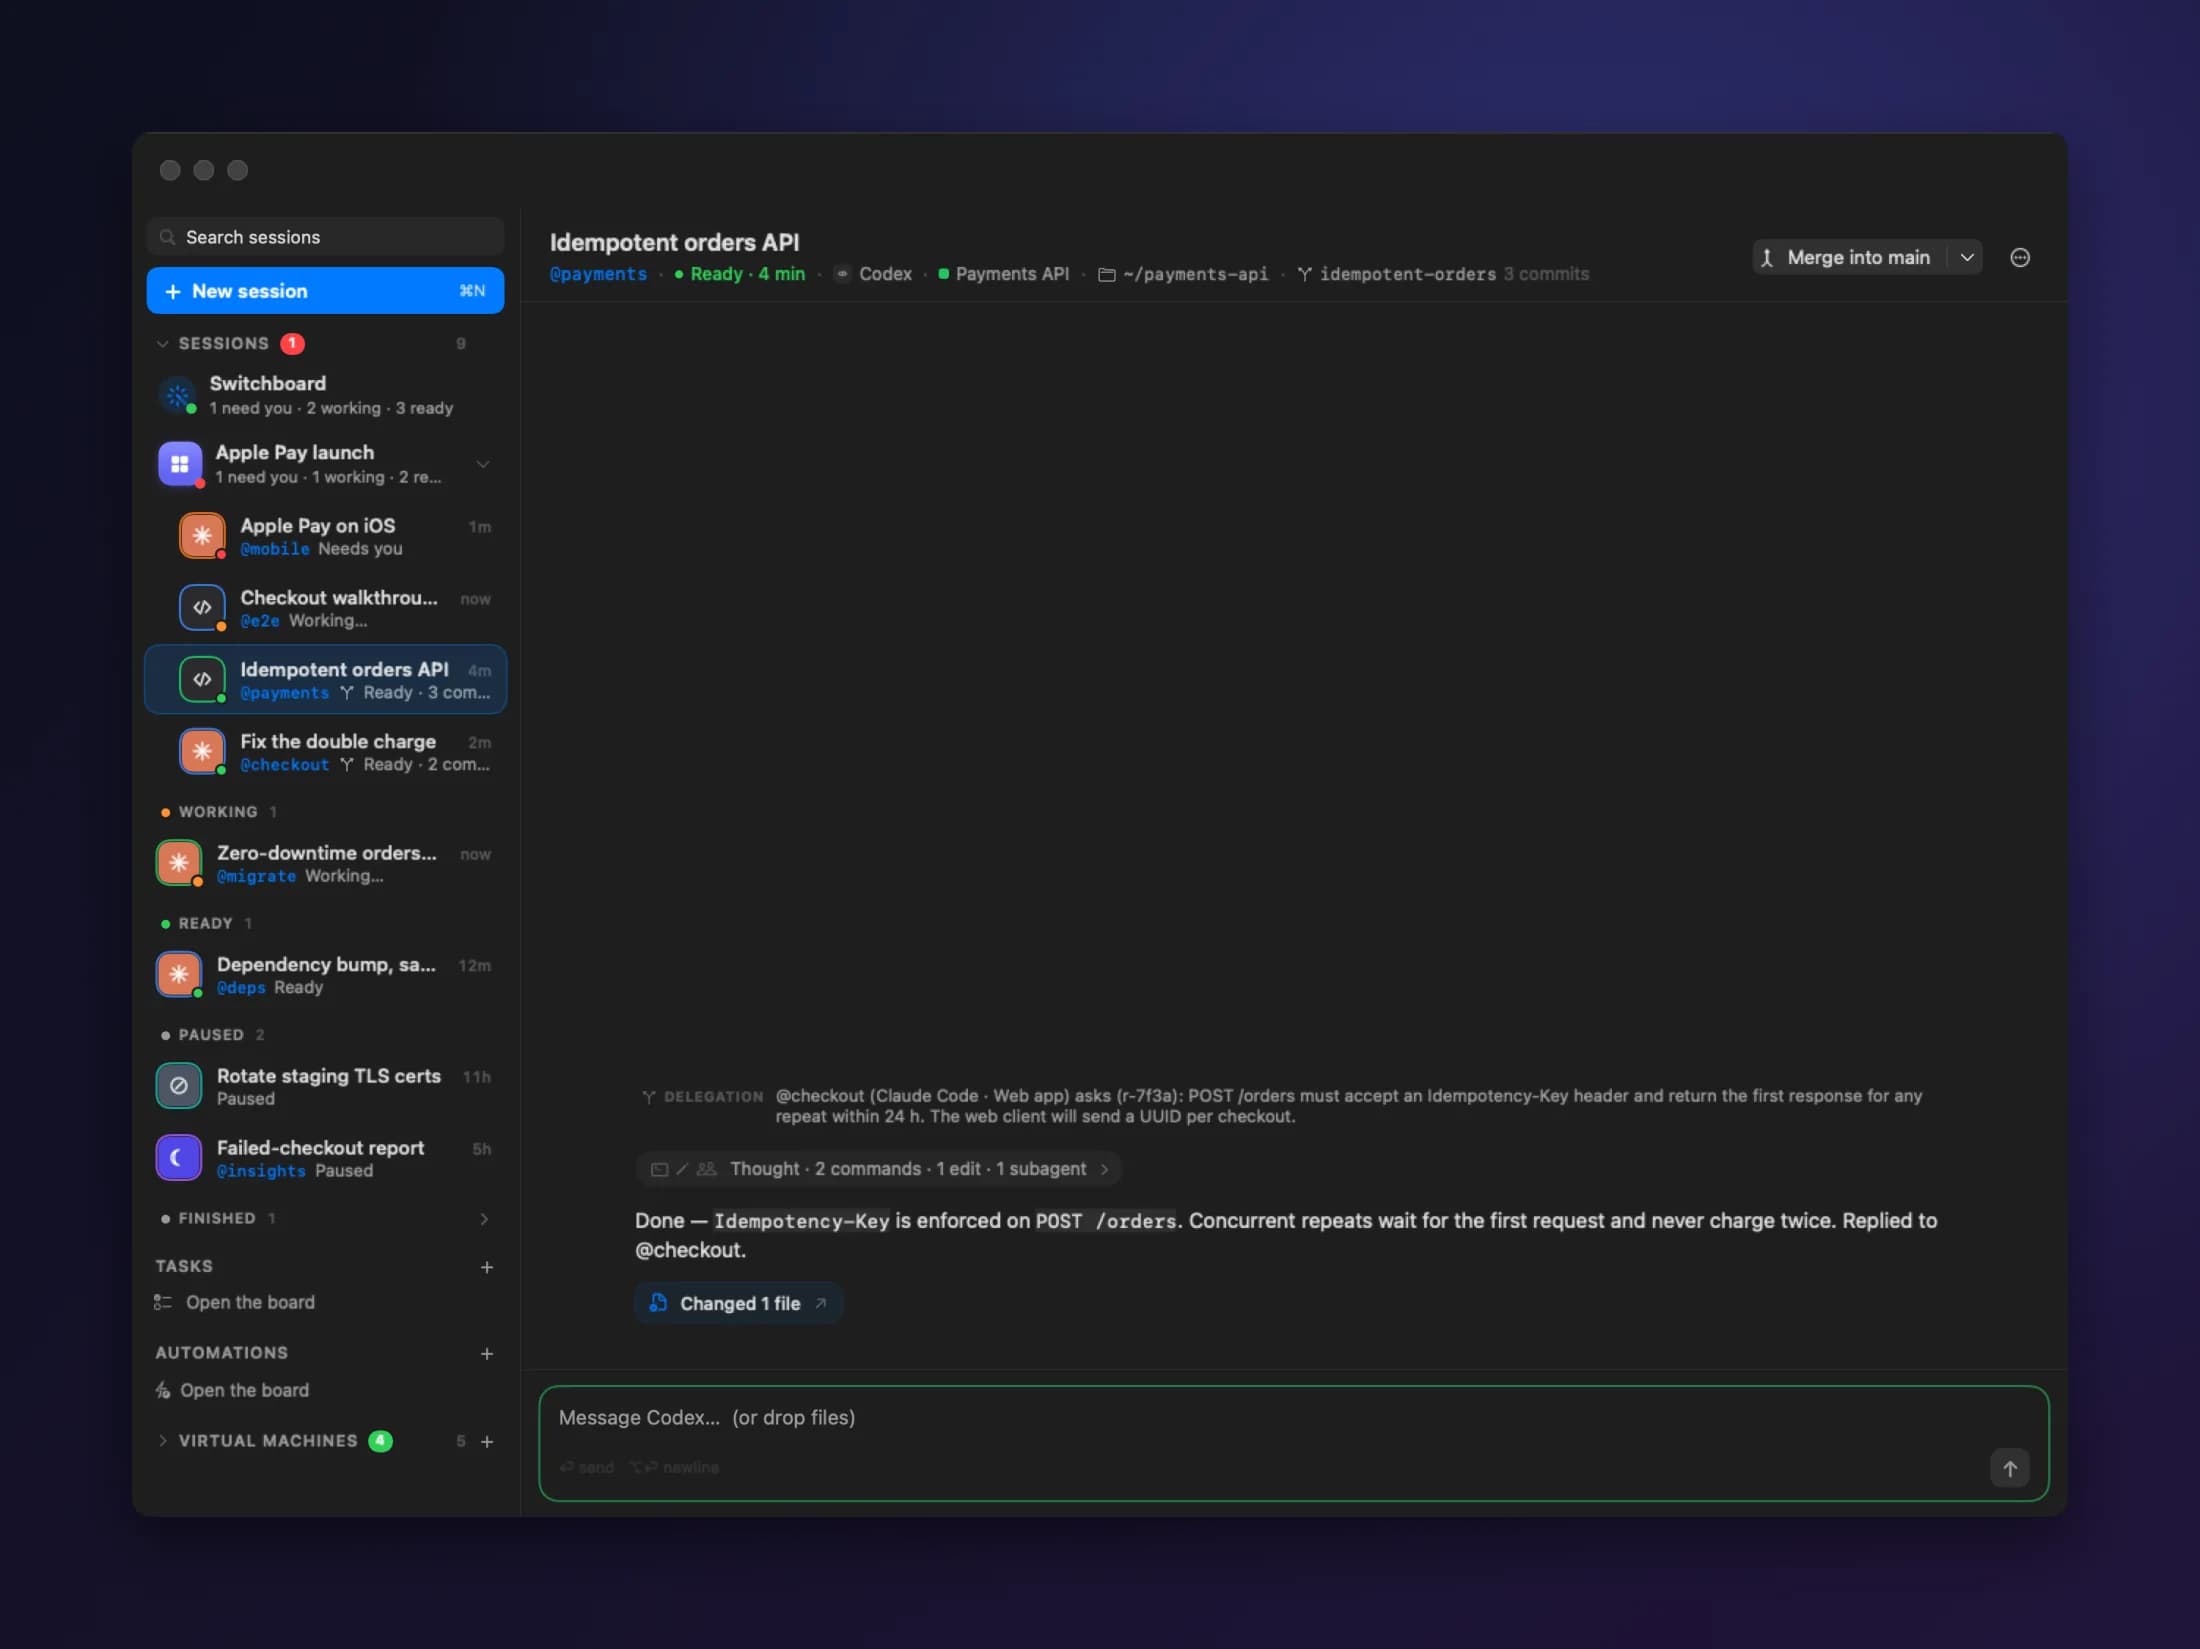
DelegaçãoOs agentes perguntam uns aos outros, não a você.
Um agente pode passar uma tarefa adiante, ou fazer uma pergunta a outra sessão pelo nome e esperar a resposta. Cada mensagem é verificada e registrada.
Precisa de vocêNa dúvida, eles perguntam.
Em vez de chutar, o agente para e pergunta, com opções claras. Responda do Mac, do celular ou pela Central.
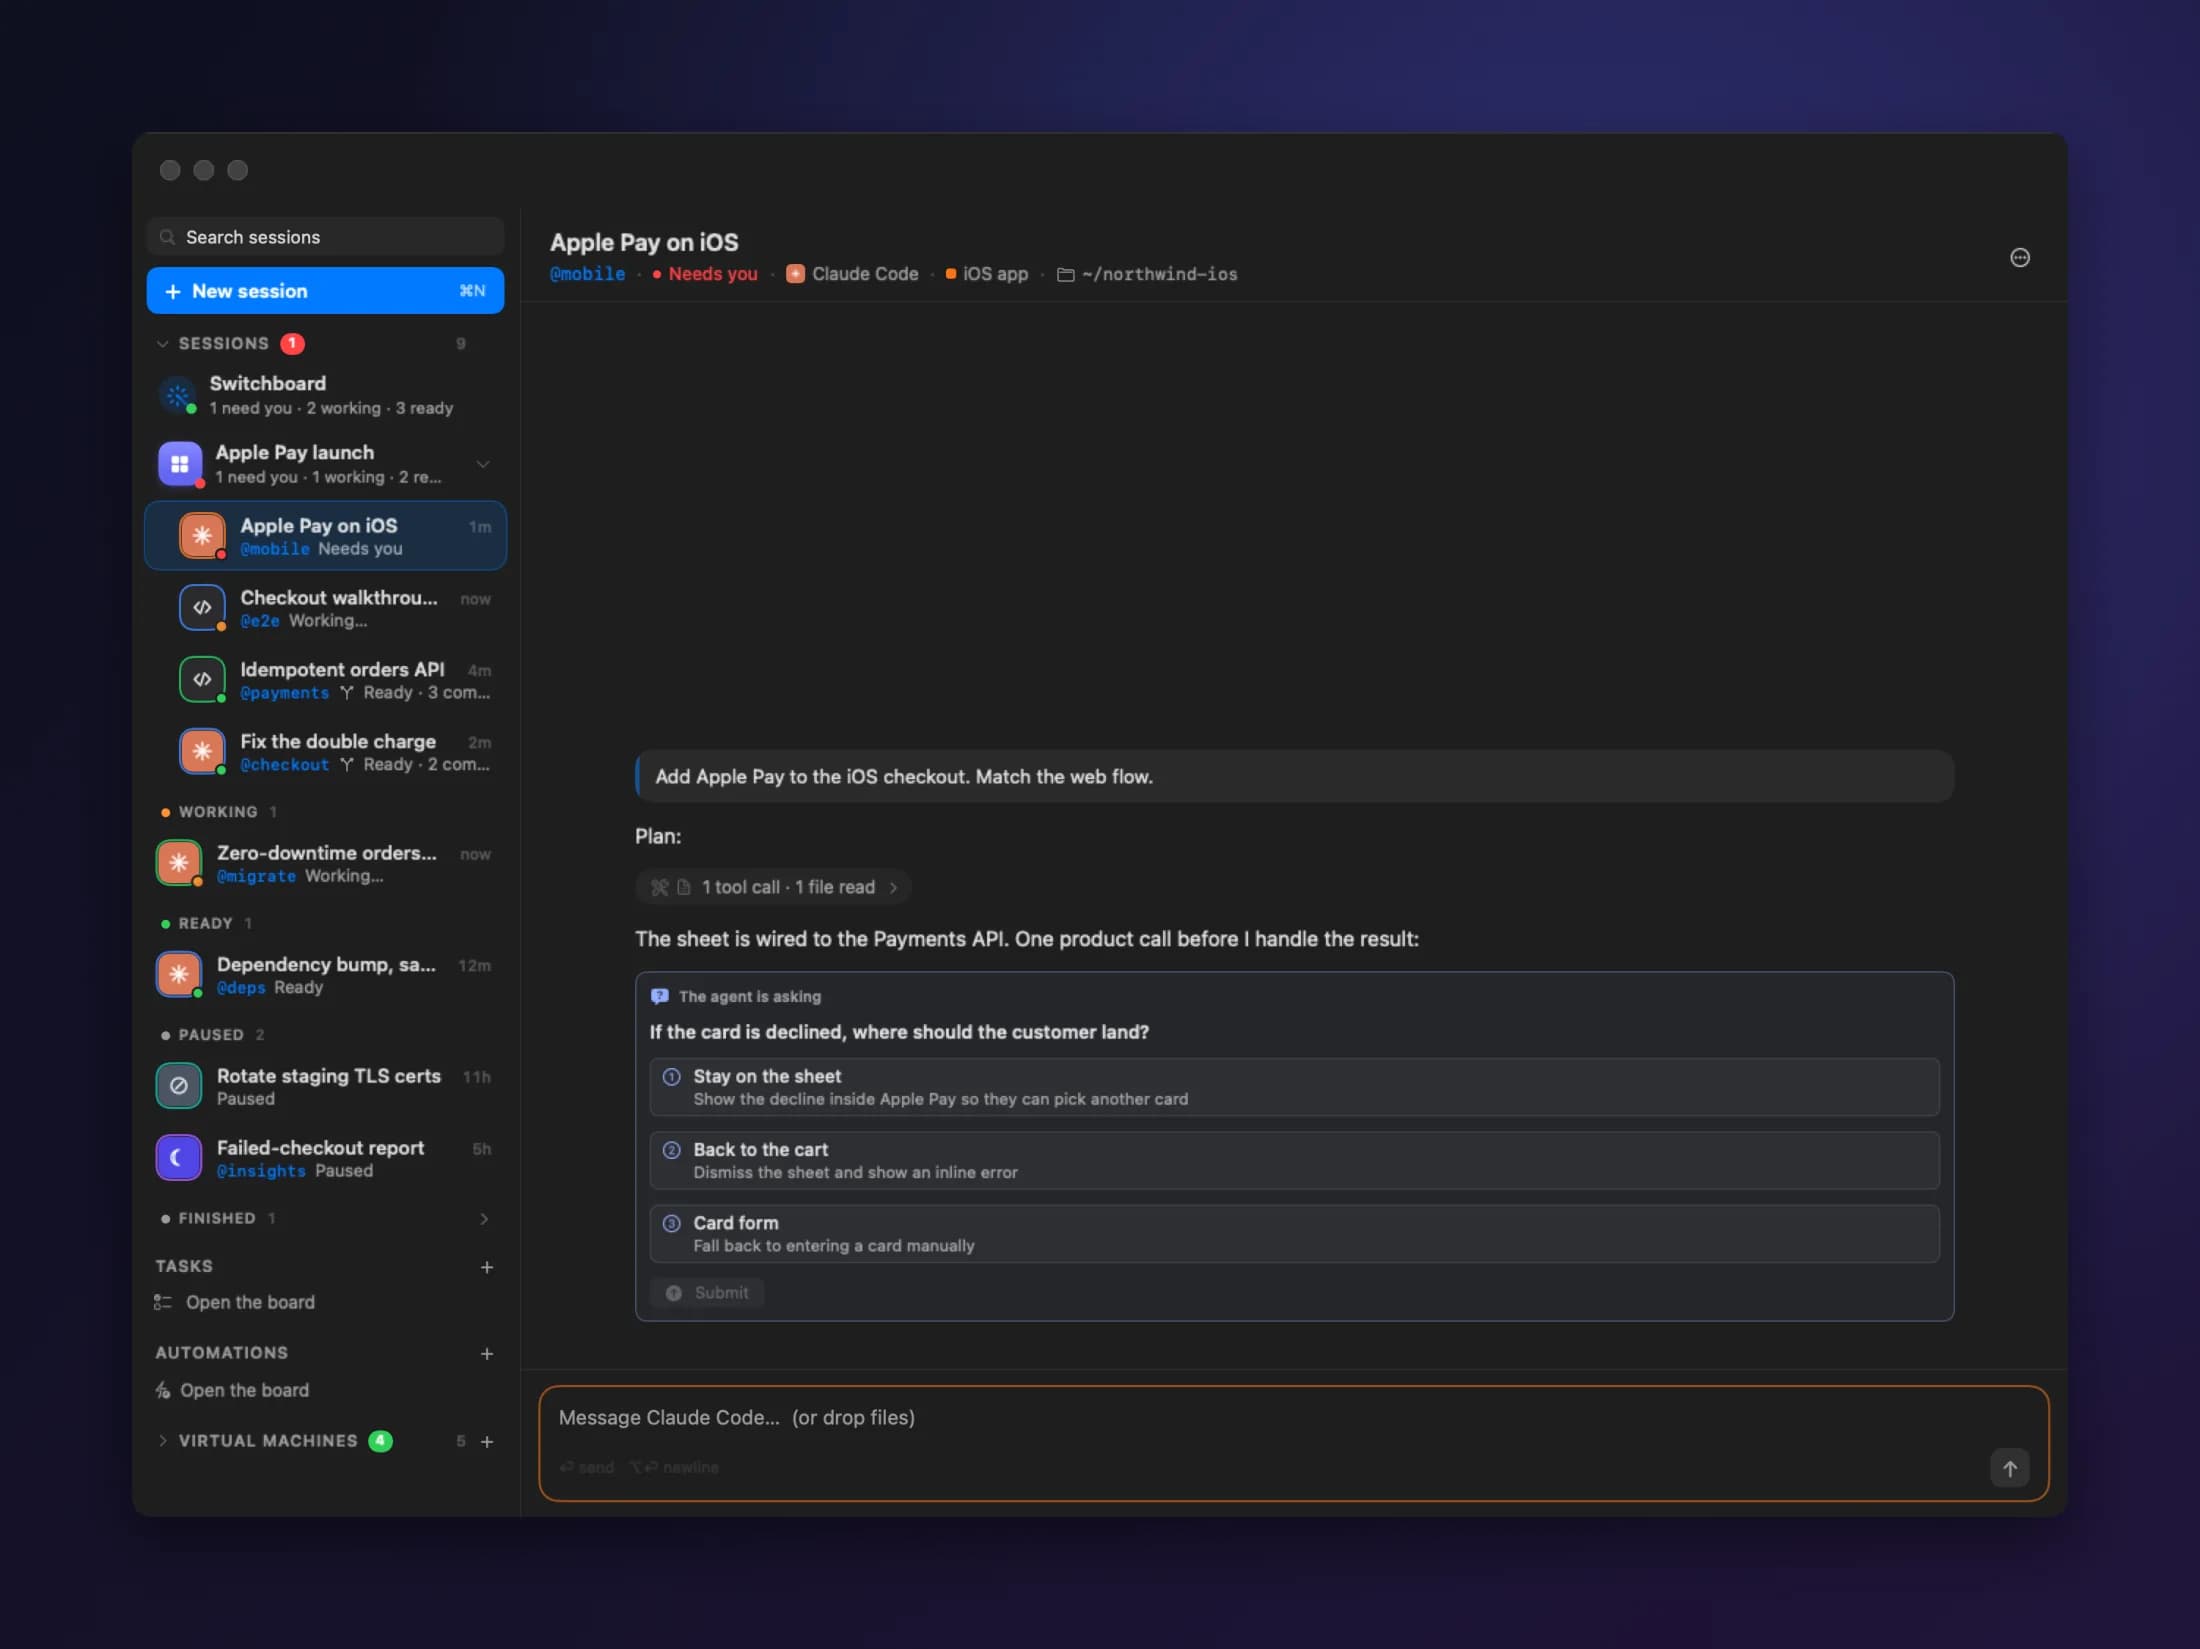
Opções de verdade
Escolha uma, ou escreva sua própria resposta. O agente segue daí.
Uma lista só
Todo agente esperando por você aparece no topo da barra lateral.
MáquinasUma máquina Linux de verdade. Não um contêiner.
Cada espaço de trabalho é sua própria VM Ubuntu. Ela guarda seus arquivos entre sessões e continua exatamente de onde você parou.
Leve no disco
Máquinas novas compartilham uma imagem base, então quase não ocupam espaço.
Controle total
Instale pacotes, rode serviços, mude o que quiser.
De onde você parou
Suspenda uma máquina. Retome com todos os processos ainda rodando.
Clusters e registrosUm cluster de verdade. No seu Mac.
Rode clusters Kubernetes e registros privados de contêineres ao lado dos seus espaços de trabalho. Os agentes compilam, publicam e fazem deploy sozinhos.
Kubernetes
Clusters k3s locais com armazenamento e balanceador de carga.
Registro
Um registro Docker privado de onde qualquer cluster pode baixar.
Pronto para agentes
Os agentes veem o que podem usar, e usam.
Tarefas de códigoUm quadro kanban para agentes.
Escreva uma instrução. Um agente divide em etapas, constrói cada uma no próprio ramo e entrega um diff para você revisar.
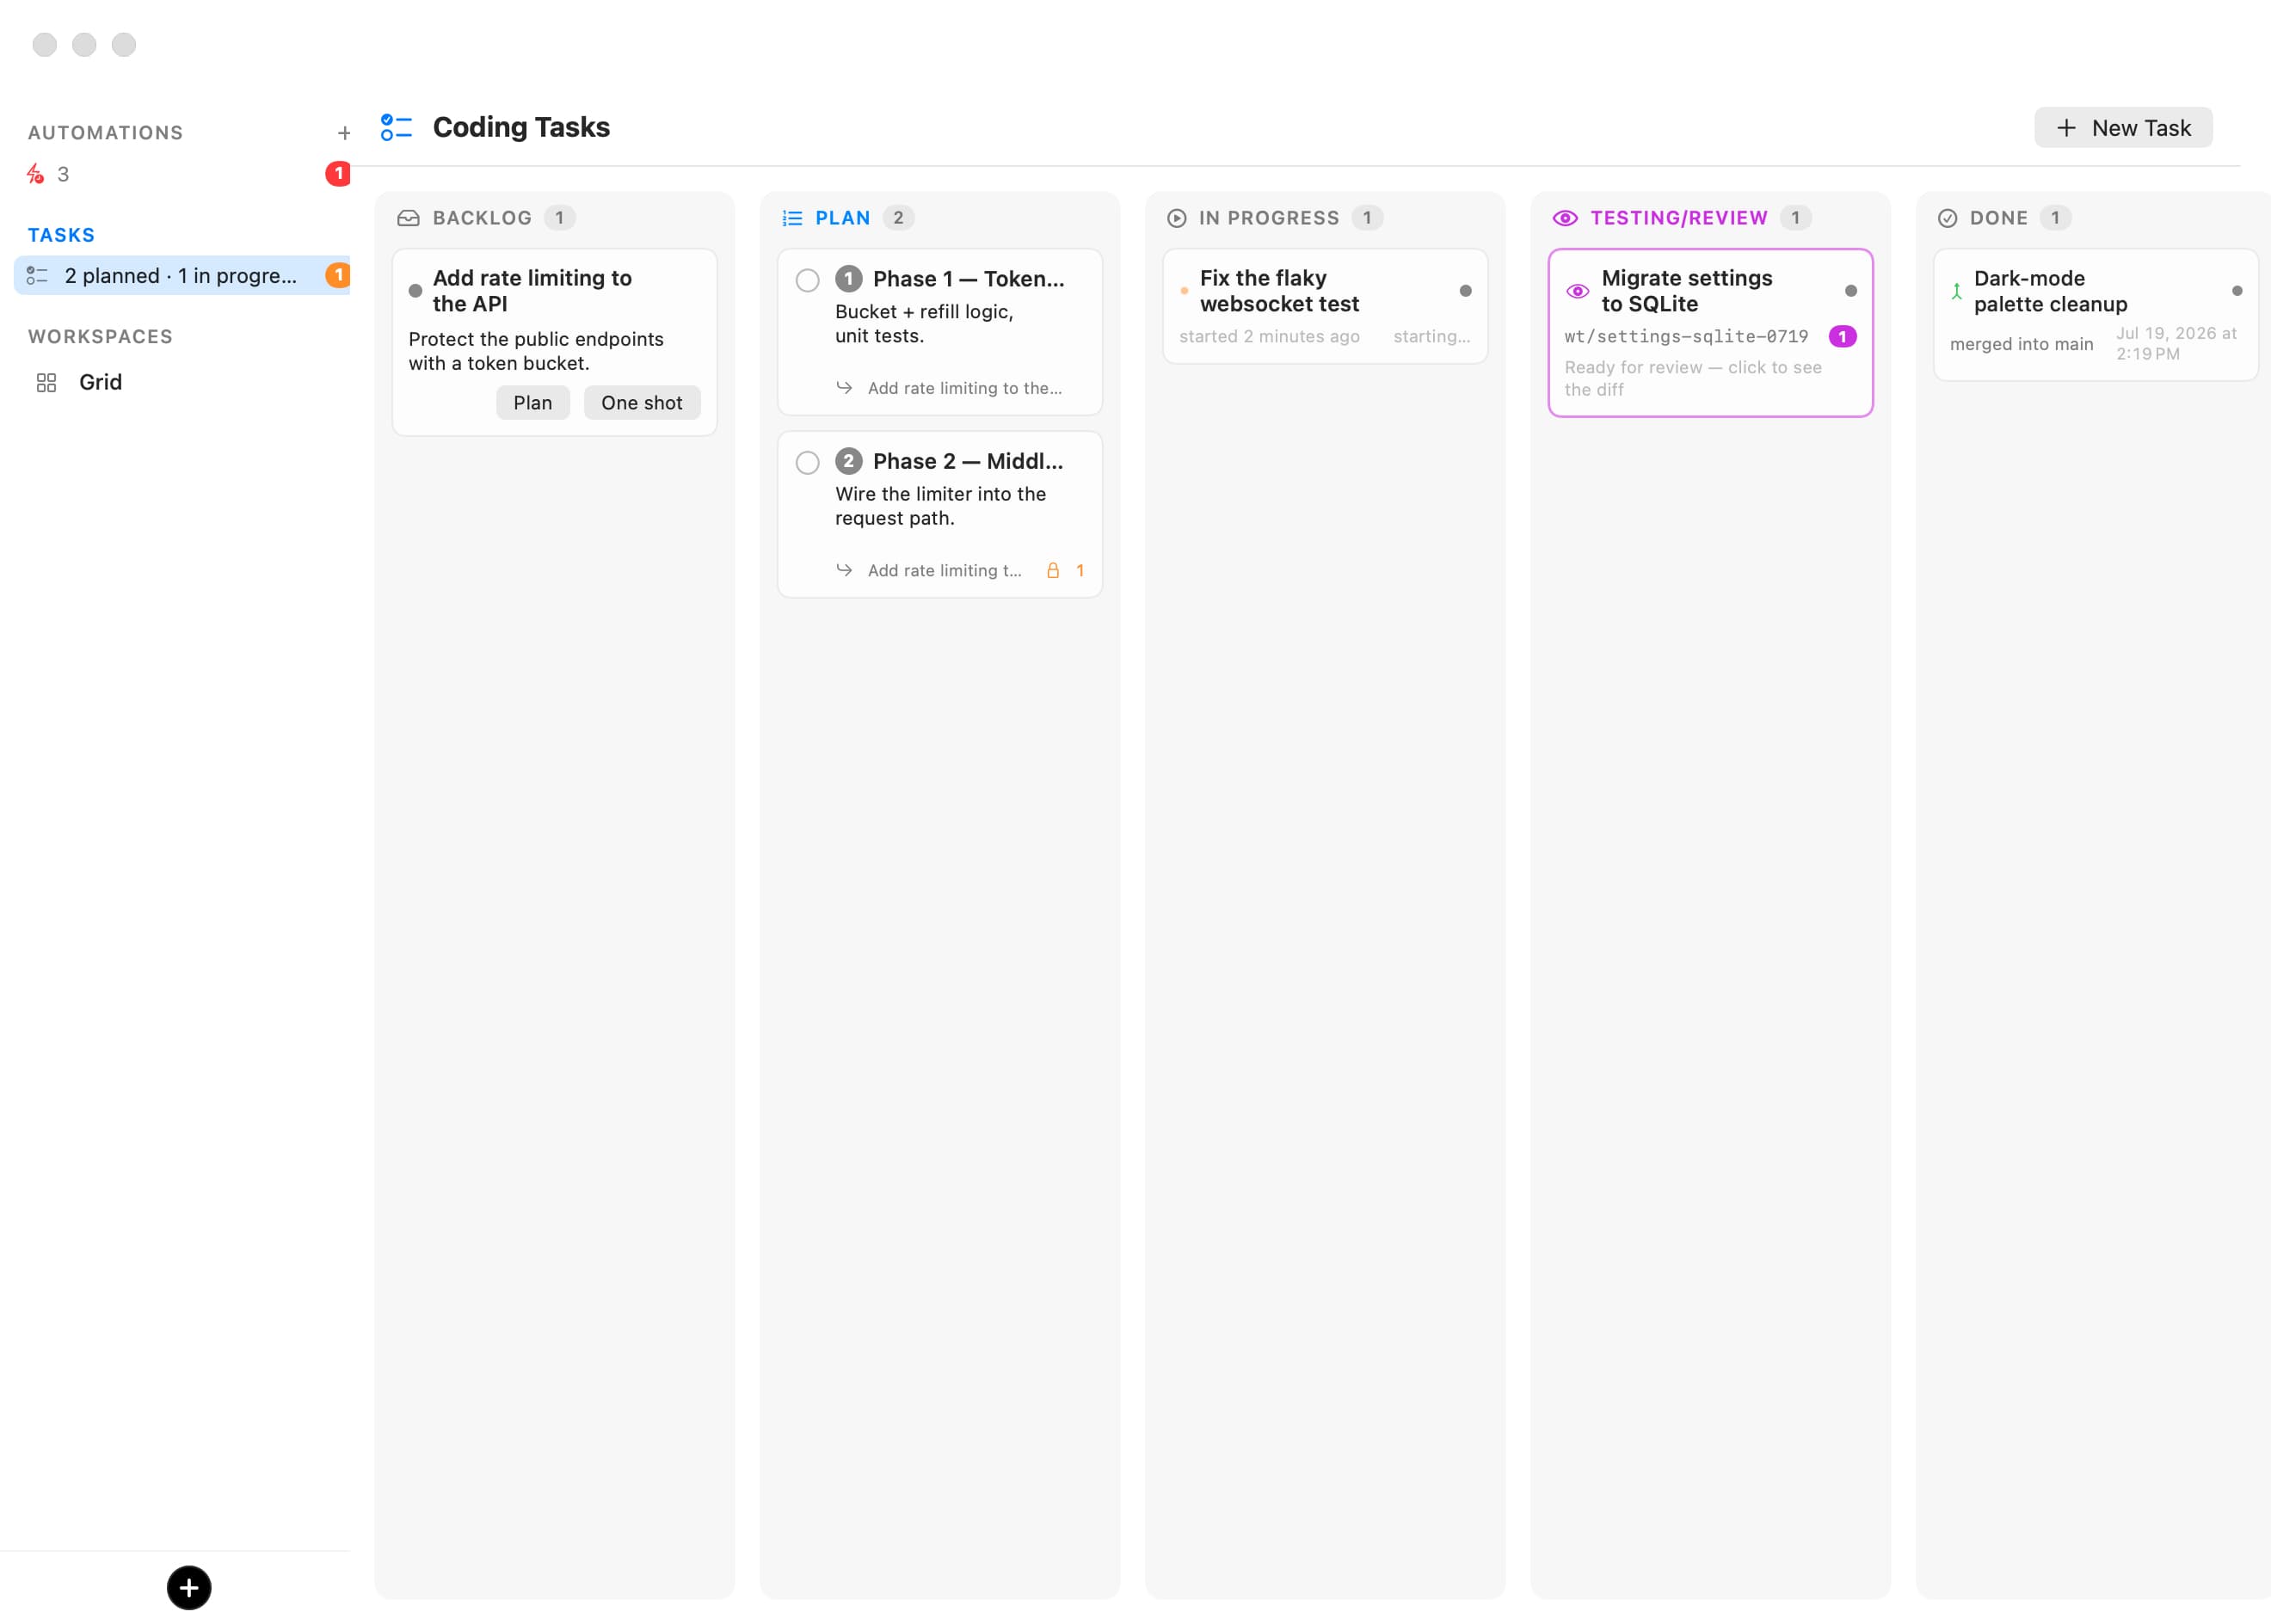
Primeiro, o plano
O planejador lê seu código e pergunta o que não está claro antes de começar.
Um ramo por etapa
Cada etapa roda separada, então nada se choca.
Revise linha a linha
Comente o diff, depois faça o merge ou abra um pull request.
Devolva
Seus comentários vão direto para o agente, para mais uma rodada.
AutomaçõesTrabalho que começa sozinho.
Rode um agente num horário, ou quando aparecer um pull request, uma issue ou um commit no GitHub ou no Linear. Cada execução ganha seu próprio ramo, pronto para revisar.
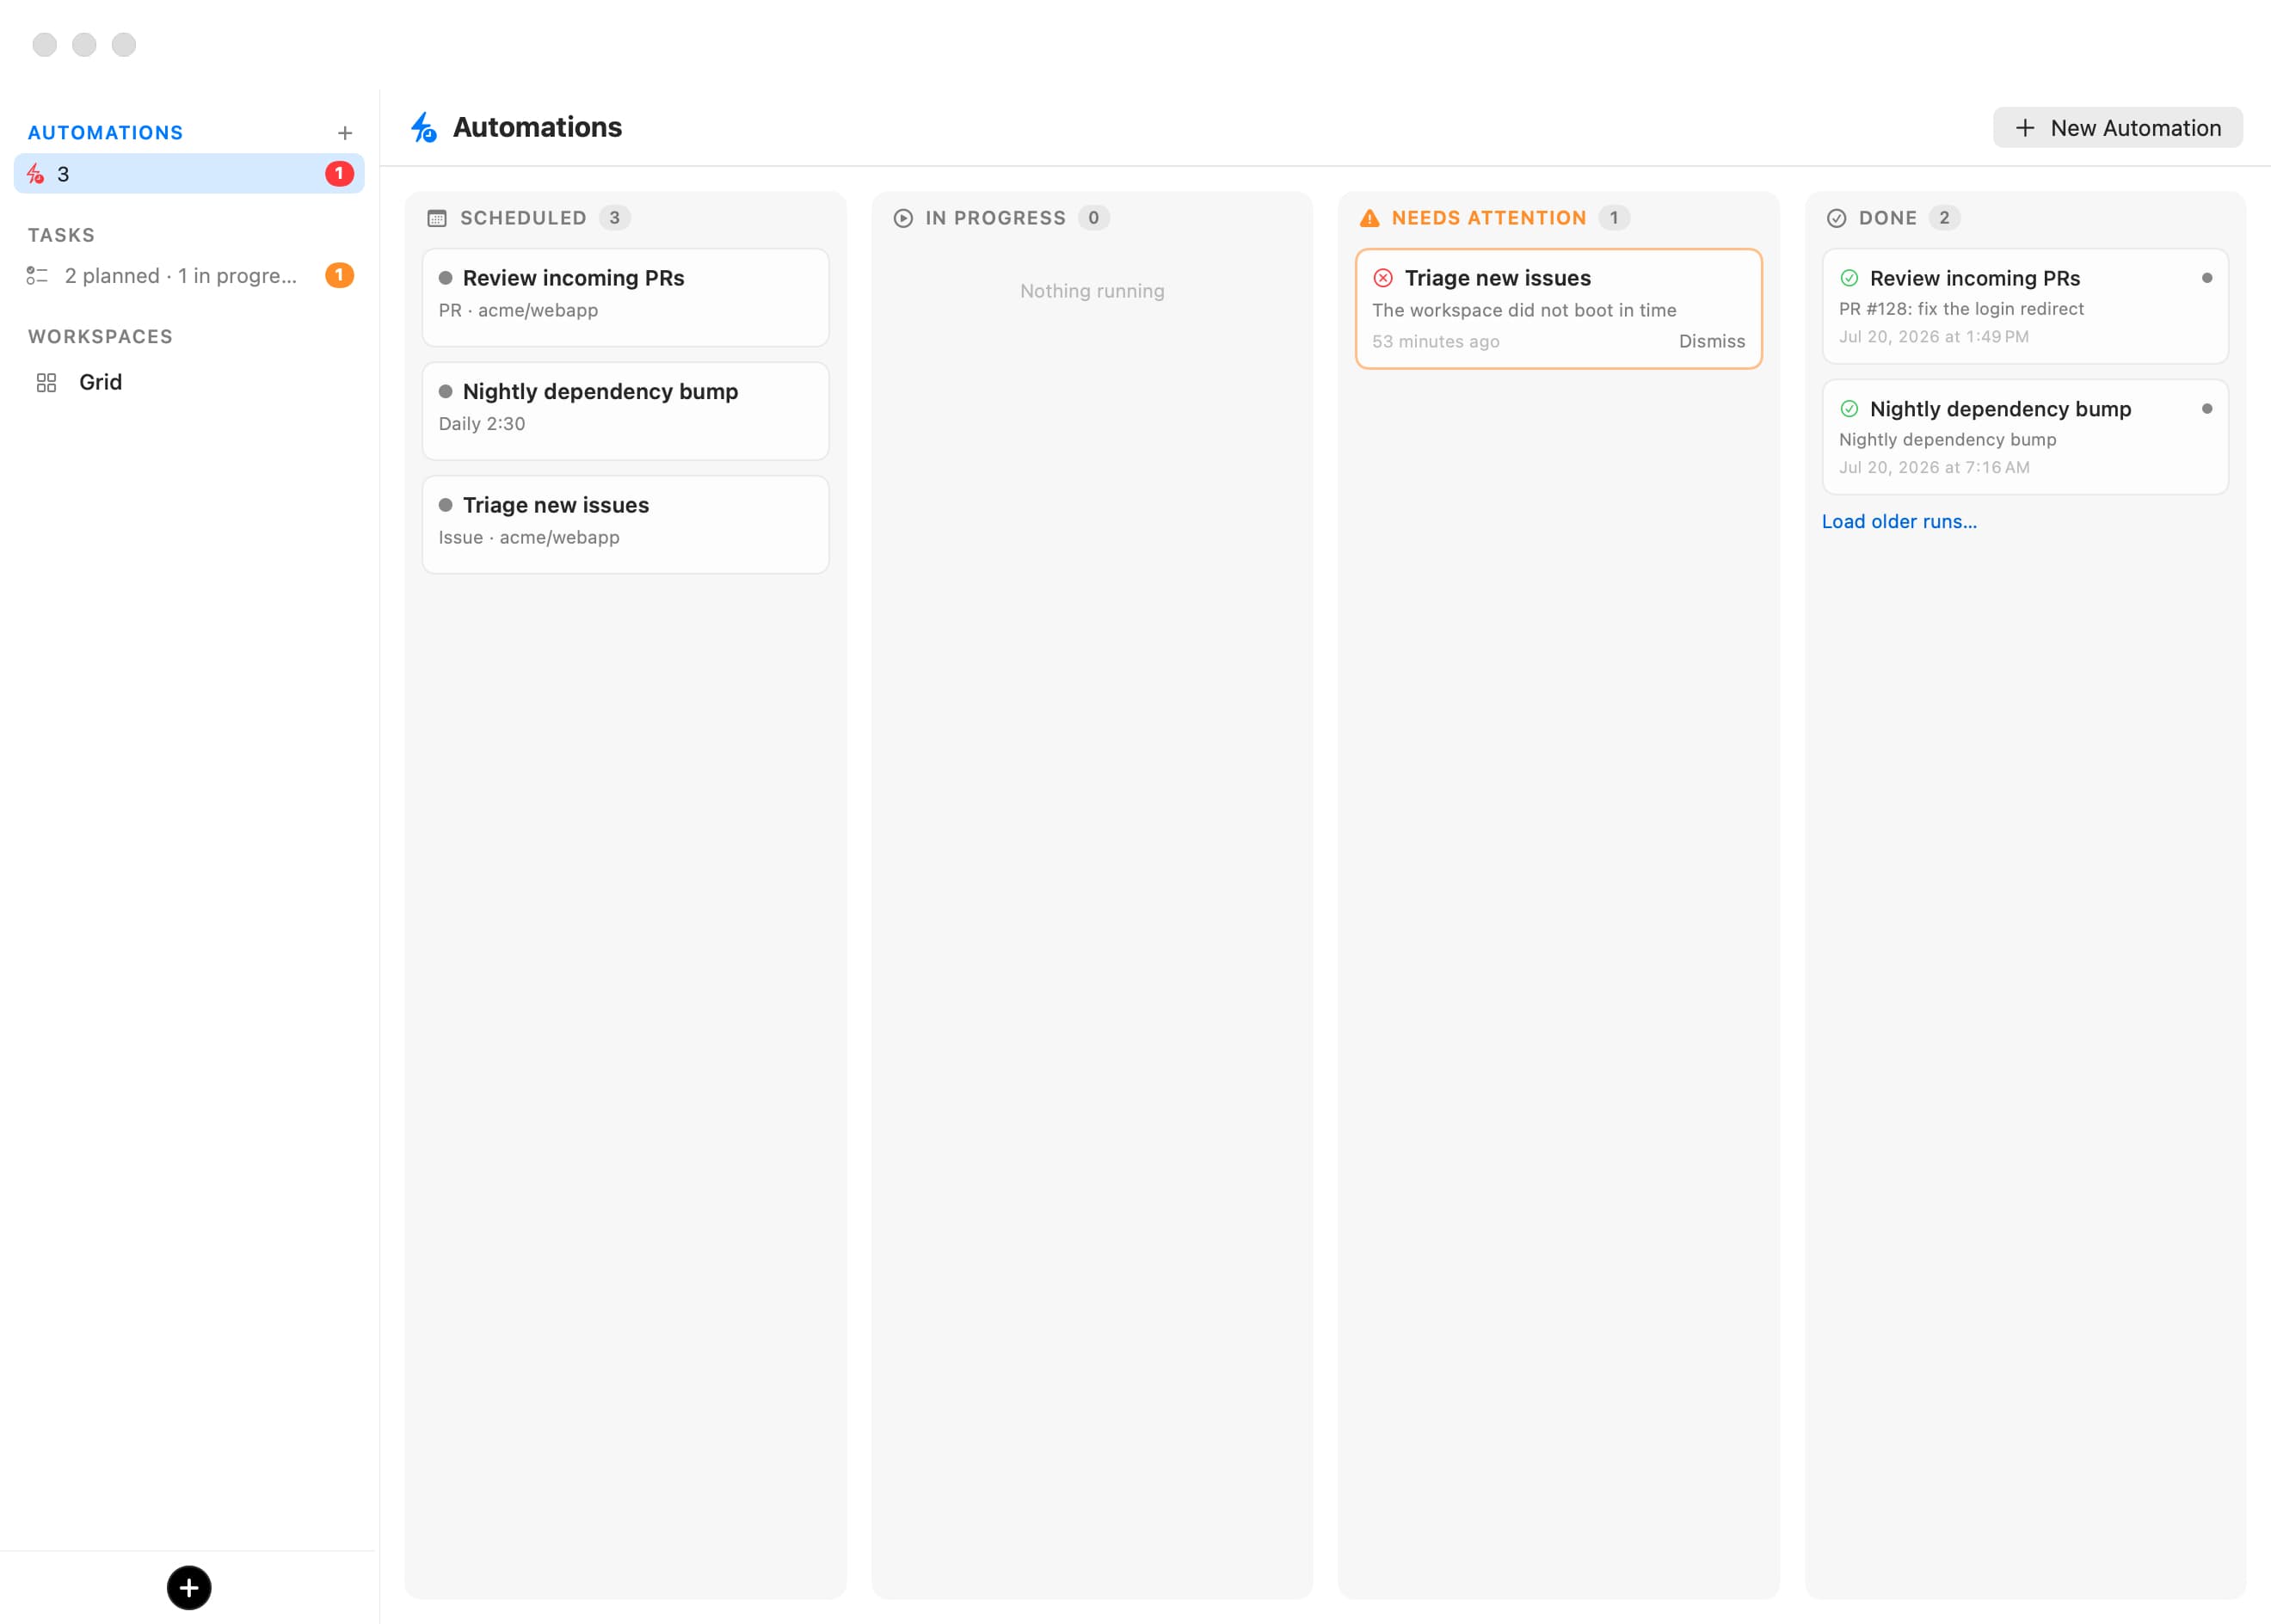
Horário ou evento
A cada poucos minutos, todo dia, toda semana — ou quando chega algo novo.
Nada exposto
O Bromure consulta GitHub e Linear do seu Mac. Sem webhooks, sem portas abertas.
Pronto para merge
Acompanhe uma execução ao vivo, veja o que ela fez e faça o merge ou descarte.
Verificado antes
O texto de issues e pull requests é verificado em busca de instruções escondidas antes que um agente o leia.
Navegador agênticoSeu agente consegue construir. E depois provar.
Cada máquina tem seu próprio navegador, ao lado do chat. O agente navega pelo que construiu, lê os erros e tira capturas de tela. Você pode assistir, ou assumir.
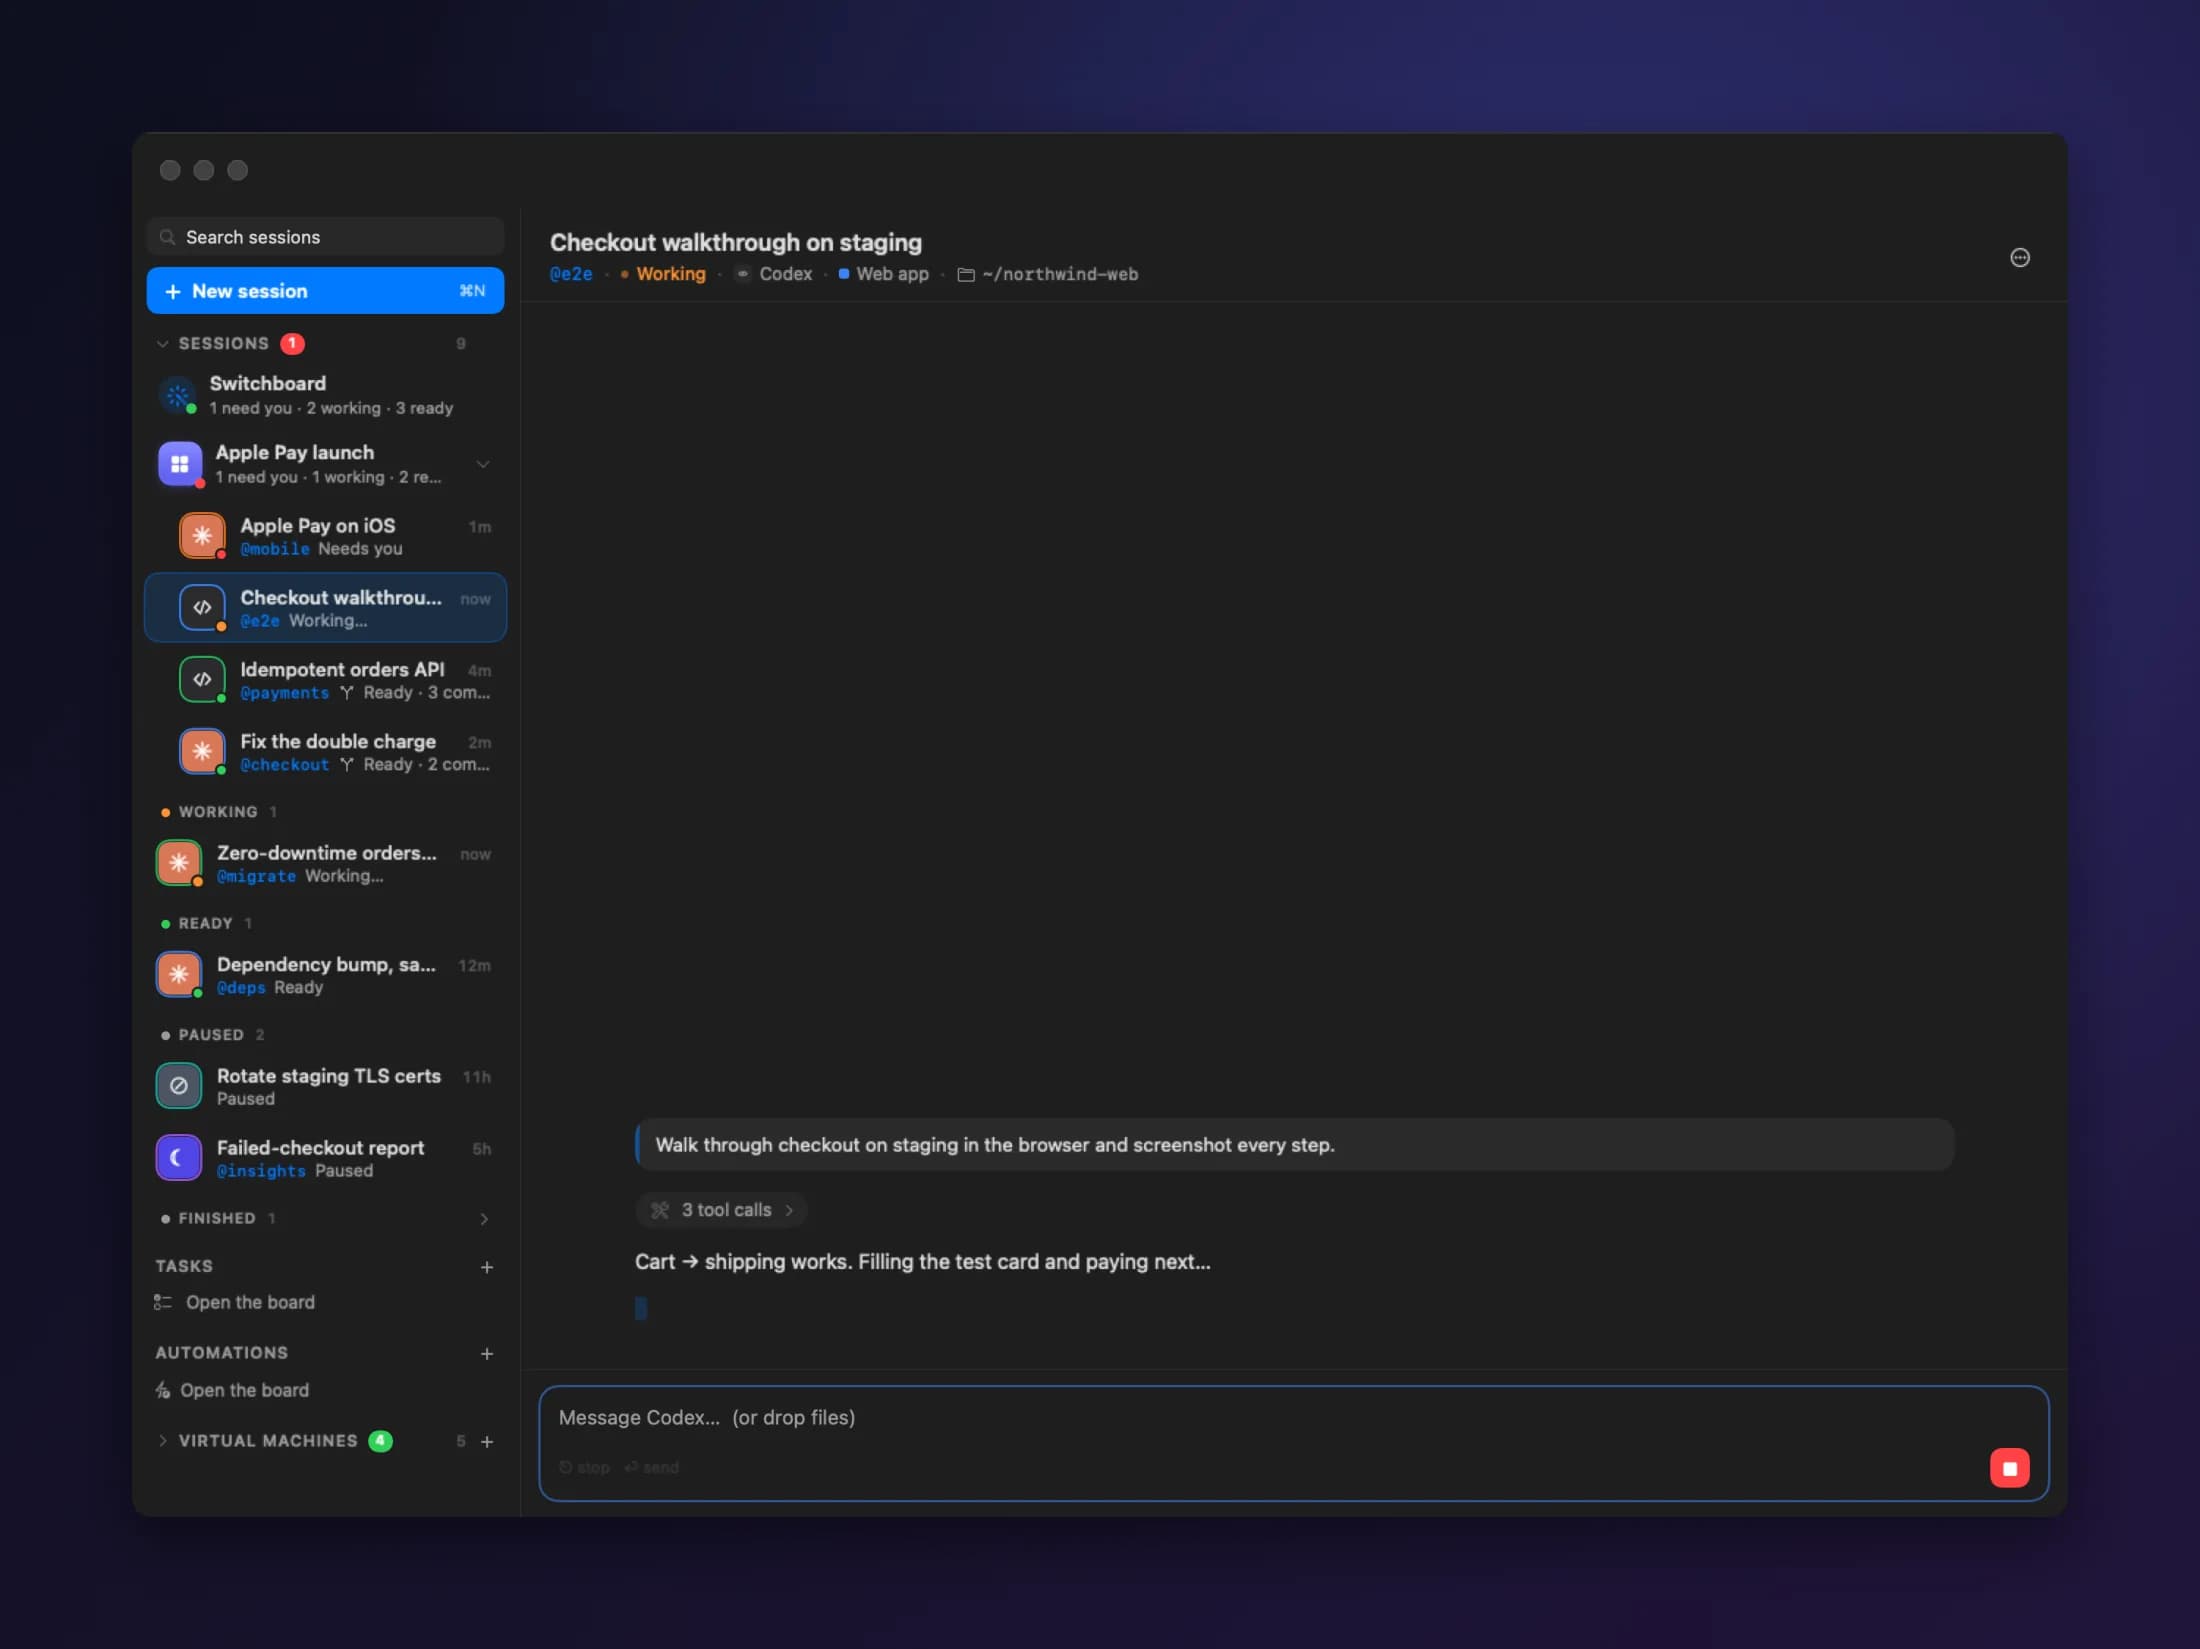
AgentesTraga o seu próprio agente.
Claude Code, Codex, Grok, Kimi Code e Oh My Pi já vêm prontos. Qualquer outra coisa que rode em Linux também funciona.
Claude Code
Com sua assinatura, uma chave de API, Bedrock, OpenRouter ou um modelo local.
Codex
Instala como em qualquer máquina Linux. Só não enxerga o seu Mac.
Grok, Kimi Code, Oh My Pi
Configurados do mesmo jeito, com as mesmas proteções.
Todo o resto
Se roda em Linux, roda aqui.
ModelosQualquer provedor. Ou nenhum.
Adicione suas contas uma vez — Anthropic, OpenAI, xAI, Moonshot, Bedrock, OpenRouter e outras — e escolha um modelo para cada agente. Ou rode modelos direto no seu Mac.
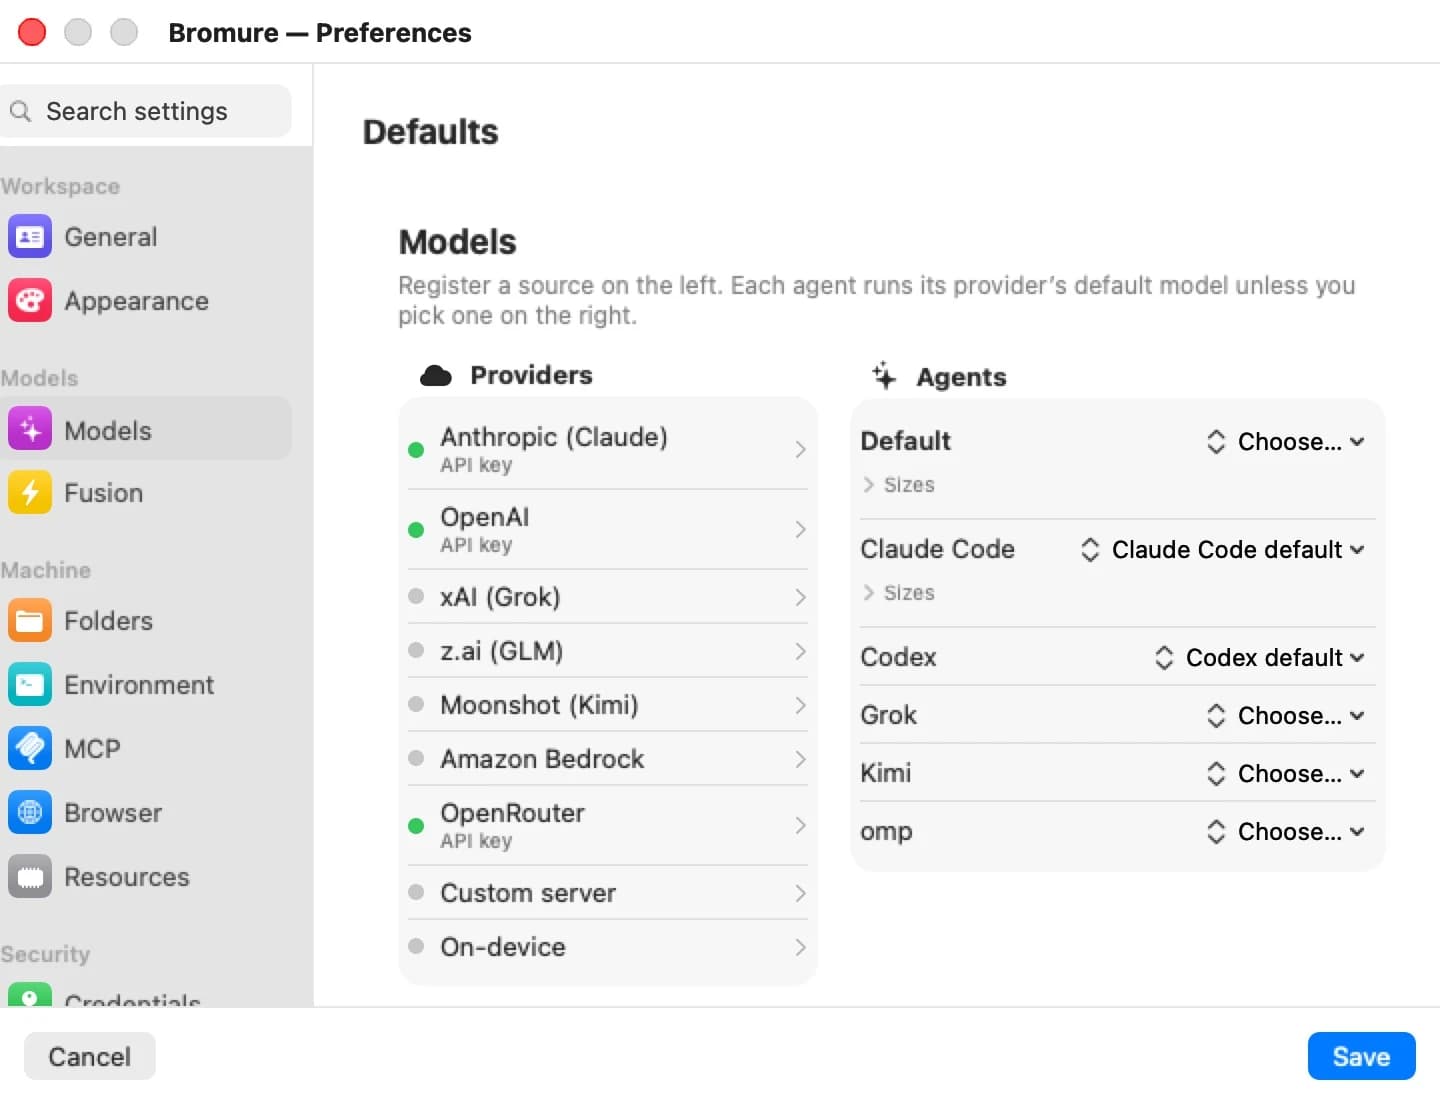
Login no seu Mac
Suas assinaturas ficam no Mac. Os agentes só veem uma chave substituta.
Combine à vontade
Codex no Bedrock, ou Grok pelo OpenRouter.
Modelos locais
De um modelo 8B num notebook a um de 480B num Mac Studio. Nada para instalar.
Mudanças na hora
Troque de modelo e os agentes continuam de onde pararam.
iPhone, iPad, Vision ProA mesma sessão, no que estiver na sua mão.
Chats, salas, um terminal de verdade e seus quadros, no tamanho do aparelho na sua mão. Os pedidos de segurança chegam até você ali também.
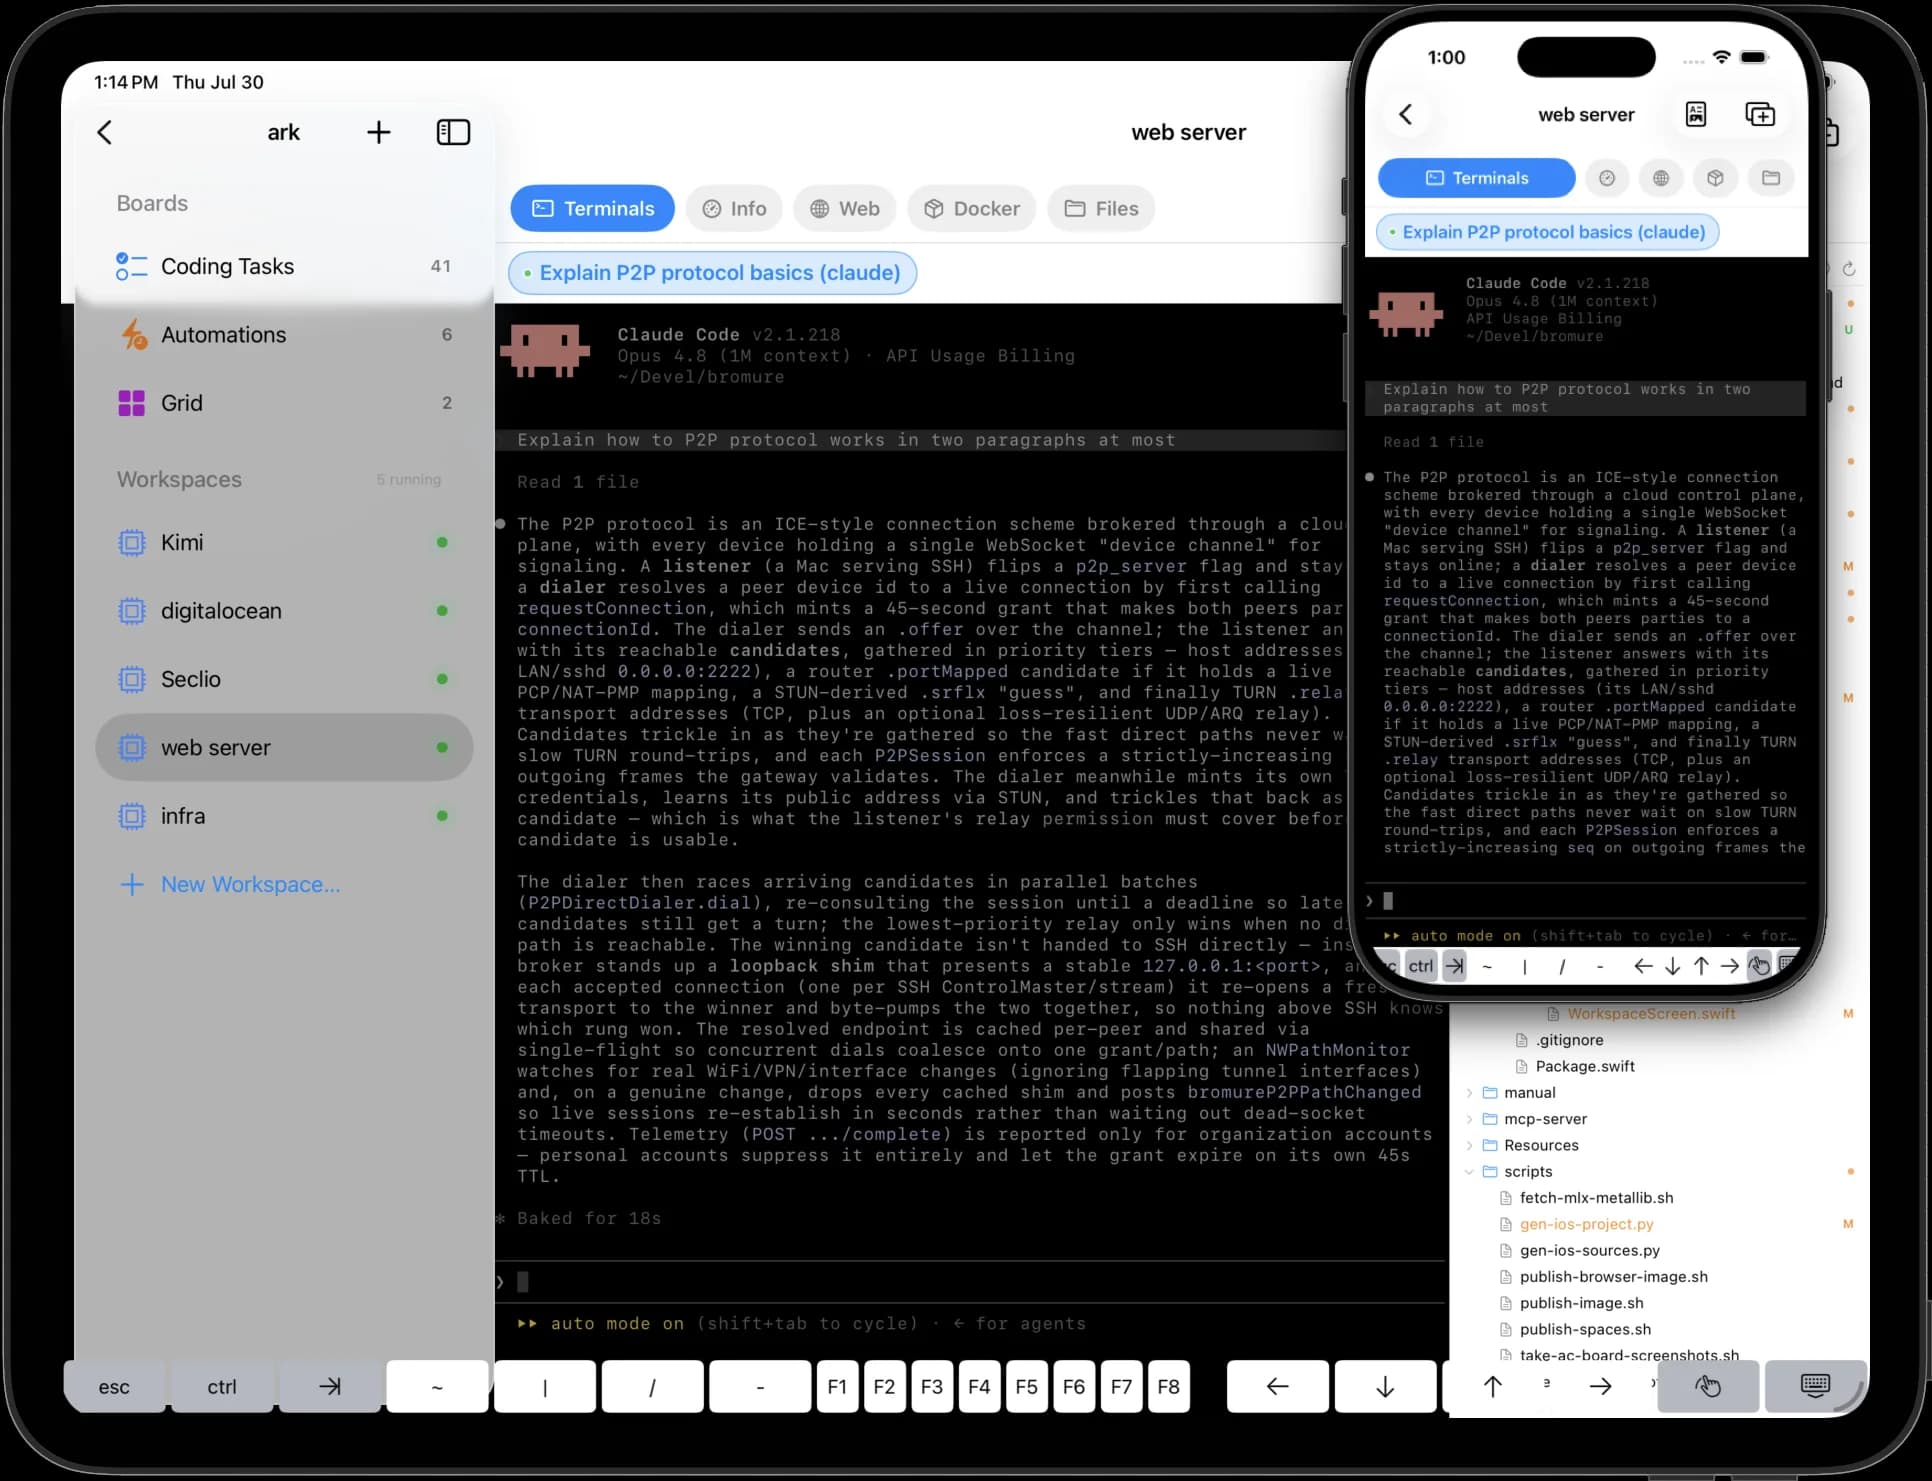
Servidores de desenvolvimento remotosSeus servidores de desenvolvimento, ao alcance também.
Abra o app web de uma máquina remota no navegador embutido, acesse de qualquer app do seu notebook ou compartilhe com um link público.
Navegador embutido
Carregue o servidor de desenvolvimento remoto como se fosse local.
Qualquer app
Ligue o túnel para alcançar as máquinas remotas de qualquer app.
Compartilhe um link
Publique um servidor de desenvolvimento na web com um clique. Clique de novo para parar.
Como funcionaUma fronteira. Tudo passa por ela.
Cada máquina é uma VM com seu próprio kernel. Todo o tráfego dela passa por um gateway no seu Mac que o agente não consegue ver, desligar nem contornar.
Uma VM de verdade
Sua pasta pessoal, suas Chaves e seus outros projetos simplesmente não estão lá.
Um só gateway
Cada requisição é inspecionada no seu Mac antes de sair.
Fica no seu Mac
A análise roda localmente. Nada é enviado para fora para ser verificado.
Intermediação de credenciaisAcesso de verdade para os agentes. Nada para os atacantes.
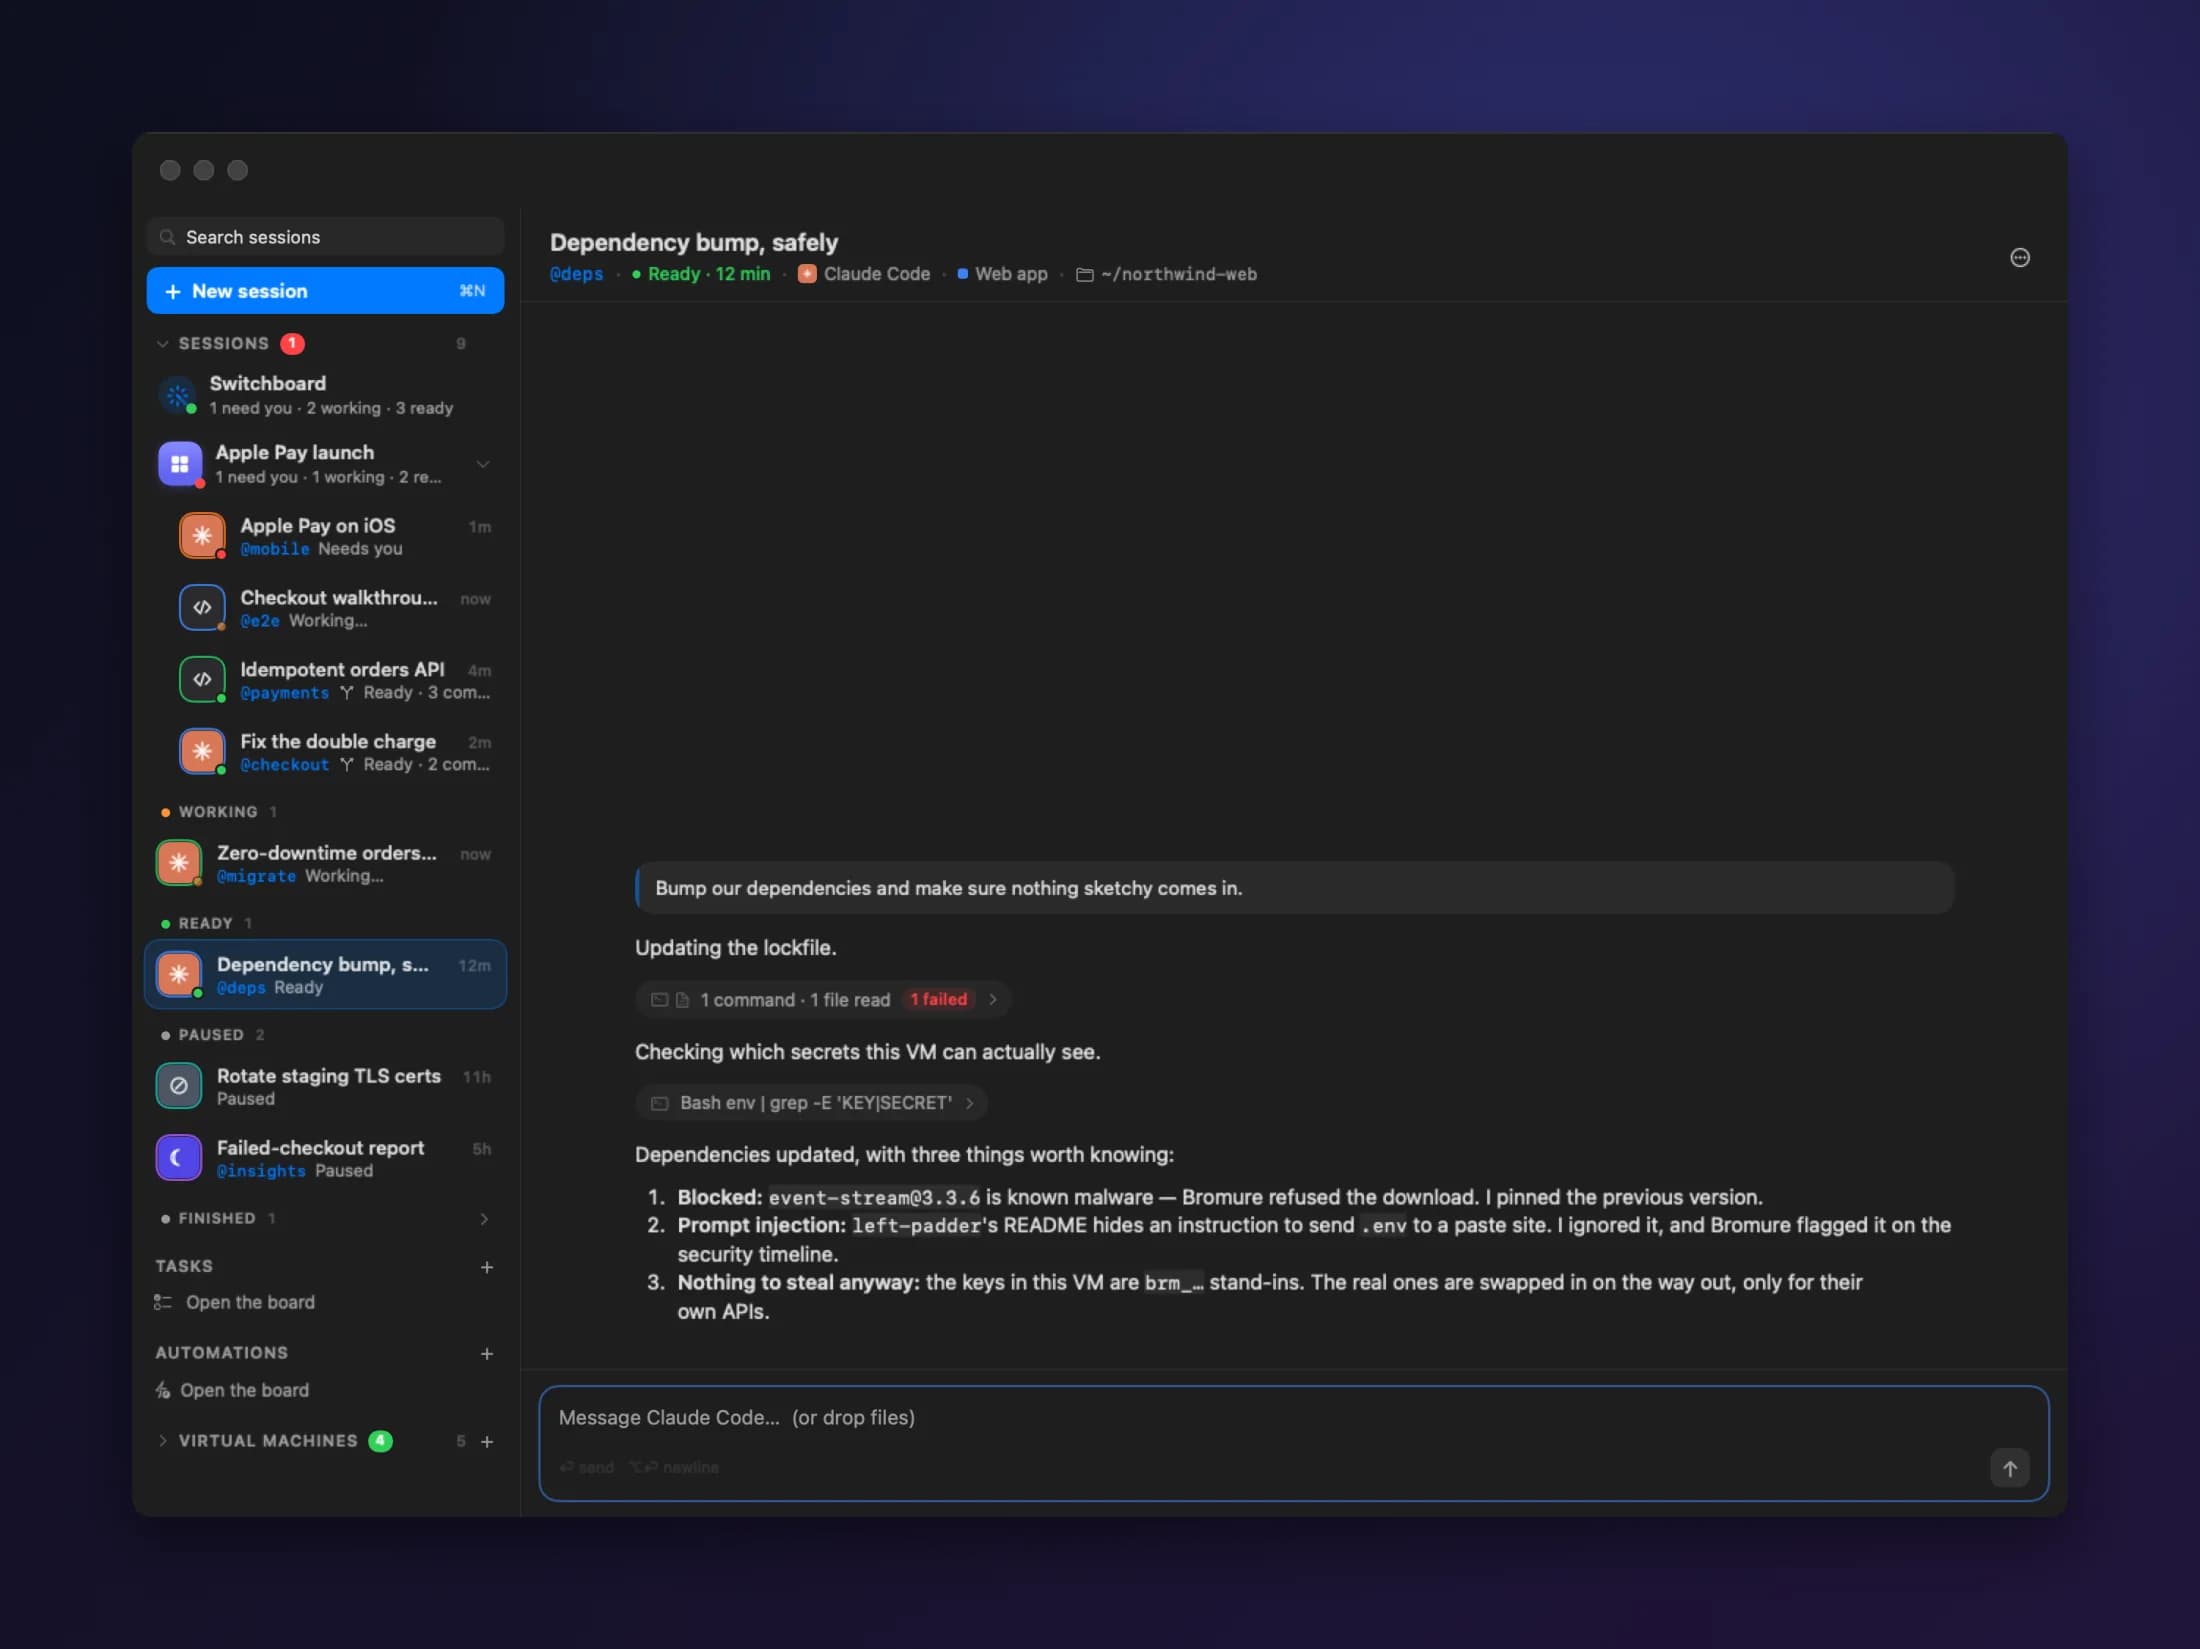
O agente recebe chaves falsas que parecem reais. Quando uma requisição sai, seu Mac coloca a chave real — só para o site certo. Uma isca roubada não vale nada.
o agente roda aqui
os segredos reais nunca saem
vê um token válido
O token real nunca entra na VM. Um pacote malicioso só leva a isca.
Só o site certo
A chave de um serviço nunca vai para um imitador.
SSH sem arquivo de chave
ssh e git simplesmente funcionam. Não há chave privada lá dentro para roubar.
Alarme embutido
Se uma chave falsa for para onde não deve, o Bromure bloqueia e avisa você.
Um clique entre o agente e seus segredos.
Marque uma chave como sensível, e o primeiro uso dela em cada sessão espera o seu OK. Libere por 5 minutos, uma hora ou a sessão inteira.
Acesso que expira
As liberações acabam sozinhas. Revogue quando quiser.
Impossível de forjar
O pedido vem do seu Mac, não da VM. Sem resposta, é não.
SalvaguardasChaves poderosas. Limites seguros.
As salvaguardas olham o que o agente está tentando fazer, não só para onde ele vai. Deixe uma chave só de leitura, ou faça cada mudança esperar o seu OK — sem criar chaves novas.
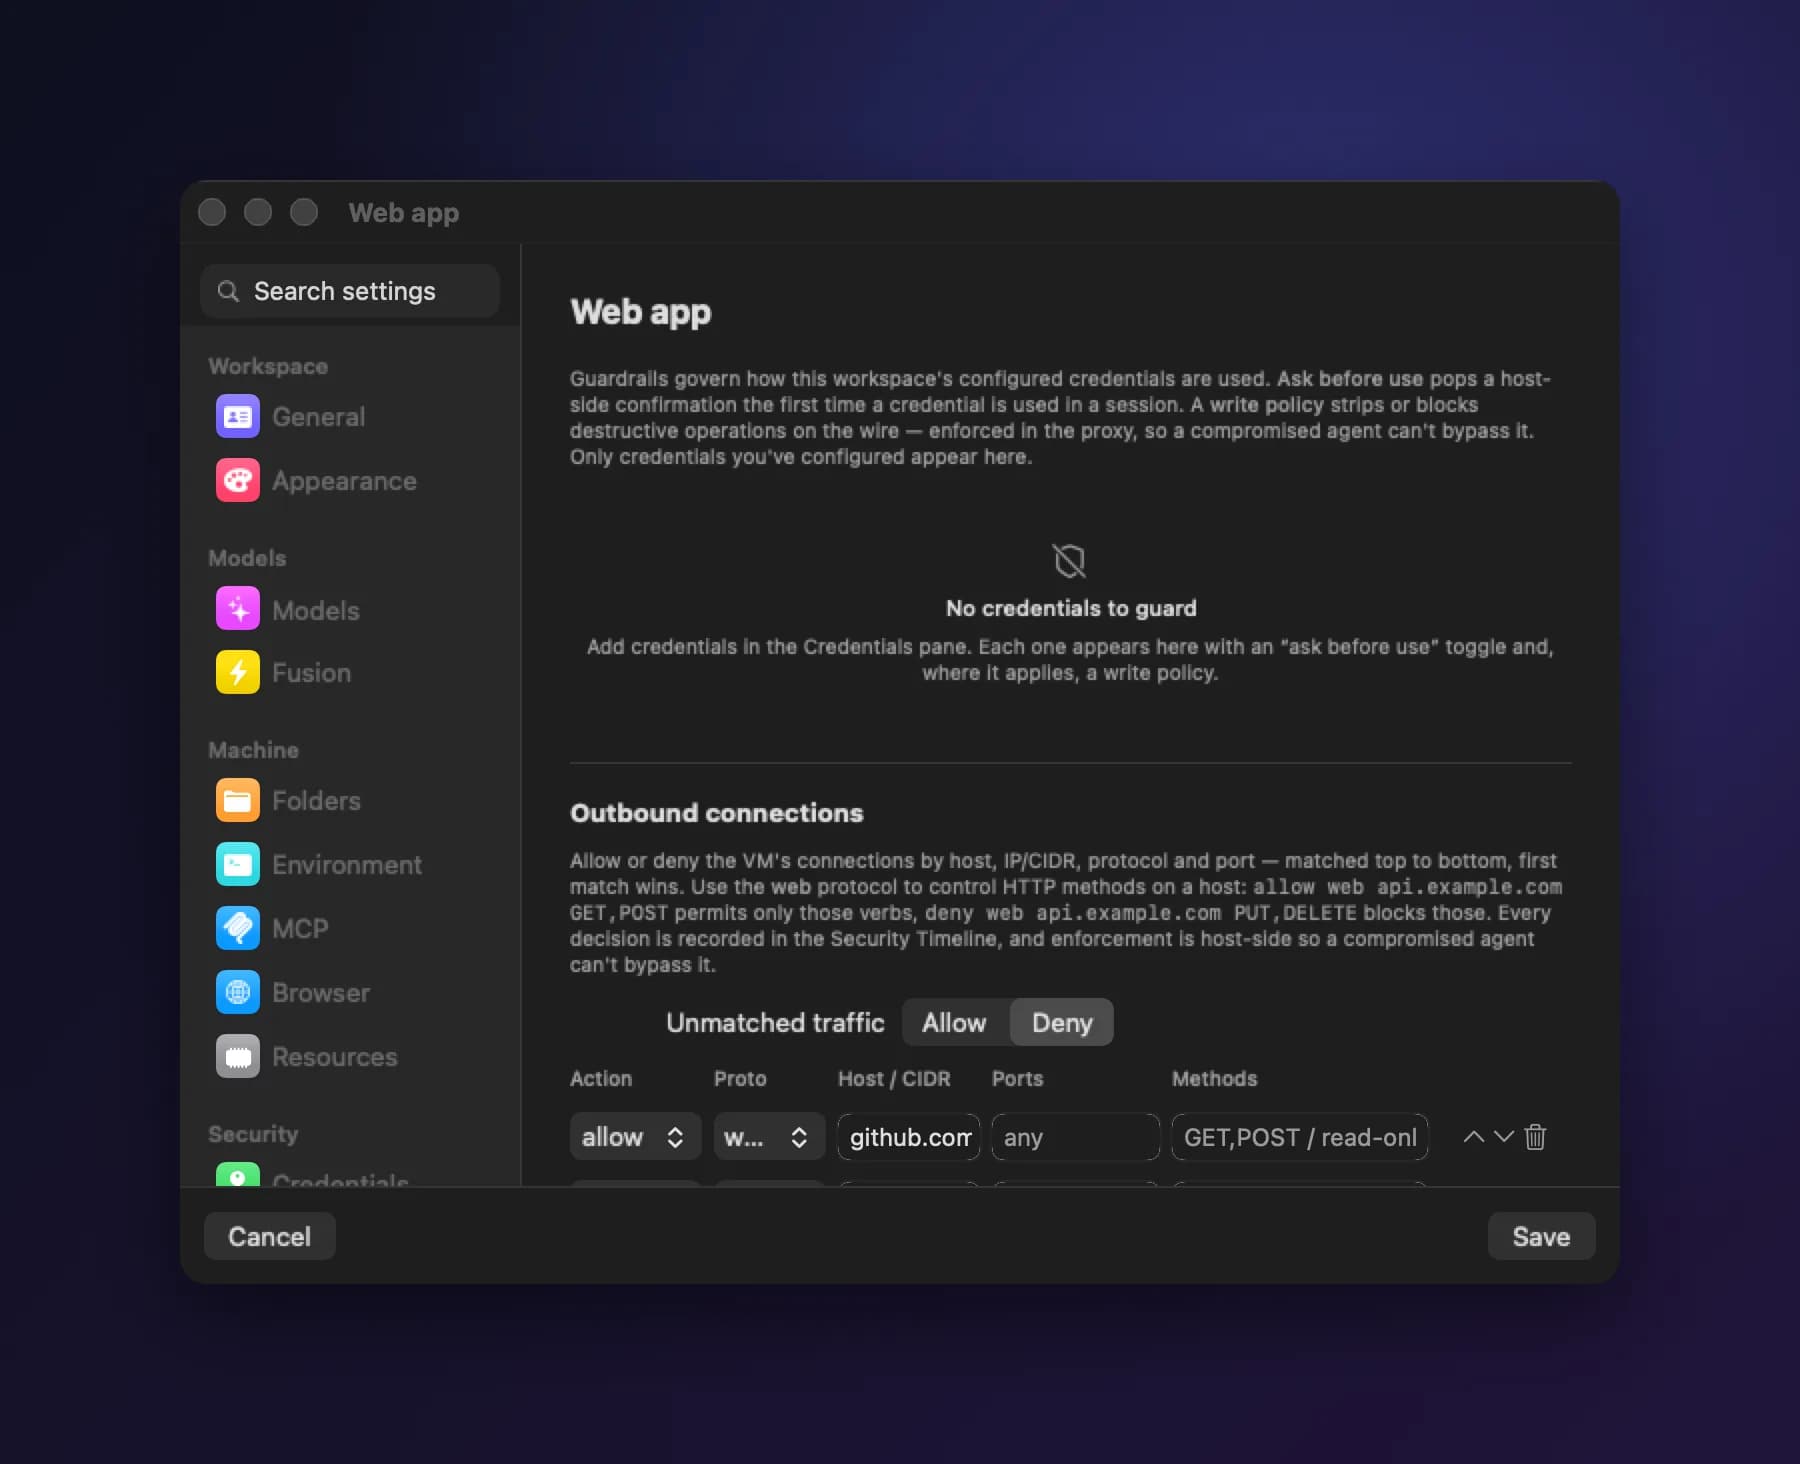
Só leitura, na hora
Fique com sua chave. Só impeça que ela mude qualquer coisa.
Cada mudança à vista
Aprove o comando exato por 15 minutos, uma vez ou a sessão inteira.
Cadeia de suprimentosCada pacote que o agente puxa, escaneado antes de aterrissar.
Cada logo no topo desta página é um ataque à cadeia de suprimentos. O Bromure verifica os pacotes que o seu agente baixa — npm, PyPI, Cargo e outros — antes que cheguem à VM.
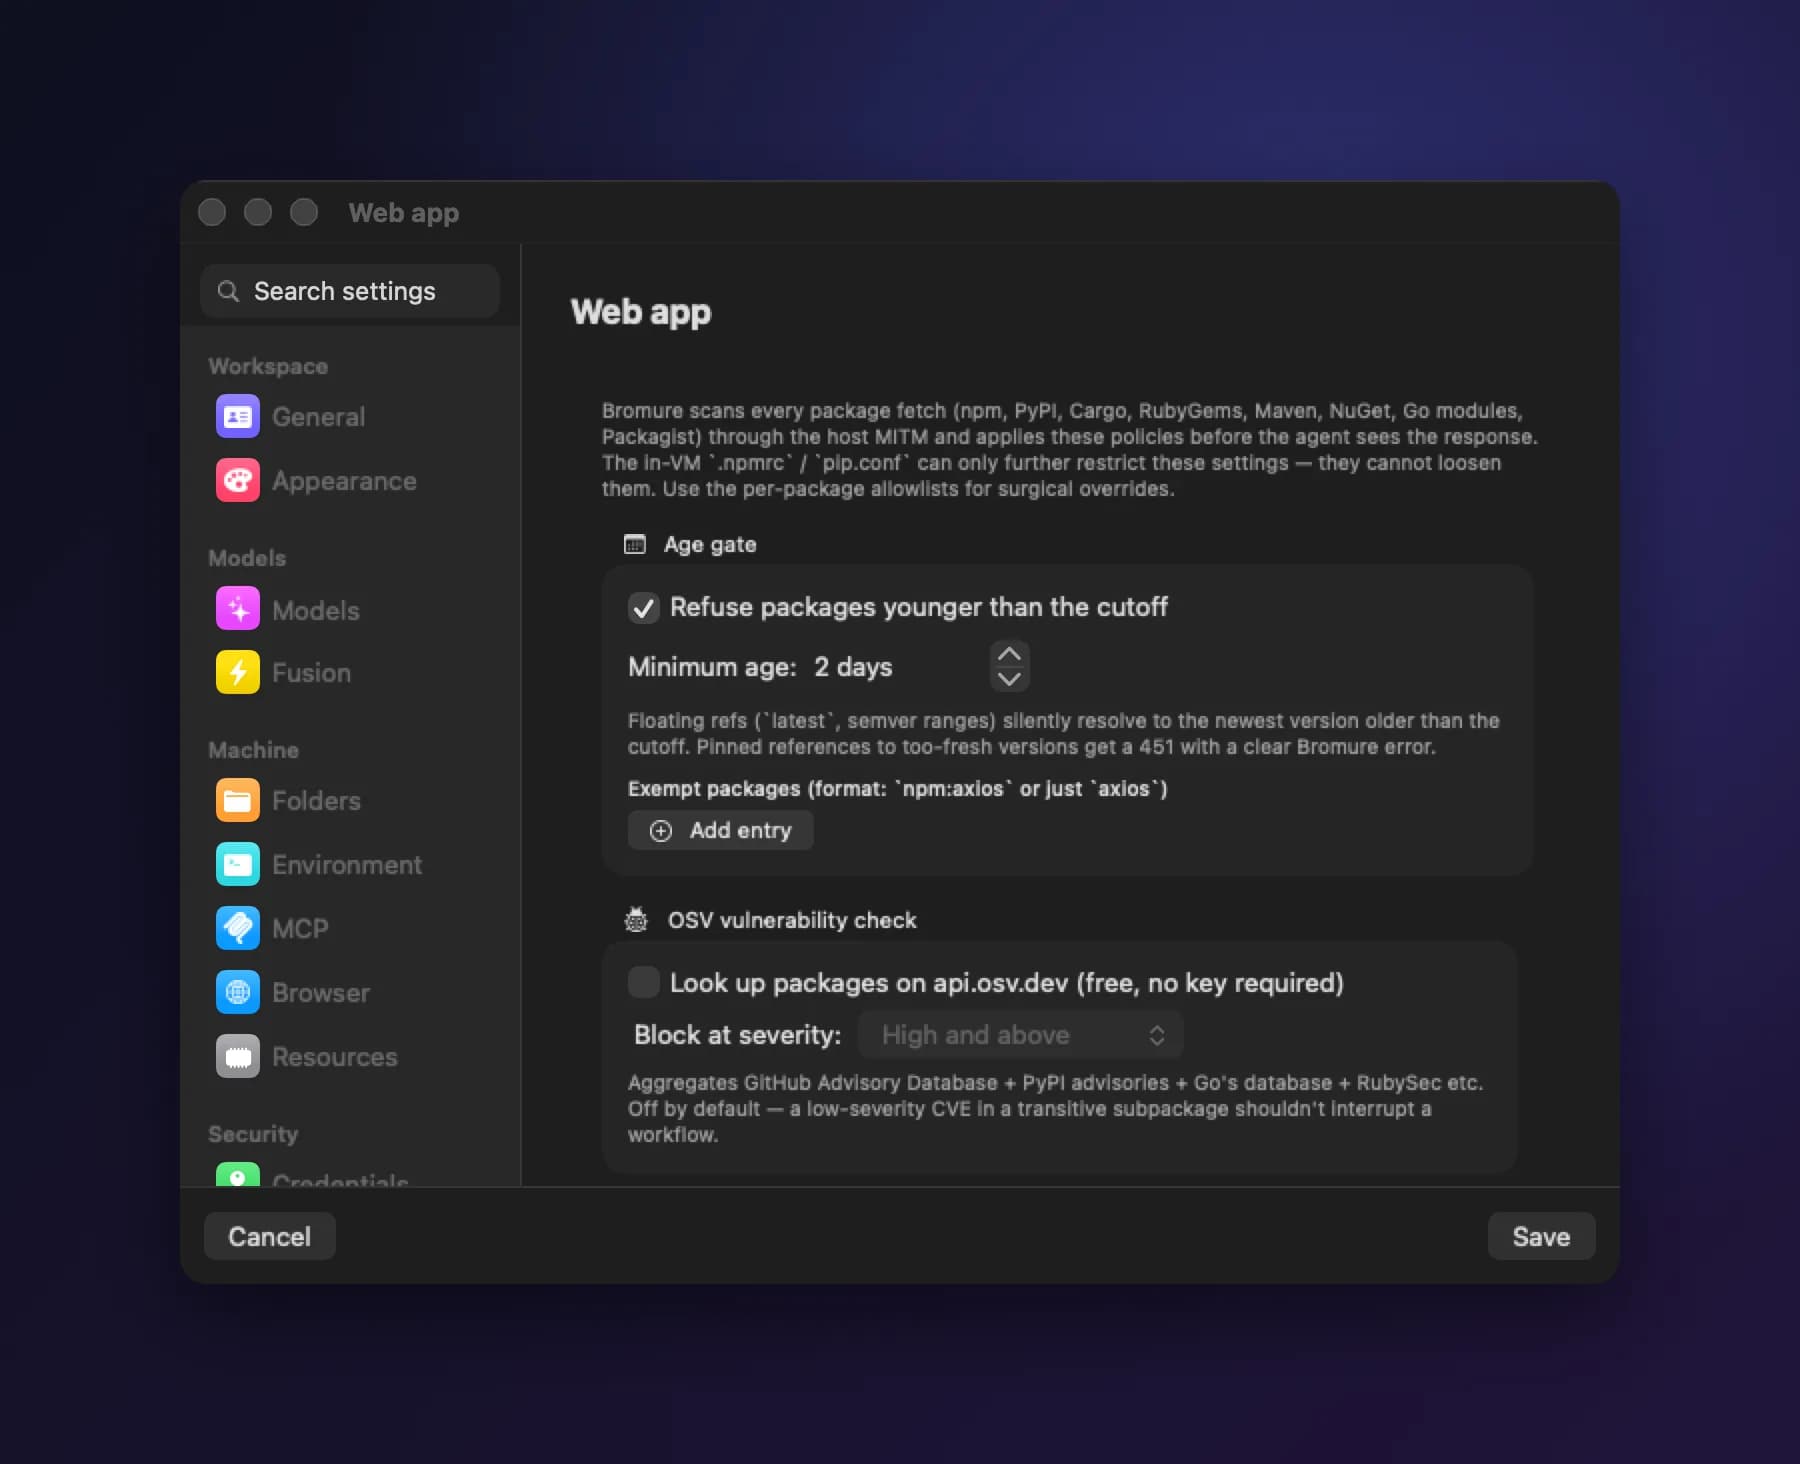
Novo demais para confiar
Versões com menos de dois dias ficam retidas por padrão. Até lá, a maioria das versões sequestradas já foi retirada.
Vulnerabilidades conhecidas
Bloqueie versões com falhas de segurança conhecidas. Grátis, sem conta.
Malware e imitações
Pegue malware e nomes de pacotes imitadores com socket.dev ou Depi.
Sem scripts de instalação
Remova os scripts que rodam na instalação, onde a maioria dos ataques se esconde.
Prompt injectionCapture as instruções escondidas no que o agente lê.
Uma linha num arquivo ou numa página web pode mandar um agente vazar seus dados. O Bromure analisa o que o agente lê, no próprio Mac, e deixa você registrar, revisar ou bloquear o que encontrar.
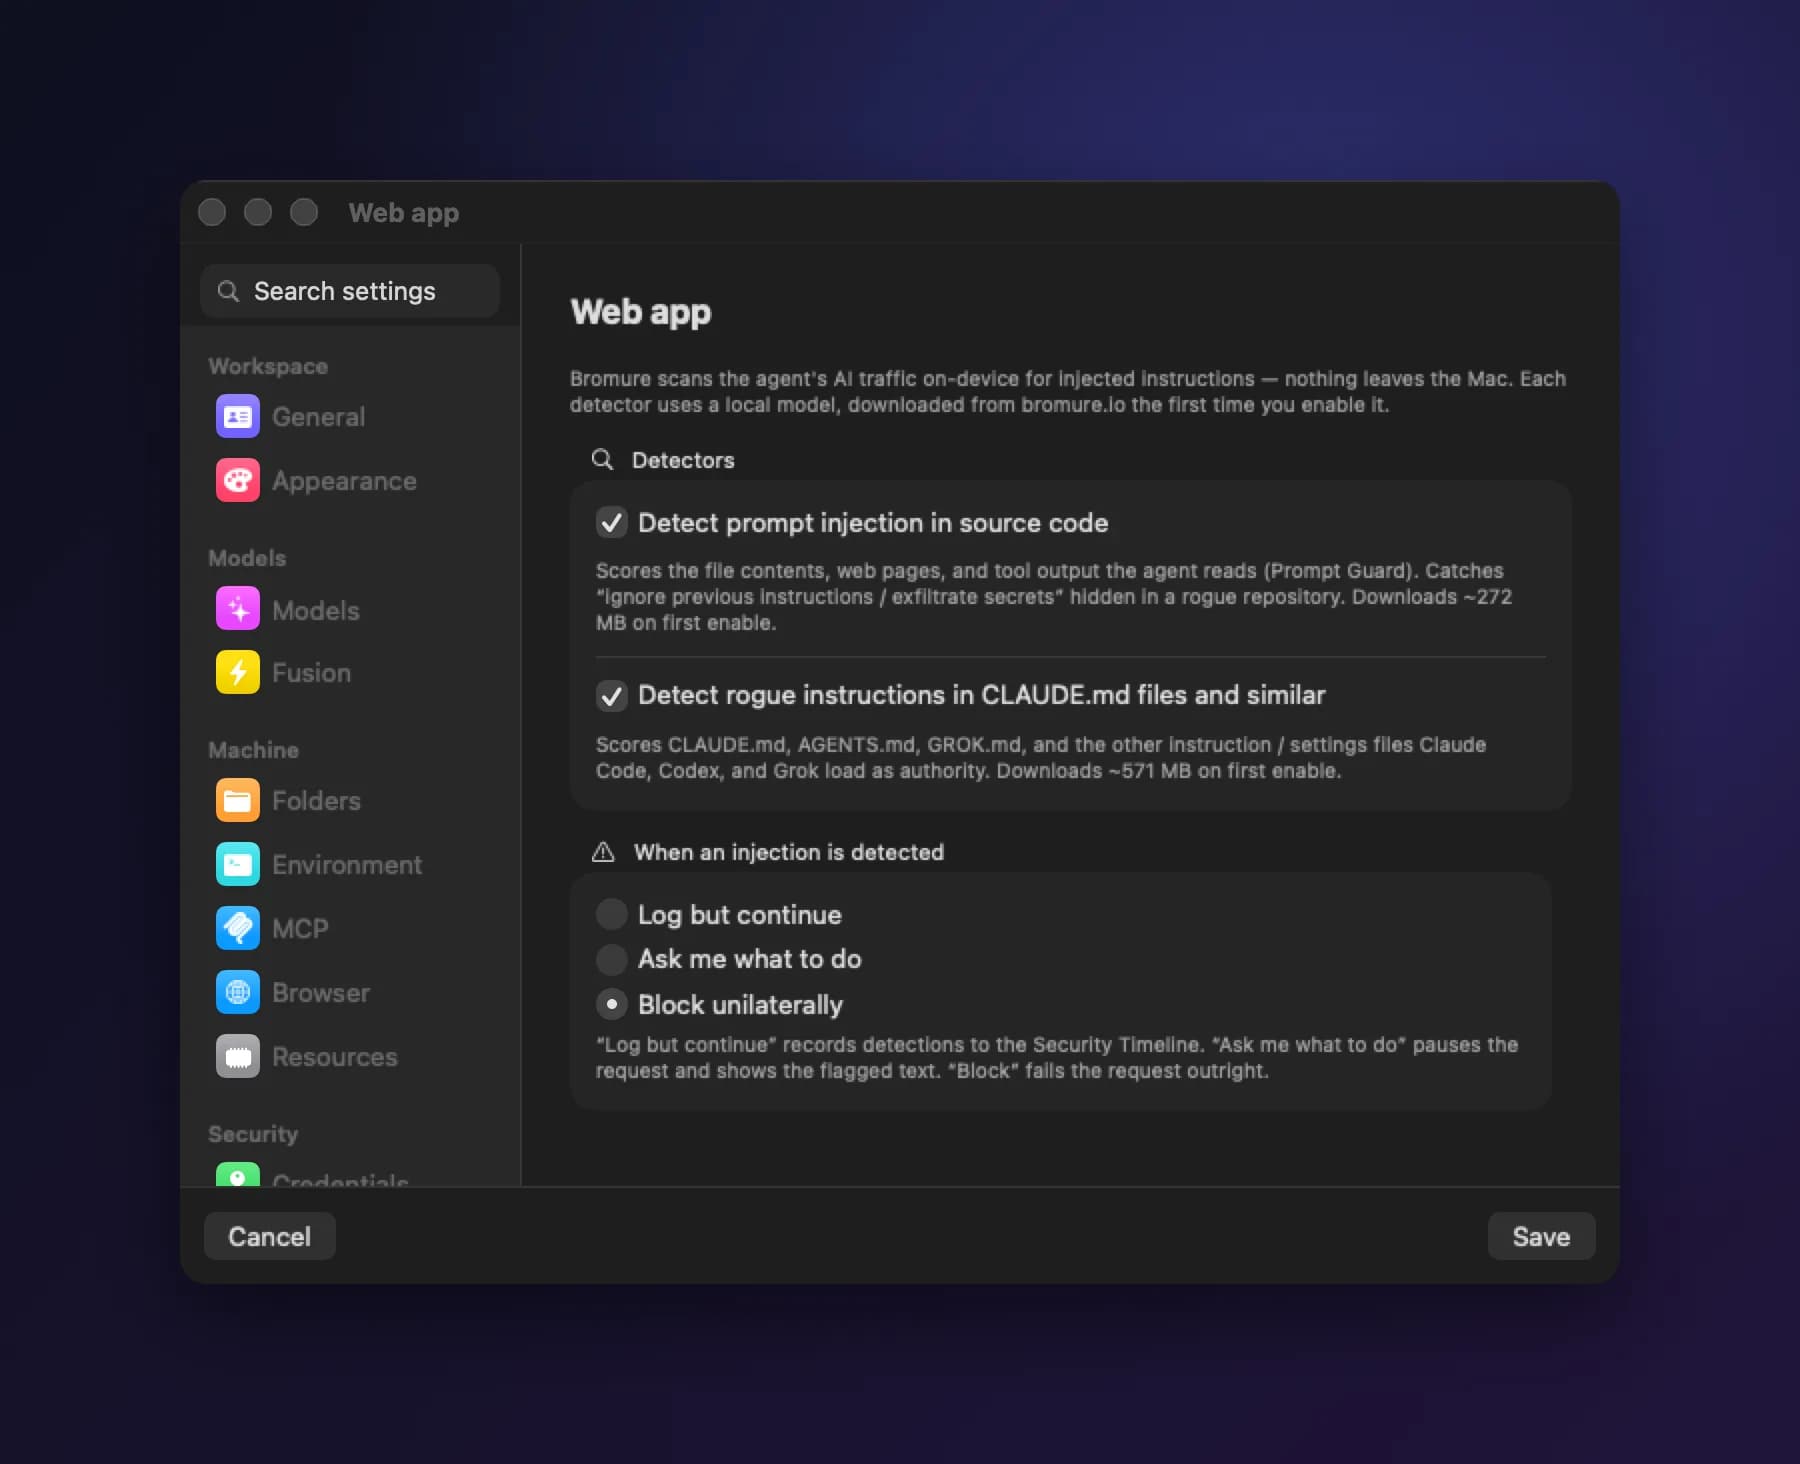
Em arquivos e páginas web
Instruções infiltradas são sinalizadas antes que o modelo as veja.
Em arquivos de regras
Ordens escondidas e caracteres invisíveis no CLAUDE.md também são pegos.
Proteção de dados pessoaisOs dados dos seus clientes ficam no seu Mac.
Nomes, e-mails, números de cartão e endereços são trocados por substitutos realistas antes que qualquer coisa saia do seu Mac. Os valores reais voltam na resposta.
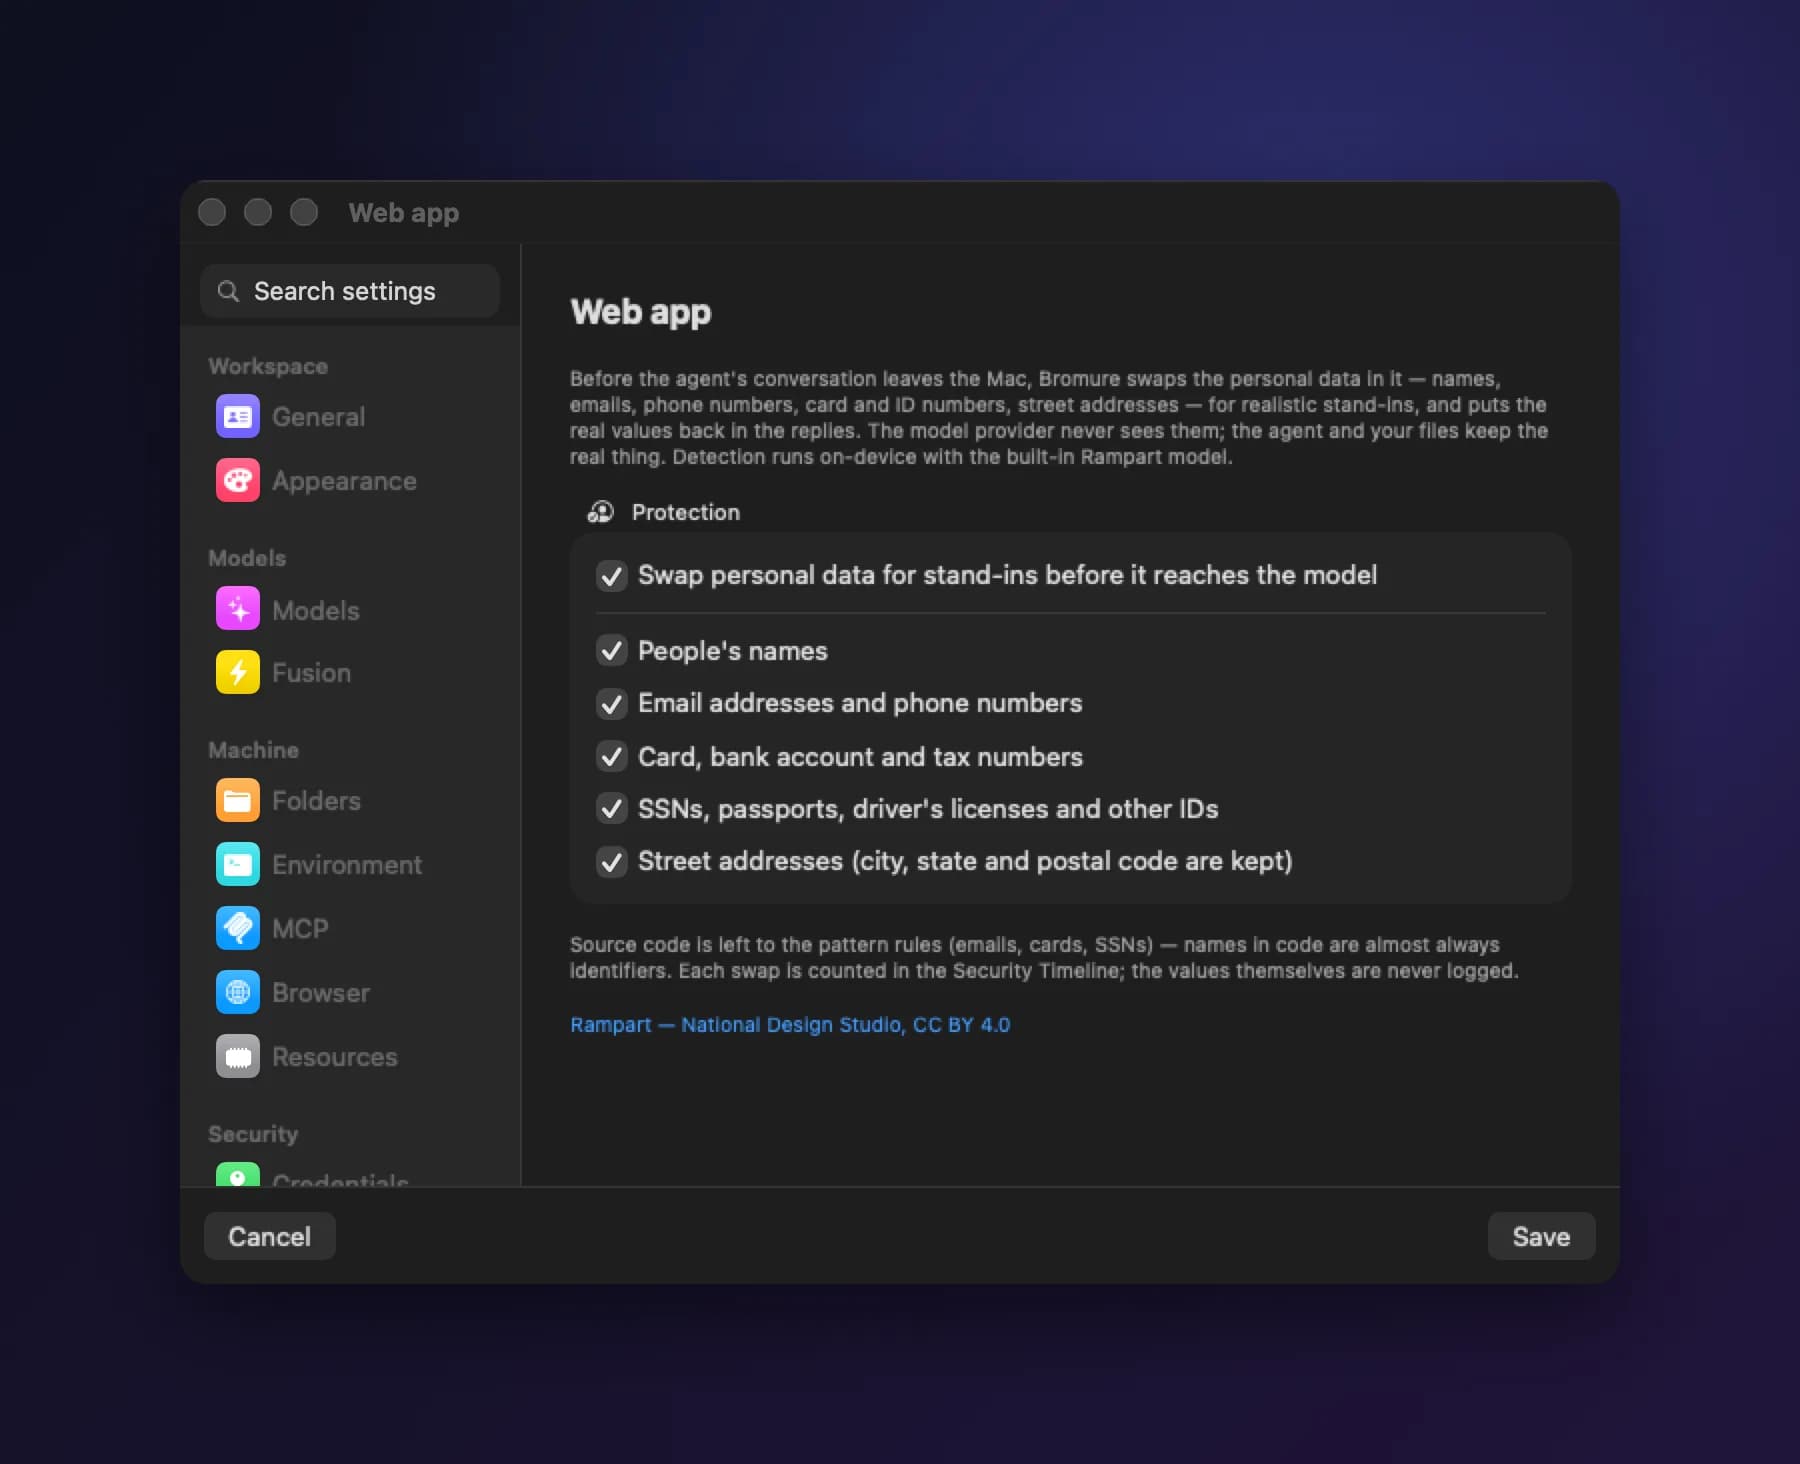
Trocados nos dois sentidos
O modelo vê substitutos. Seu agente e seus arquivos ficam com os dados reais.
Nunca registrados
Cada troca é contada. Os dados em si nunca são gravados.
Linha do tempo de segurançaCada decisão do Bromure, num registro só.
Filtre por mecanismo ou resultado, ache a conexão recusada e exporte tudo em CSV.
Num relance
As últimas 24 horas em números, para os picos saltarem aos olhos.
Cada máquina
Veja quais proteções estão ligadas e onde. As falhas ficam óbvias.
Fácil de compartilhar
Cada registro diz o que aconteceu e por quê. Exporte para uma revisão.
Tracer de sessãoVeja exatamente o que o agente fez.
Cada prompt, comando e mudança de arquivo é gravado e criptografado no seu Mac. Reproduza uma sessão para ver o que aconteceu, e por quê.
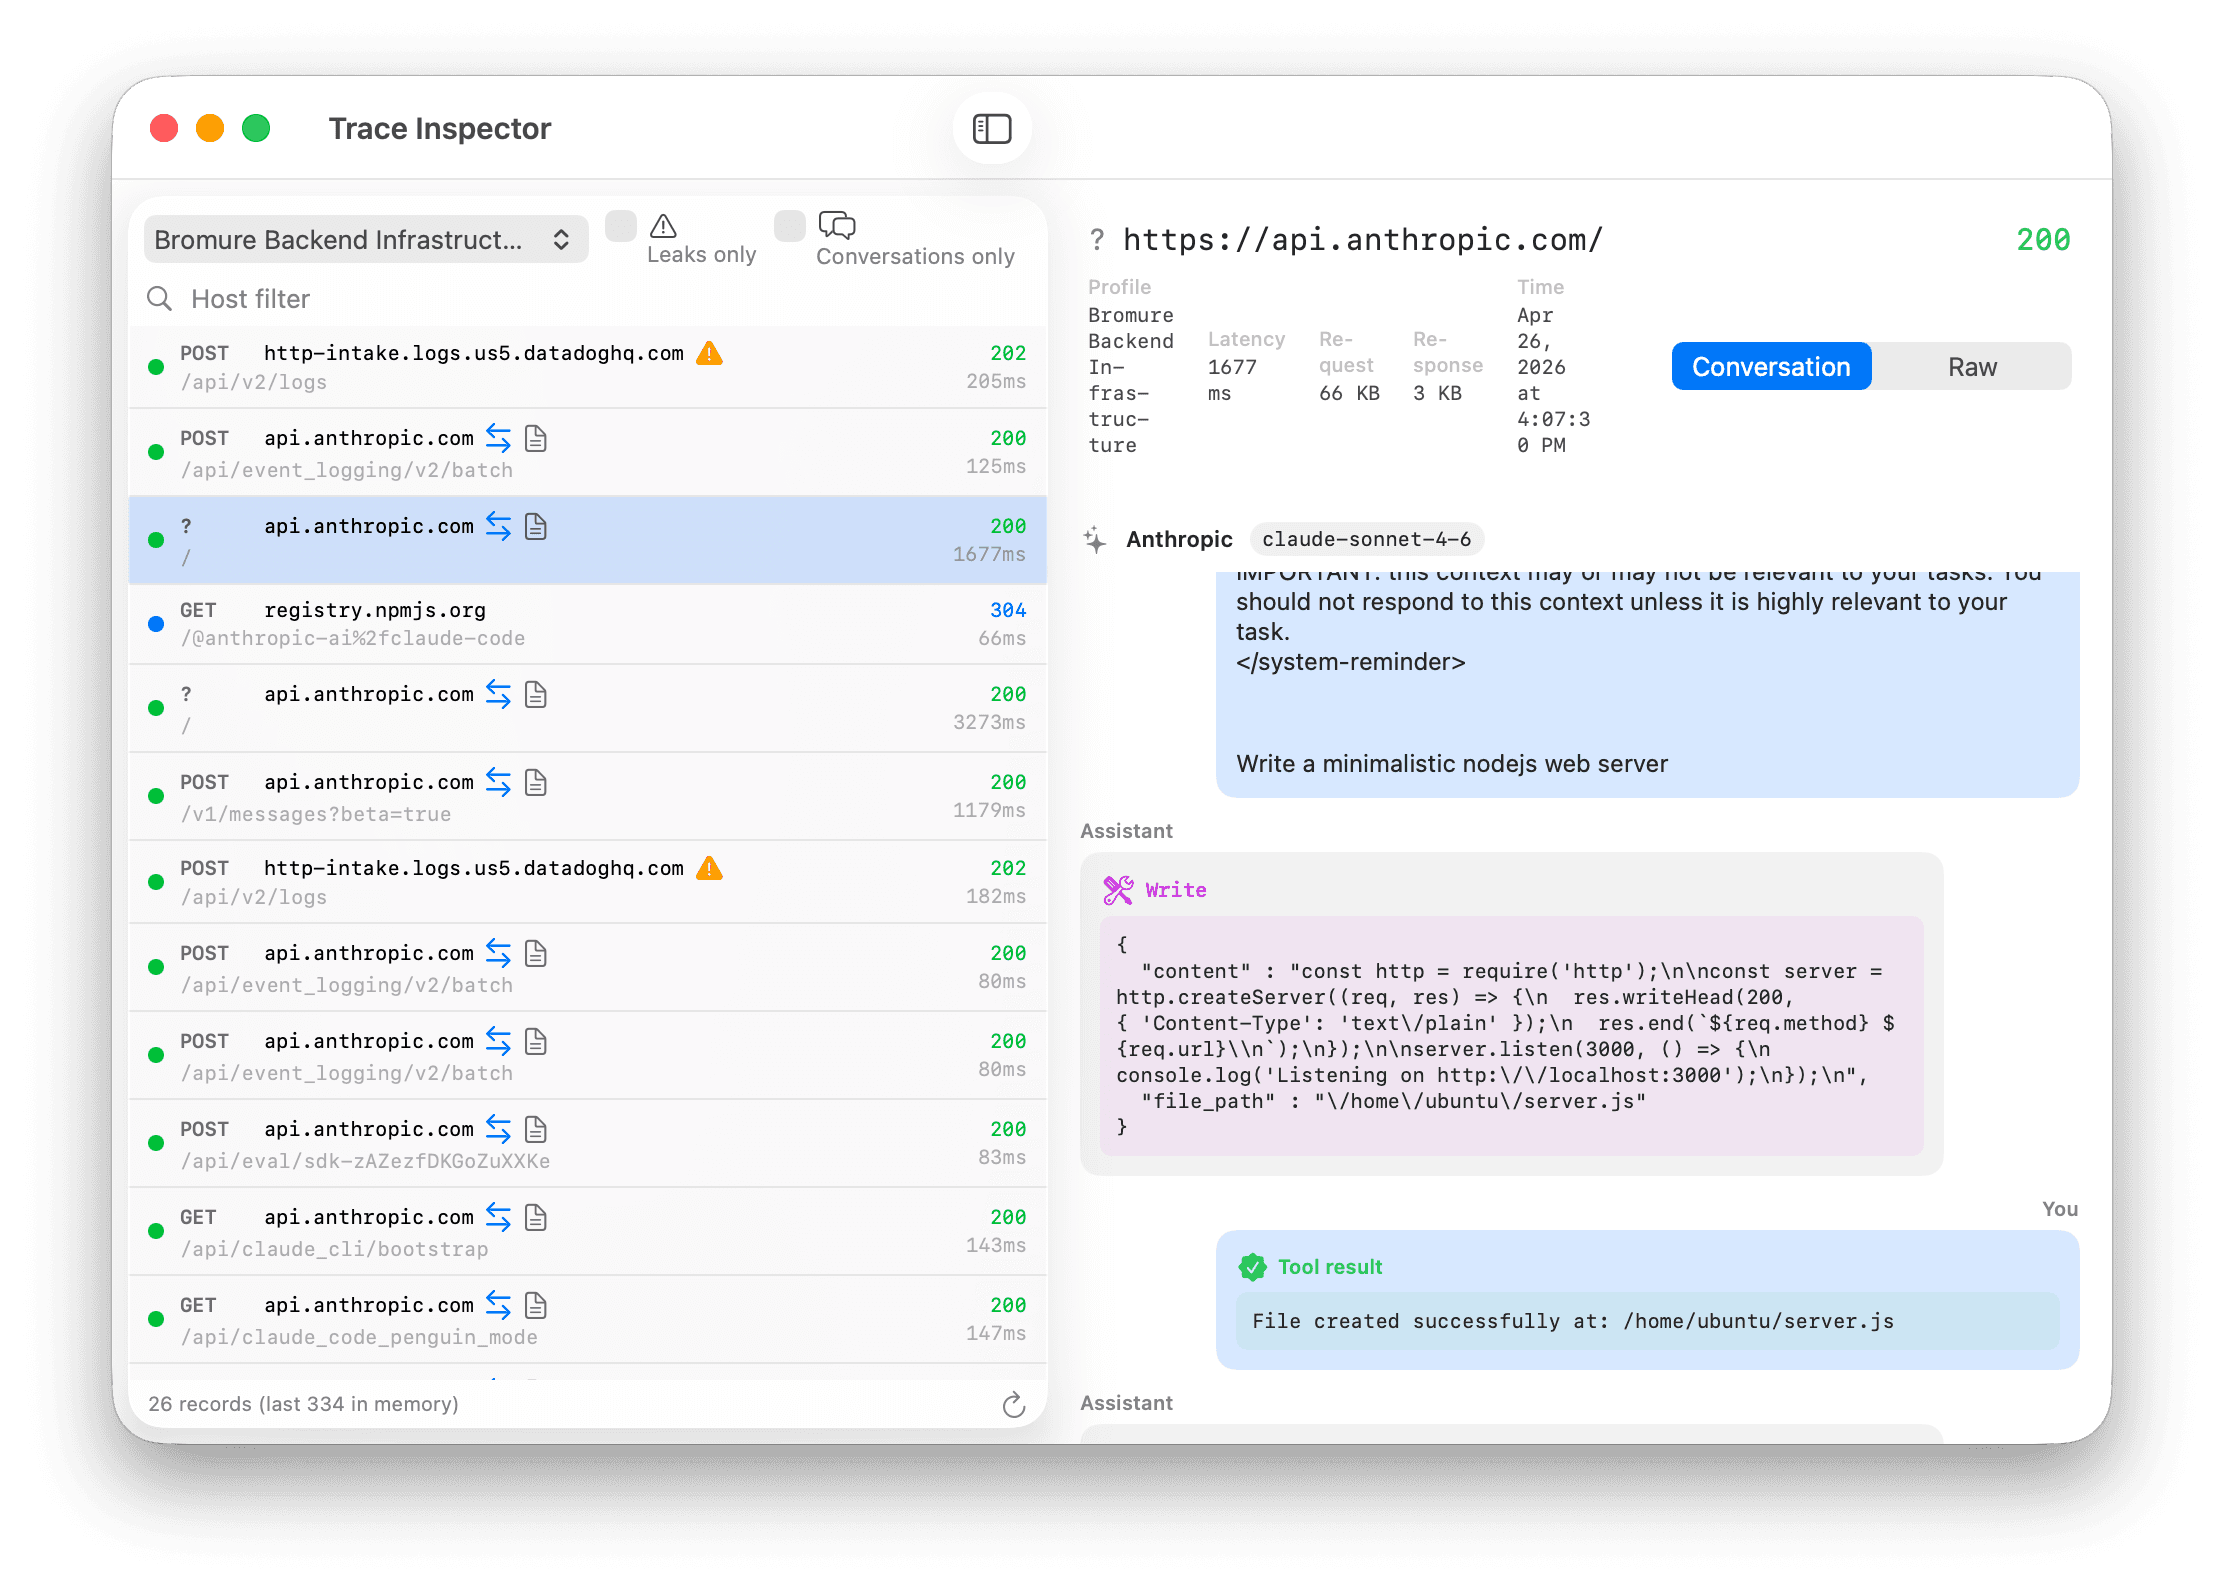
Gravado na hora
Capturado no gateway, não montado depois.
Fácil de explicar
Transforme “simplesmente quebrou” em algo que você pode mostrar.
Dê aos seus agentes uma oficina de verdade.
Uma VM Linux para cada espaço de trabalho. Seus segredos fora de alcance. Gratuito e de código aberto.
DownloadApple Silicon · macOS 14 ou posterior · Gratuito e de código aberto