Todos os tutoriaisBaixar o Bromure Agentic CodingApple Silicon · macOS 14 ou posterior · Gratuito e de código aberto
Theo · Episódio 2 · 1:18
Movimento lateral
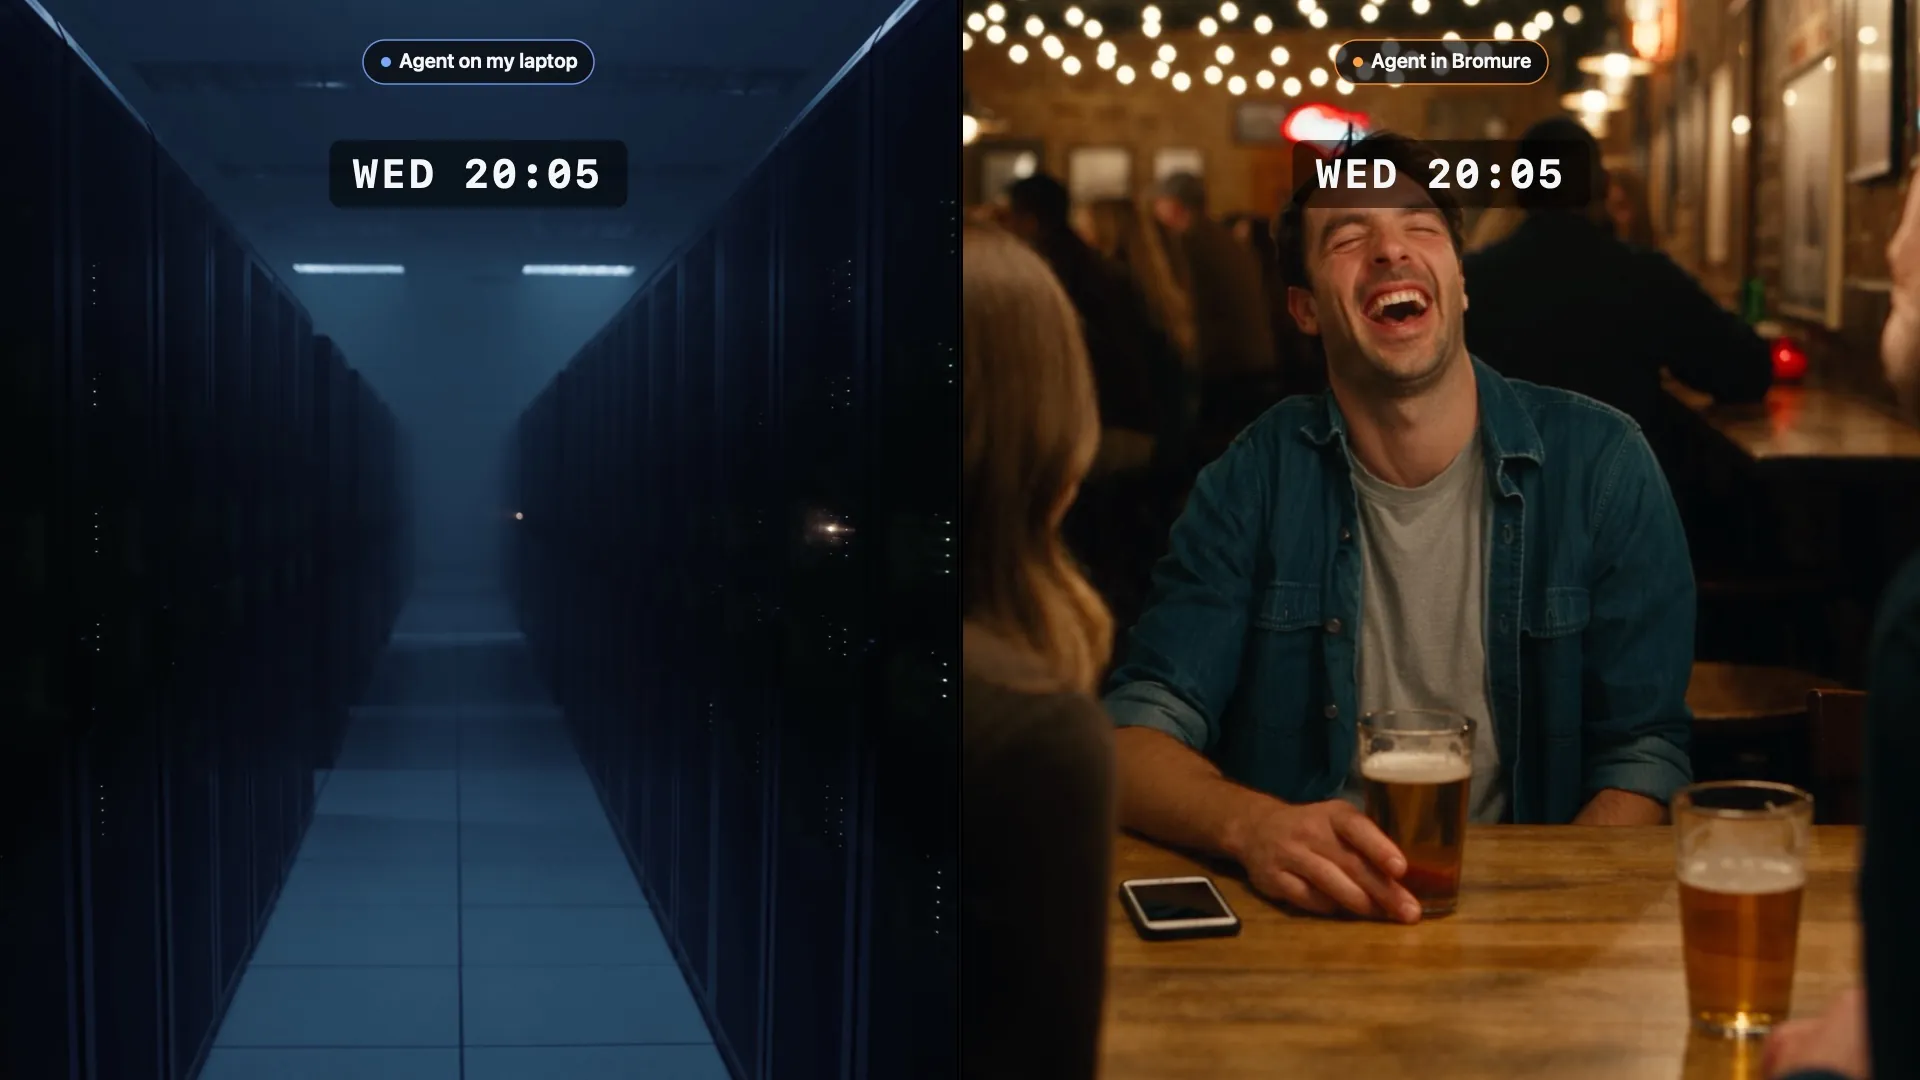
À esquerda, atacantes usam o acesso de Theo ao Kubernetes para alterar o serviço de saques. À direita, a Linha do tempo de segurança conta a história inteira: a injeção de prompt sinalizada, os substitutos interceptados, a sandbox recusando o ~/.ssh e a linhagem do raciocínio do agente até a requisição bloqueada. Um clique apaga o workspace.
O que você vai ver
- 01À esquerda, alguém altera o serviço de saques com as credenciais de Kubernetes de Theo.
- 02À direita, a Linha do tempo de segurança mostra a injeção de prompt sinalizada no README.
- 03Ela mostra também as credenciais substitutas interceptadas na saída e a sandbox impedindo o script de ler o ~/.ssh.
- 04A linhagem leva a requisição bloqueada de volta à chamada de ferramenta do agente e ao raciocínio por trás dela.
- 05Theo apaga o workspace com um clique e denuncia o repositório.
Quando algo dá errado, você tem a história inteira, e uma máquina limpa com um clique.
A seguir
Vinte minutos
Uma história fictícia inspirada no ataque hacker à Binance de outubro de 2026. Theo, a Coinvance e a Halvard Capital são inventados, assim como o código, as chaves e o ataque destes episódios, que não retratam o que aconteceu na Binance.