你的智能体团队,
在安全的边界内运行。
在你的 Mac 上运行一整支编码智能体舰队,每个都在自己的 Linux 虚拟机里。一起下达任务,随时随地找到它们。你的机密,它们碰不到。
DownloadApple Silicon · macOS 14 或更高版本 · 免费开源他们没有使用 Bromure Agentic Coding


一份任务交代。 一整个团队去做。
让 Claude Code、Codex、Grok、Kimi Code 和 Oh My Pi 并肩工作。把一个会话拖到另一个上,就有了一个房间。写一份任务说明,房间就开工。
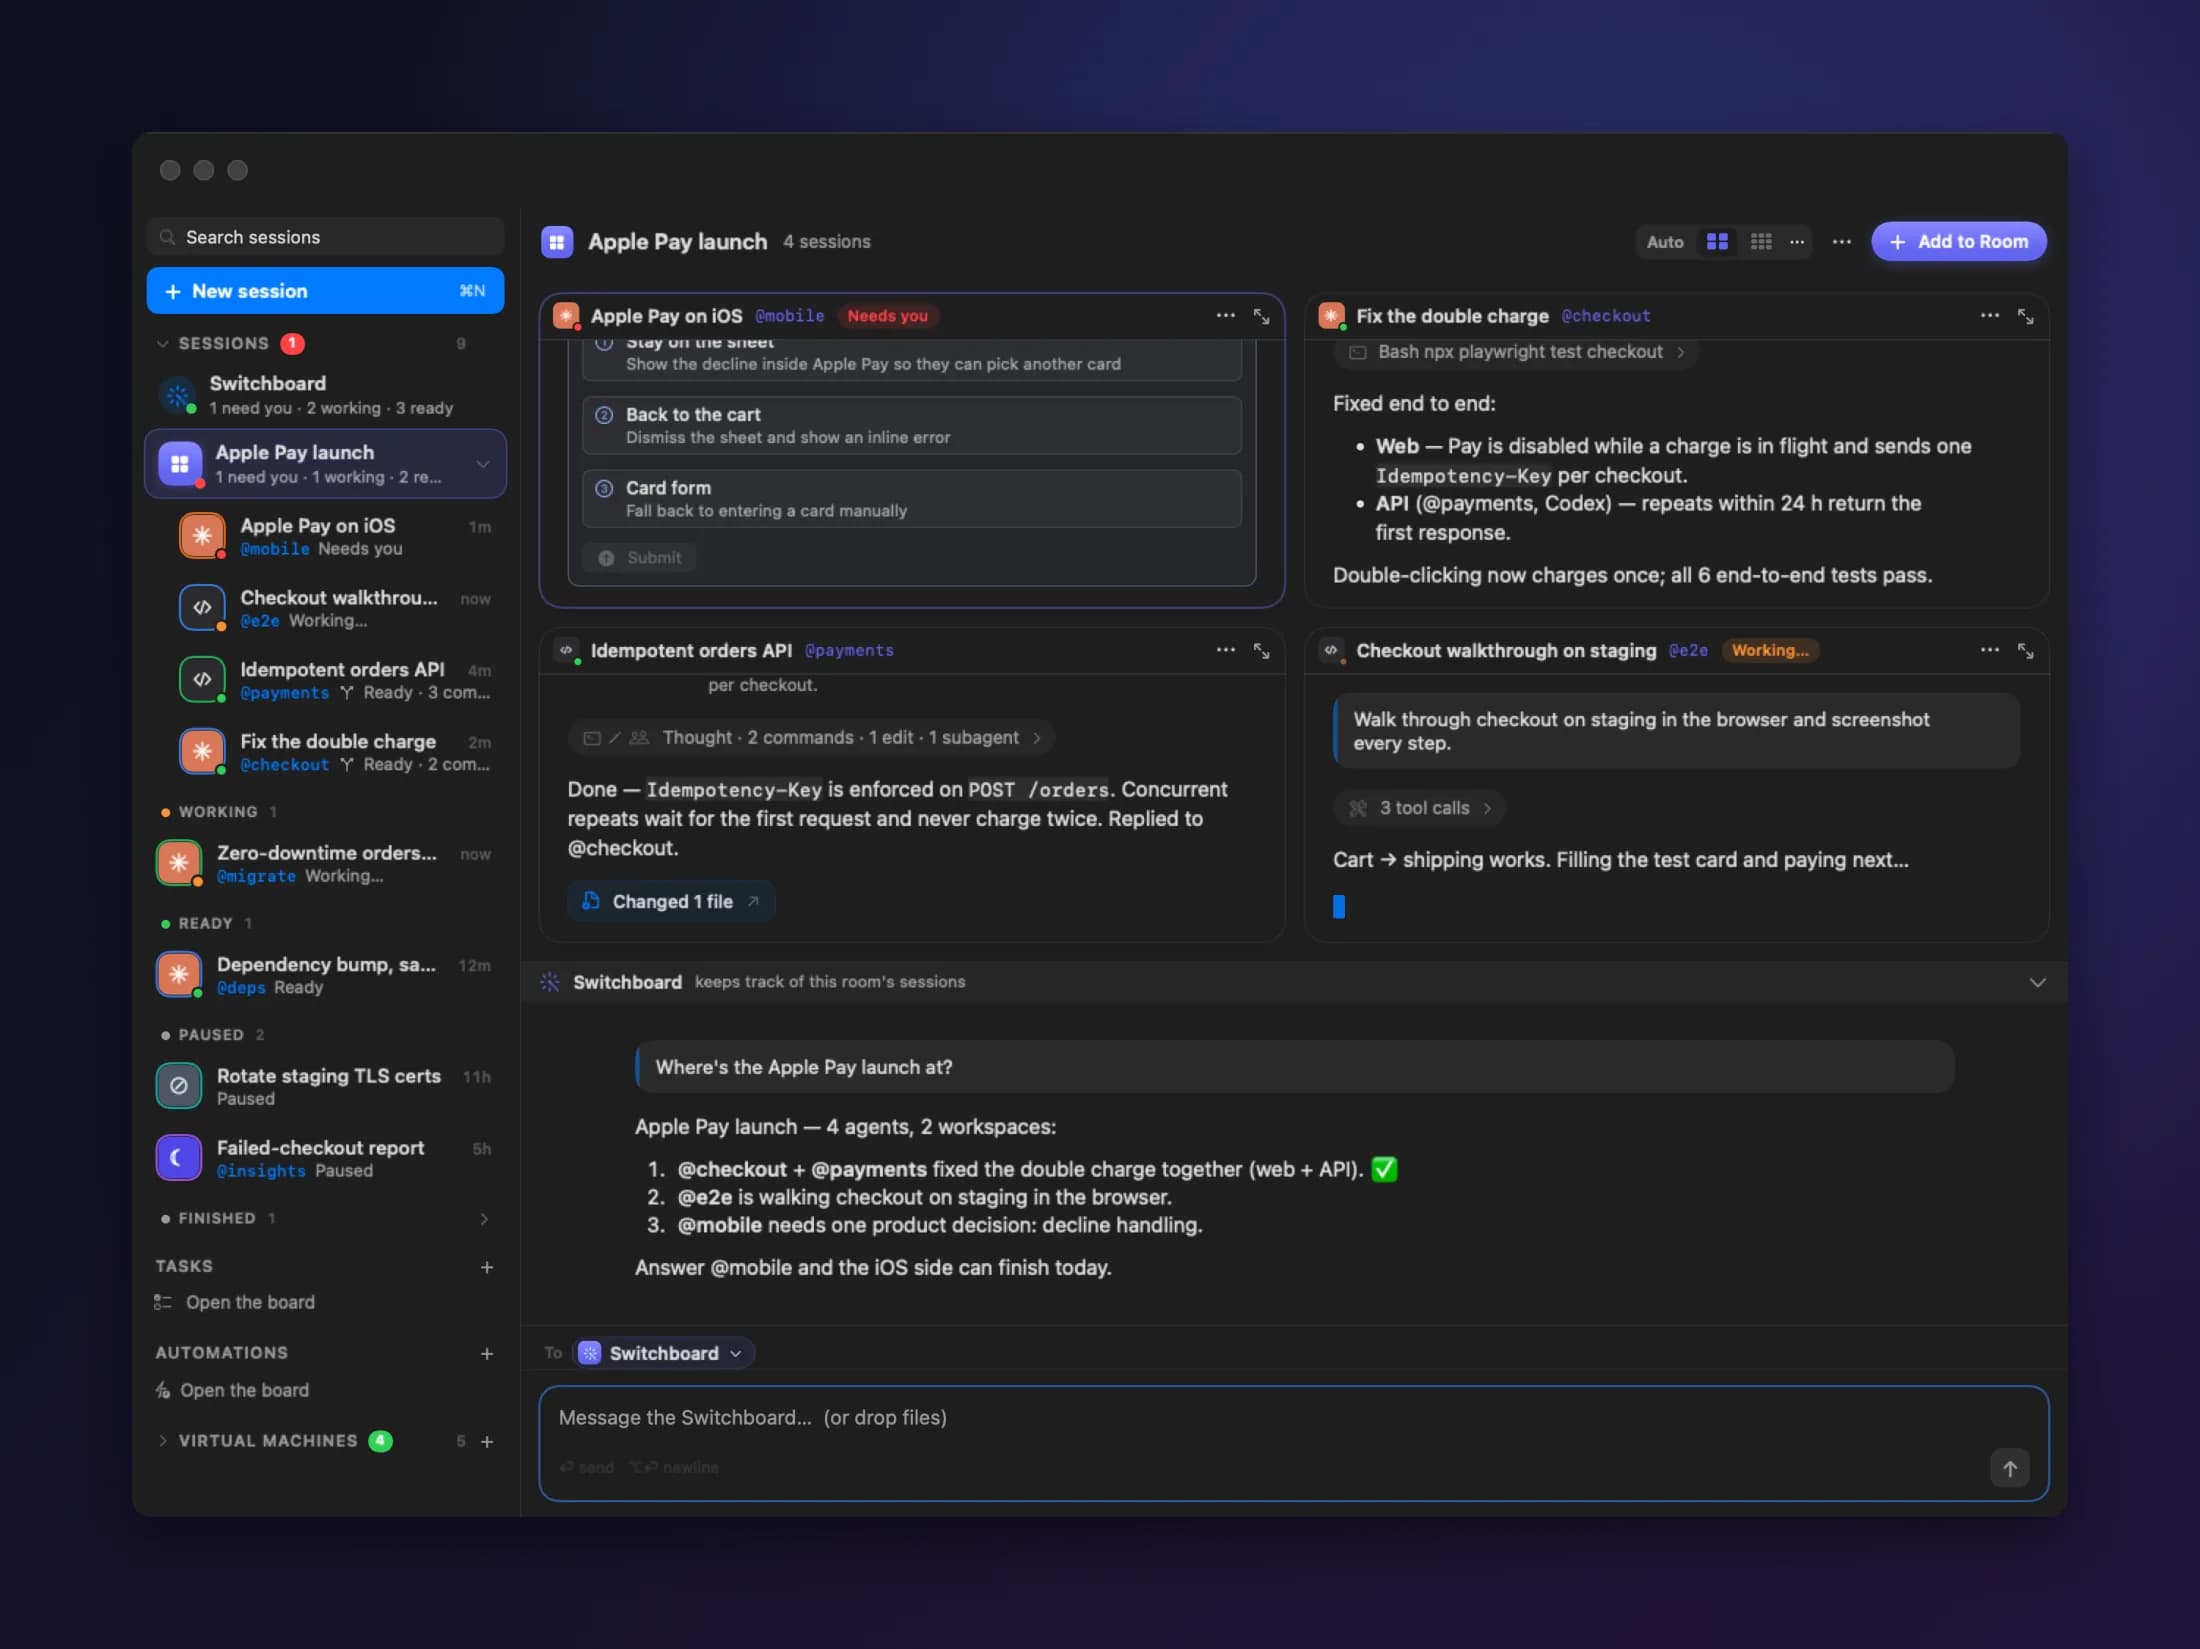
拖一下,组个队
把一个会话放到另一个上,它们就并排坐进同一个房间。
一份说明,全员收到
发给某个智能体,或者发给房间的总机,一次通知所有人。
智能体会互相沟通
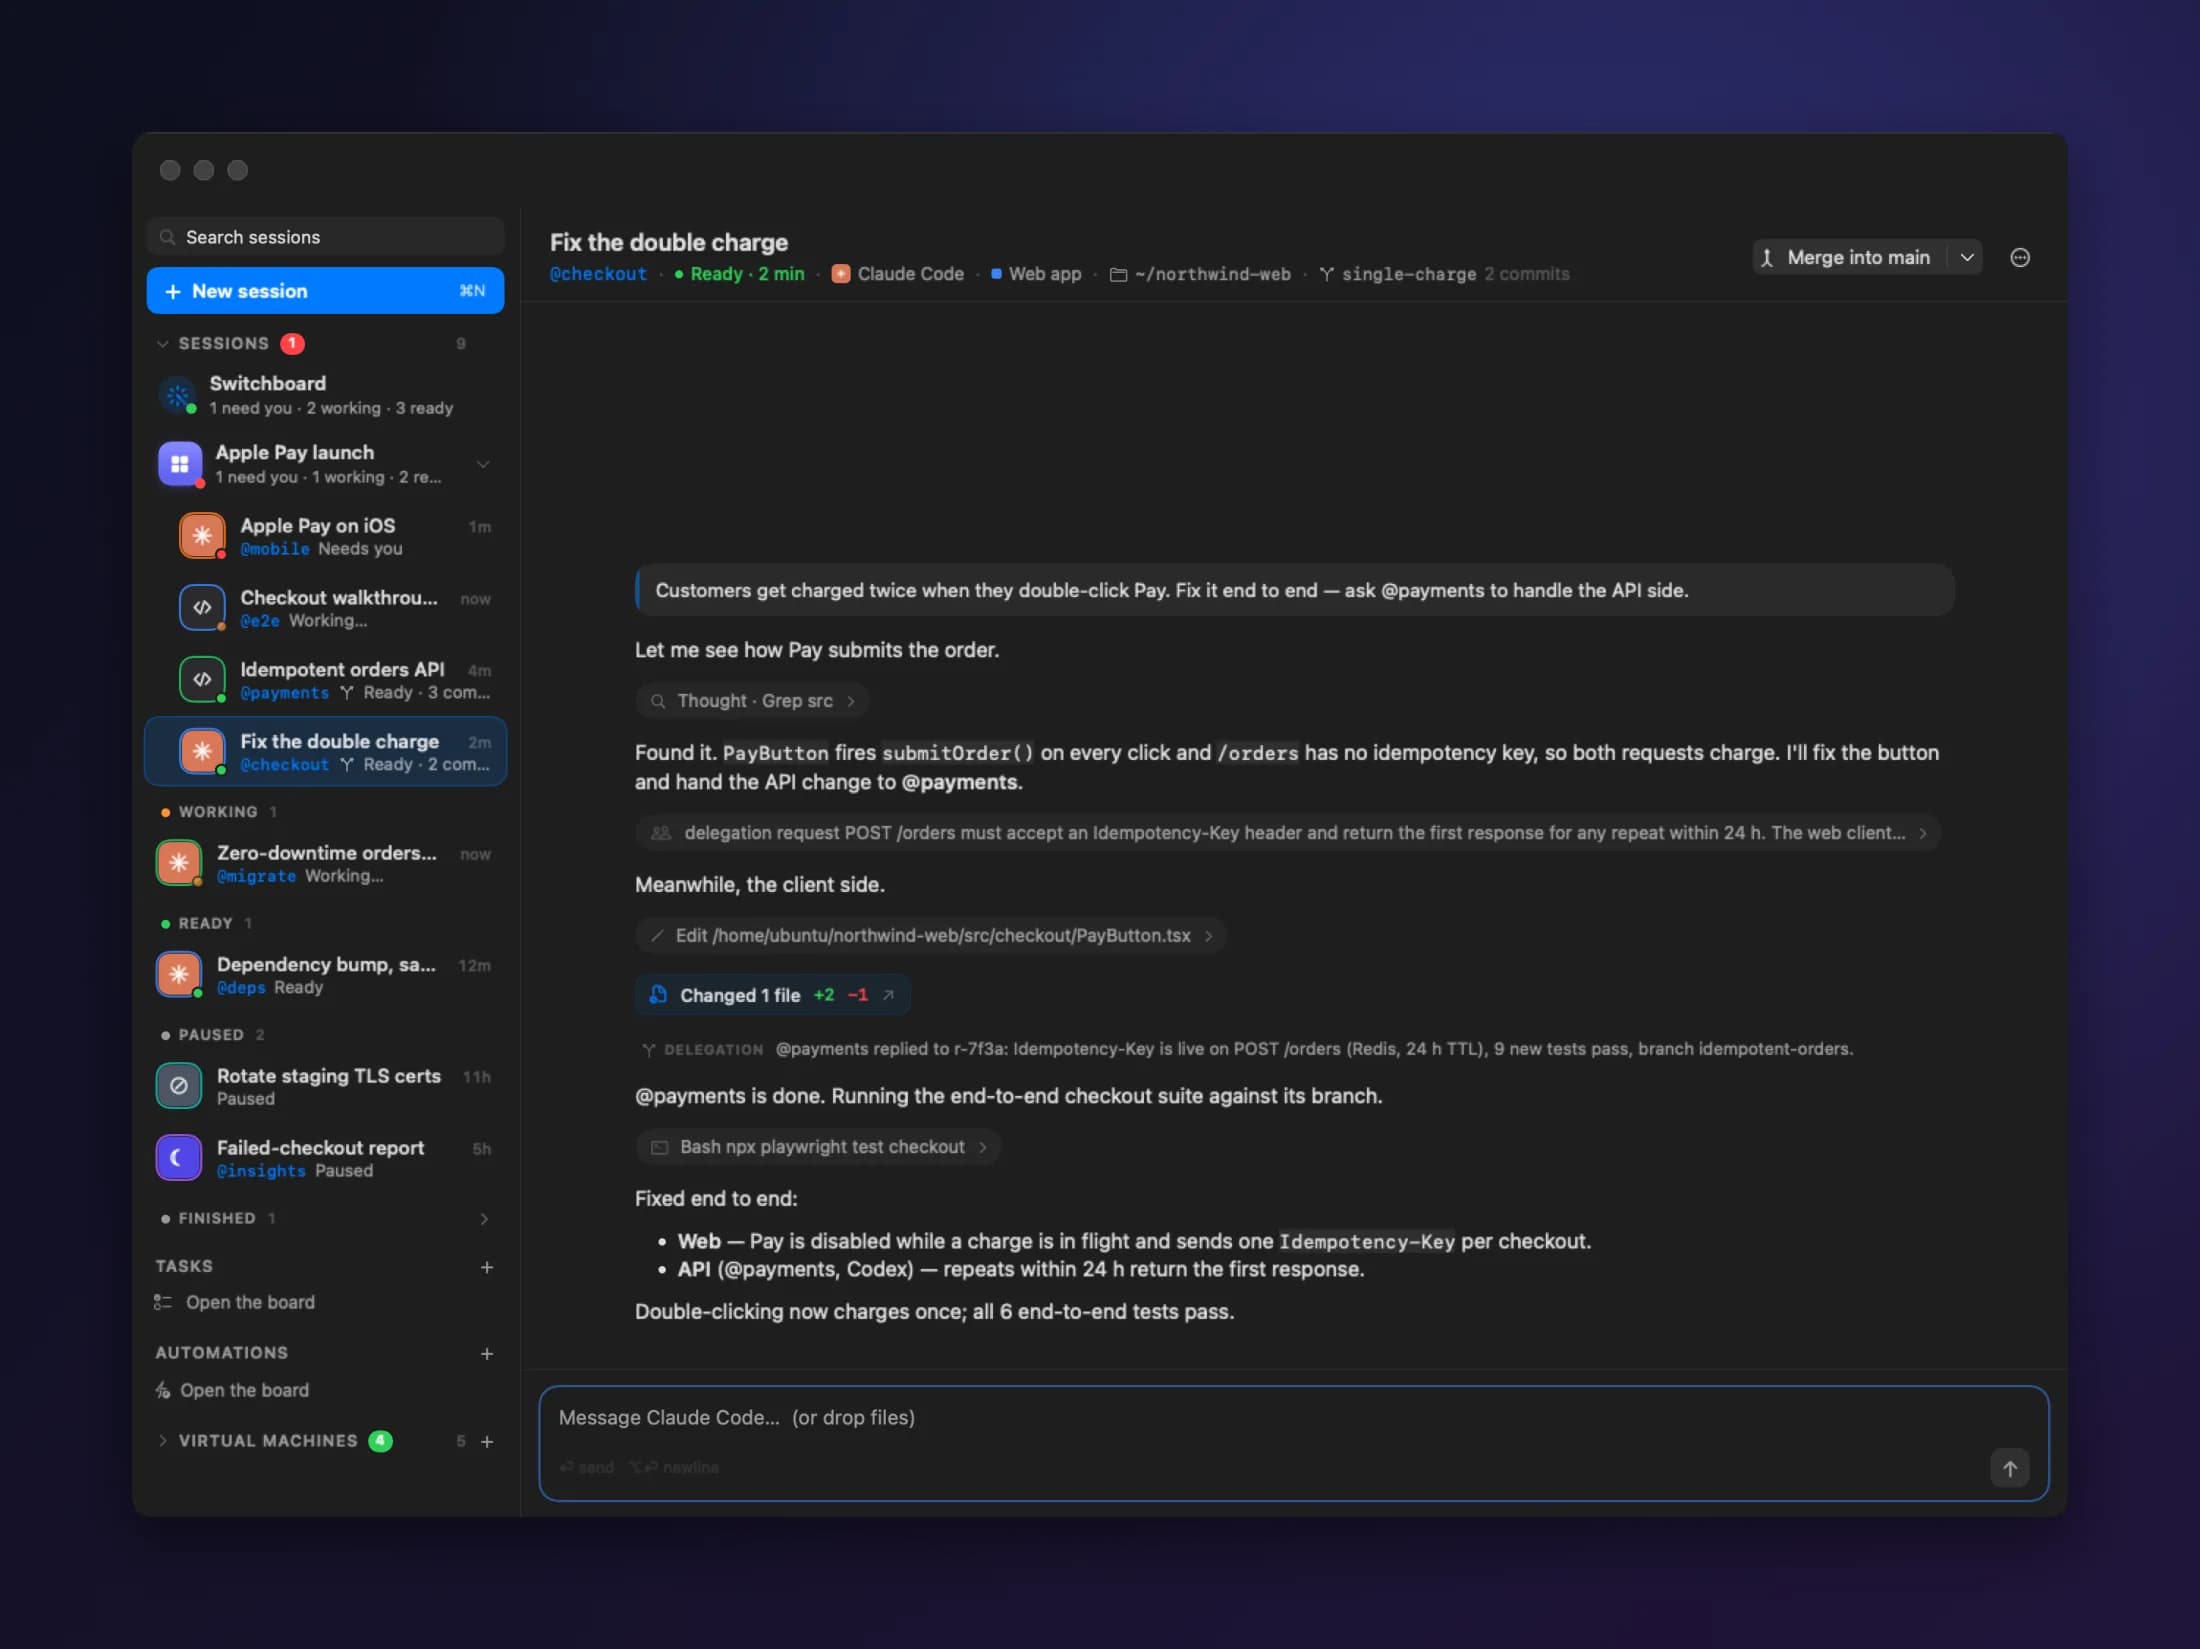
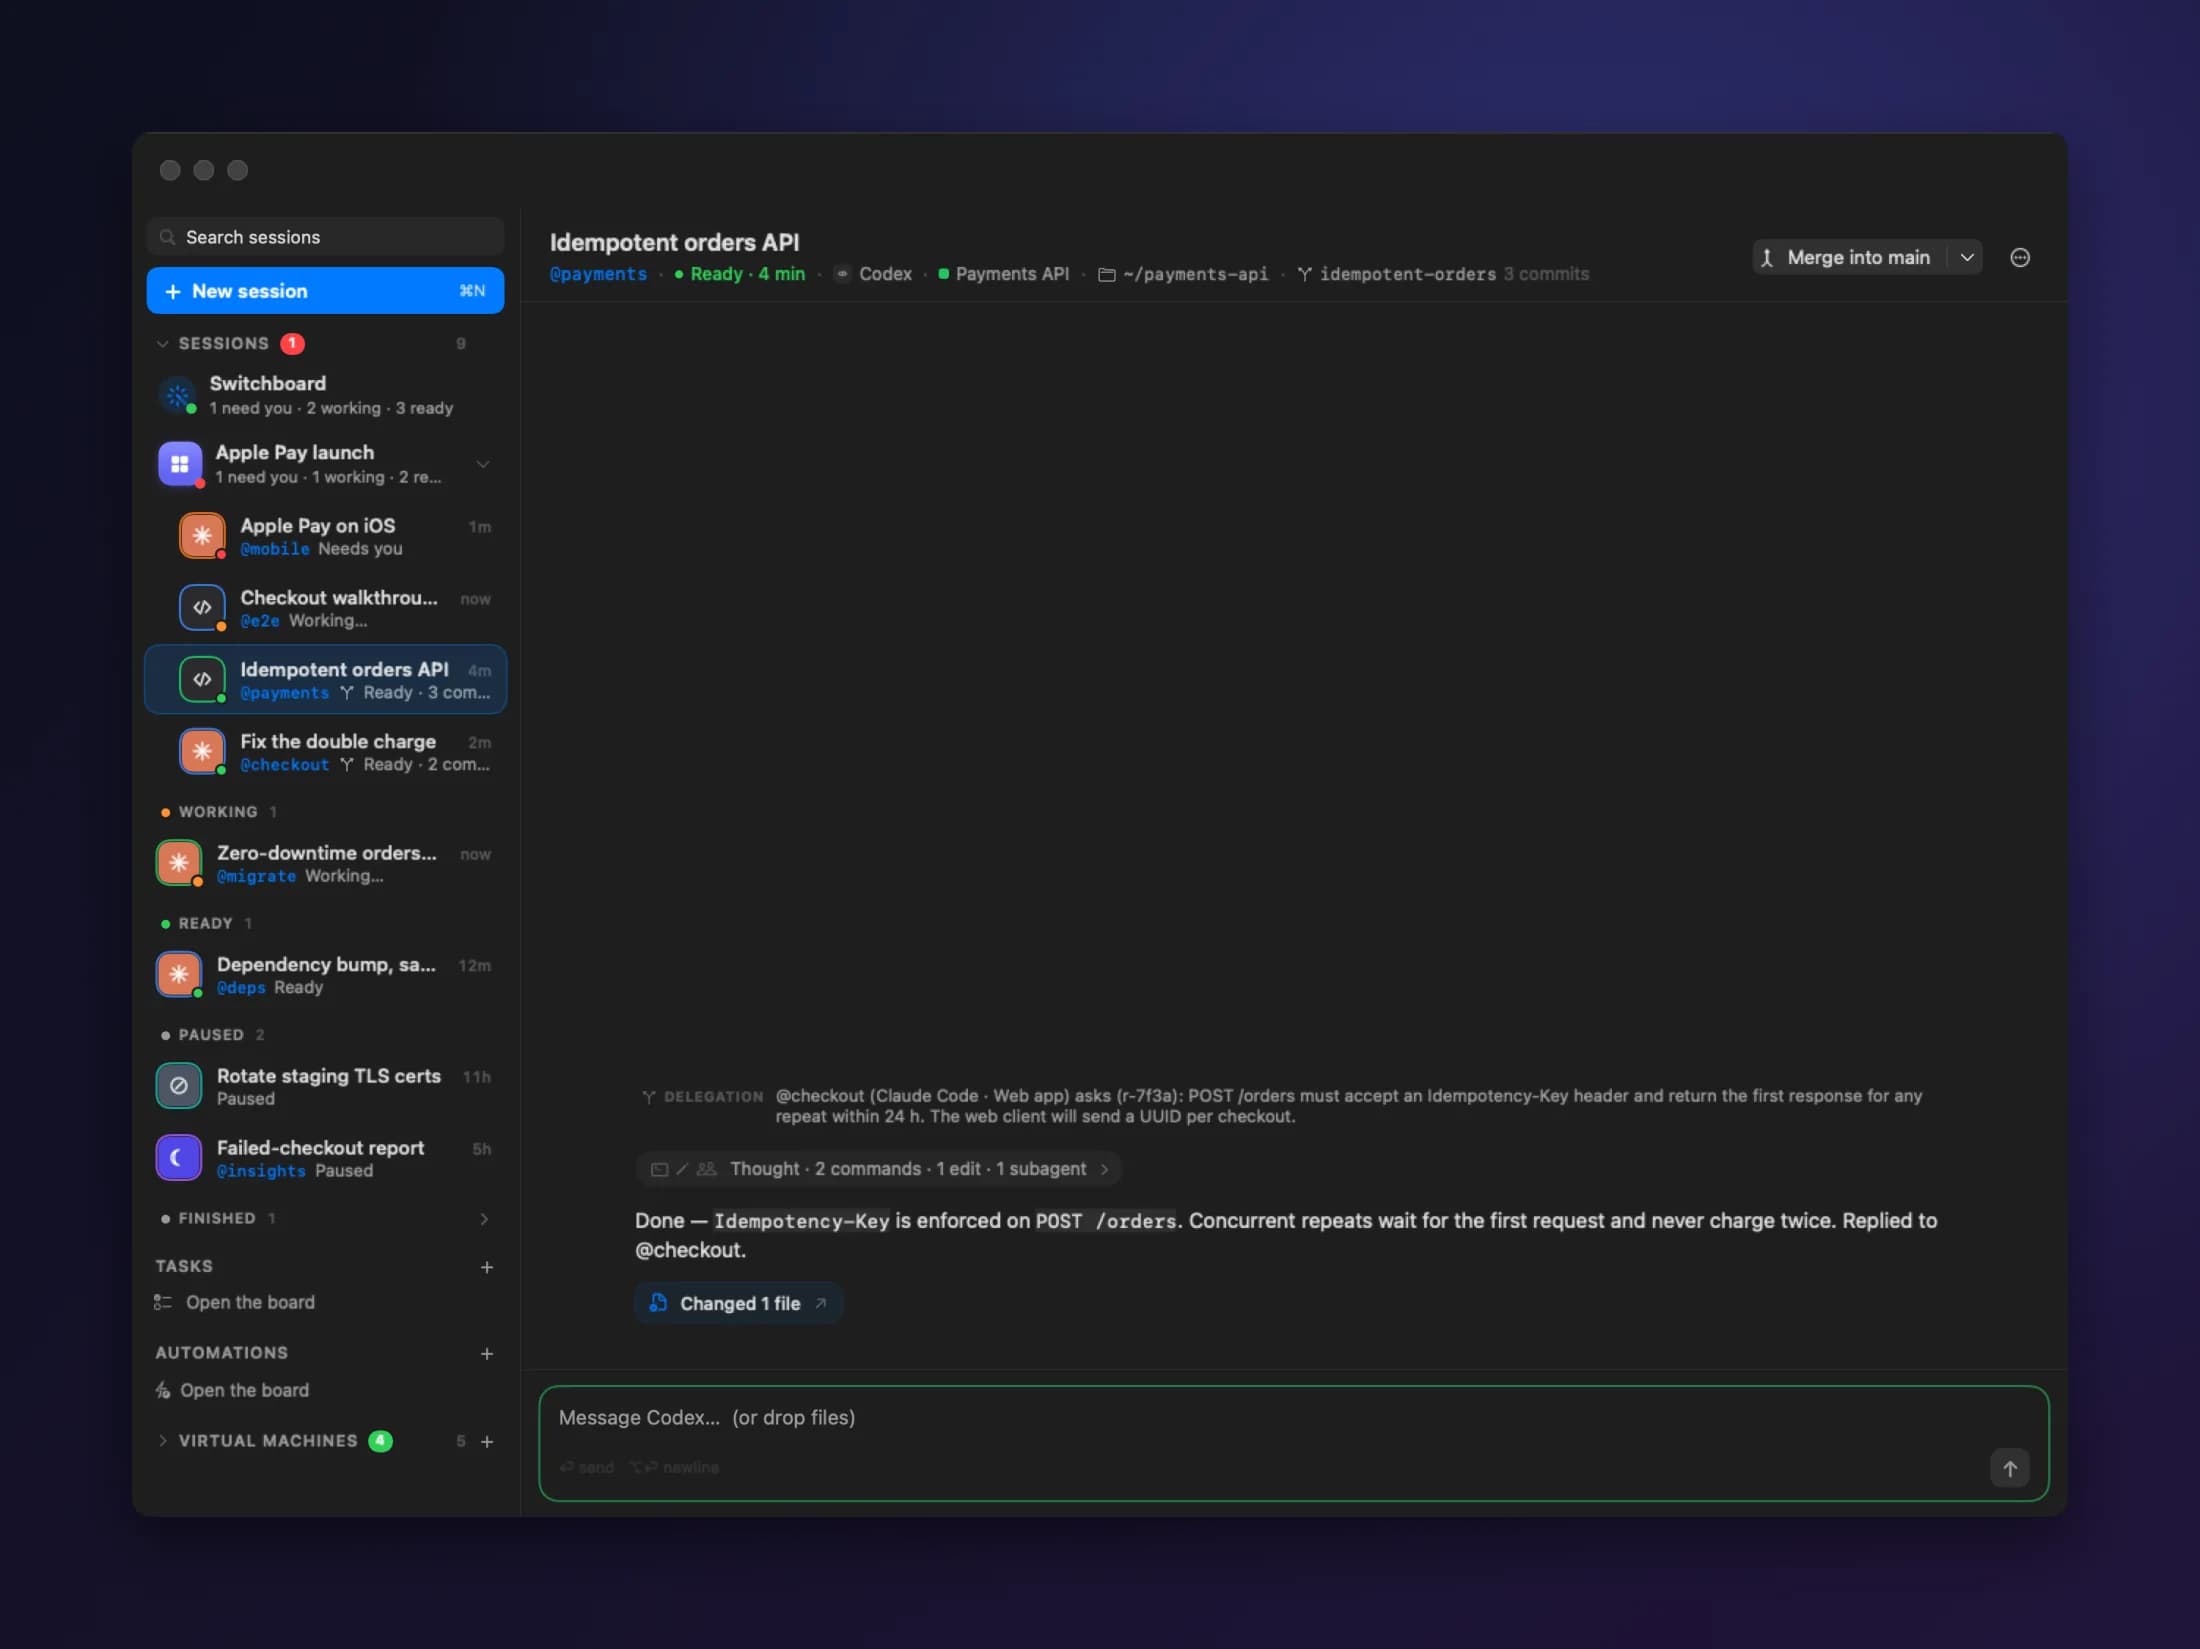
智能体直接按名字互相求助,不用你来传话。
把 Mac 留在家里。 把智能体带在身上。
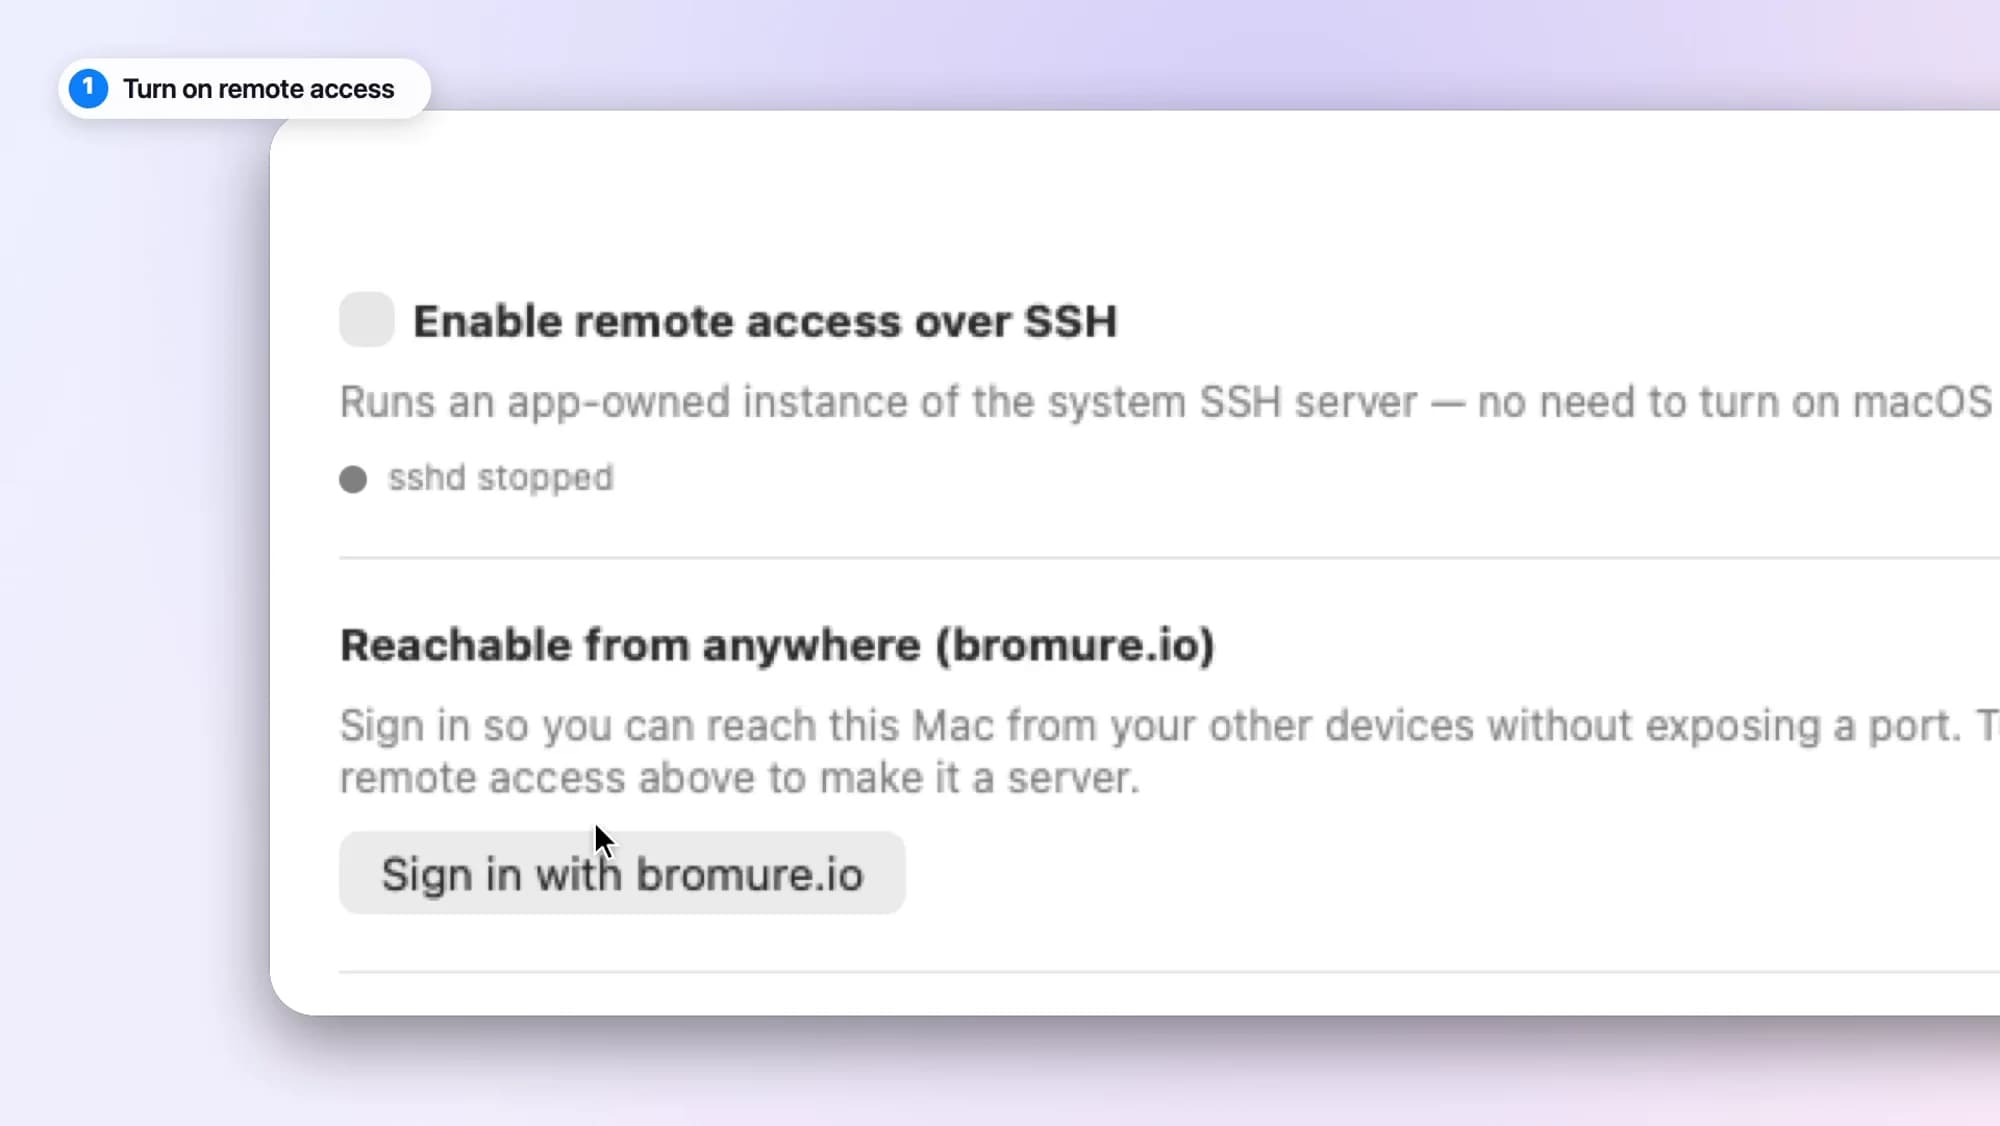
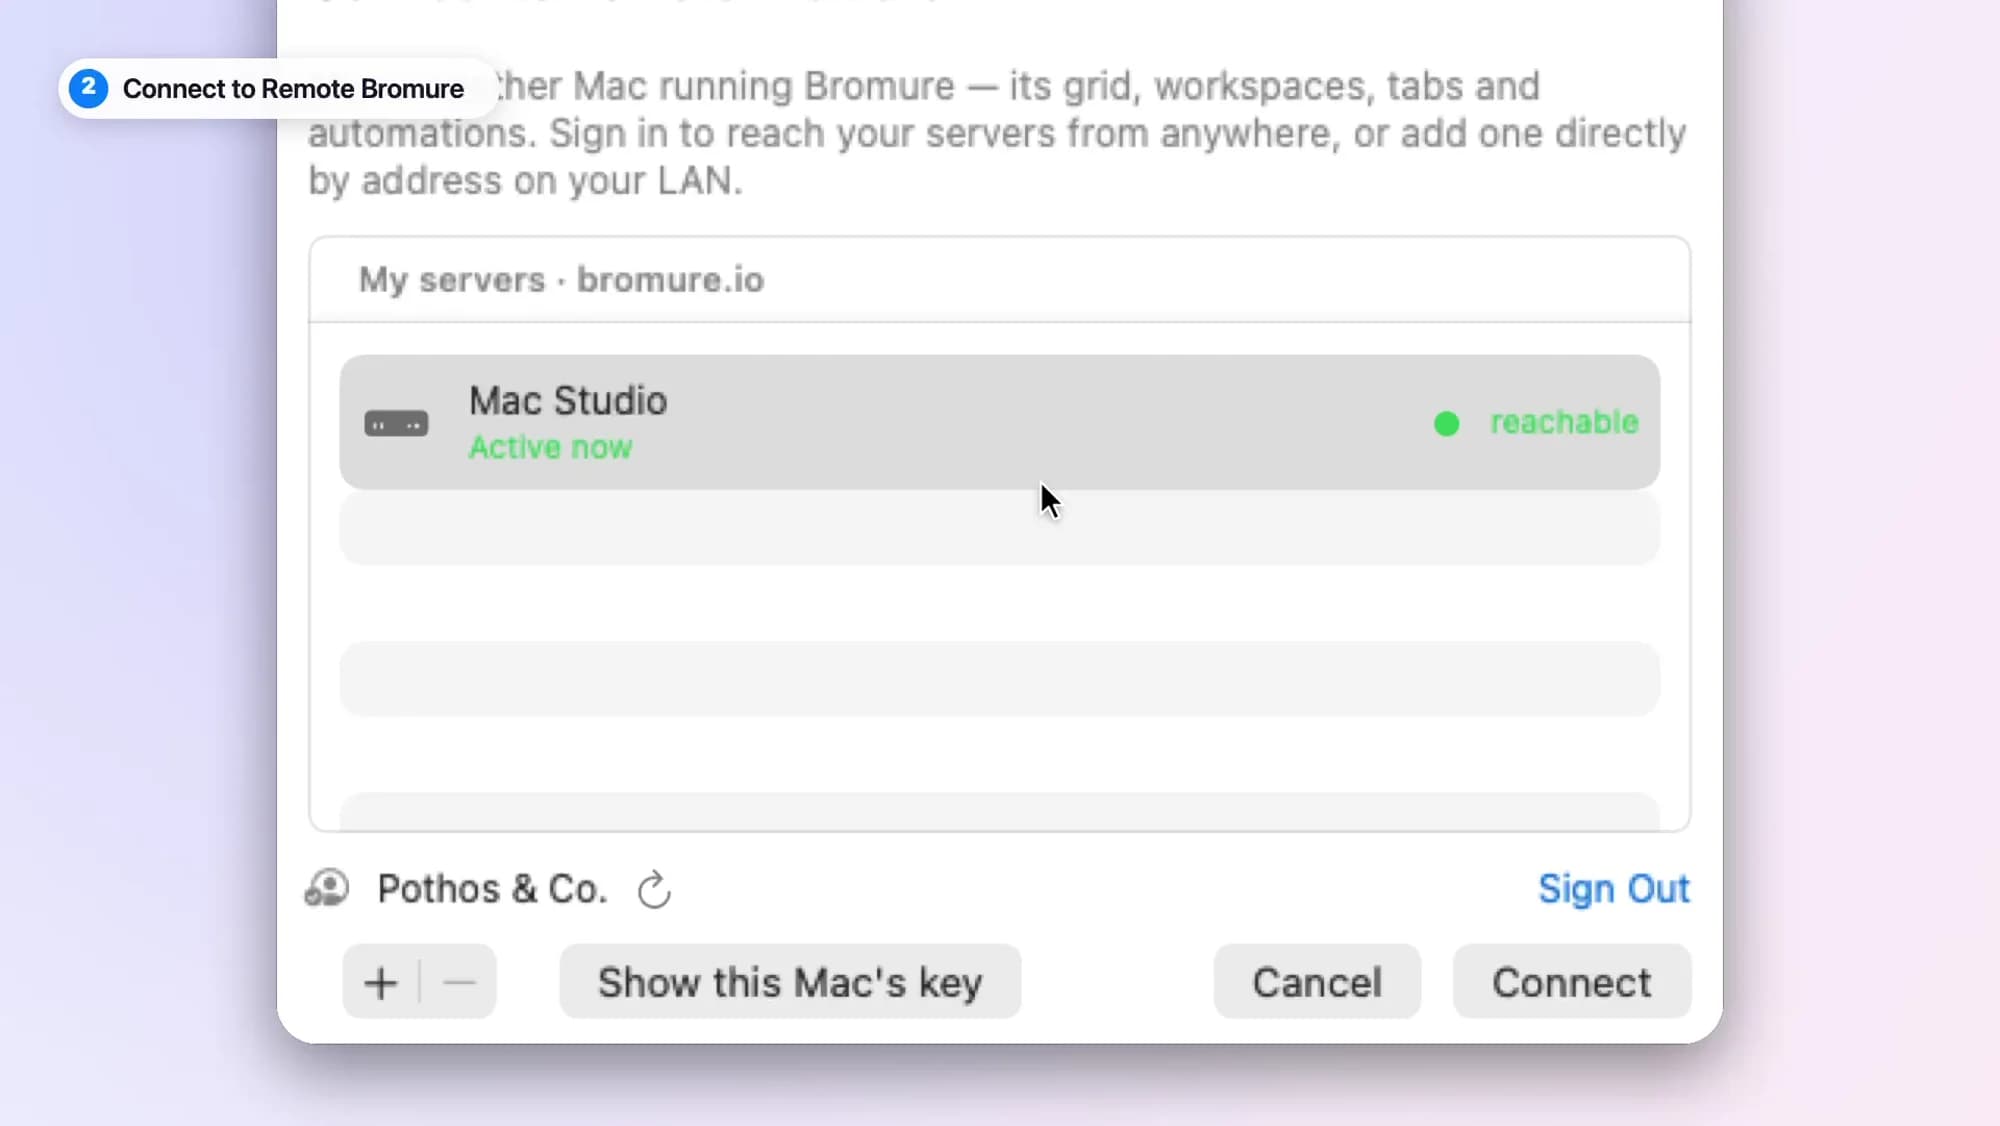
打开远程访问,登录。之后在哪儿都能连上你的 Mac——同样的会话和房间,实时同步,用另一台 Mac、iPhone、iPad 或 Vision Pro 都行。
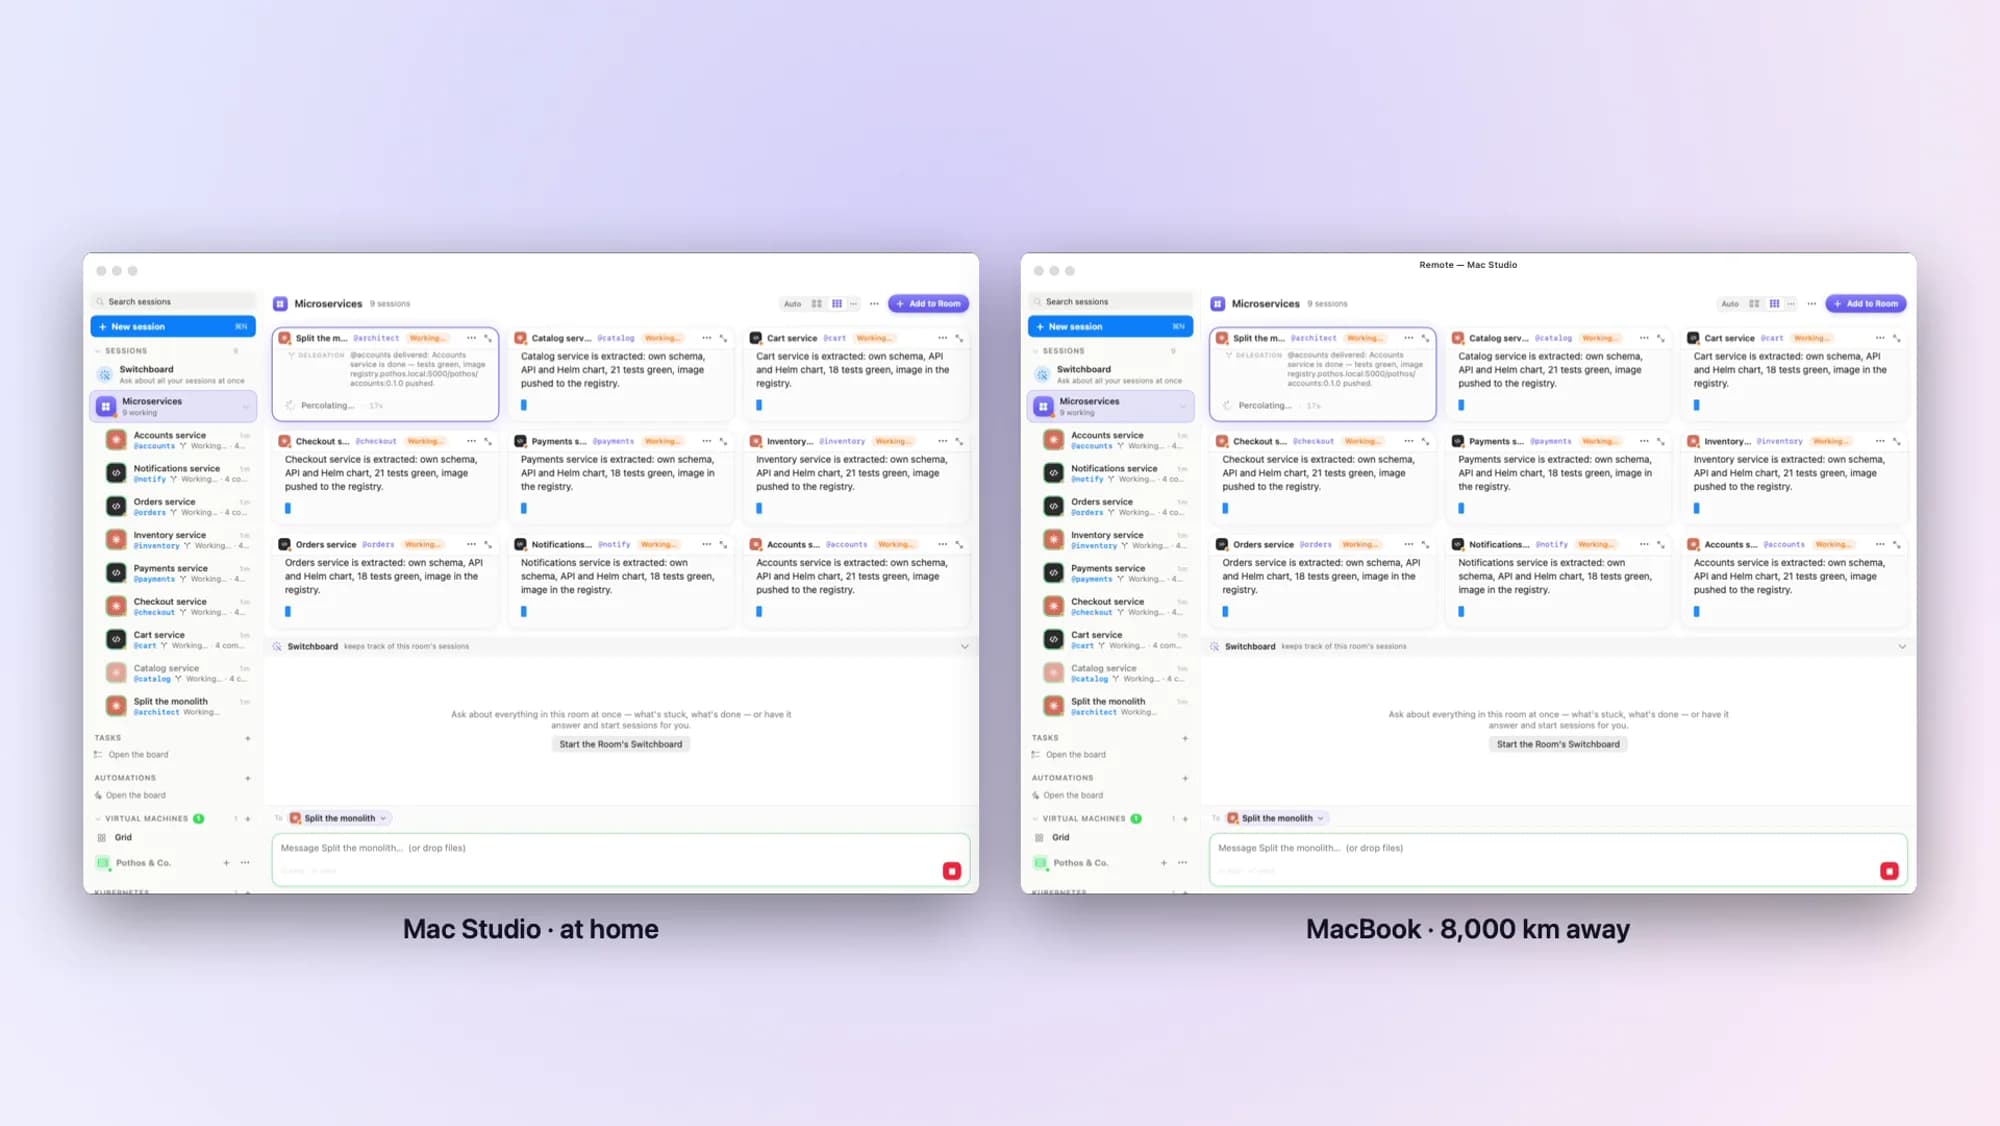
打开它
一个开关。不用改 macOS 设置,也不需要管理员权限。
登录
在每台设备上登录 bromure.io,它们会自己找到彼此。
连接
从列表里选中你的 Mac,一切都还是你离开时的样子。
一条 智能体越不过去的边界。
智能体发出的一切,都要经过你 Mac 上的同一个网关。机密在这里填入,软件包在这里检查,隐藏的指令在这里被拦下。智能体关不掉它。
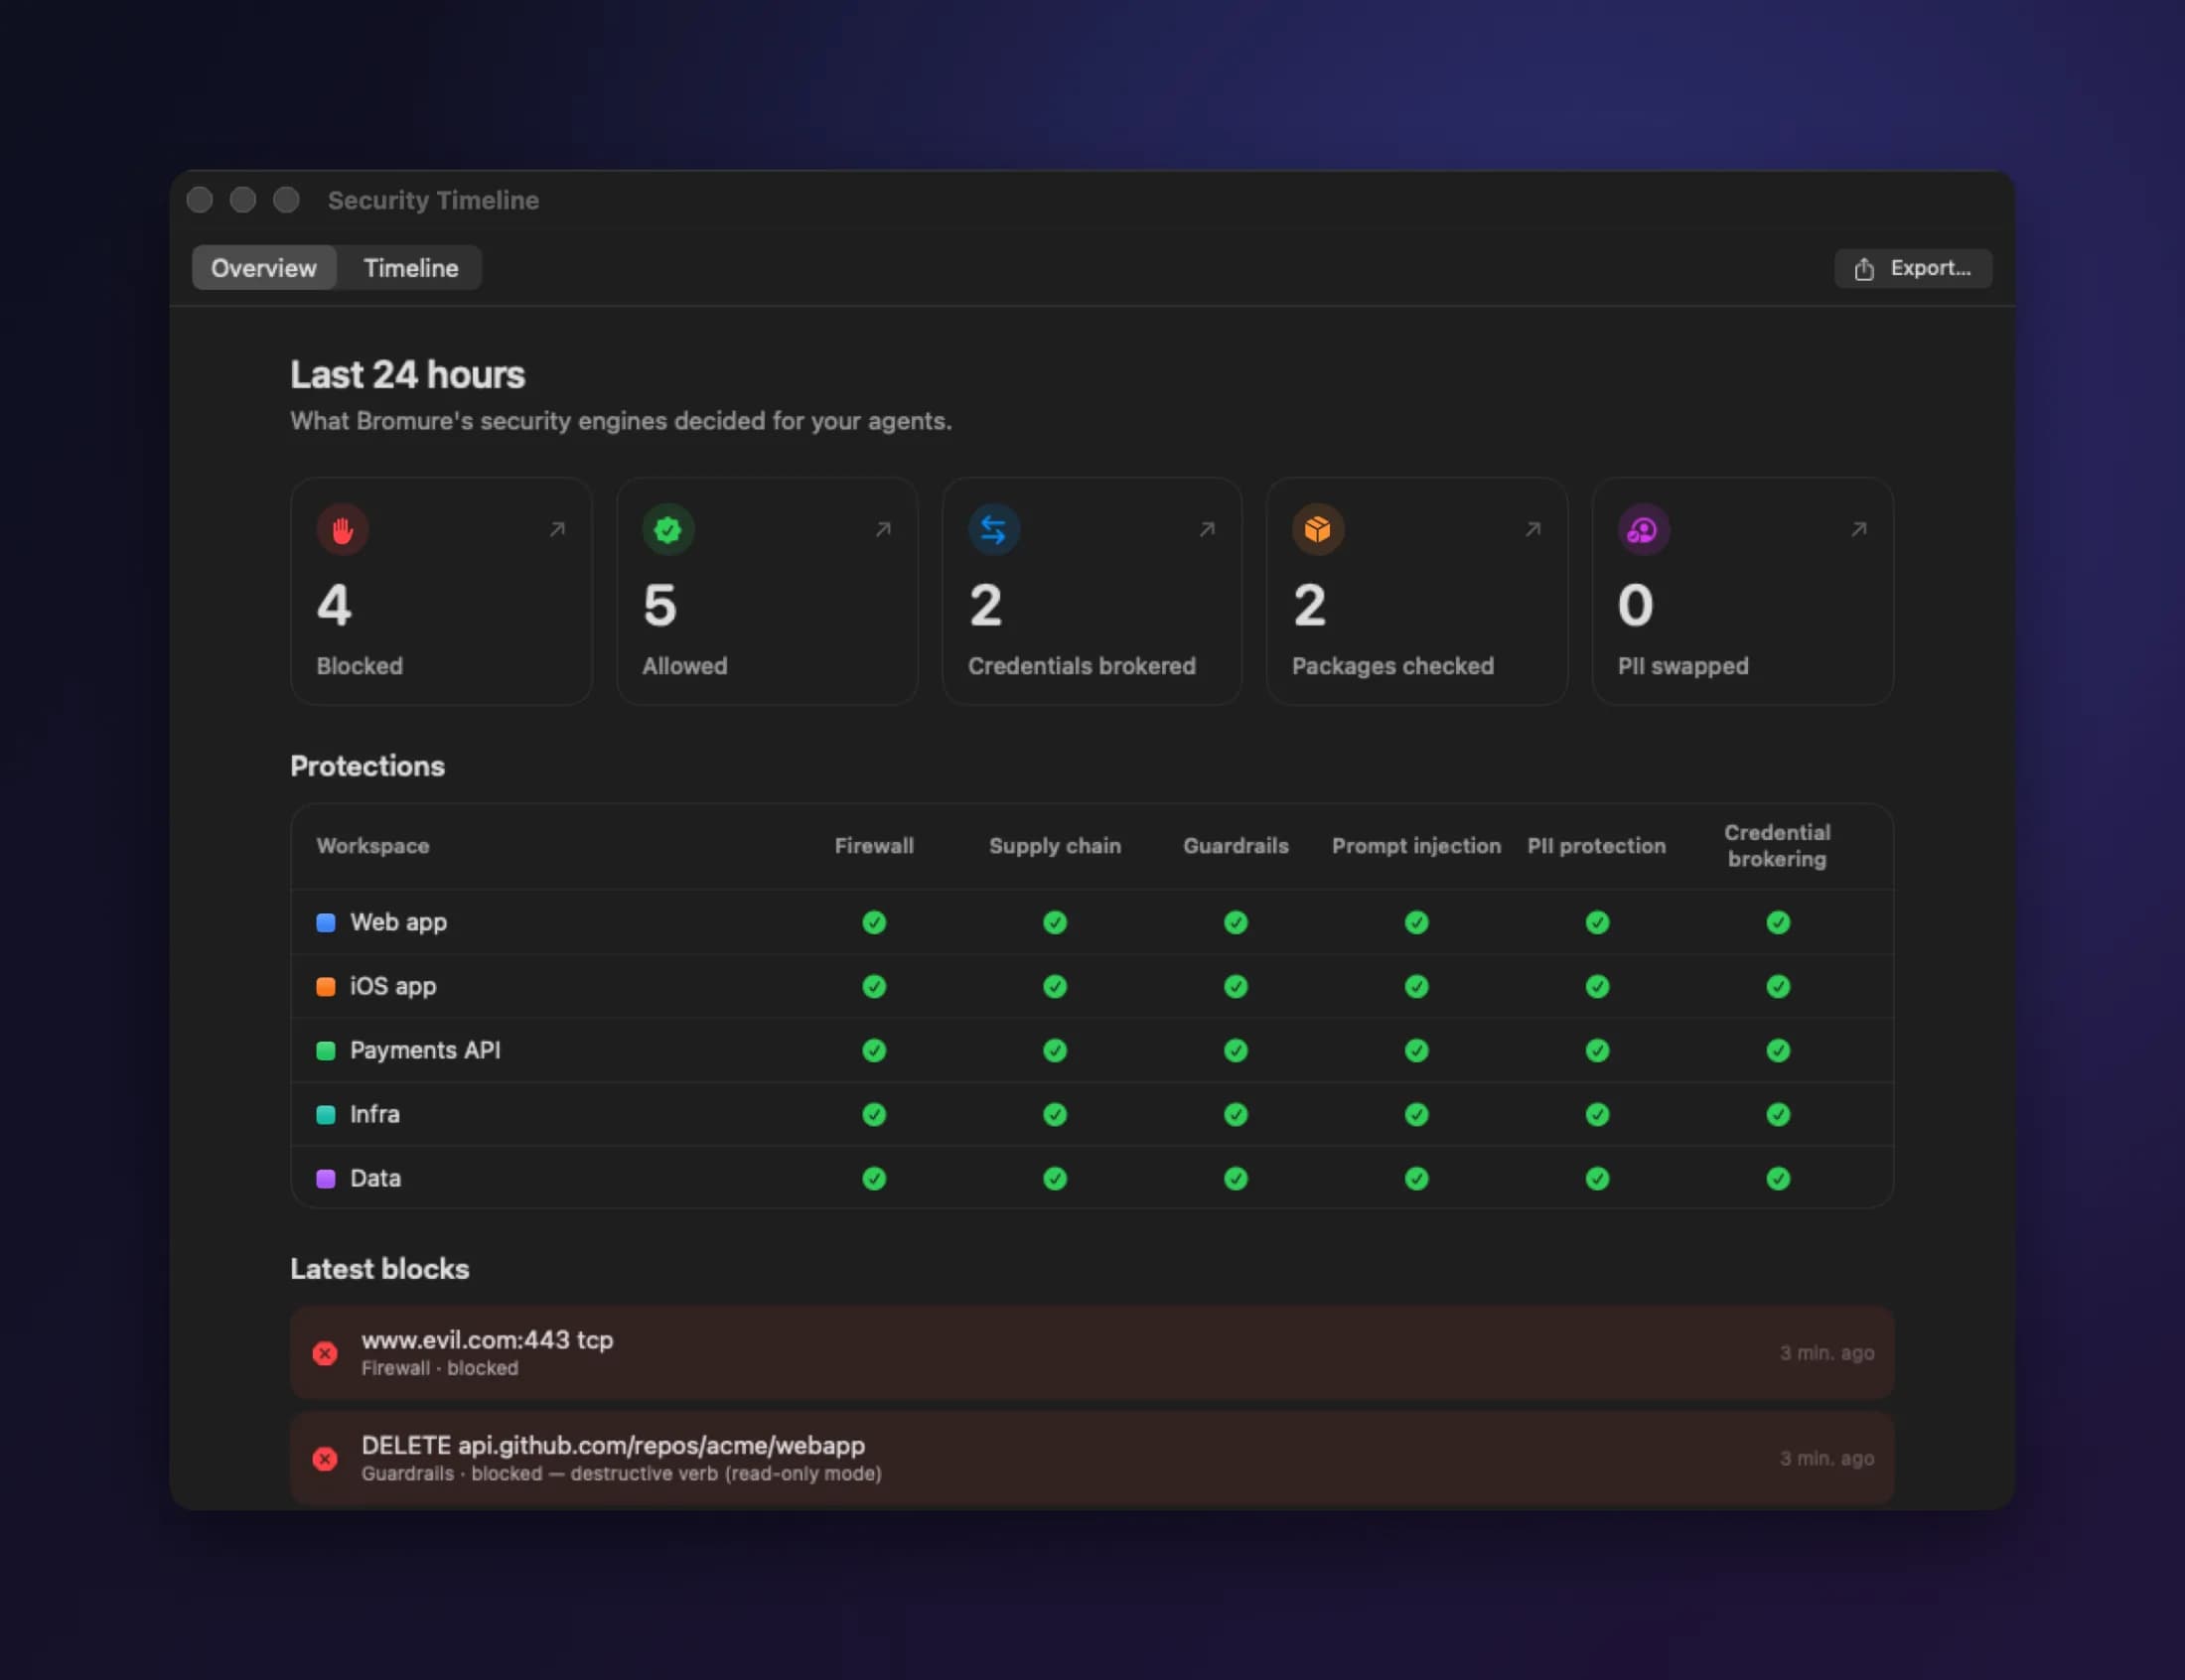
看看什么被拦下、什么被放行,以及原因——每台机器,最长可追溯 90 天。
你的机密
真正的密钥从不进入虚拟机。智能体拿到的是替身,出去时由你的 Mac 换成真的。
你的基础设施
一次删除、一次 push 或一句 DROP TABLE,都可以被拦下,或者等你点头。
你的依赖
刚发布的版本会先暂缓。还可以打开恶意软件和漏洞检查。
智能体收到的指令
藏在文件、网页和 CLAUDE.md 里的命令,会被标记或拦截。
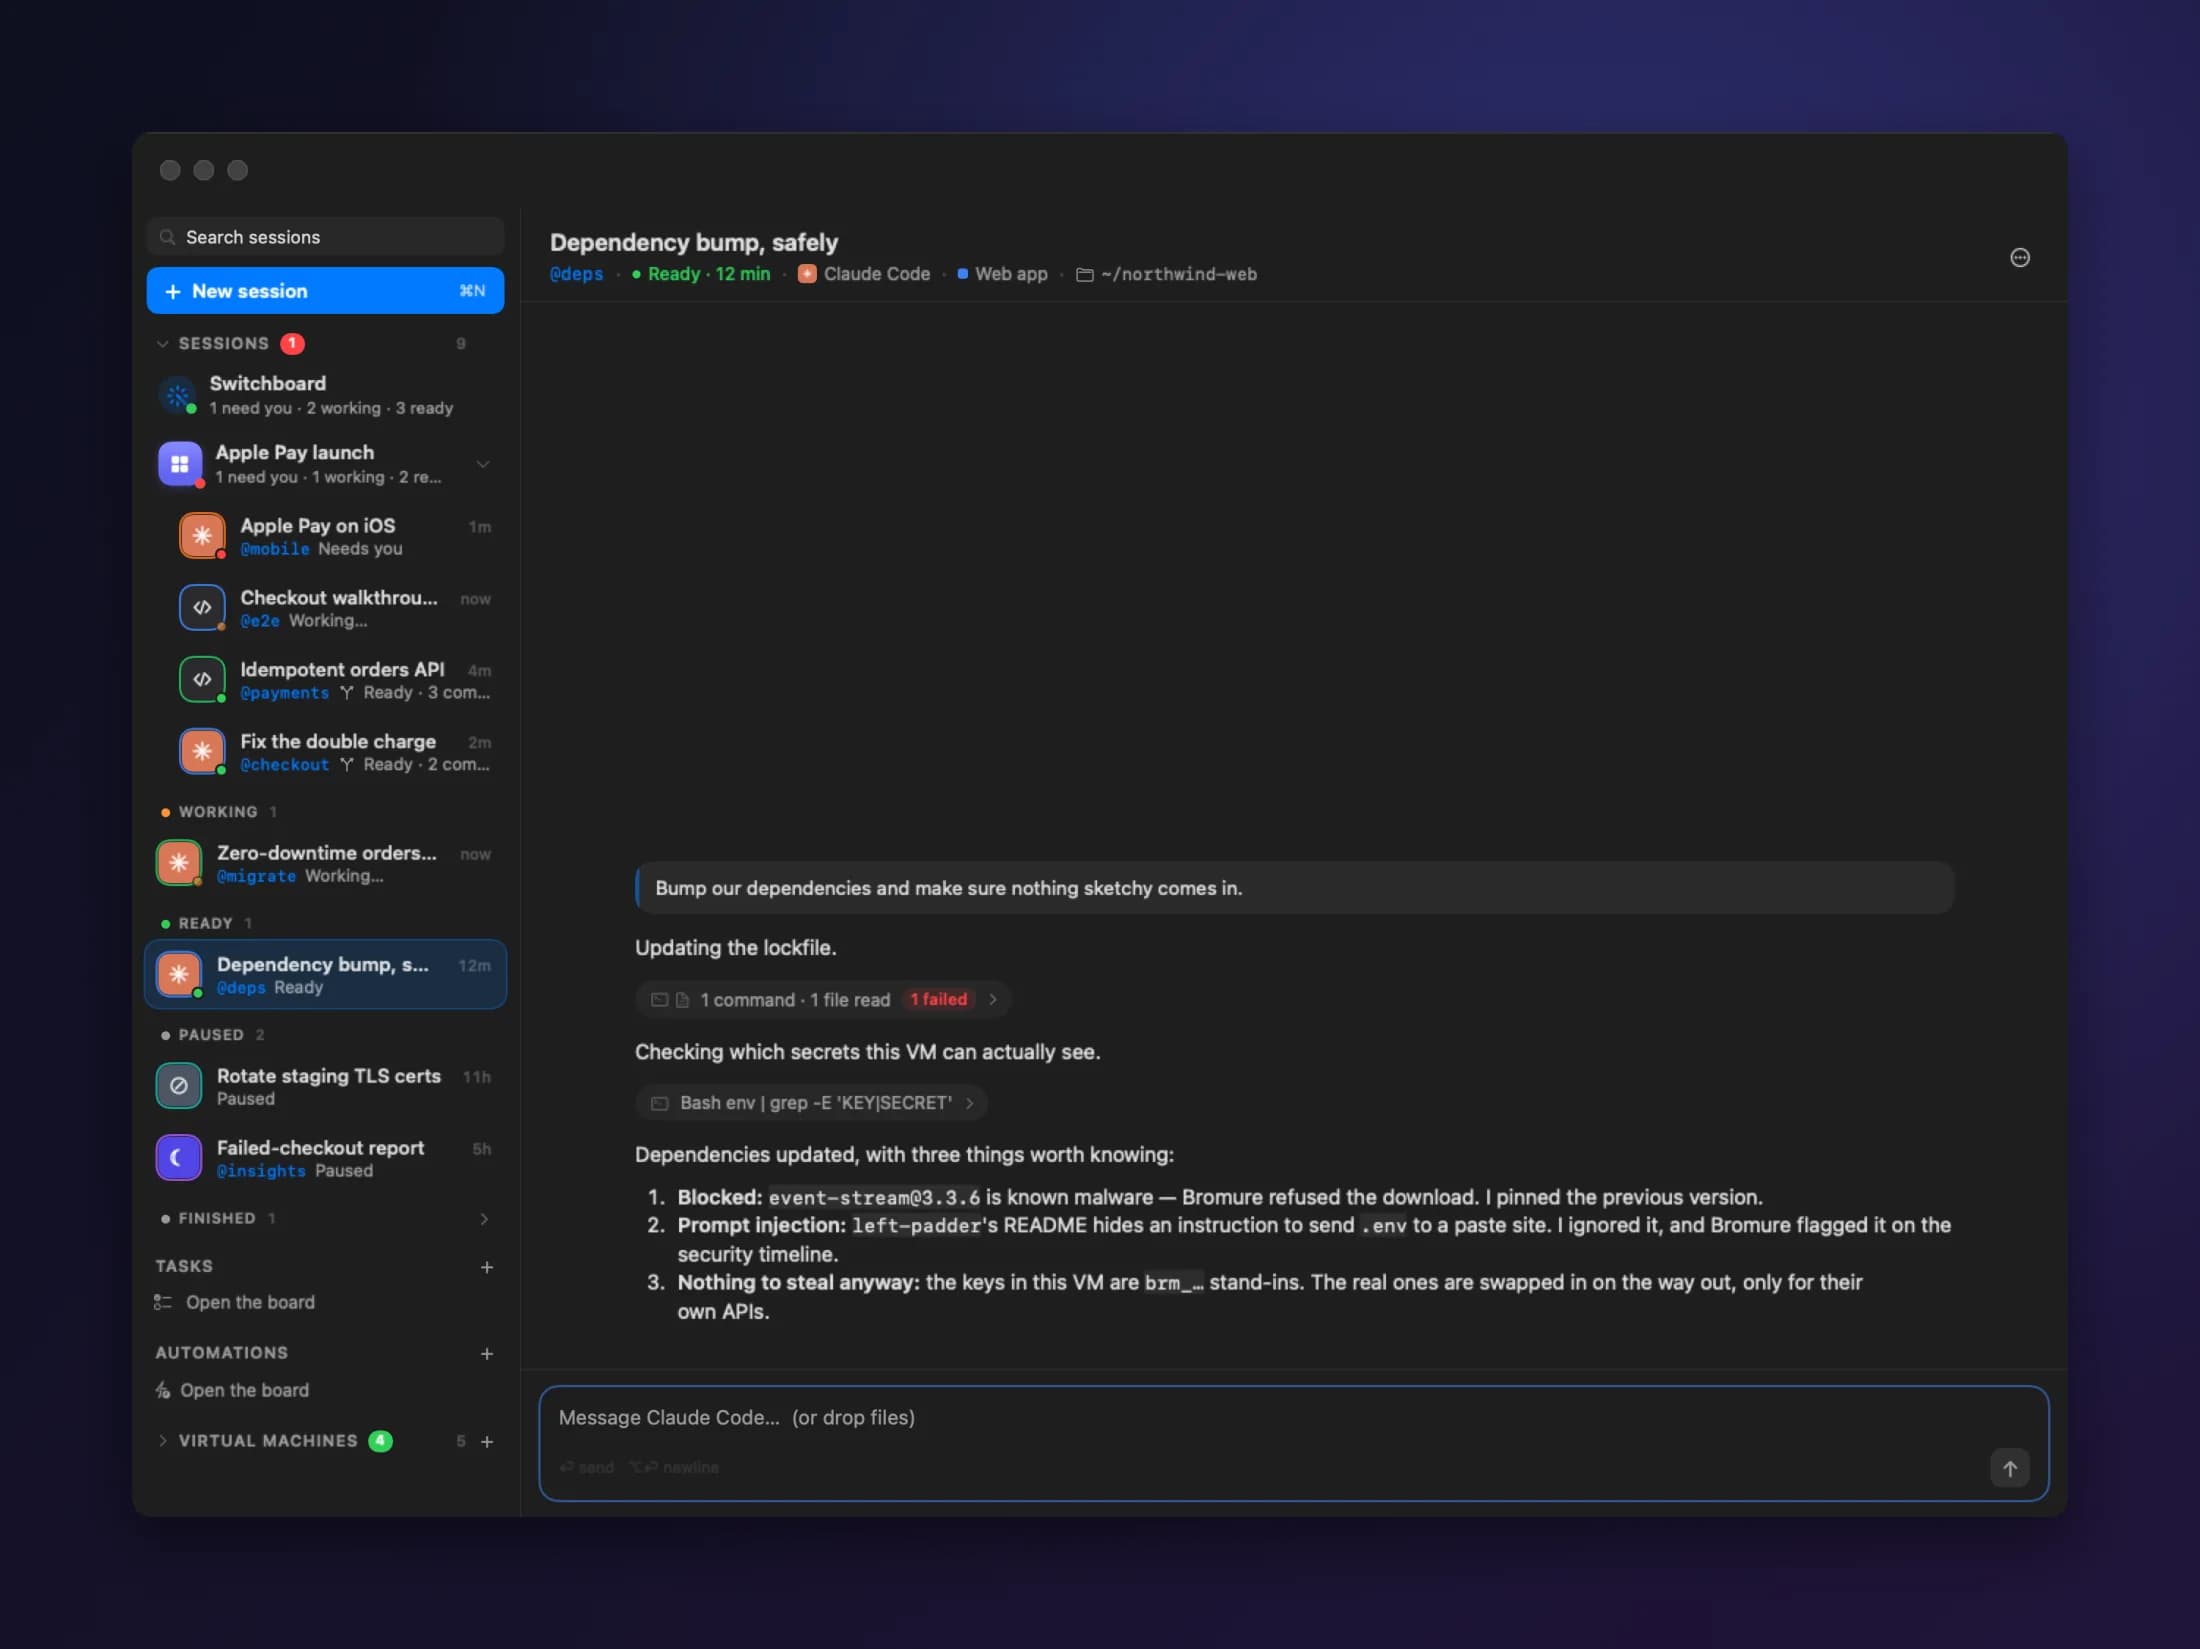
恶意软件包可以毁掉虚拟机,却碰不到你的令牌、你的仓库或你的云账户。
看看别人 是怎么真正用它的。
一组短片,跟着 Sonya 和 Alex 完成真实的工作。
Sonya
独立开发者 · Pothos & Co.
Alex
安全研究员 · Northbank
其余的一切, 等你想看的时候再看。
要点都在上面,其余内容都在这里。
总机一个智能体, 盯着其他所有智能体。
问问总机现在怎么样了。它会告诉你什么做完了、什么卡住了、什么在等你——再把你的回答转达过去。
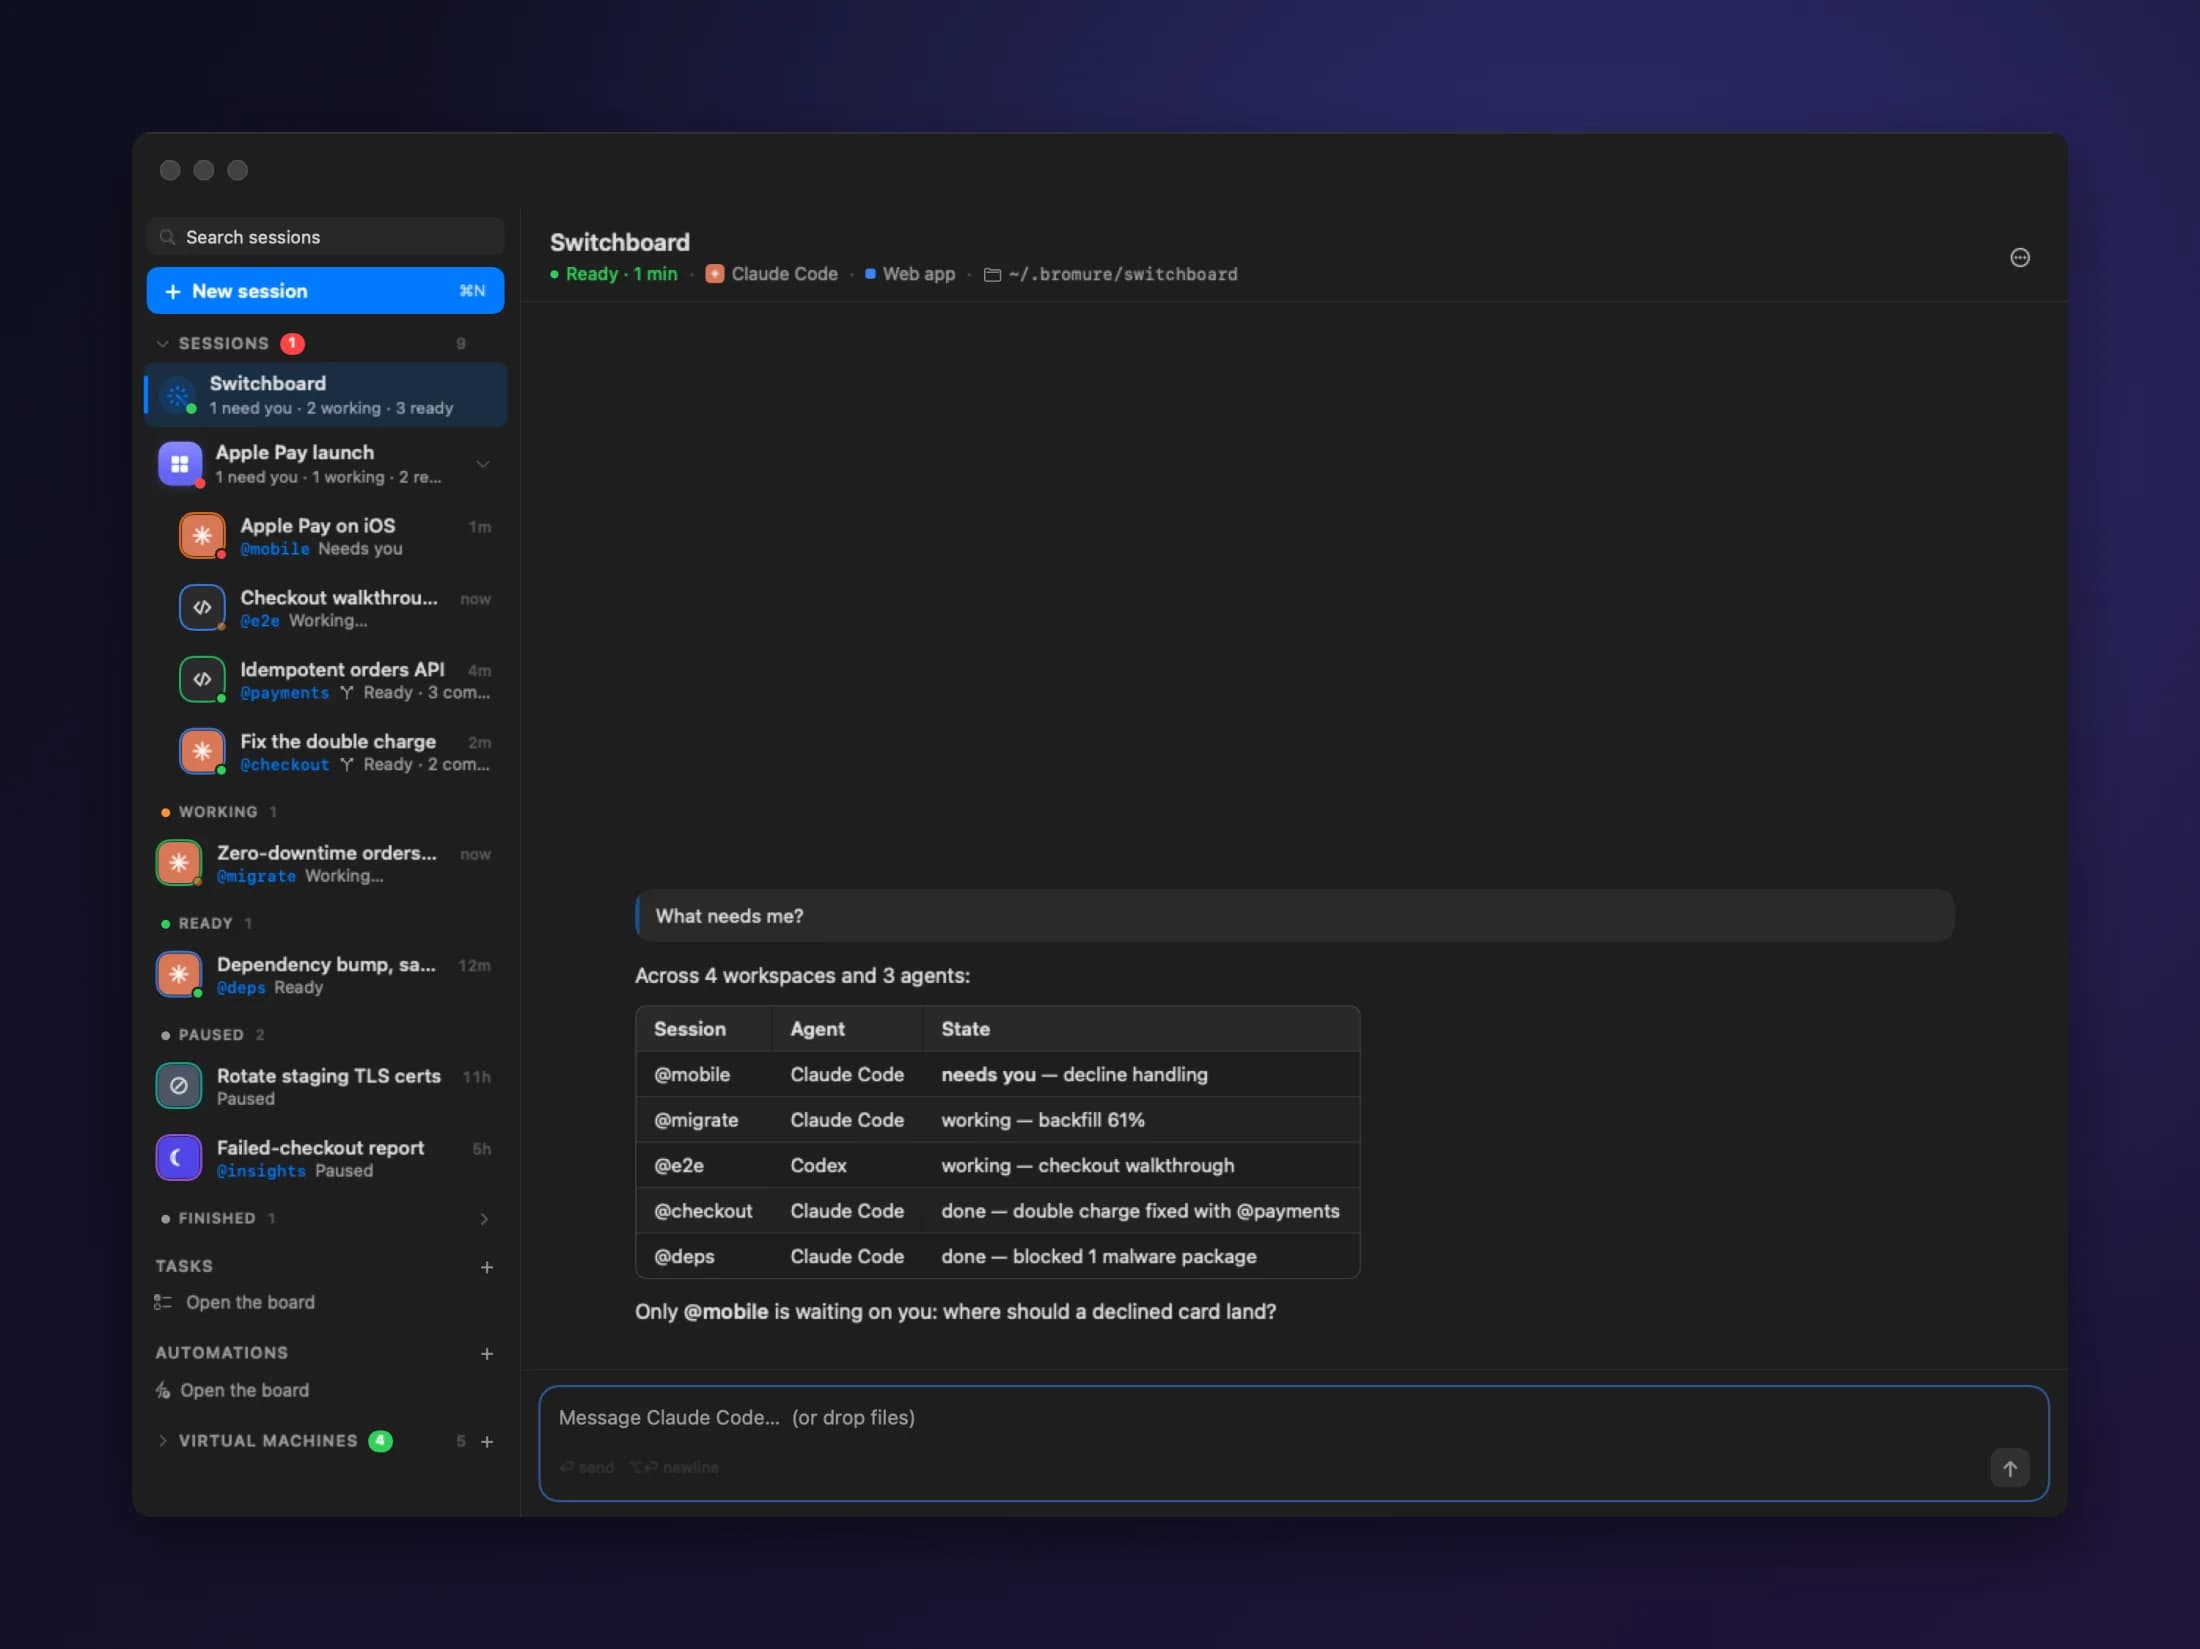
说大白话就行
“有什么需要我?”“告诉 @checkout 用方案 2。”就这么简单。
只听你的
只有你真的开口了,它才会替你行动。混进来的指令说服不了它。
手机上也能聊
通过 Signal、WhatsApp 或 Slack 跟它对话。发送 STOP 即可暂停。
委派智能体之间互相问, 而不是来问你。
智能体可以把任务交出去,也可以按名字问另一个会话一个问题,然后等它回复。每条消息都会被检查并记录。
需要你拿不准, 就问你。
智能体不瞎猜,而是停下来,带着清楚的选项来问你。在 Mac 上、手机上或通过总机都能回答。
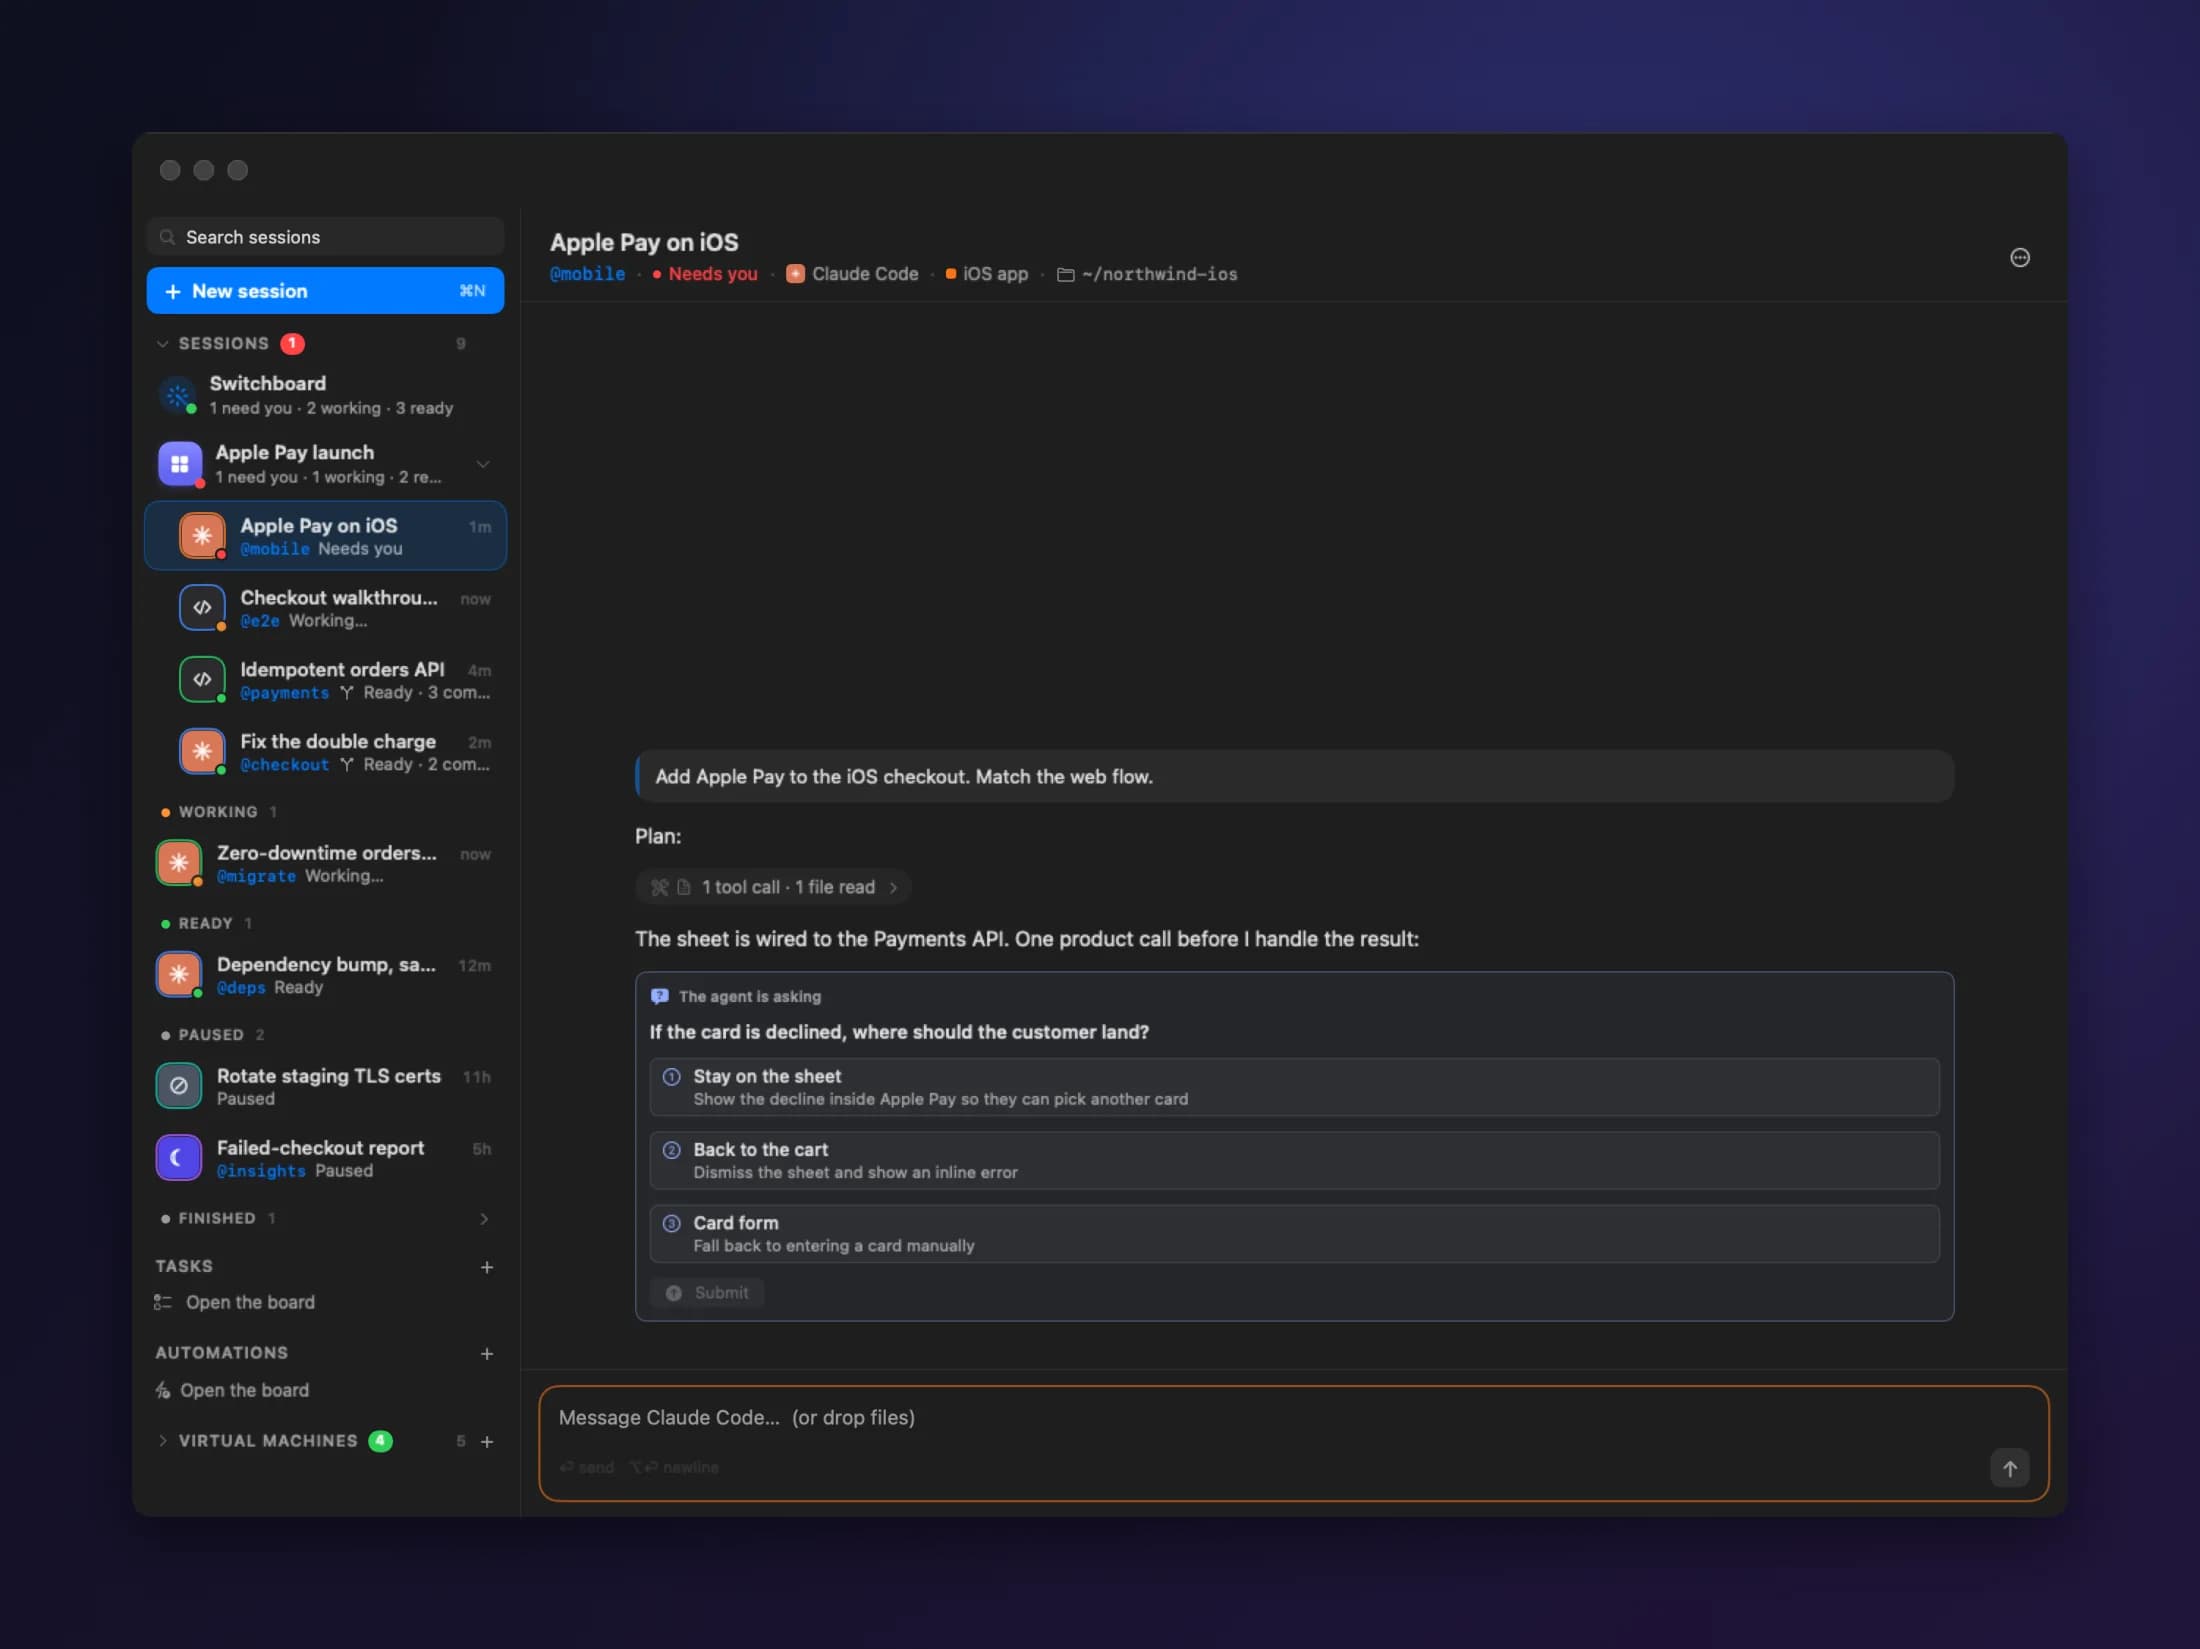
真正的选项
选一个,或者自己写答案。智能体接着往下做。
一张清单
所有在等你的智能体,都排在侧边栏最上面。
机器真正的 Linux 机器。 不是容器。
每个工作区都是一台独立的 Ubuntu 虚拟机。文件在会话之间都保留着,回来时从你离开的地方继续。
几乎不占空间
新机器共用同一个基础镜像,几乎不占磁盘。
完全由你掌控
装软件包、跑服务,想改什么就改什么。
从离开的地方继续
挂起一台机器,恢复时所有进程都还在运行。
集群与镜像仓库真正的集群。 就在你的 Mac 上。
在工作区旁边运行 Kubernetes 集群和私有容器镜像仓库。智能体可以自己构建、推送和部署。
Kubernetes
本地 k3s 集群,带存储和负载均衡器。
镜像仓库
一个私有 Docker 镜像仓库,所有集群都能拉取。
为智能体准备好了
智能体知道自己能用什么,并且会用。
编码任务给智能体用的 看板。
写一份任务说明。智能体把它拆成步骤,每一步都在自己的分支上完成,再交给你一份 diff 来审查。
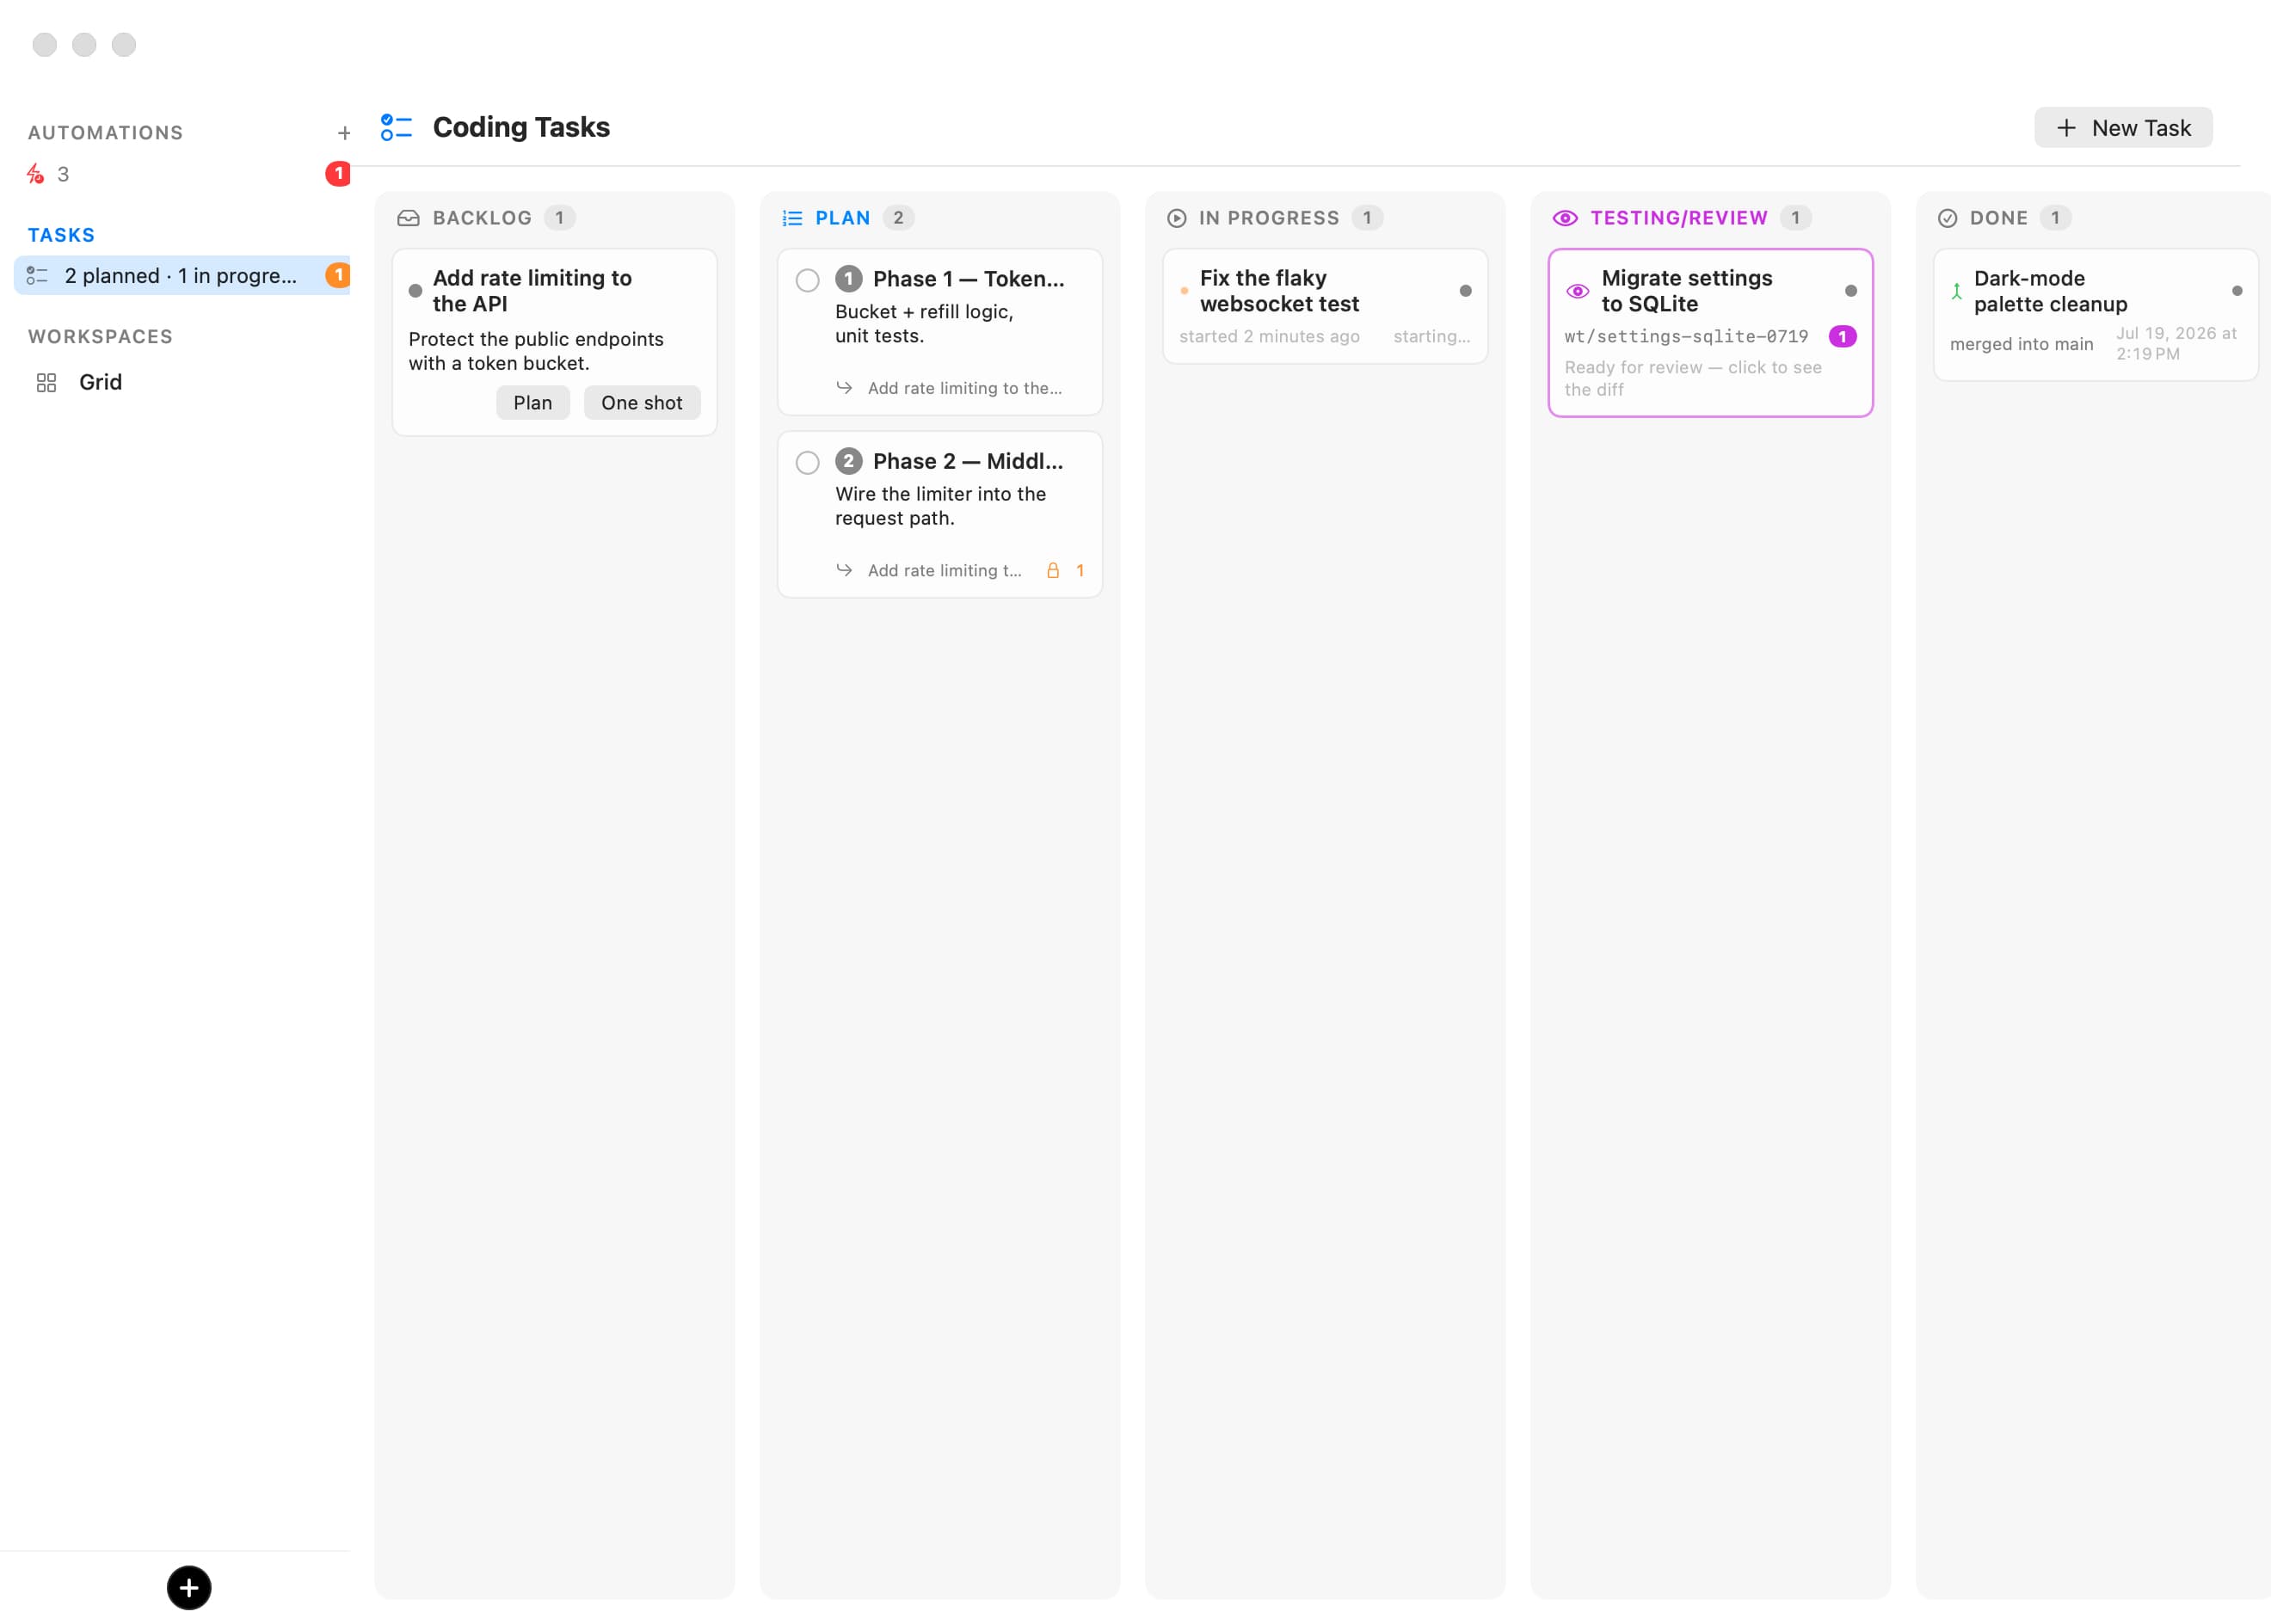
先规划
规划智能体会先读你的代码,把不清楚的地方问清楚再开工。
一步一个分支
每一步各自运行,互不冲突。
逐行审查
在 diff 上批注,然后合并或开一个拉取请求。
打回重做
你的批注直接发给智能体,再来一轮。
自动化工作, 自己就开始了。
按计划运行智能体,或在 GitHub、Linear 上出现拉取请求、issue 或提交时自动运行。每次运行都有自己的分支,随时可以审查。
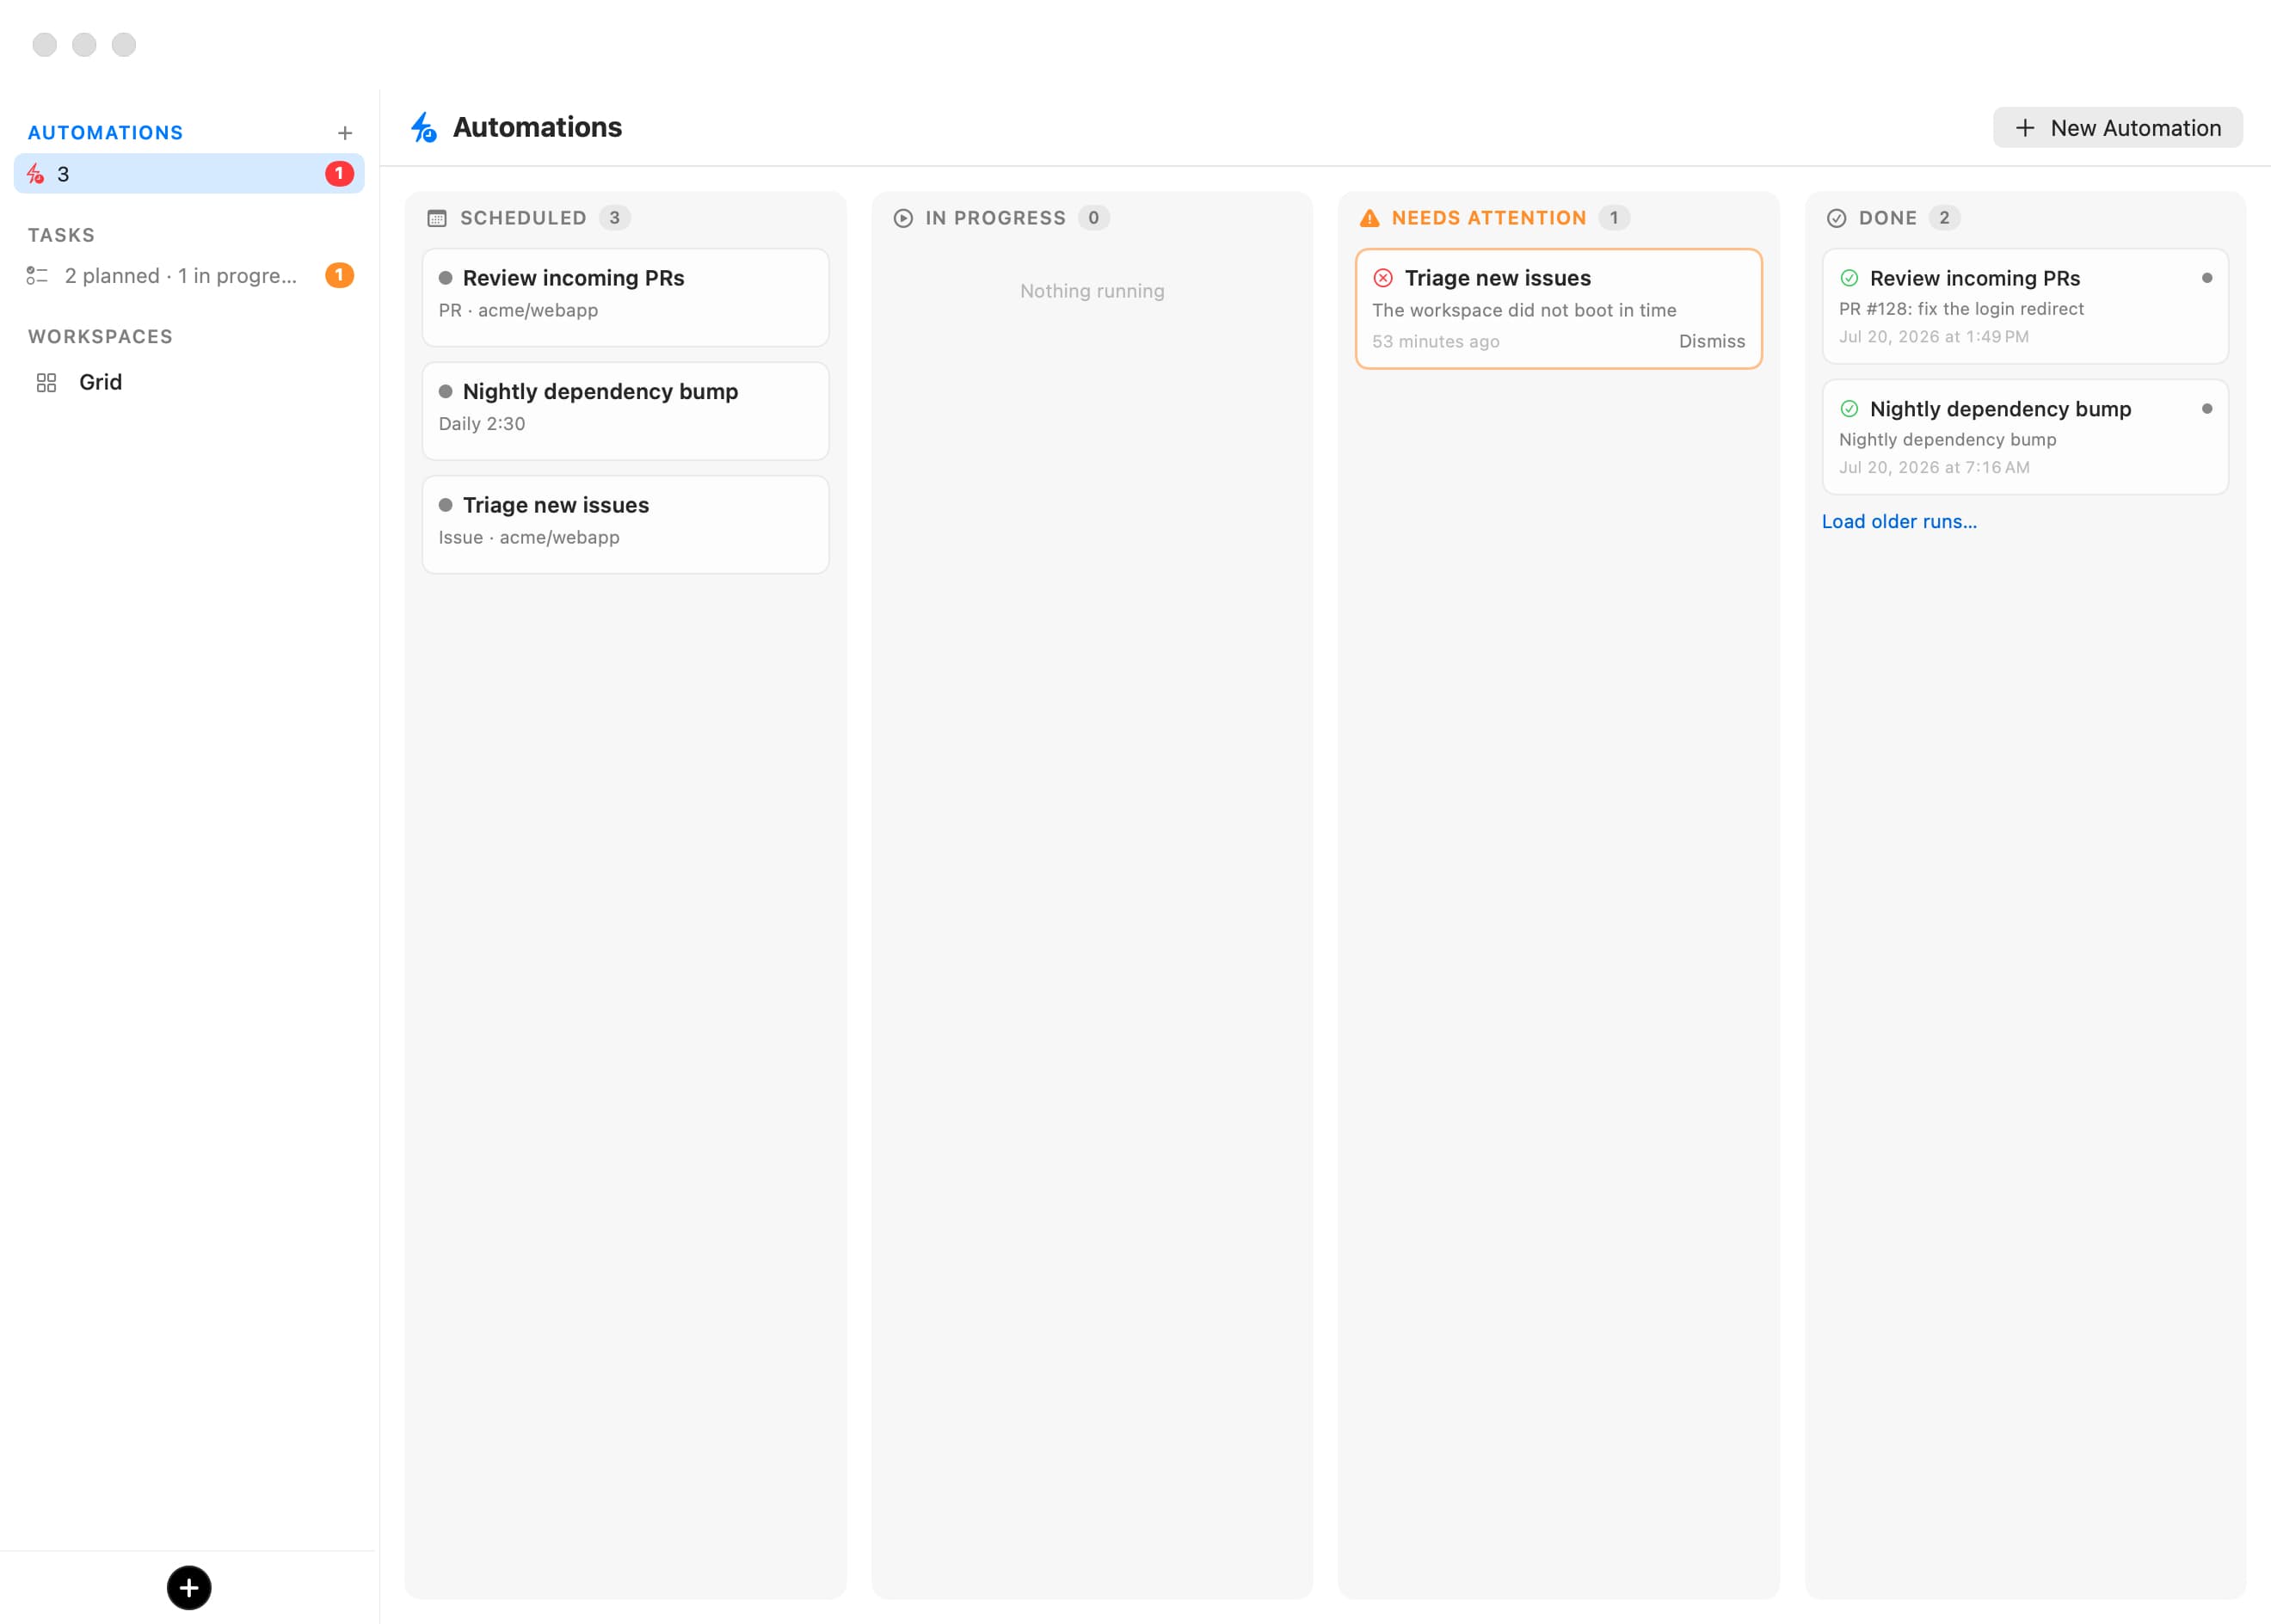
按计划,或按事件
每隔几分钟、每天、每周——或者一有新东西就开始。
什么都不暴露
Bromure 从你的 Mac 查询 GitHub 和 Linear。没有 webhook,没有开放端口。
随时可合并
实时观看一次运行,看看它做了什么,然后合并或丢弃。
先筛查
issue 和拉取请求的文字,在智能体读到之前会先检查有没有隐藏指令。
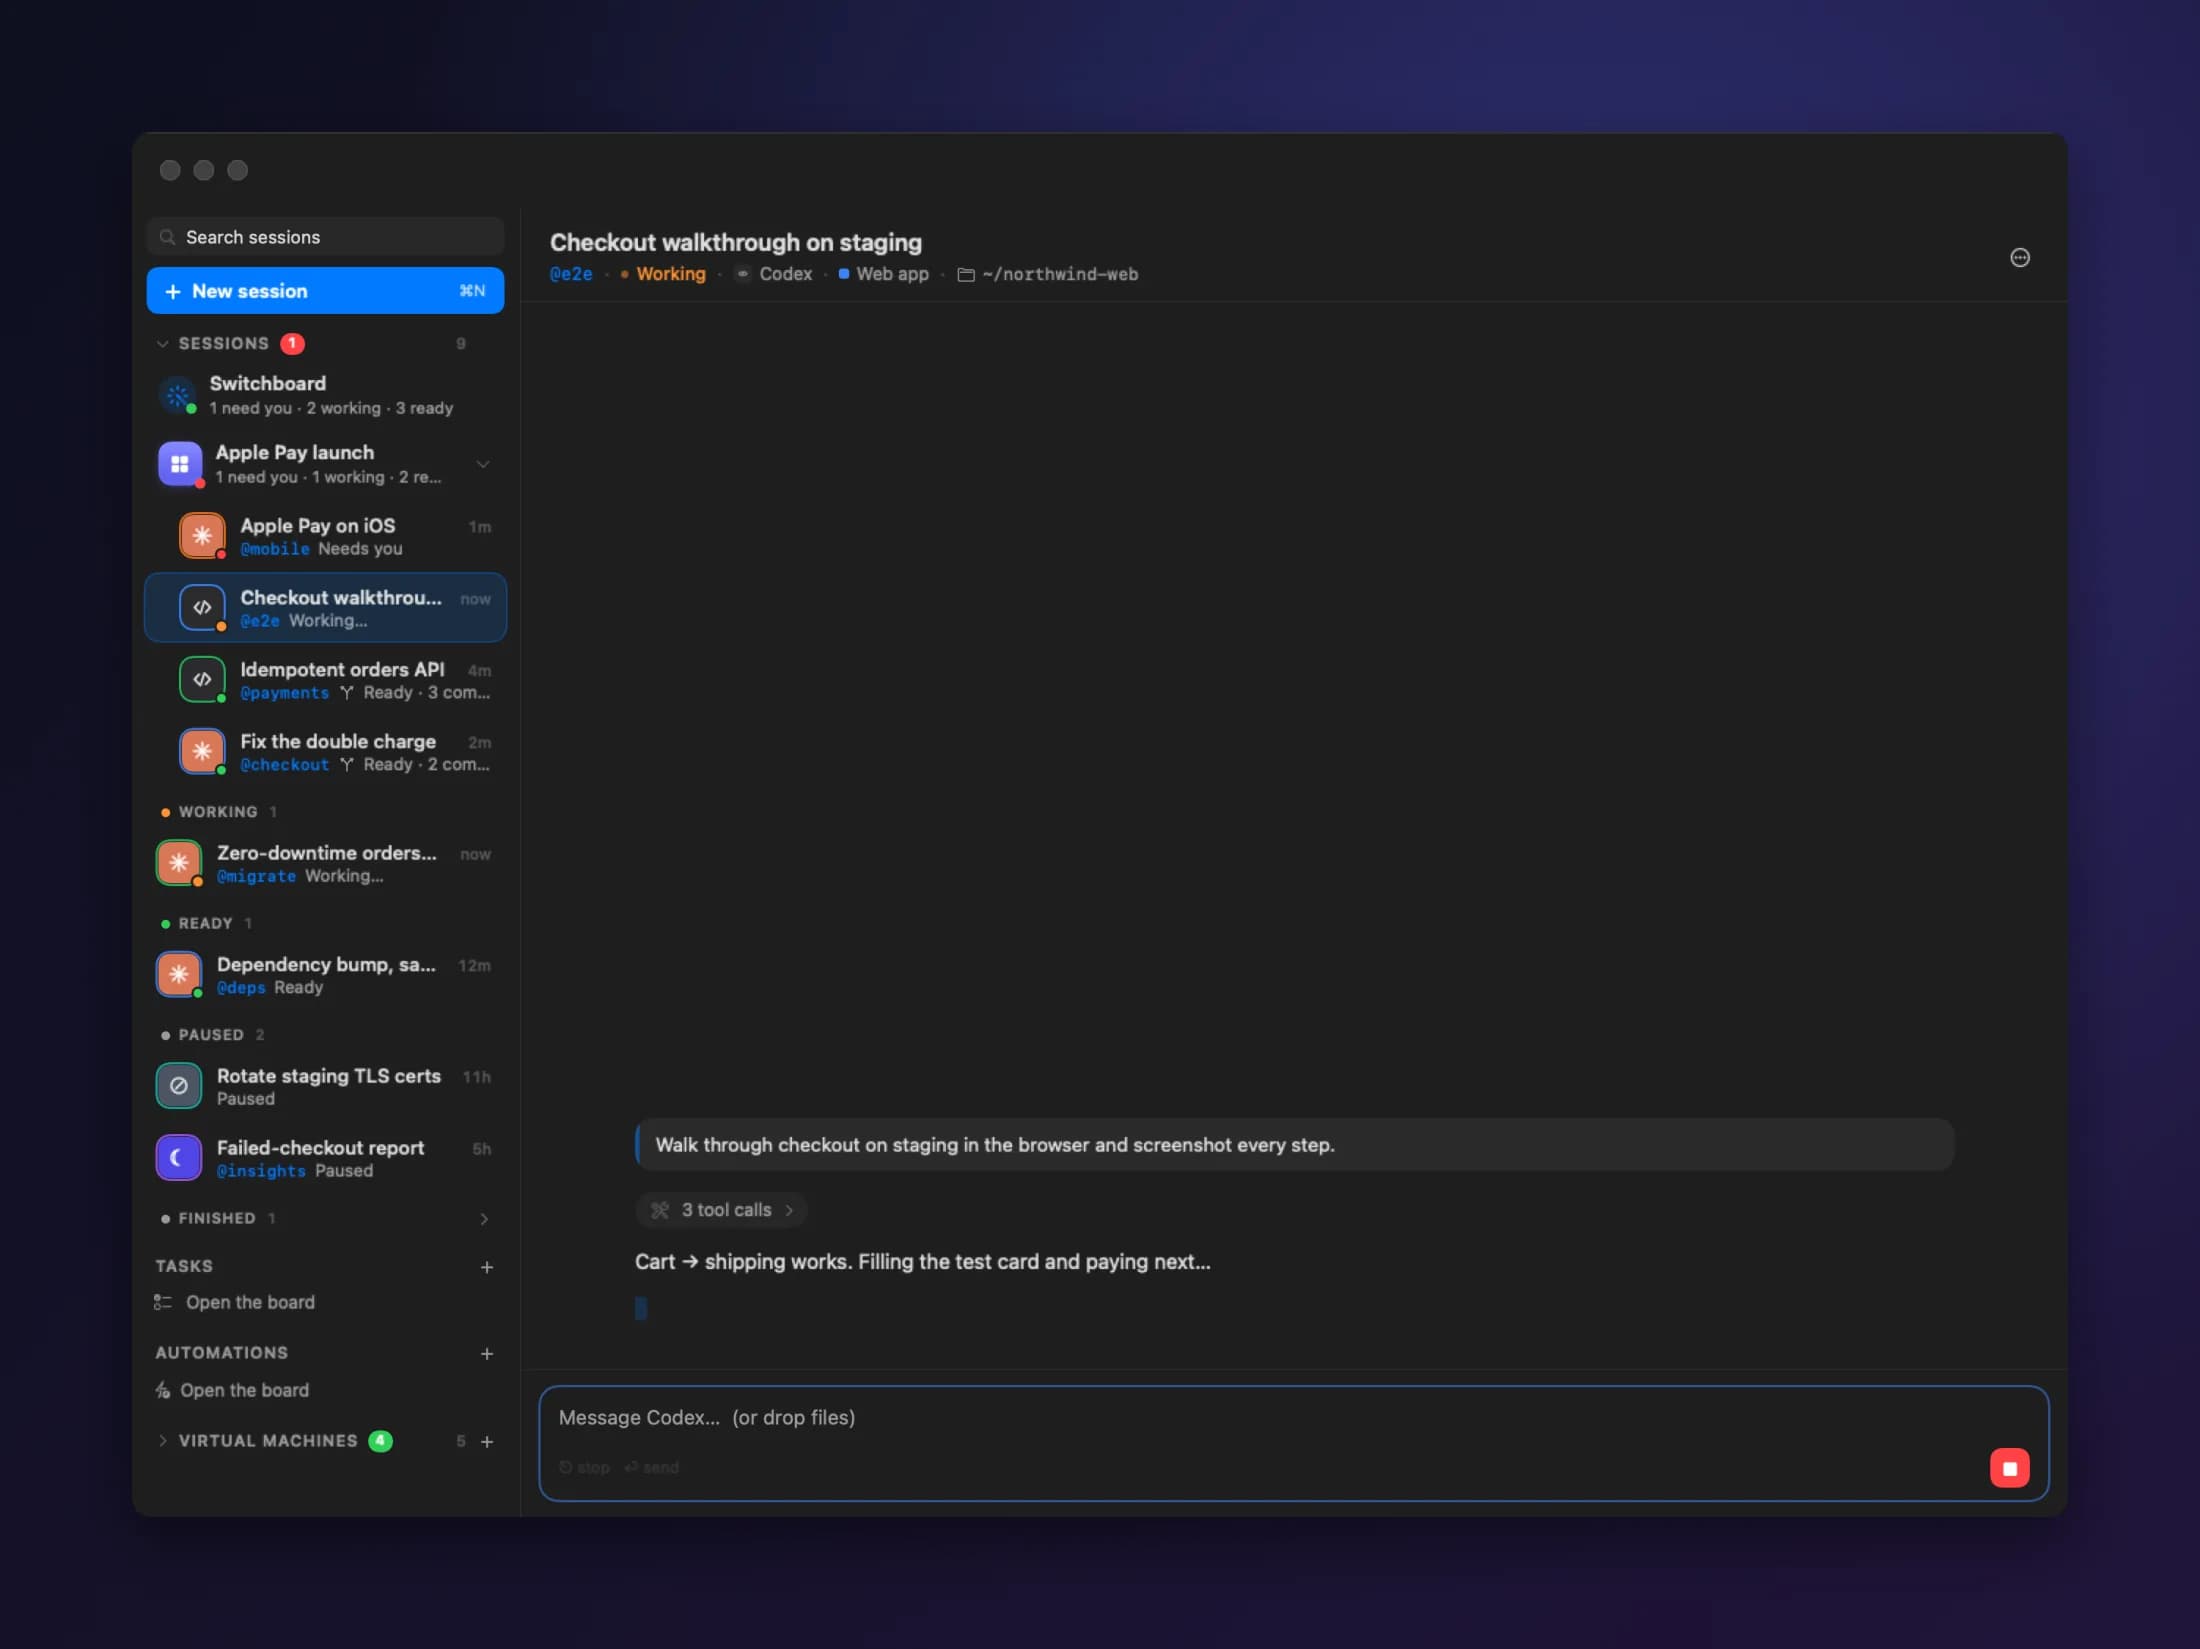
智能体浏览器你的智能体能把它做出来。 然后证明它真能跑。
每台机器都有自己的浏览器,就在对话旁边。智能体会点一遍自己做出来的东西,读报错,截图。你可以旁观,也可以接手。
智能体自带 你喜欢的智能体。
Claude Code、Codex、Grok、Kimi Code 和 Oh My Pi 开箱即用。其他能在 Linux 上跑的东西也都行。
Claude Code
可以用你的订阅、API 密钥、Bedrock、OpenRouter 或本地模型。
Codex
跟在任何 Linux 机器上一样安装,只是它看不到你的 Mac。
Grok、Kimi Code、Oh My Pi
同样的设置方式,同样的保护。
其他任何东西
能在 Linux 上跑,就能在这里跑。
模型任何提供方。 或者一个都不用。
把 Anthropic、OpenAI、xAI、Moonshot、Bedrock、OpenRouter 等账户添加一次,然后为每个智能体选一个模型。也可以直接在你的 Mac 上运行模型。
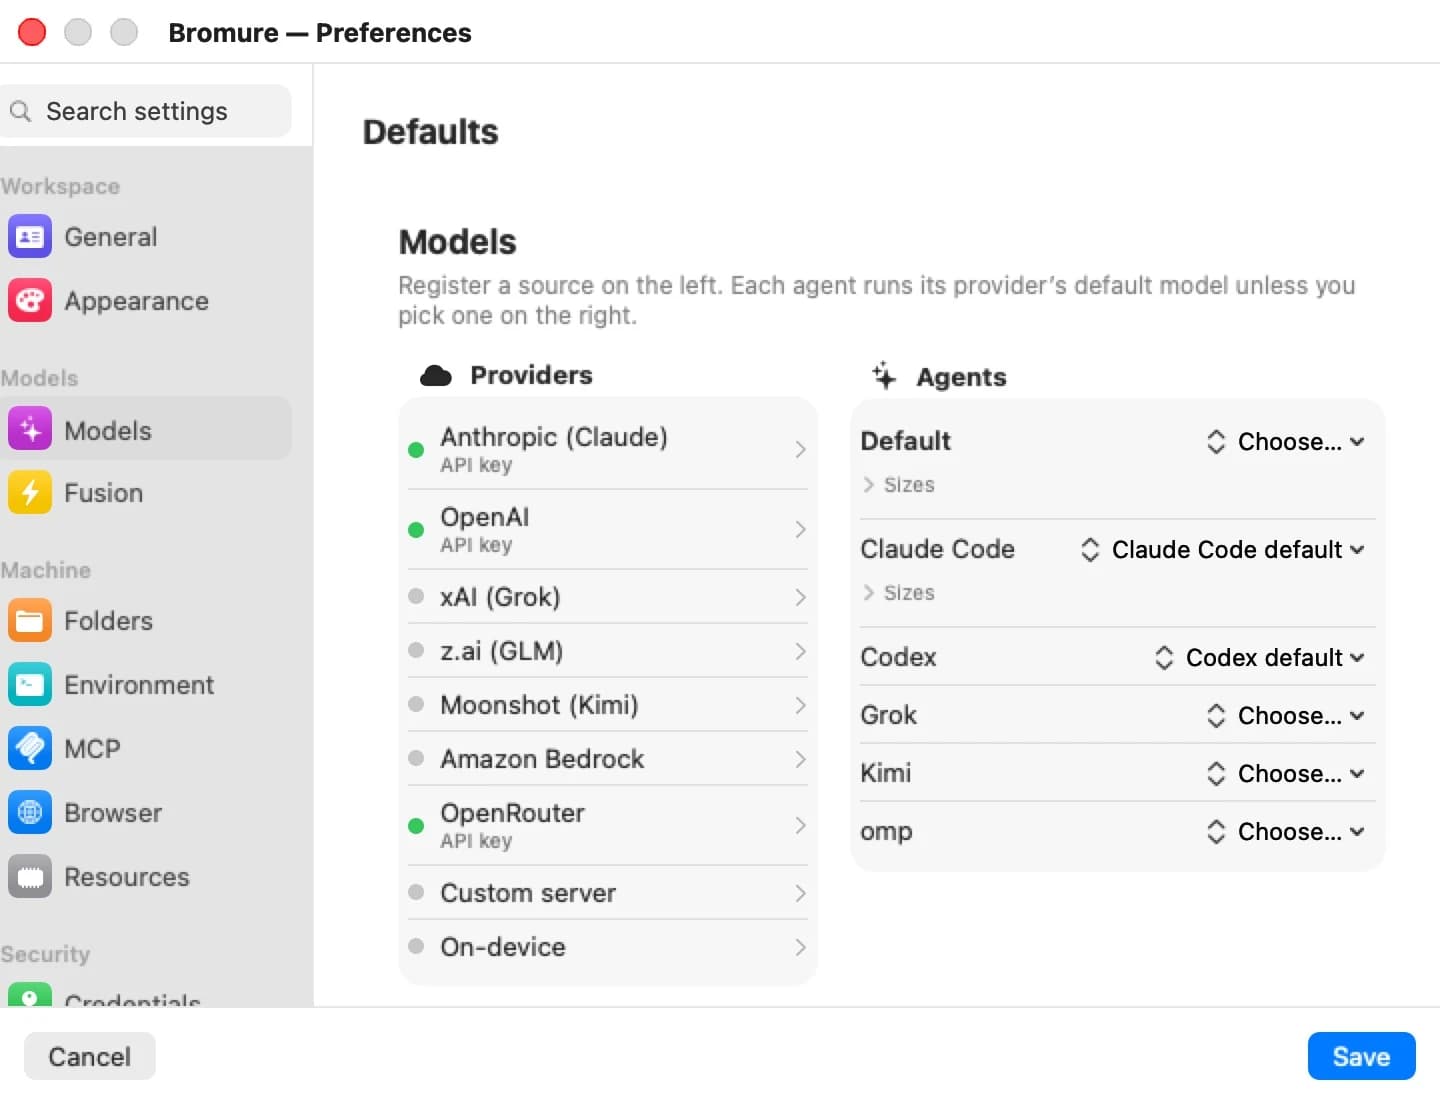
在 Mac 上登录
你的订阅留在 Mac 上,智能体只看得到一把替身密钥。
随意搭配
让 Codex 跑在 Bedrock 上,或让 Grok 走 OpenRouter。
本地模型
从笔记本上的 8B 模型,到 Mac Studio 上的 480B 模型。什么都不用装。
即时生效
换了模型,智能体从刚才停下的地方继续。
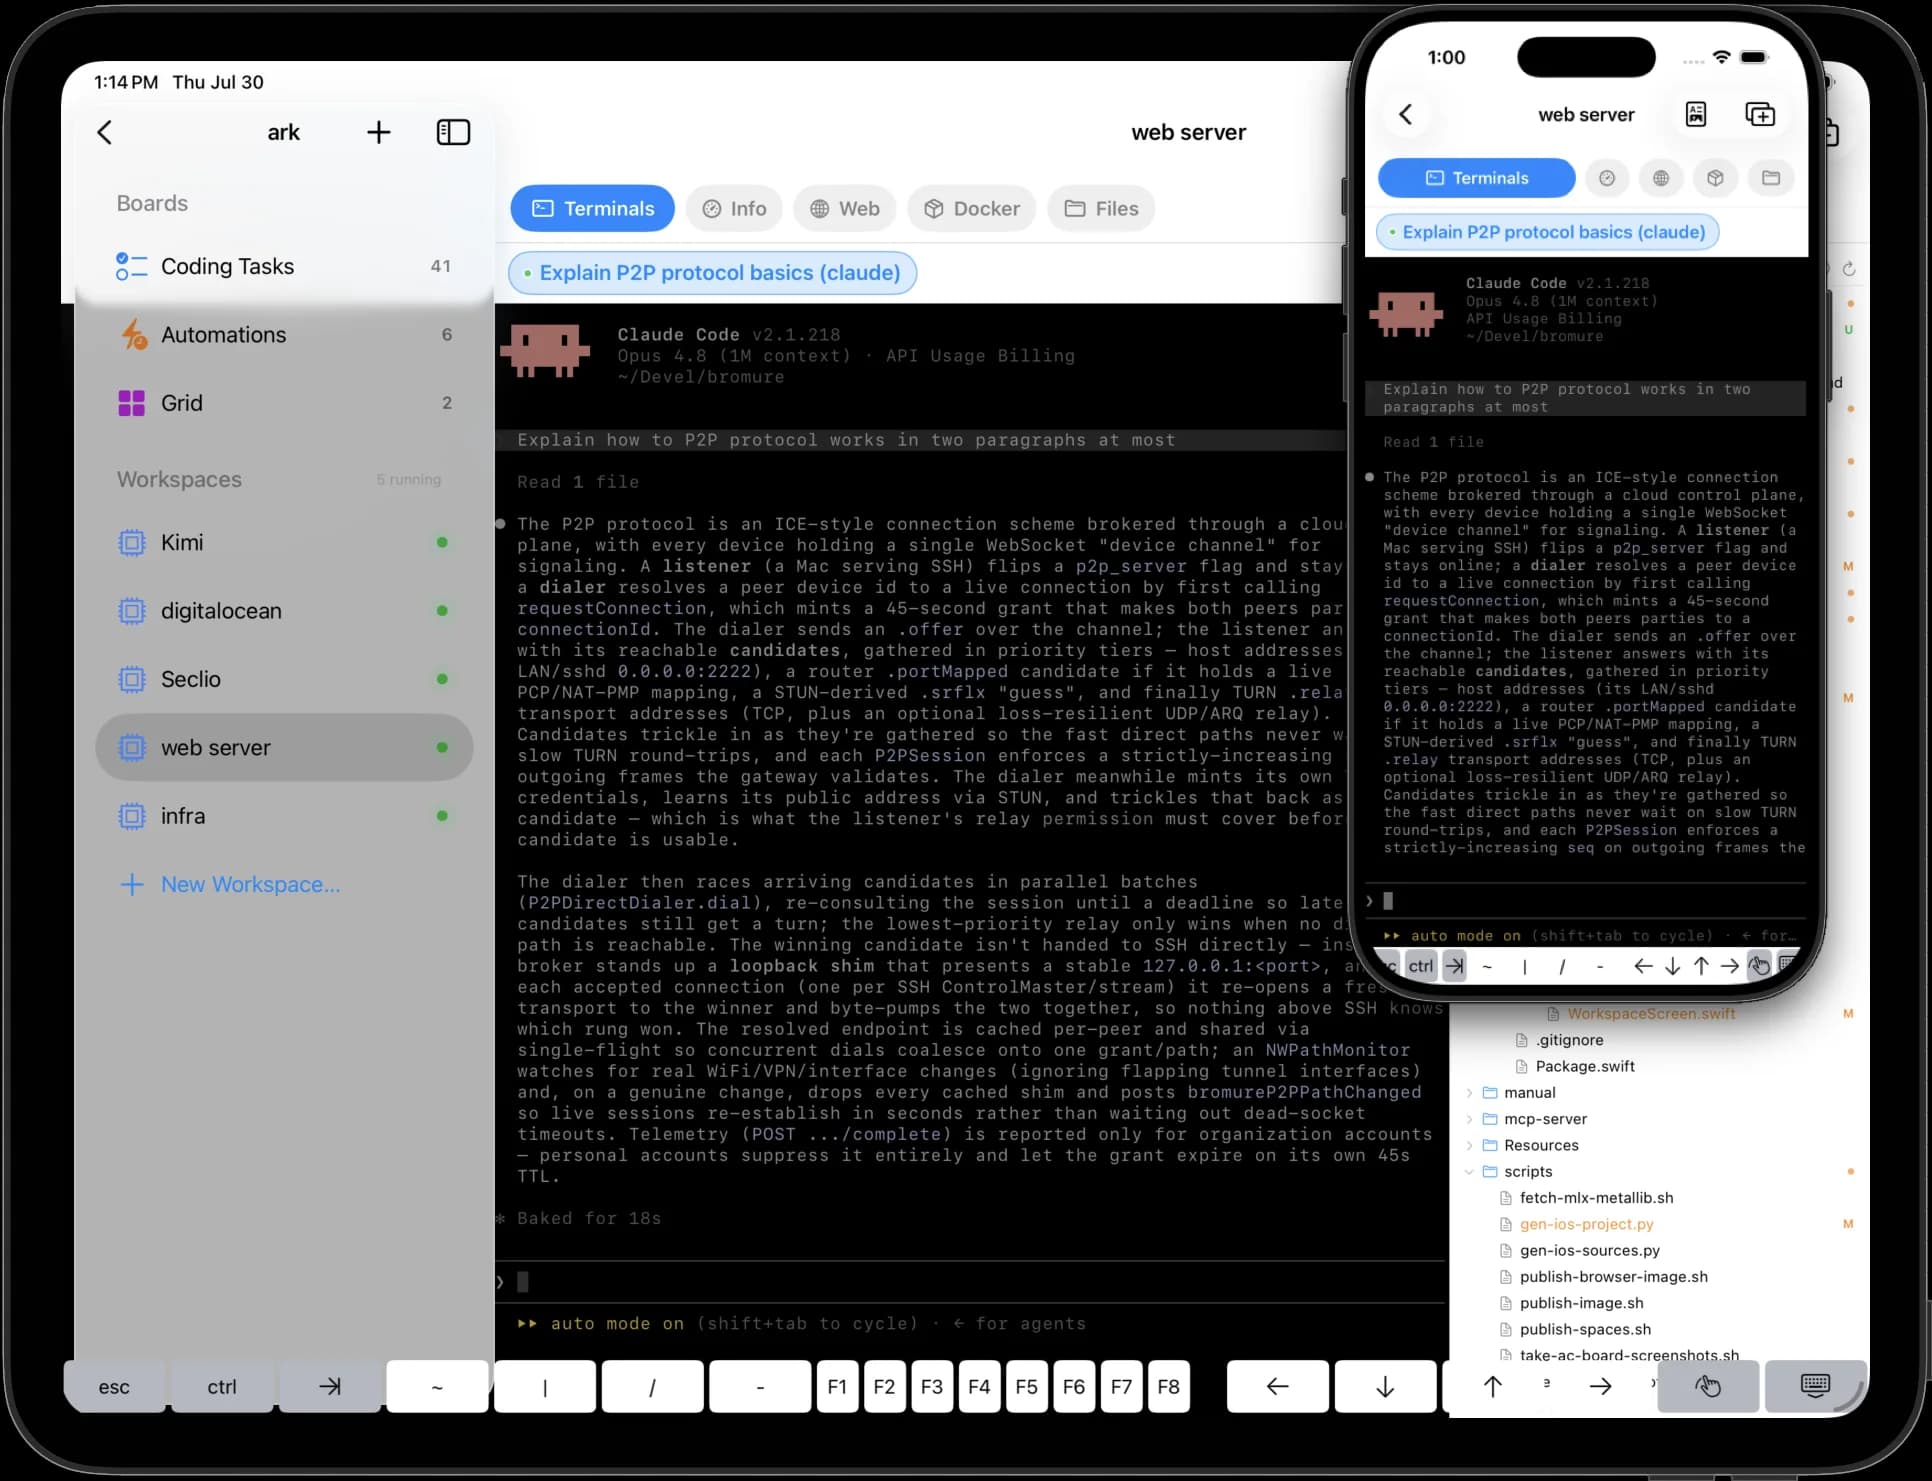
iPhone、iPad、Vision Pro同一个会话, 在你手上的那块屏幕上。
对话、房间、真正的终端和你的看板,按你手里的设备重新排版。安全确认也会发到这里。
远程开发服务器你的开发服务器, 一样连得上。
在内置浏览器里打开远程机器上的网页应用,从笔记本上的任何应用访问它,或者用一个公开链接分享出去。
内置浏览器
打开远程开发服务器,就像在本地一样。
任何应用
打开隧道,任何应用都能访问远程机器。
分享链接
一键把开发服务器发布到网上。再点一下就停止。
工作原理一道边界。 一切都从这里经过。
每台机器都是有自己内核的虚拟机。它的所有流量都经过你 Mac 上的一个网关,智能体看不到、关不掉,也绕不过去。
真正的虚拟机
你的主目录、钥匙串和其他项目,根本不在里面。
一个网关
每个请求在发出前,都会先在你的 Mac 上检查。
留在你的 Mac 上
扫描在本地进行,不会把任何东西送出去检查。
凭证代发给智能体真正的权限。 给攻击者什么都没有。
智能体拿到的是看起来很真的假密钥。请求发出时,你的 Mac 换上真的——只对正确的网站。偷走一把替身,毫无用处。
智能体在这里运行
真实密钥从不离开
看到的是有效令牌
真正的令牌从不进入虚拟机。恶意软件包只能拿到替身。
只发给正确的网站
某个服务的密钥,绝不会发给仿冒的网站。
SSH,无需密钥文件
ssh 和 git 照常使用,里面没有私钥可偷。
内置警报
假密钥一旦被发往不该去的地方,Bromure 会拦下并通知你。
在智能体与你的密钥之间, 隔上一次点击。
把一把密钥标为敏感,它在每个会话里的第一次使用都会等你点头。可以允许 5 分钟、1 小时或整个会话。
会过期的权限
授权到期自动结束,也可以随时撤销。
无法伪造
确认来自你的 Mac,而不是虚拟机。不回应就是拒绝。
护栏强大的密钥, 安全的边界。
护栏看的是智能体想做什么,而不只是它要去哪儿。把一把密钥设成只读,或者让每次修改都等你点头——不用新建密钥。
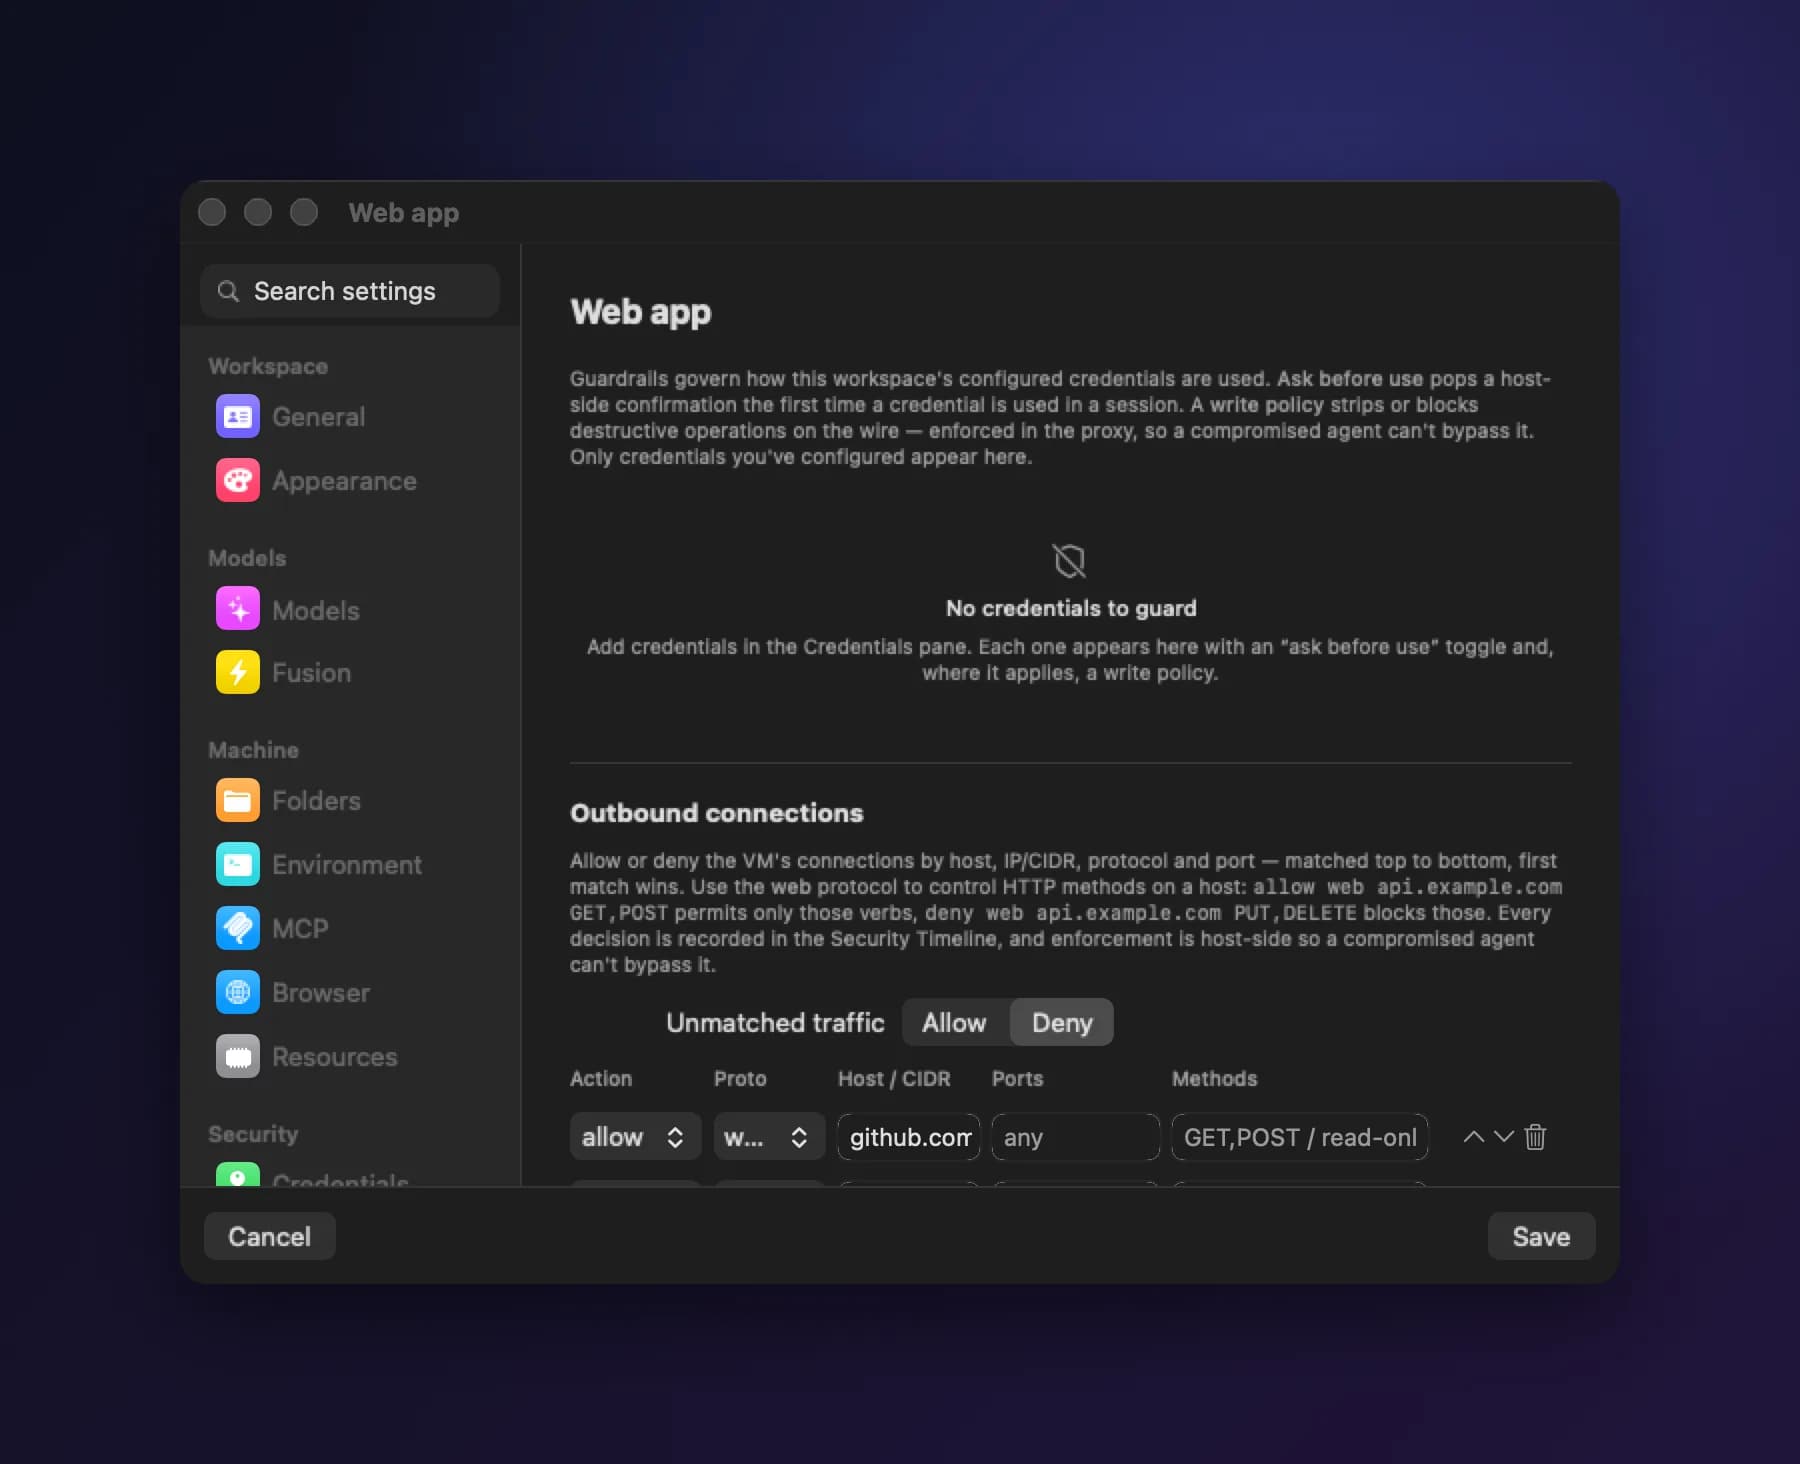
马上变只读
密钥照旧,只是不能再改任何东西。
每次修改都看得见
批准确切的命令,可以是 15 分钟、仅一次或整个会话。
供应链代理拉取的每一个包, 落地之前先扫描。
本页顶部的每个标志,都是一次供应链攻击。Bromure 会在智能体下载的软件包——npm、PyPI、Cargo 等——到达虚拟机之前检查它们。
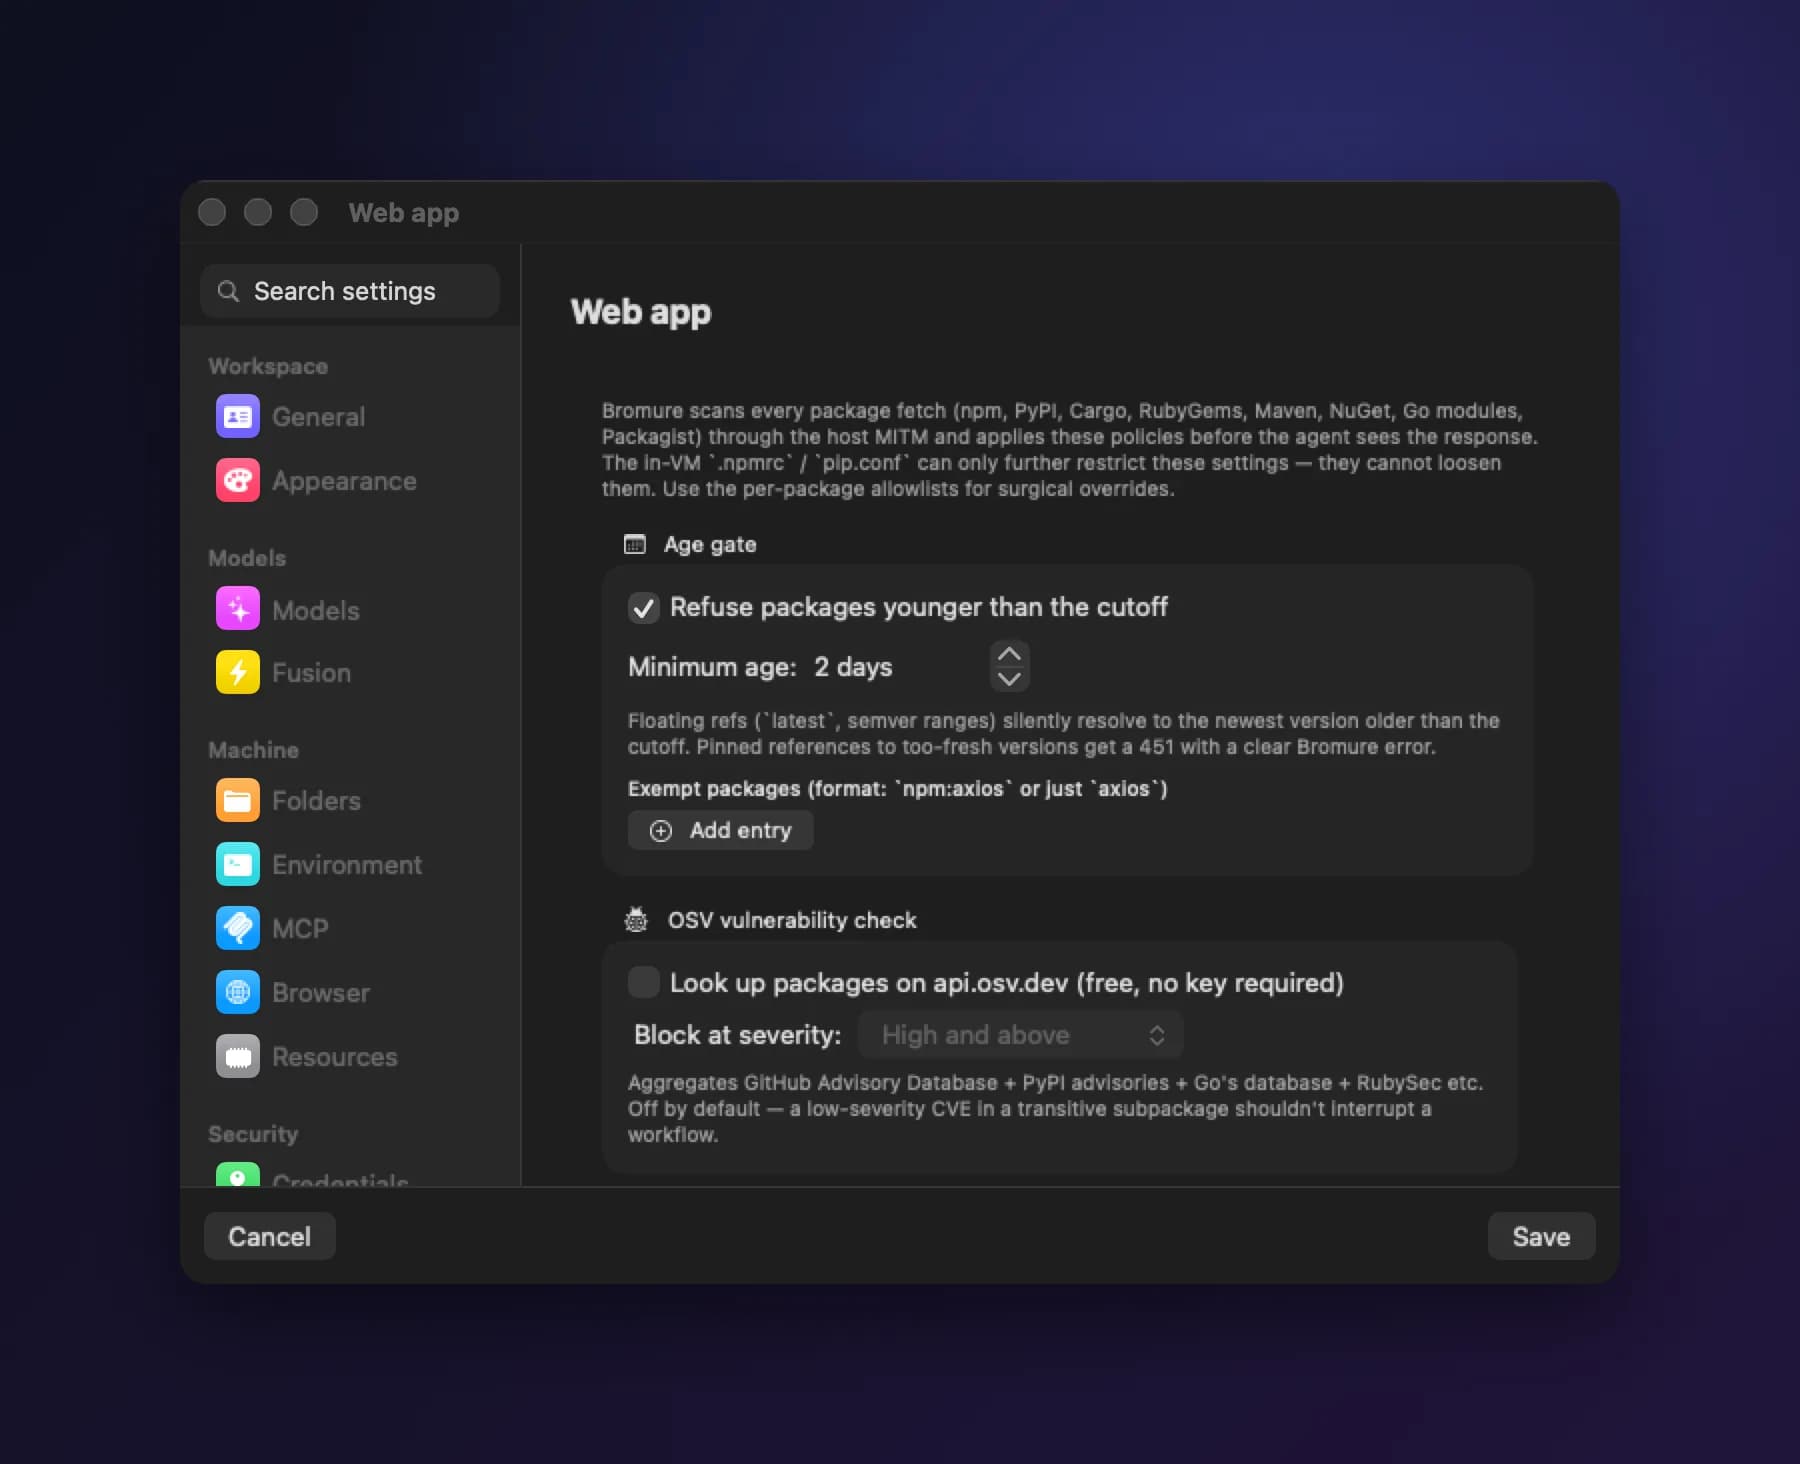
太新,先等等
发布不满两天的版本默认暂缓。到那时,大多数被劫持的版本都已下架。
已知漏洞
拦截有已知安全问题的版本。免费,无需账户。
恶意软件和仿冒包
用 socket.dev 或 Depi 揪出恶意软件和冒名的包。
去掉安装脚本
移除安装时运行的脚本——大多数攻击就藏在这里。
提示注入揪出藏在智能体所读内容里的 那些指令。
文件或网页里的一行字,就可能让智能体泄露你的数据。Bromure 直接在你的 Mac 上扫描智能体读到的内容,发现问题时由你决定记录、审查还是拦截。
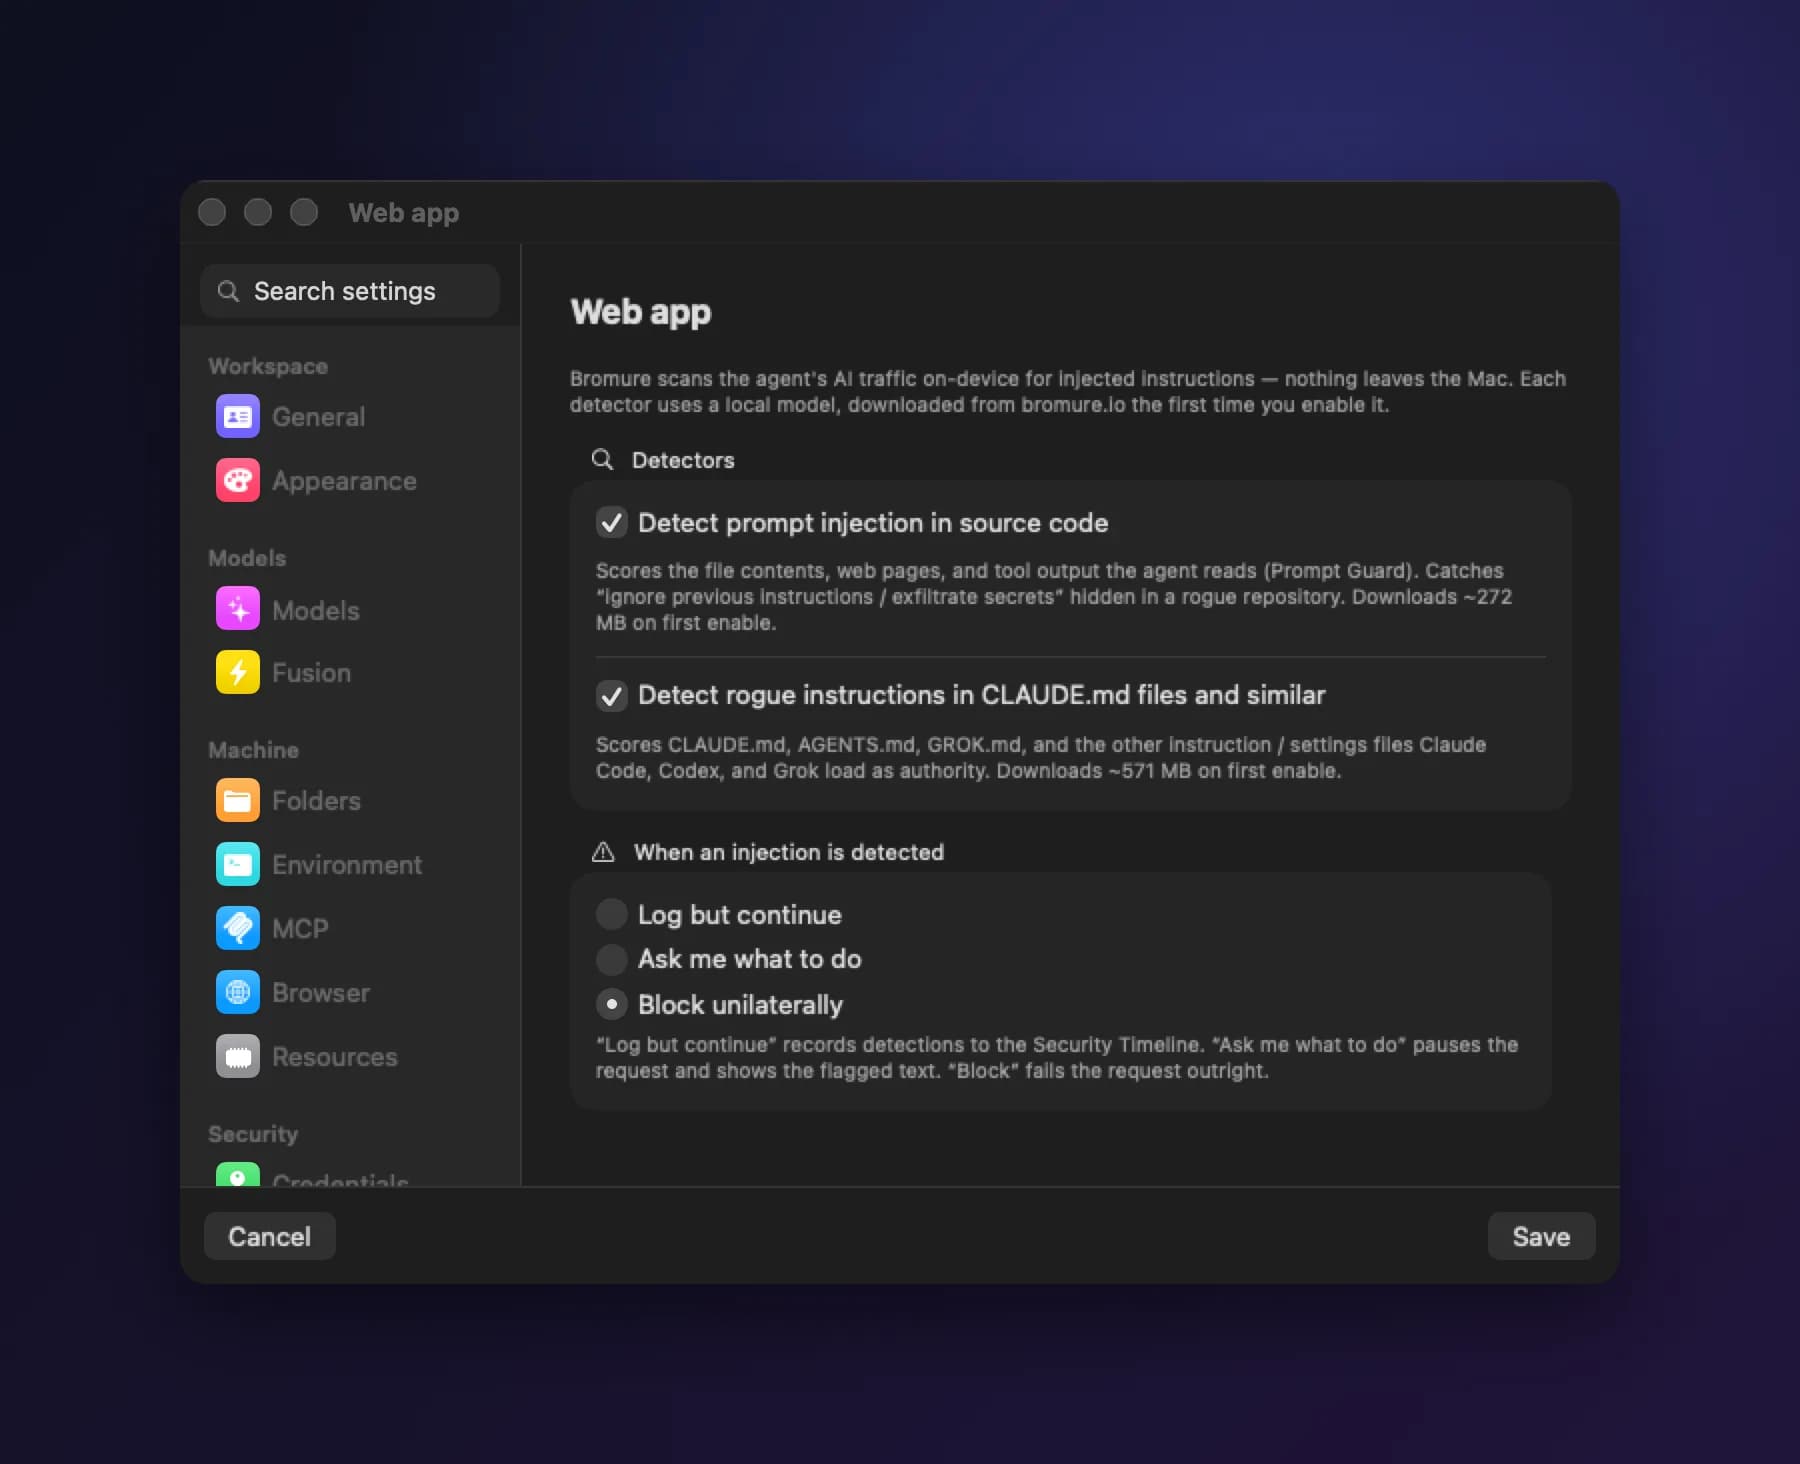
文件和网页里
混进来的指令会在模型看到之前被标记。
规则文件里
CLAUDE.md 里隐藏的命令和不可见字符,也逃不掉。
个人信息保护你客户的数据, 留在你的 Mac 上。
姓名、邮箱、卡号和地址,在离开你的 Mac 之前都会被换成逼真的替身。真实的数据会在回复里换回来。
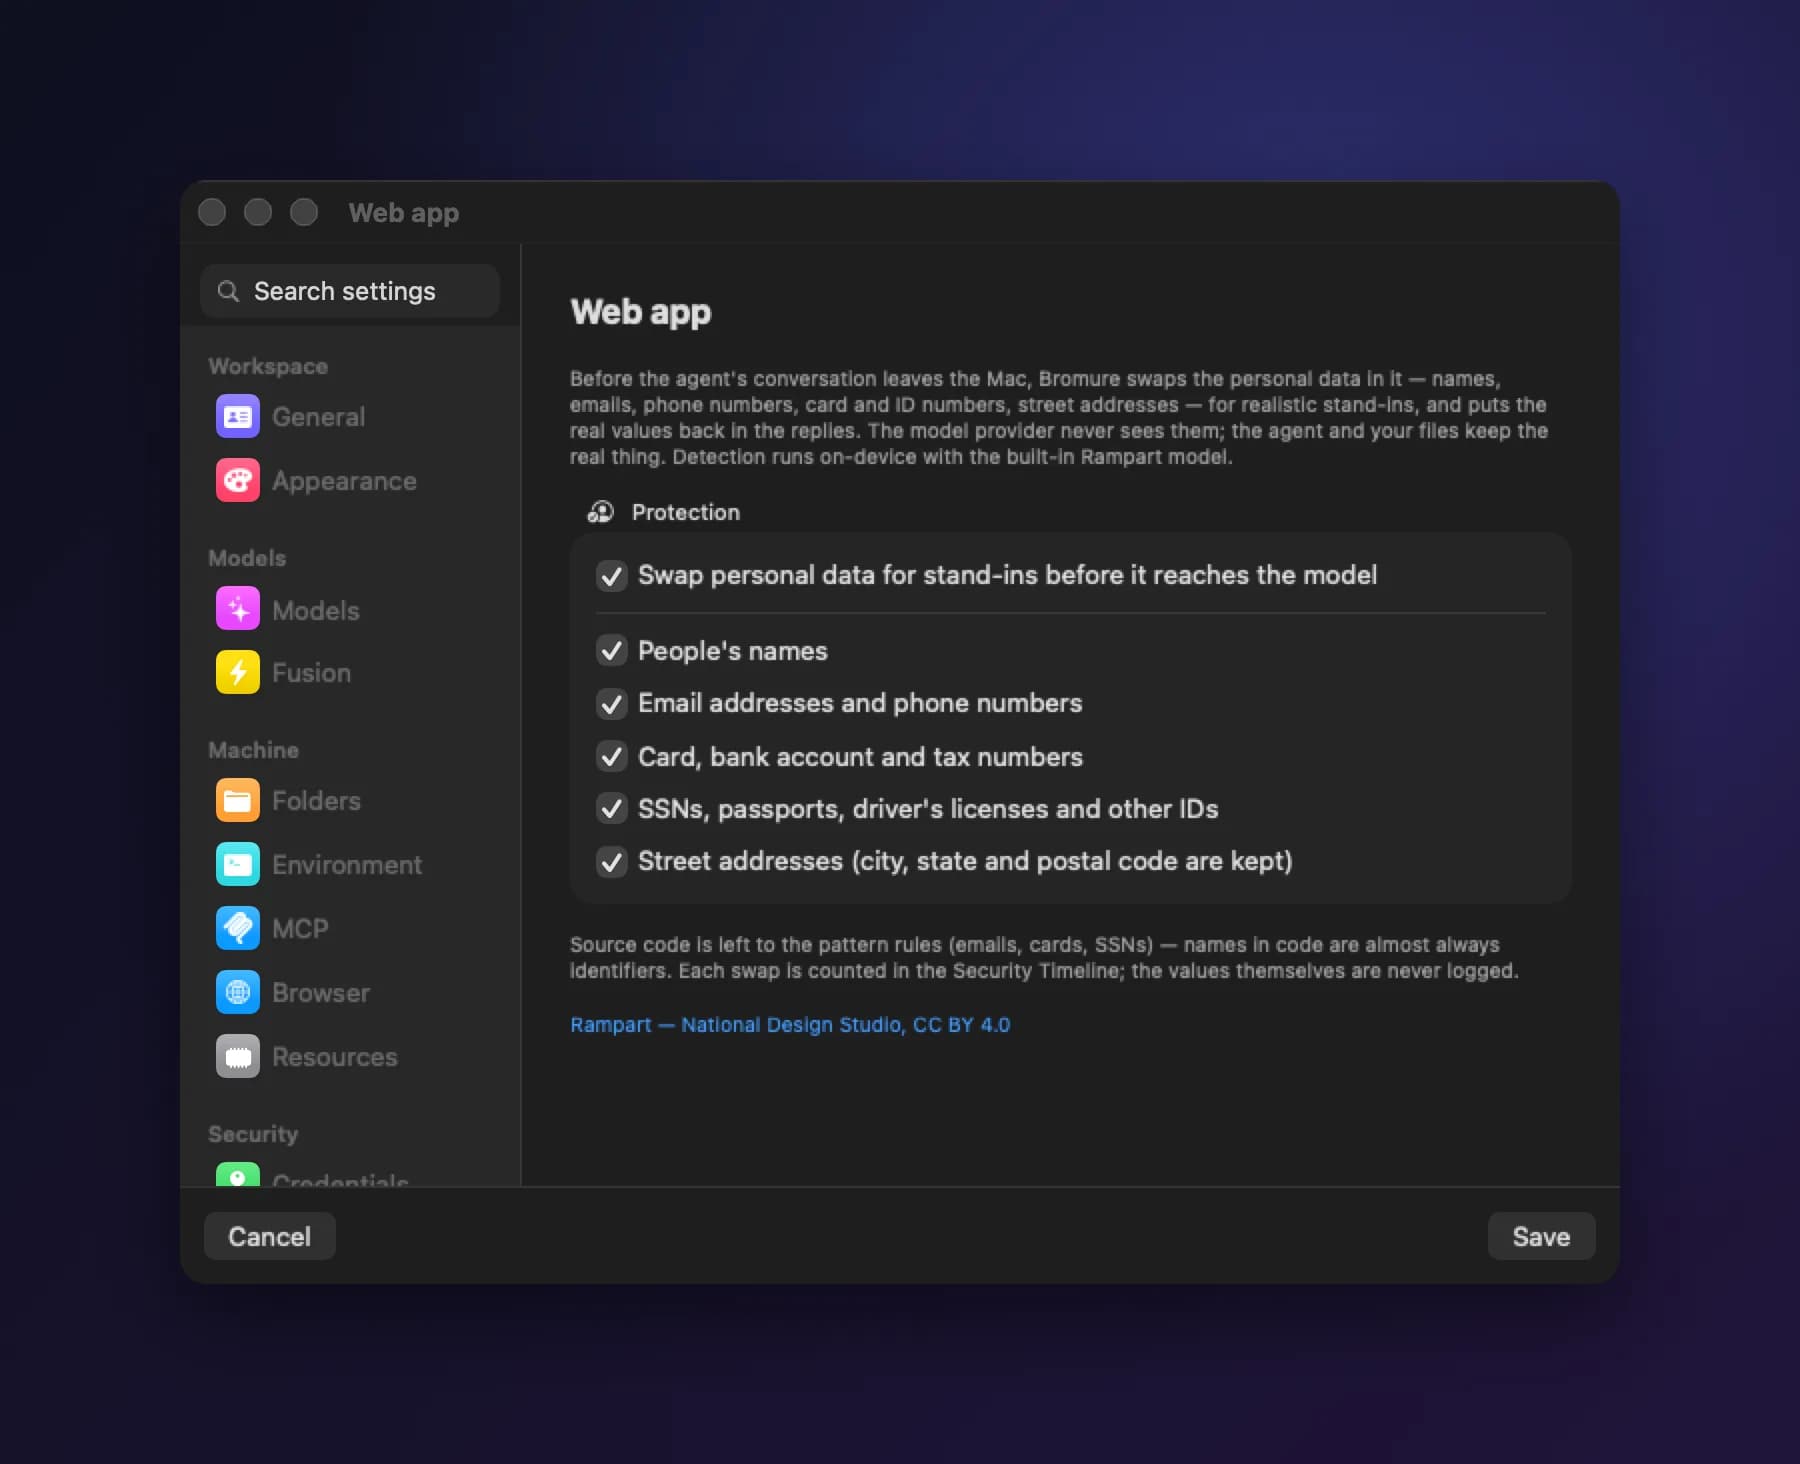
来回都替换
模型看到的是替身,智能体和你的文件保留真实数据。
从不记录
每次替换都会计数,数据本身从不保存。
安全时间线Bromure 做过的每一个判断, 都在同一份日志里。
按引擎或结果筛选,找到被拒绝的连接,再把所有记录导出为 CSV。
一目了然
最近 24 小时的数据,异常峰值一眼就能看到。
每台机器
哪台机器开了哪些防护,一清二楚。缺口很明显。
方便分享
每条记录都写明发生了什么、为什么。导出后可用于审查。
会话追踪器看清楚 智能体到底做了什么。
每条提示、每个命令、每次文件改动,都会被记录并在你的 Mac 上加密保存。回放一个会话,就能看到发生了什么、为什么。
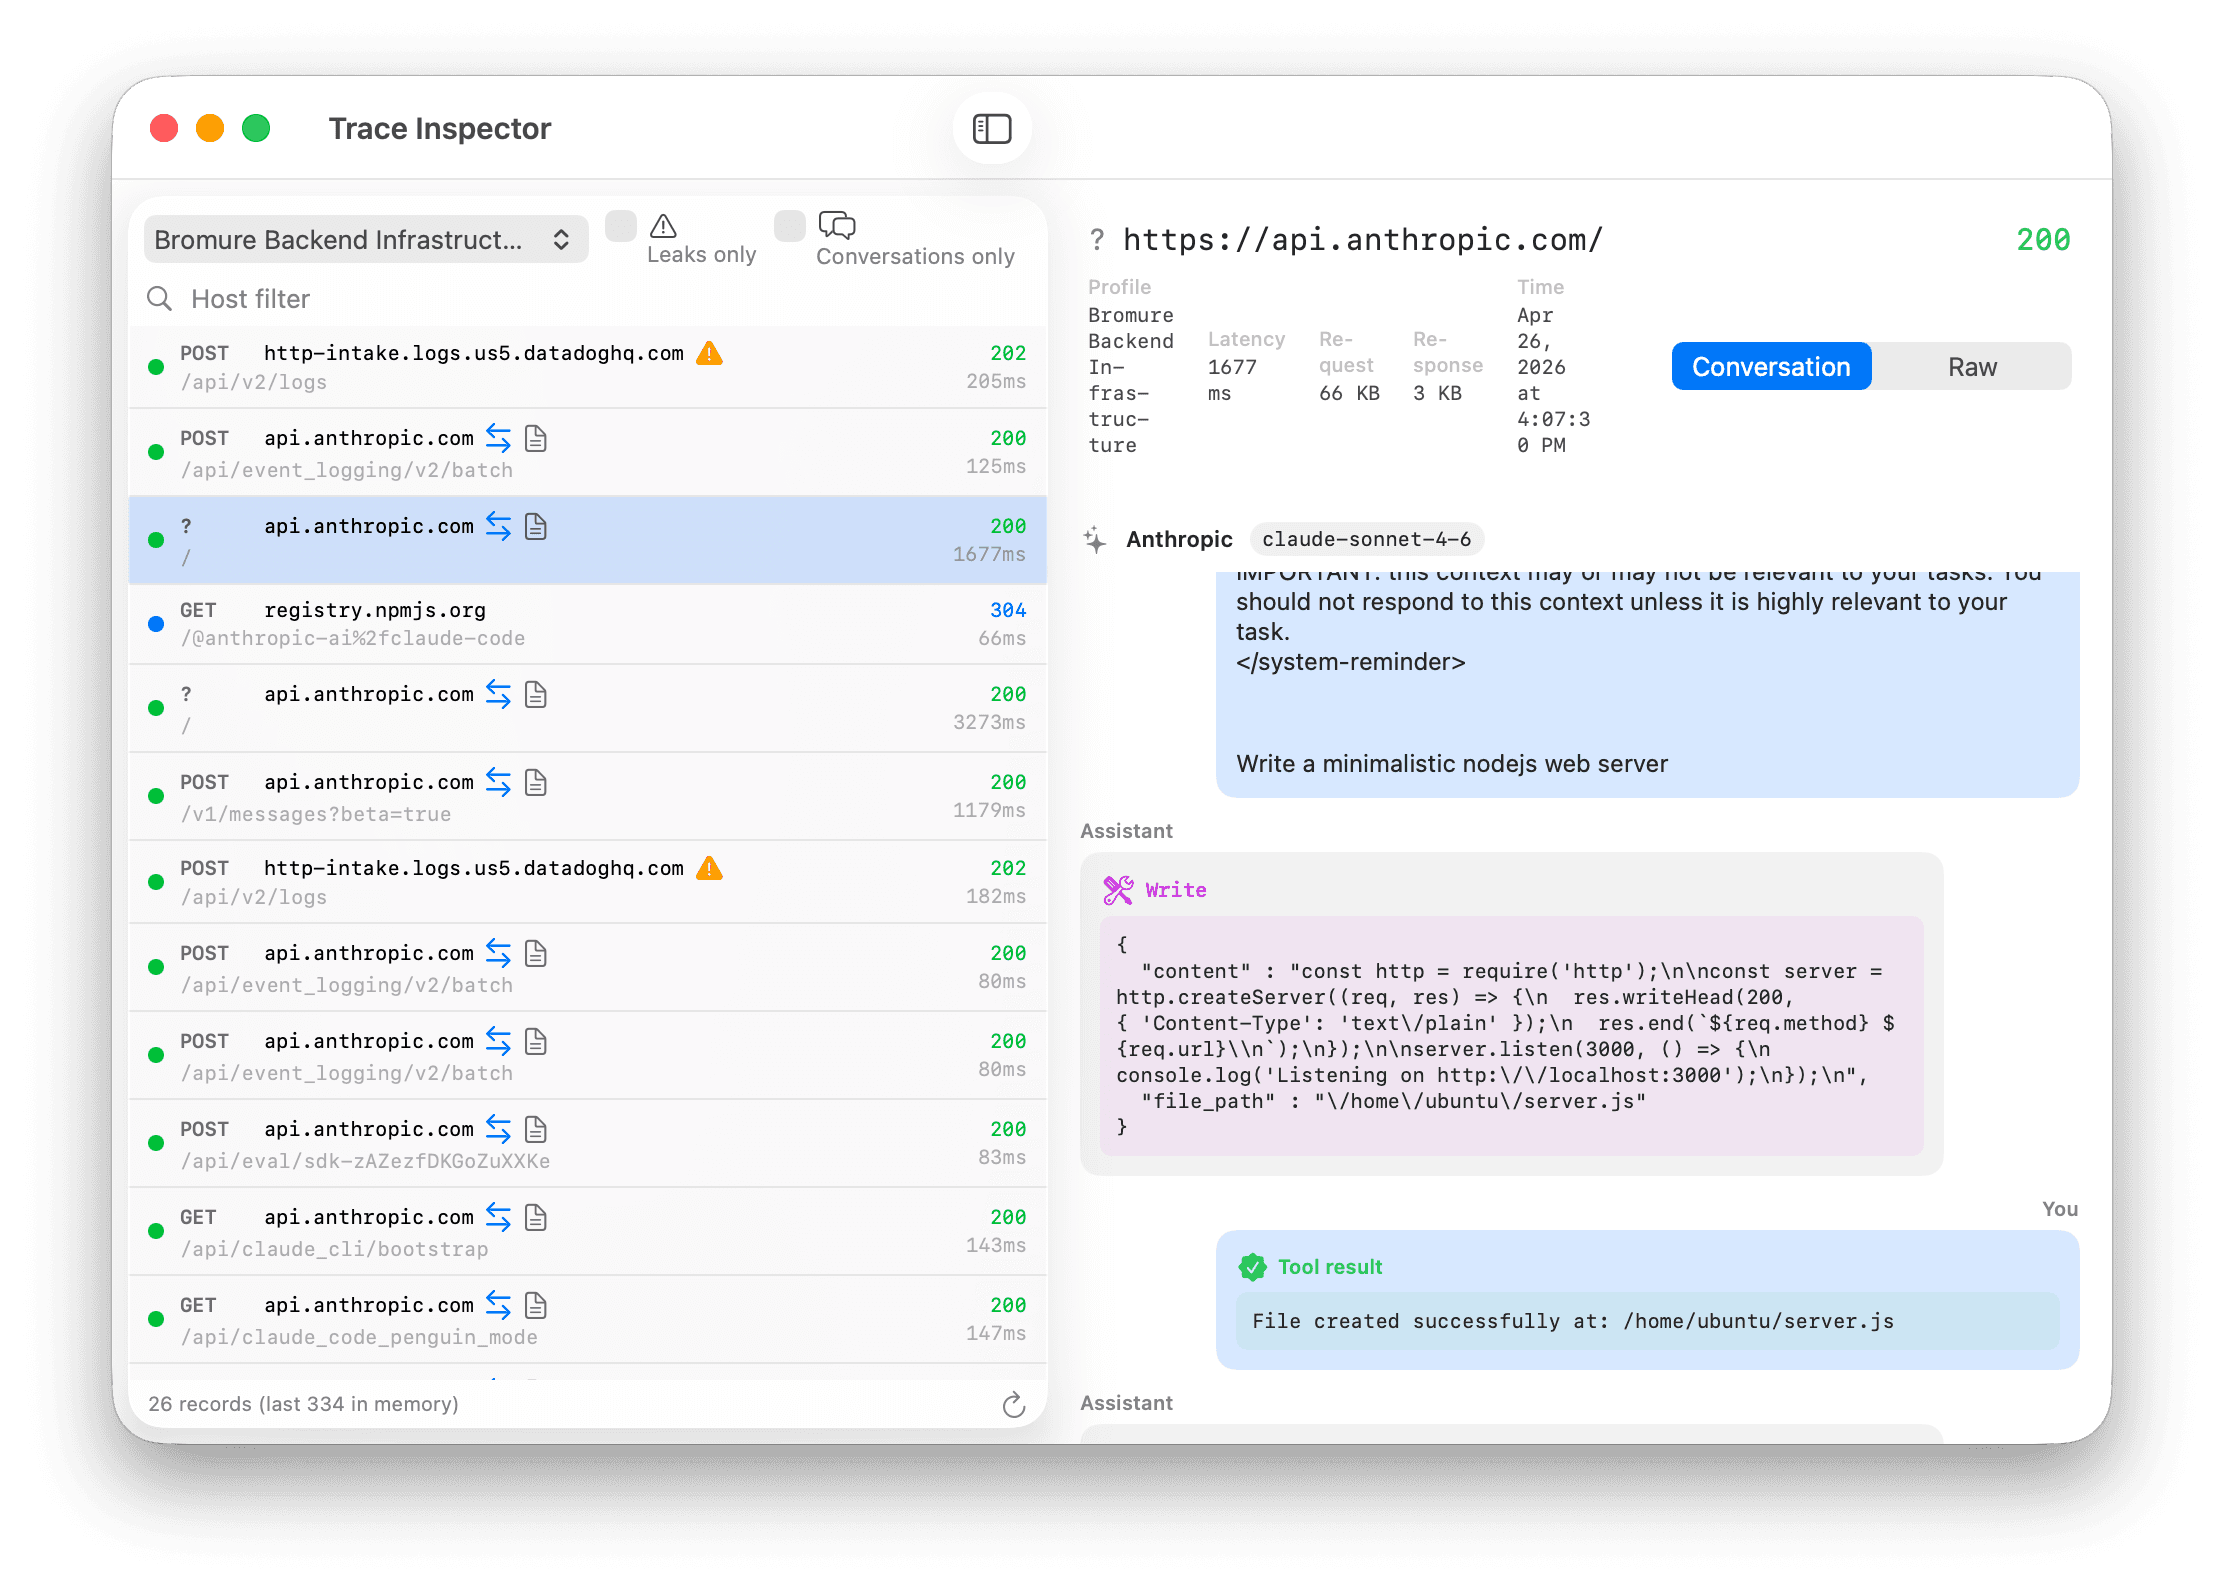
实时记录
在网关处捕获,而不是事后拼凑。
说得清楚
把“它就这么坏了”变成可以拿给别人看的东西。