你的代理人團隊,
在安全的邊界內運作。
在你的 Mac 上執行一整支程式碼代理人艦隊,每個都在自己的 Linux 虛擬機裡。一起交代任務,隨時隨地找到它們。你的機密,它們碰不到。
DownloadApple Silicon · macOS 14 或更新版本 · 免費且開放原始碼他們沒有使用 Bromure Agentic Coding


一份交代。 一整個團隊去做。
讓 Claude Code、Codex、Grok、Kimi Code 和 Oh My Pi 並肩工作。把一個工作階段拖到另一個上,就有了一個房間。寫一份任務說明,房間就開工。
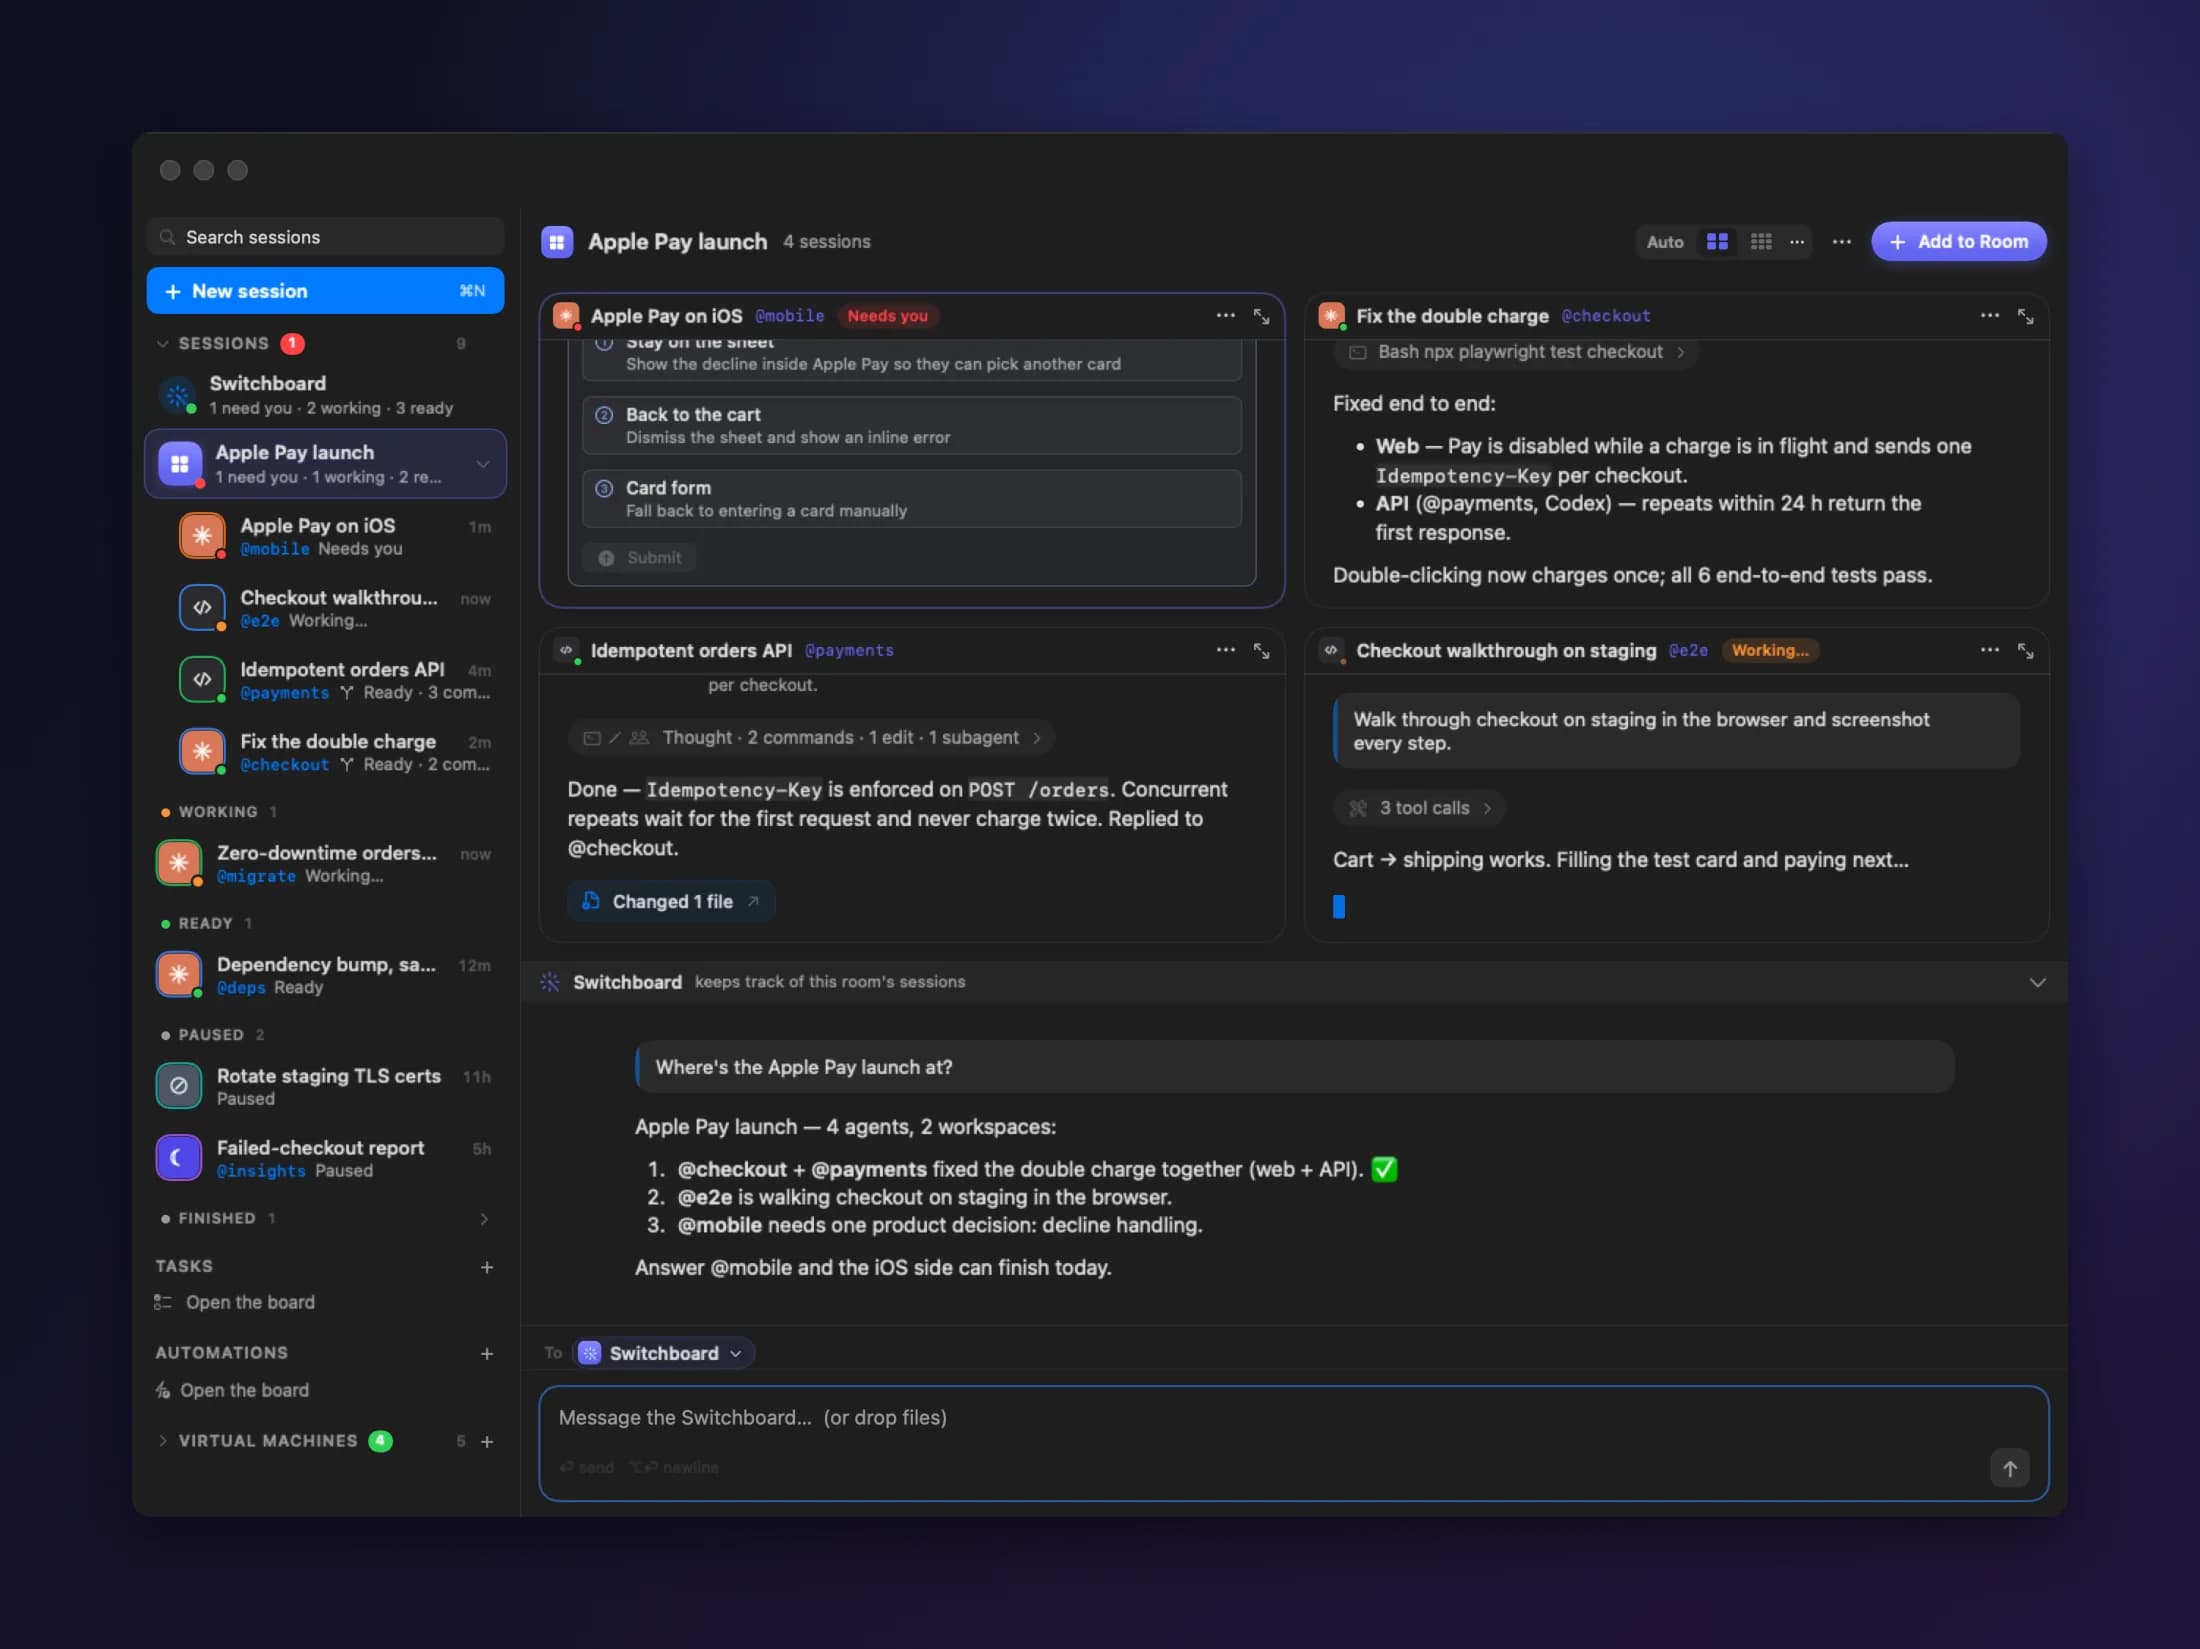
拖一下,組個隊
把一個工作階段放到另一個上,它們就並排坐進同一個房間。
一份說明,全員收到
傳給某個代理人,或傳給房間的總機,一次通知所有人。
代理人會互相溝通
代理人直接叫名字互相求助,不用你來傳話。
把 Mac 留在家裡。 把代理人帶在身上。
開啟遠端存取,登入。之後在哪裡都能連上你的 Mac——同樣的工作階段和房間,即時同步,用另一台 Mac、iPhone、iPad 或 Vision Pro 都行。
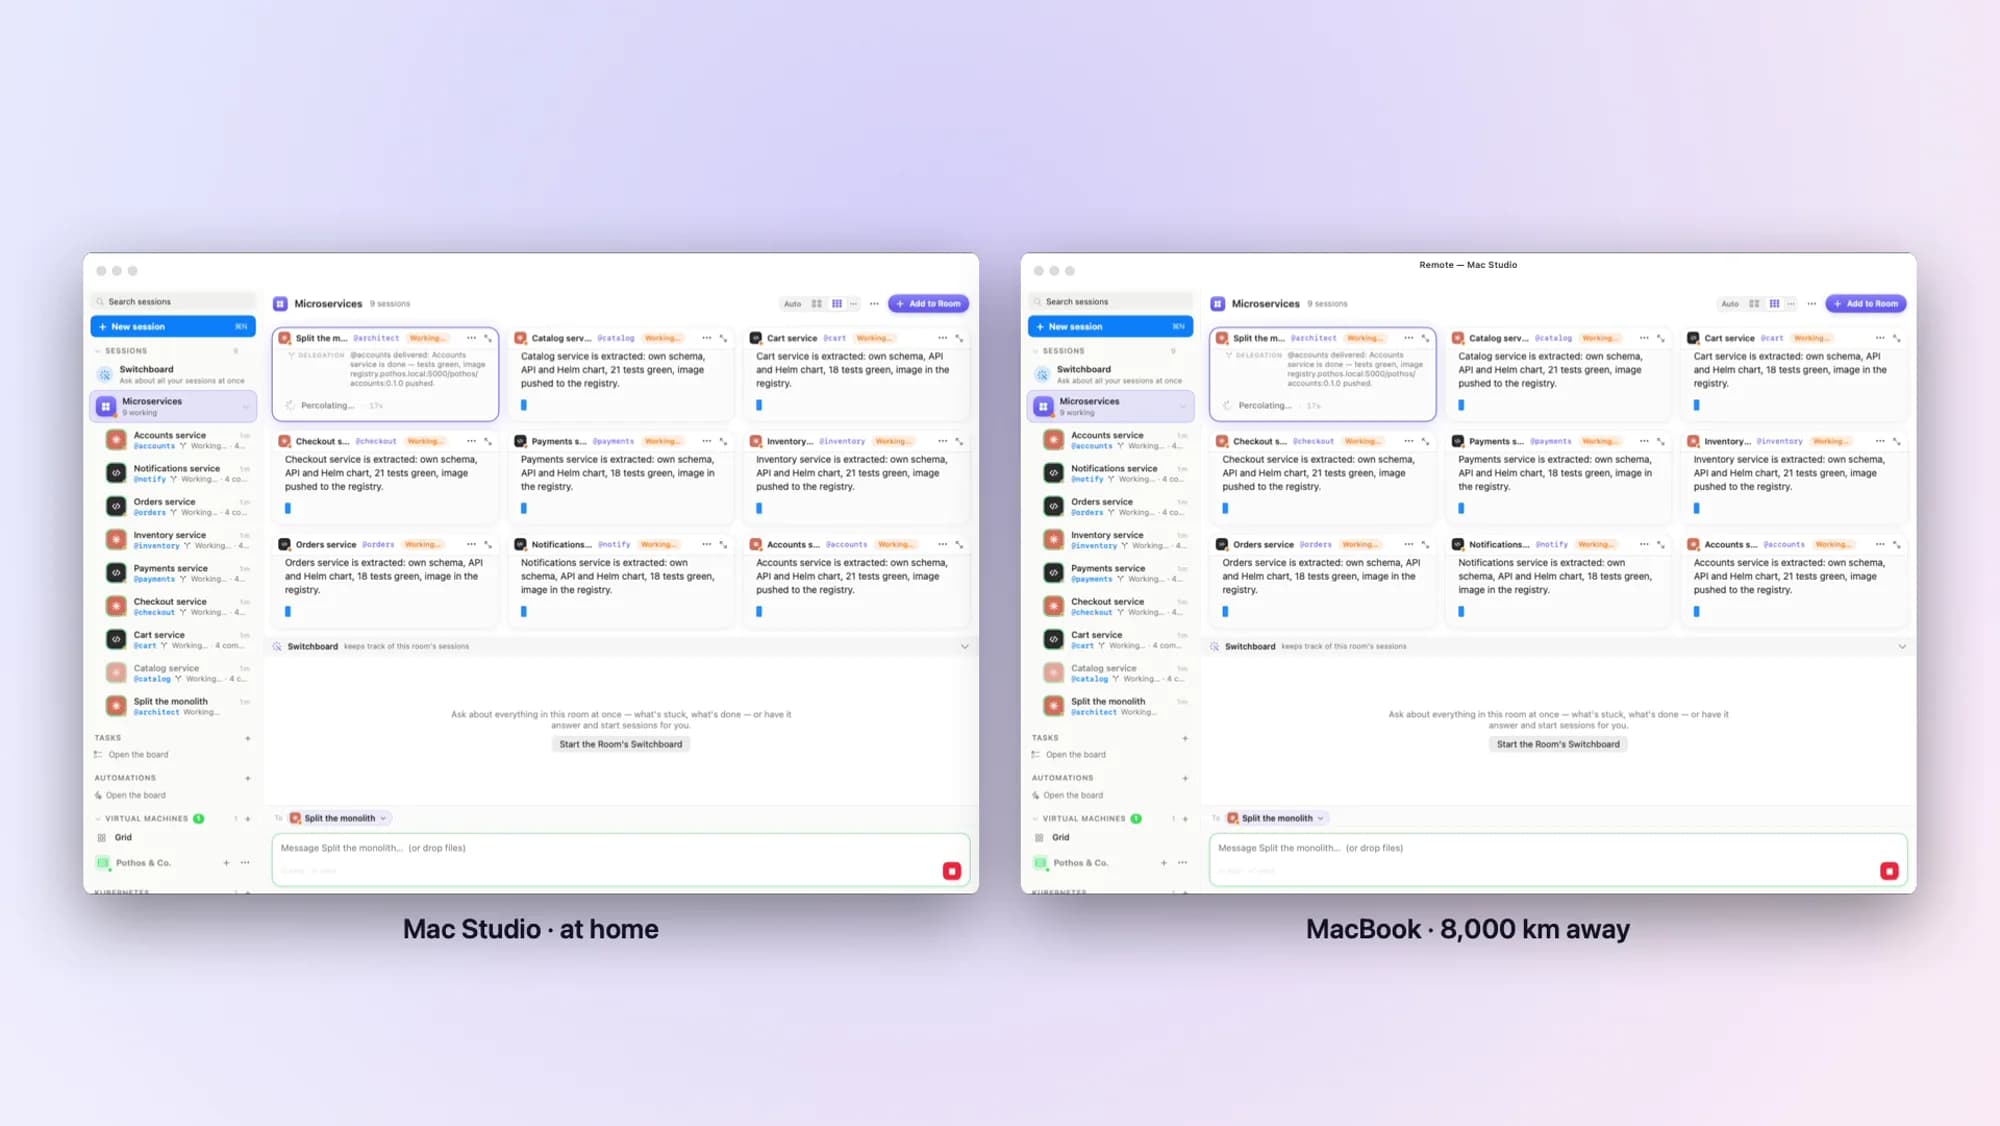
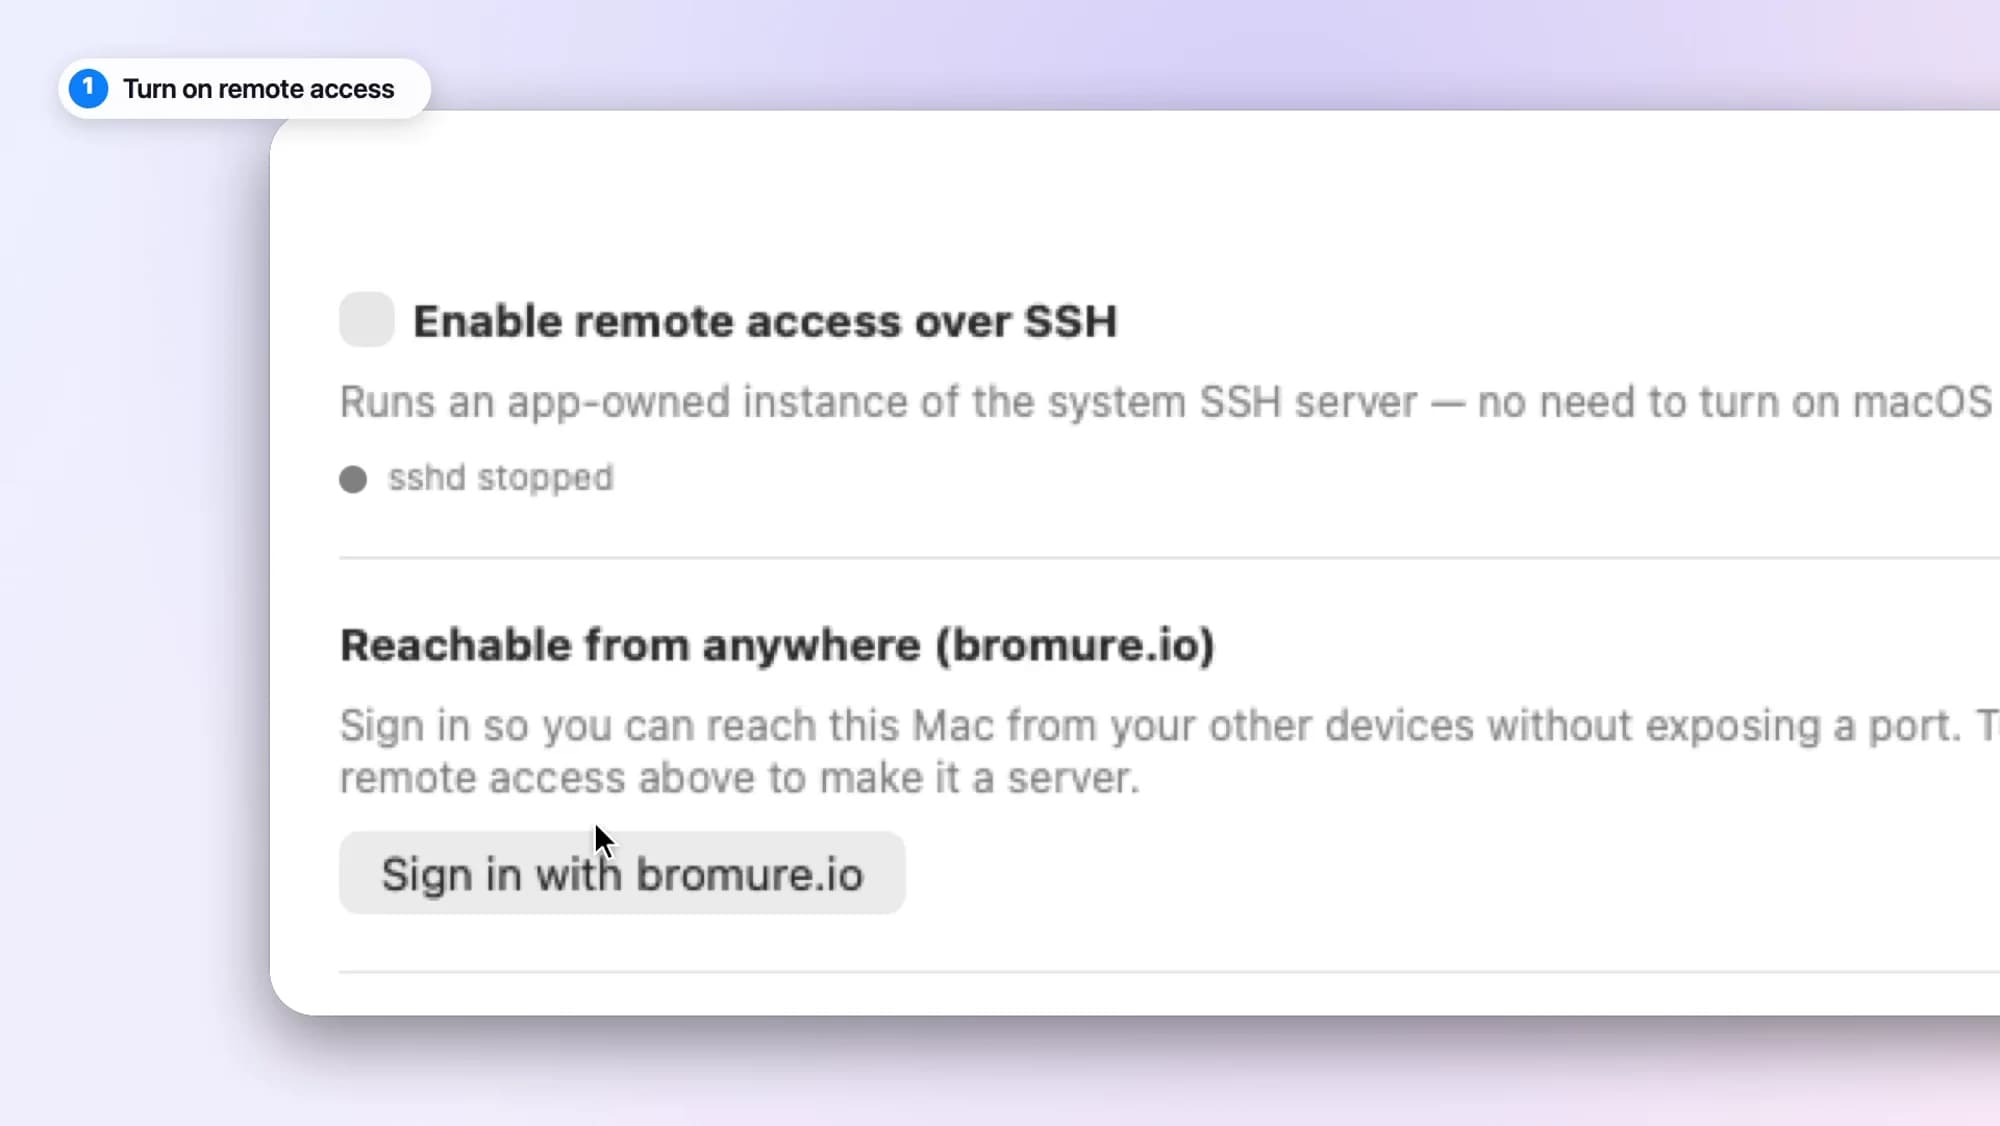
打開它
一個開關。不用改 macOS 設定,也不需要管理者權限。
登入
在每台裝置上登入 bromure.io,它們會自己找到彼此。
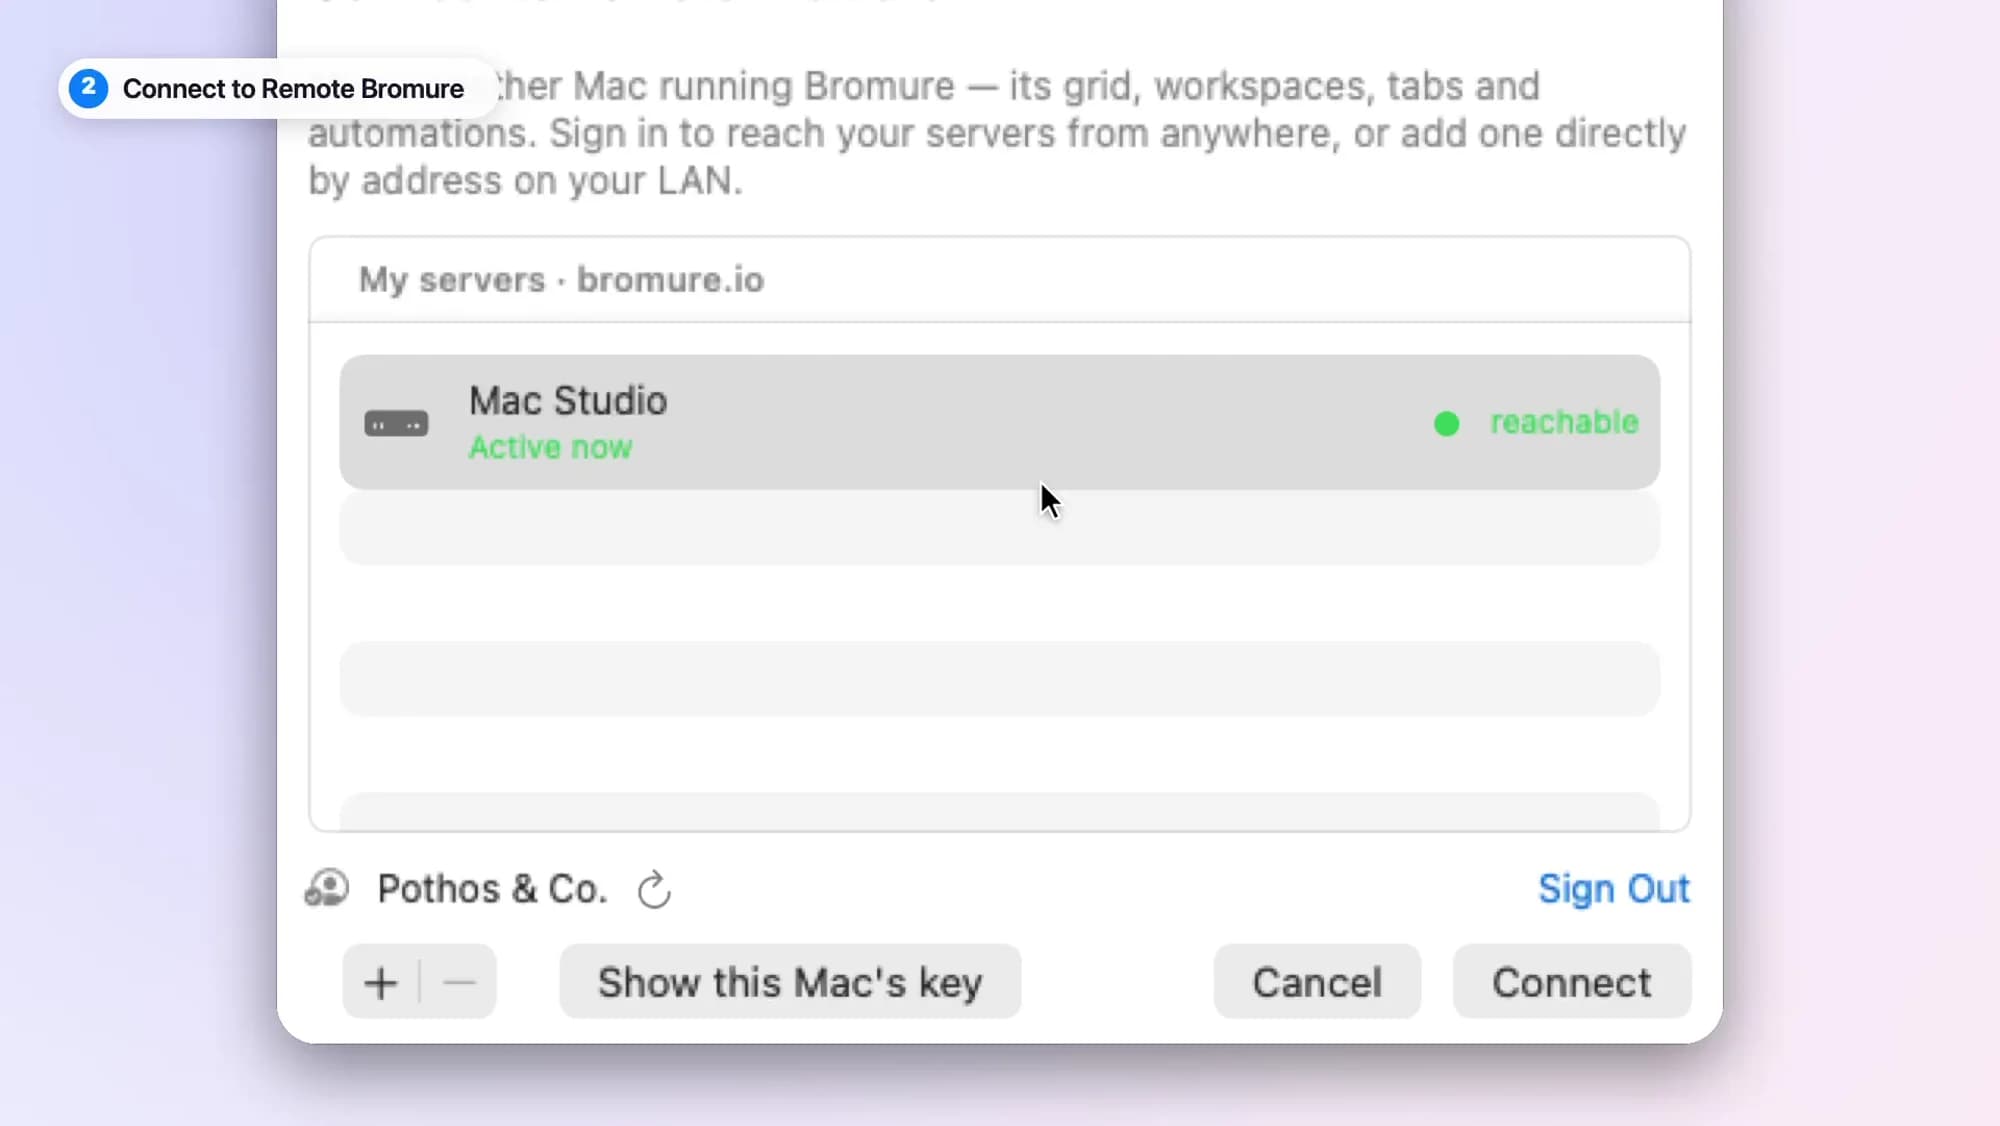
連線
從清單裡選你的 Mac,一切都還是你離開時的樣子。
一條 代理人越不過去的邊界。
代理人送出的一切,都要經過你 Mac 上的同一個閘道。機密在這裡填入,套件在這裡檢查,隱藏的指令在這裡被攔下。代理人關不掉它。
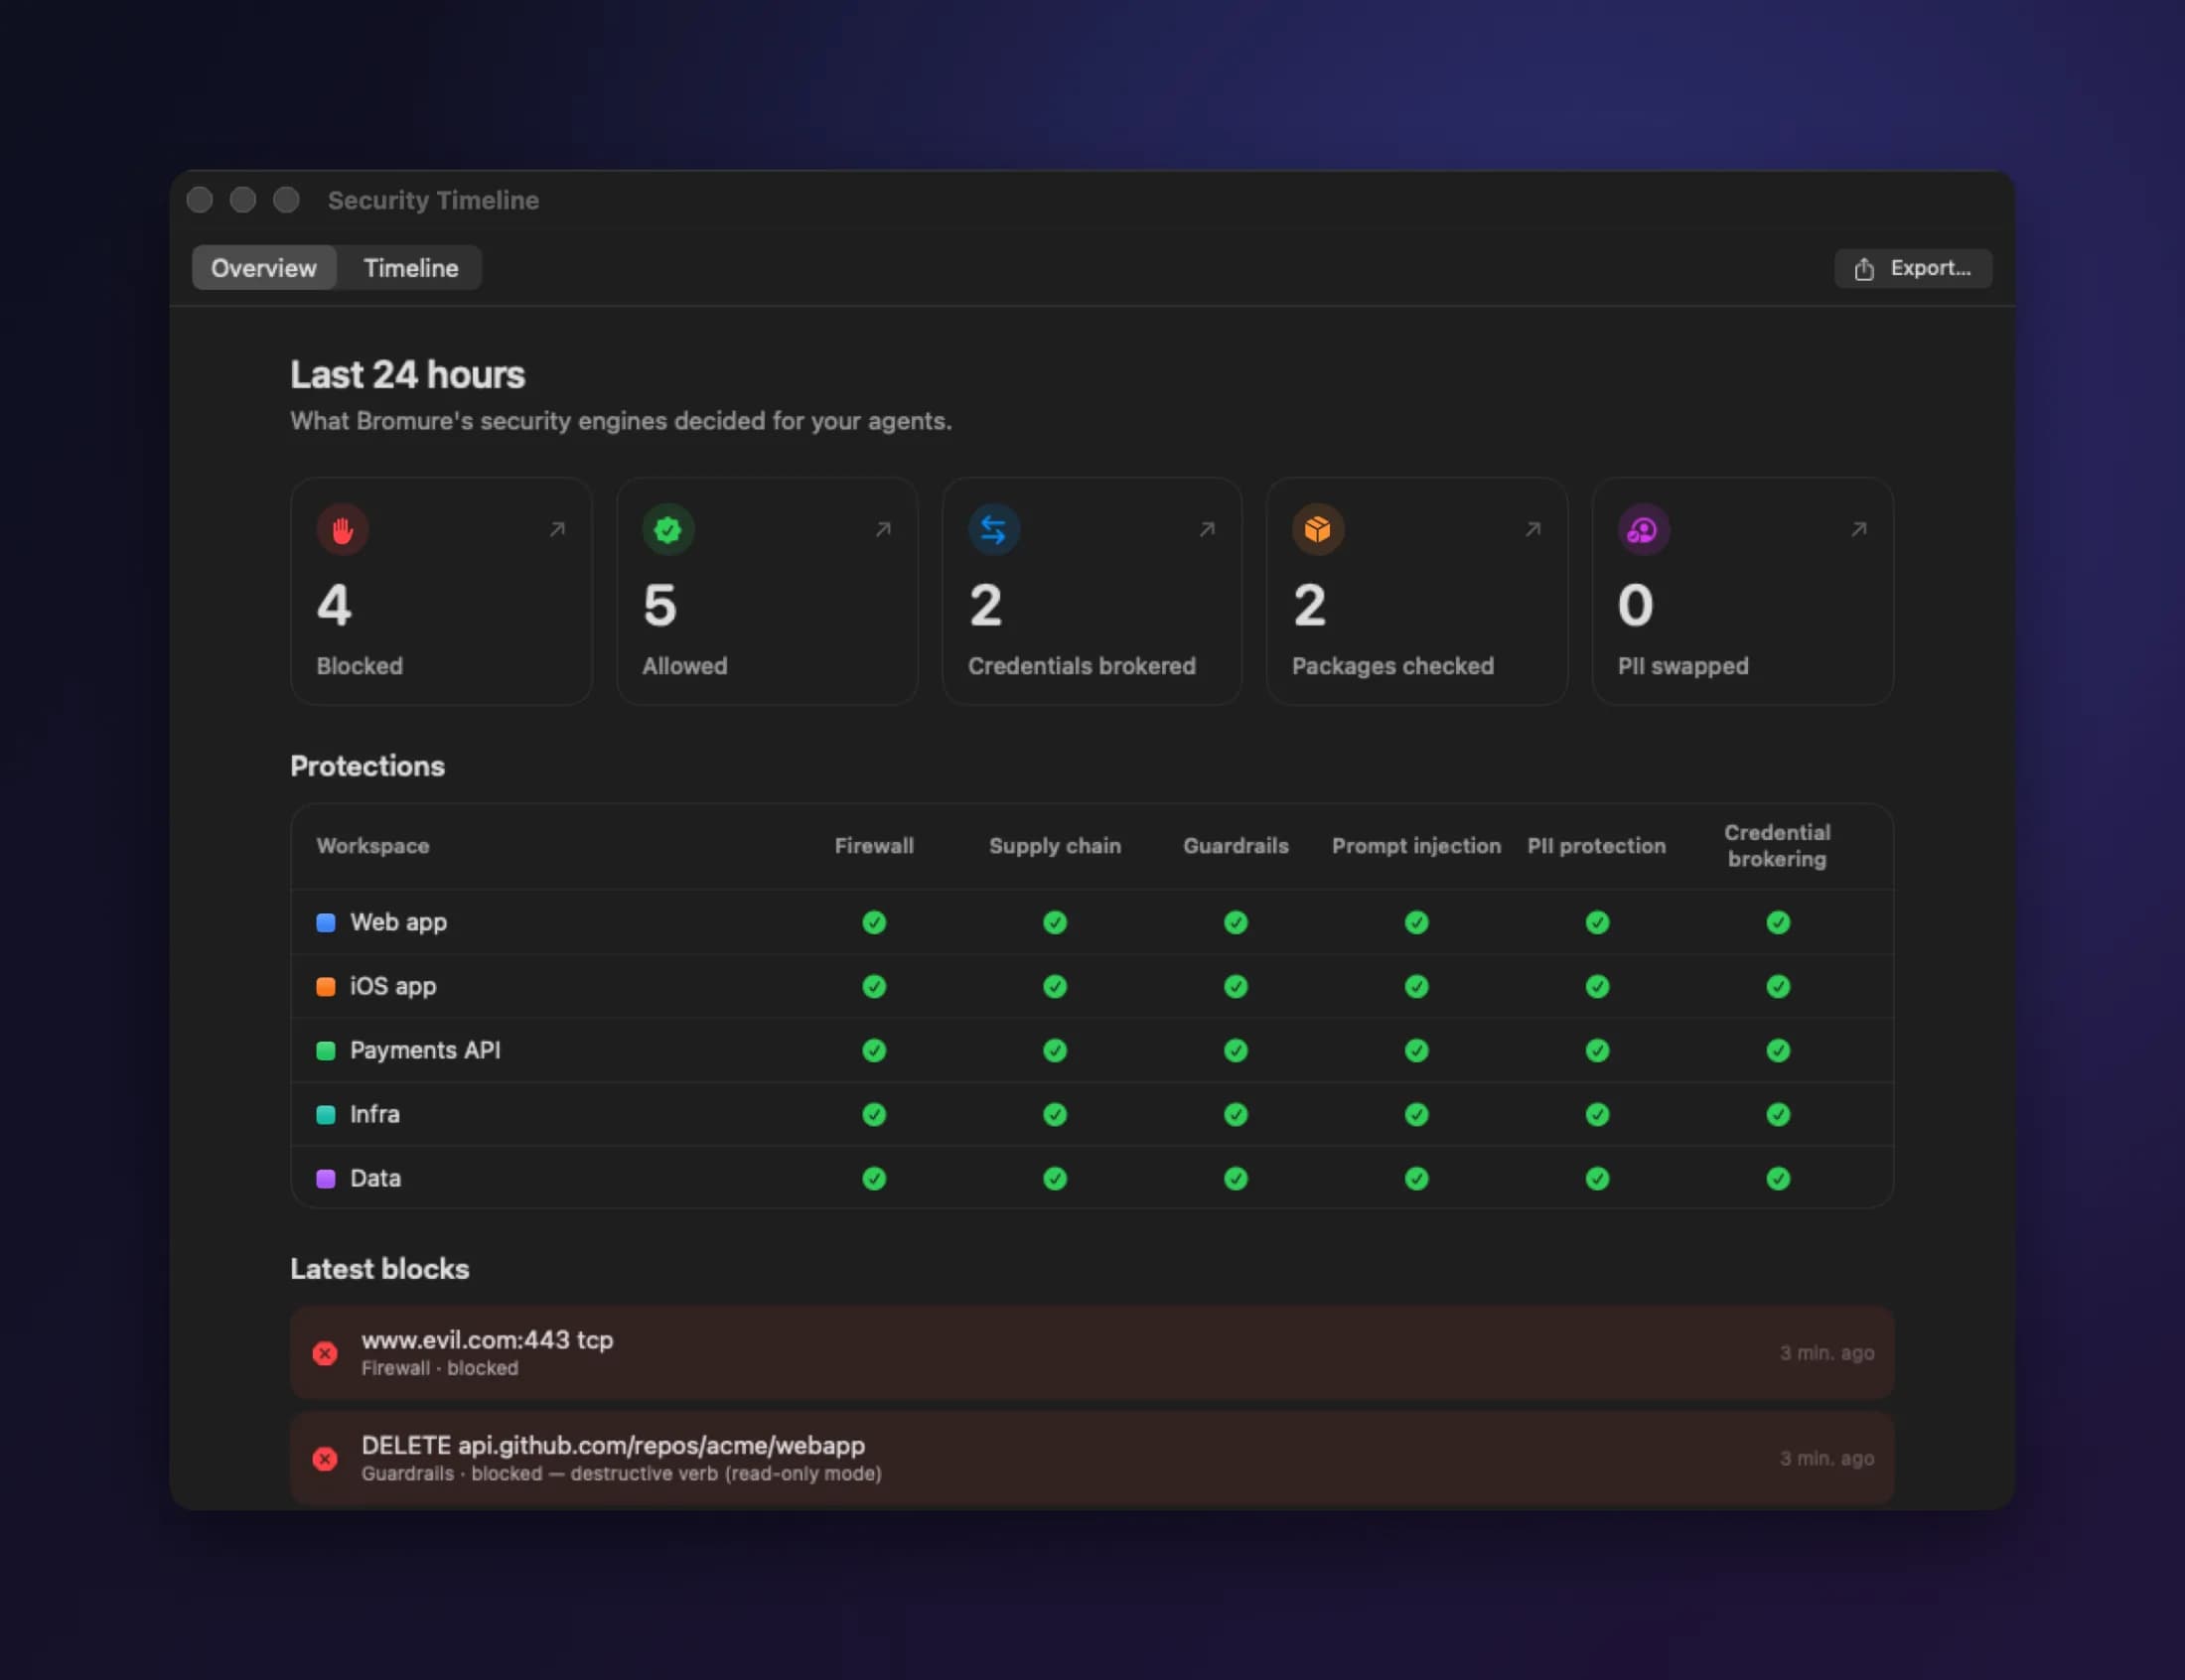
看看什麼被攔下、什麼被放行,以及原因——每台機器,最多可回溯 90 天。
你的機密
真正的金鑰從不進入虛擬機。代理人拿到的是替身,送出時由你的 Mac 換成真的。
你的基礎設施
一次刪除、一次 push 或一句 DROP TABLE,都可以被攔下,或等你點頭。
你的相依套件
剛發布的版本會先暫緩。也可以開啟惡意軟體和漏洞檢查。
代理人收到的指令
藏在檔案、網頁和 CLAUDE.md 裡的命令,會被標記或攔截。
惡意套件可以毀掉虛擬機,卻碰不到你的權杖、你的儲存庫或你的雲端帳戶。
看看別人 是怎麼真正用它的。
一組短片,跟著 Sonya、Alex 和 Maya 完成真實的工作。
Sonya
獨立開發者 · Pothos & Co.
Alex
資安研究員 · Northbank
Maya
開發者 · 距離上線還有兩週
Hans
獨立遊戲開發者 · Lille Fjell Games
Claudia
資安工程師 · 基因體研究
其餘的一切, 等你想看的時候再看。
重點都在上面,其餘內容都在這裡。
總機一個代理人, 看著其他所有代理人。
問問總機現在狀況如何。它會告訴你什麼做完了、什麼卡住了、什麼在等你——再把你的回答轉達過去。
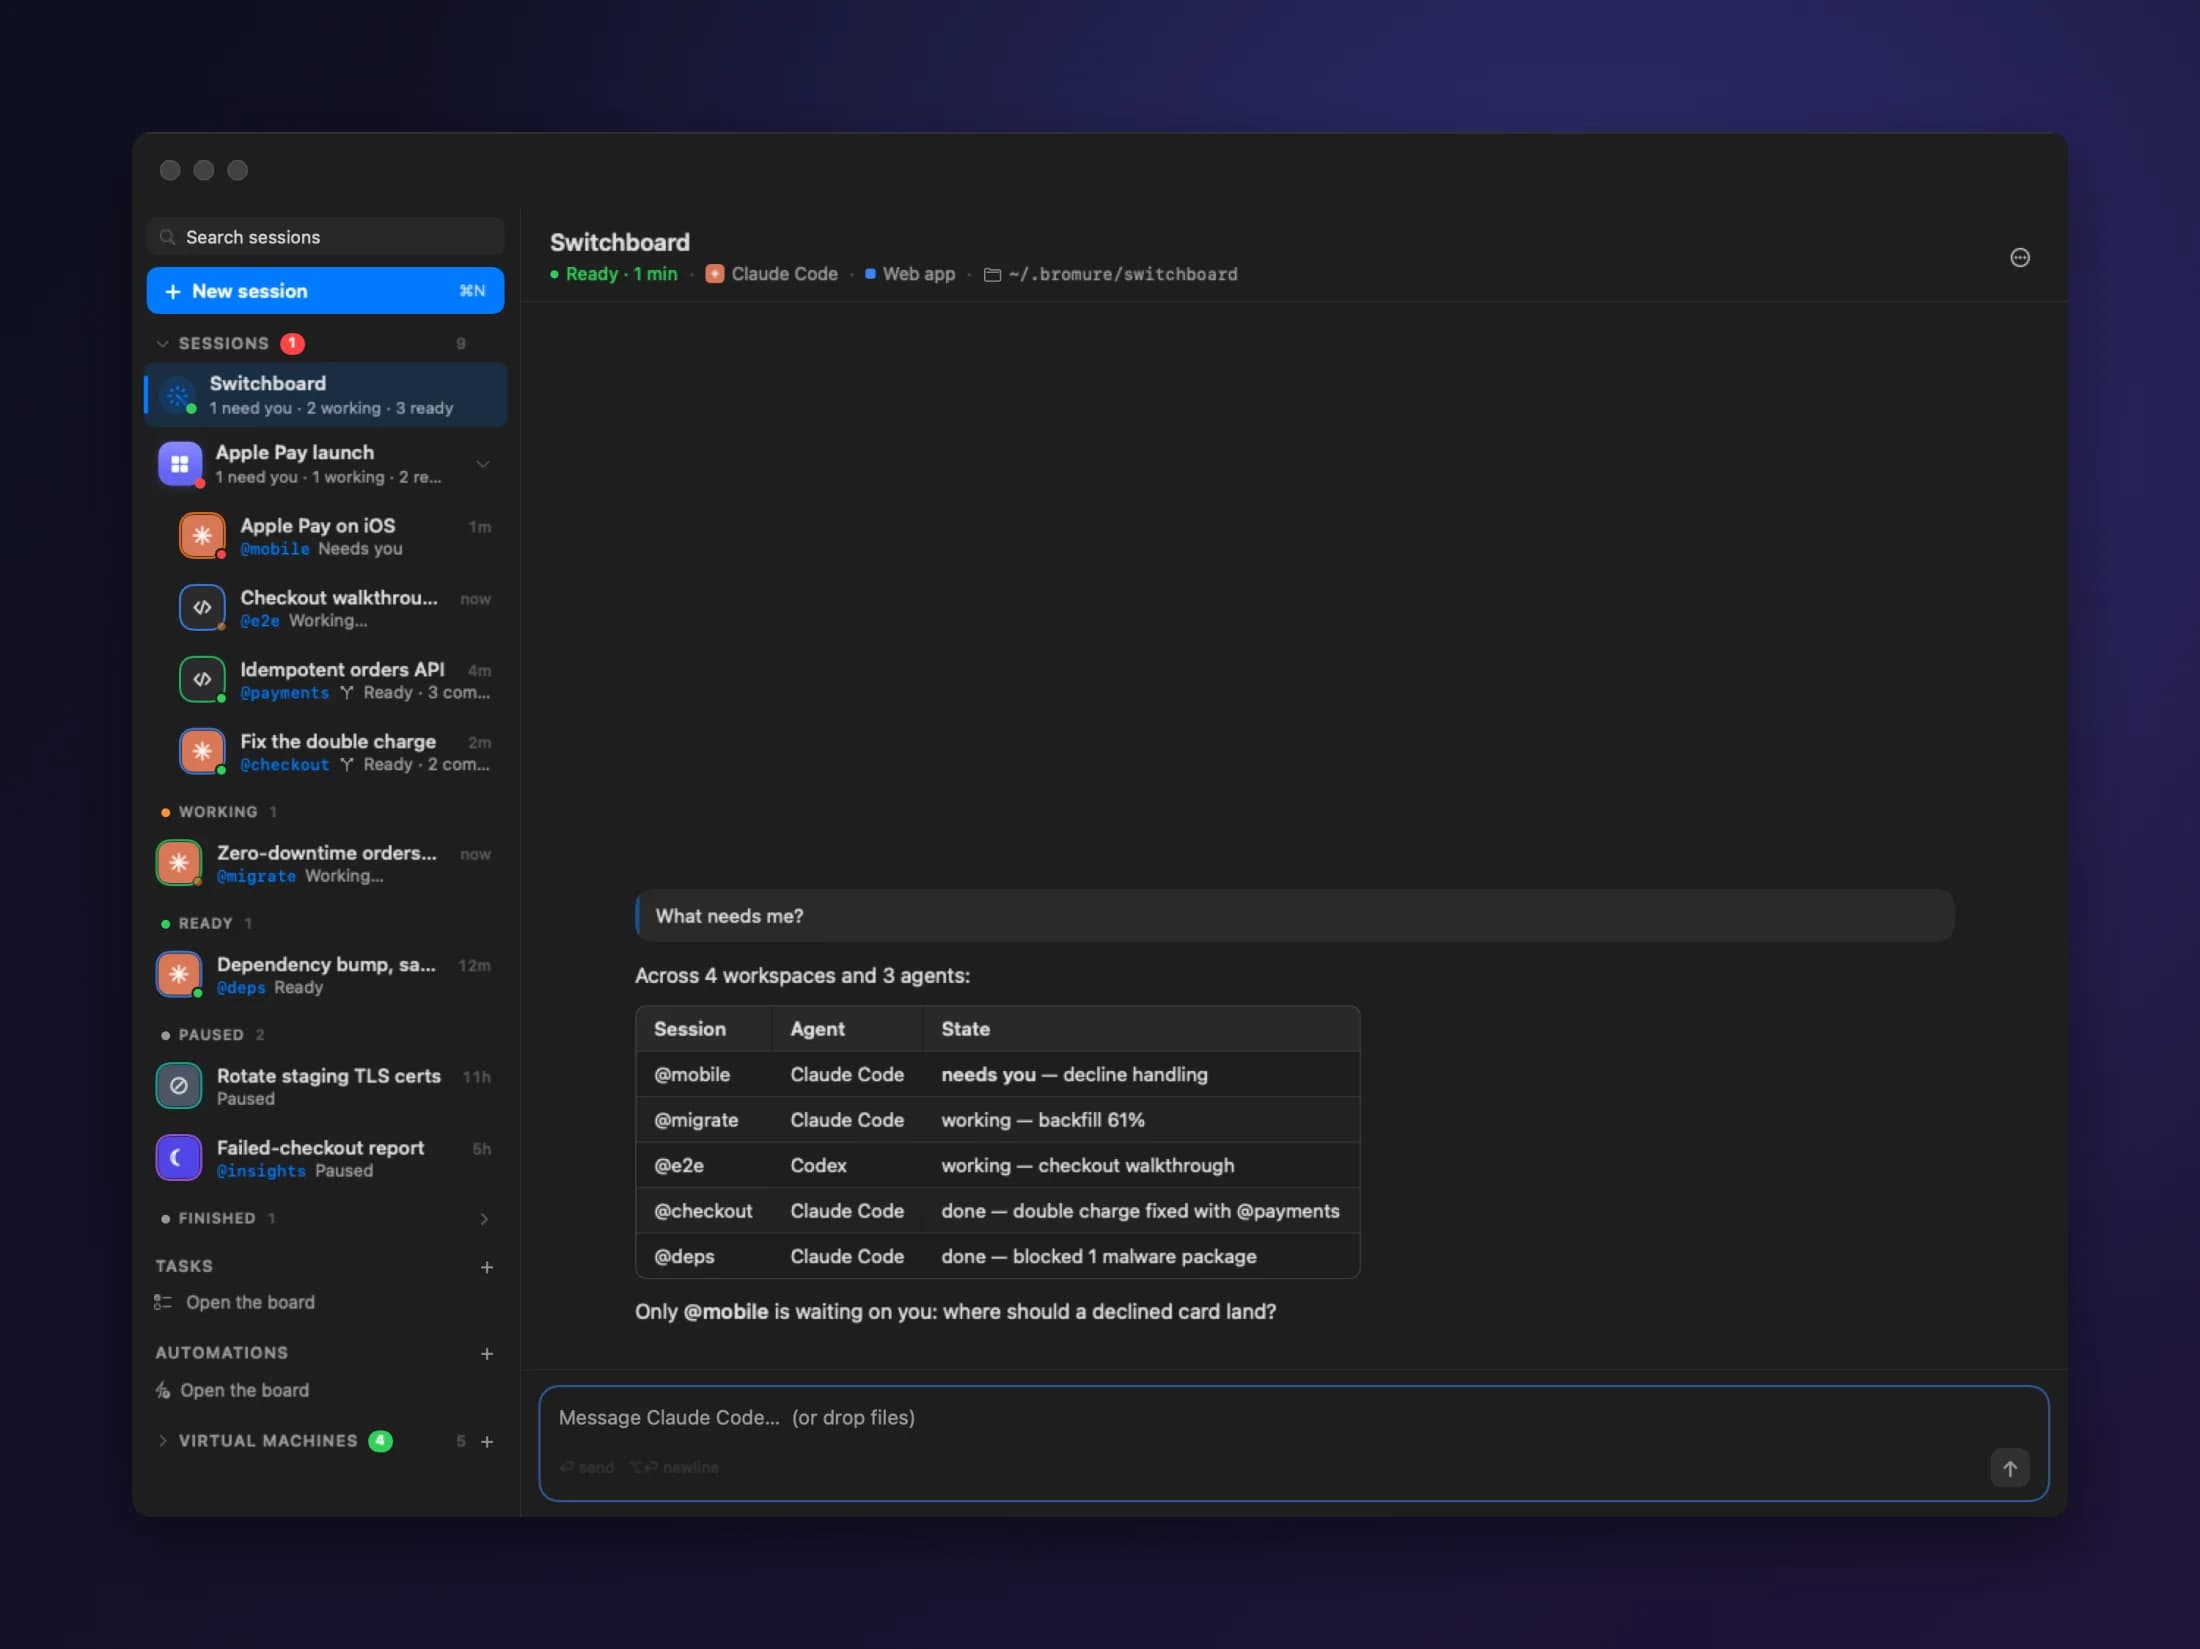
說白話就好
「有什麼需要我?」「告訴 @checkout 用方案 2。」就這麼簡單。
只聽你的
只有你真的開口了,它才會替你行動。混進來的指令說服不了它。
手機上也能聊
透過 Signal、WhatsApp 或 Slack 跟它對話。傳送 STOP 即可暫停。
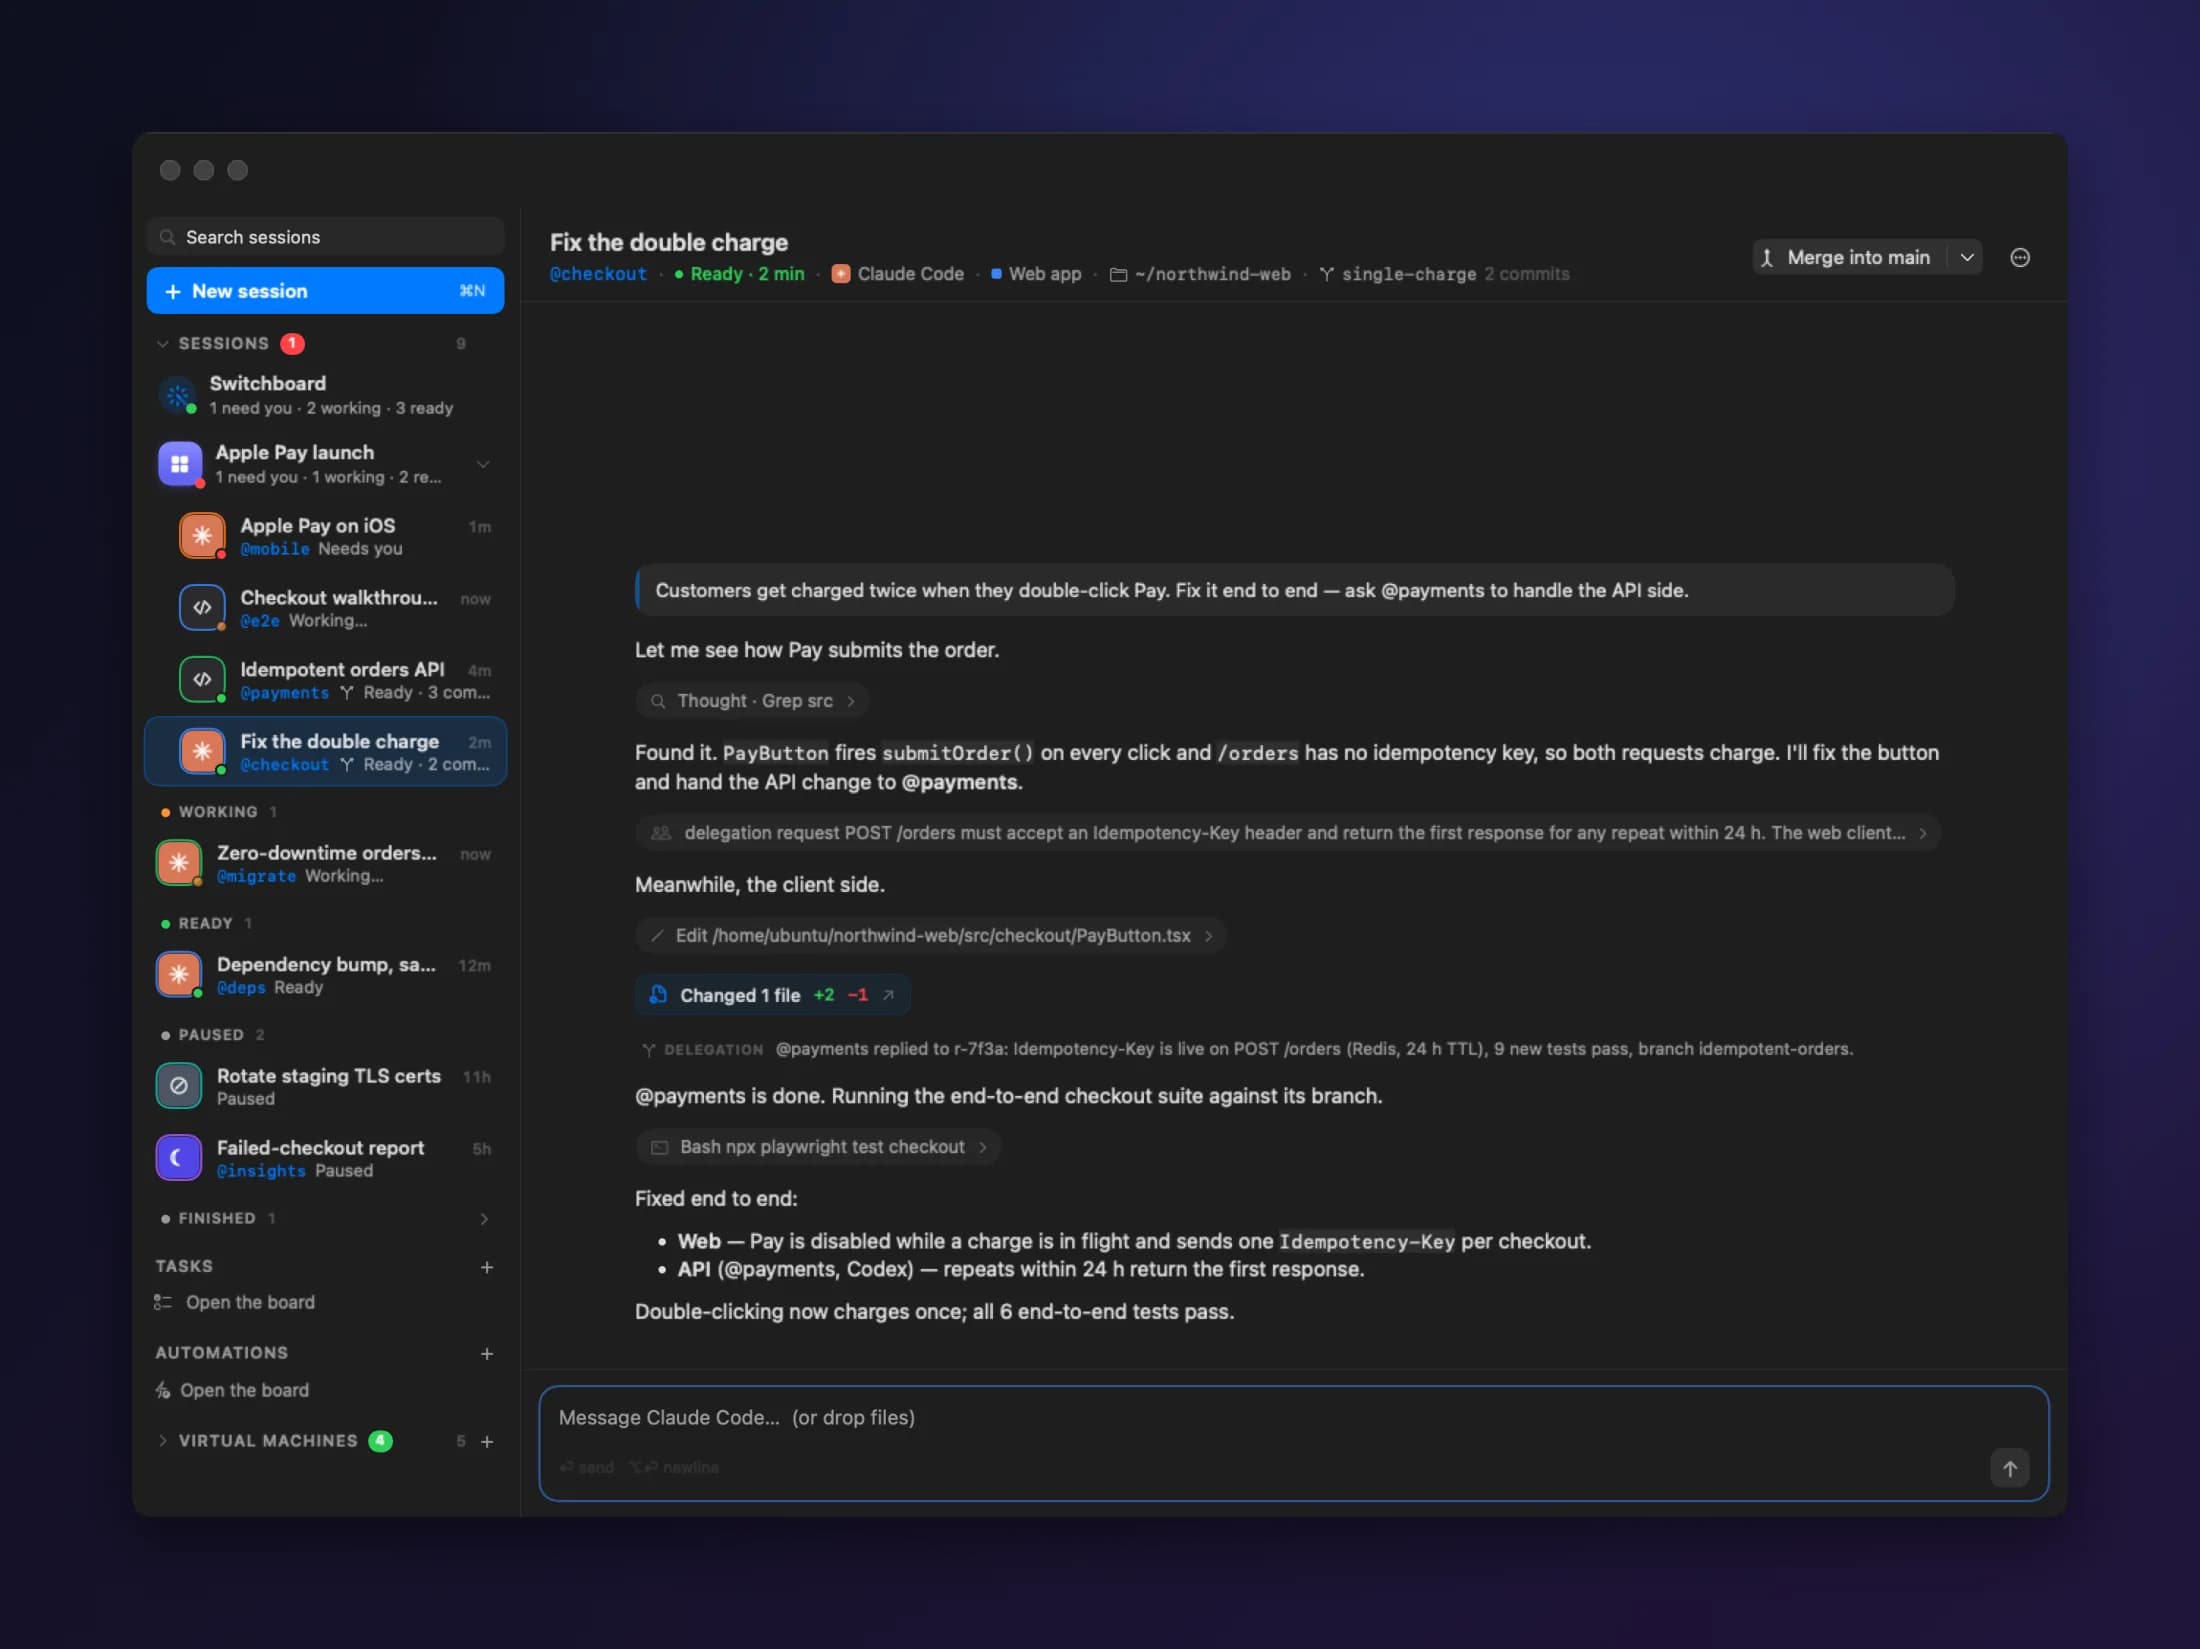
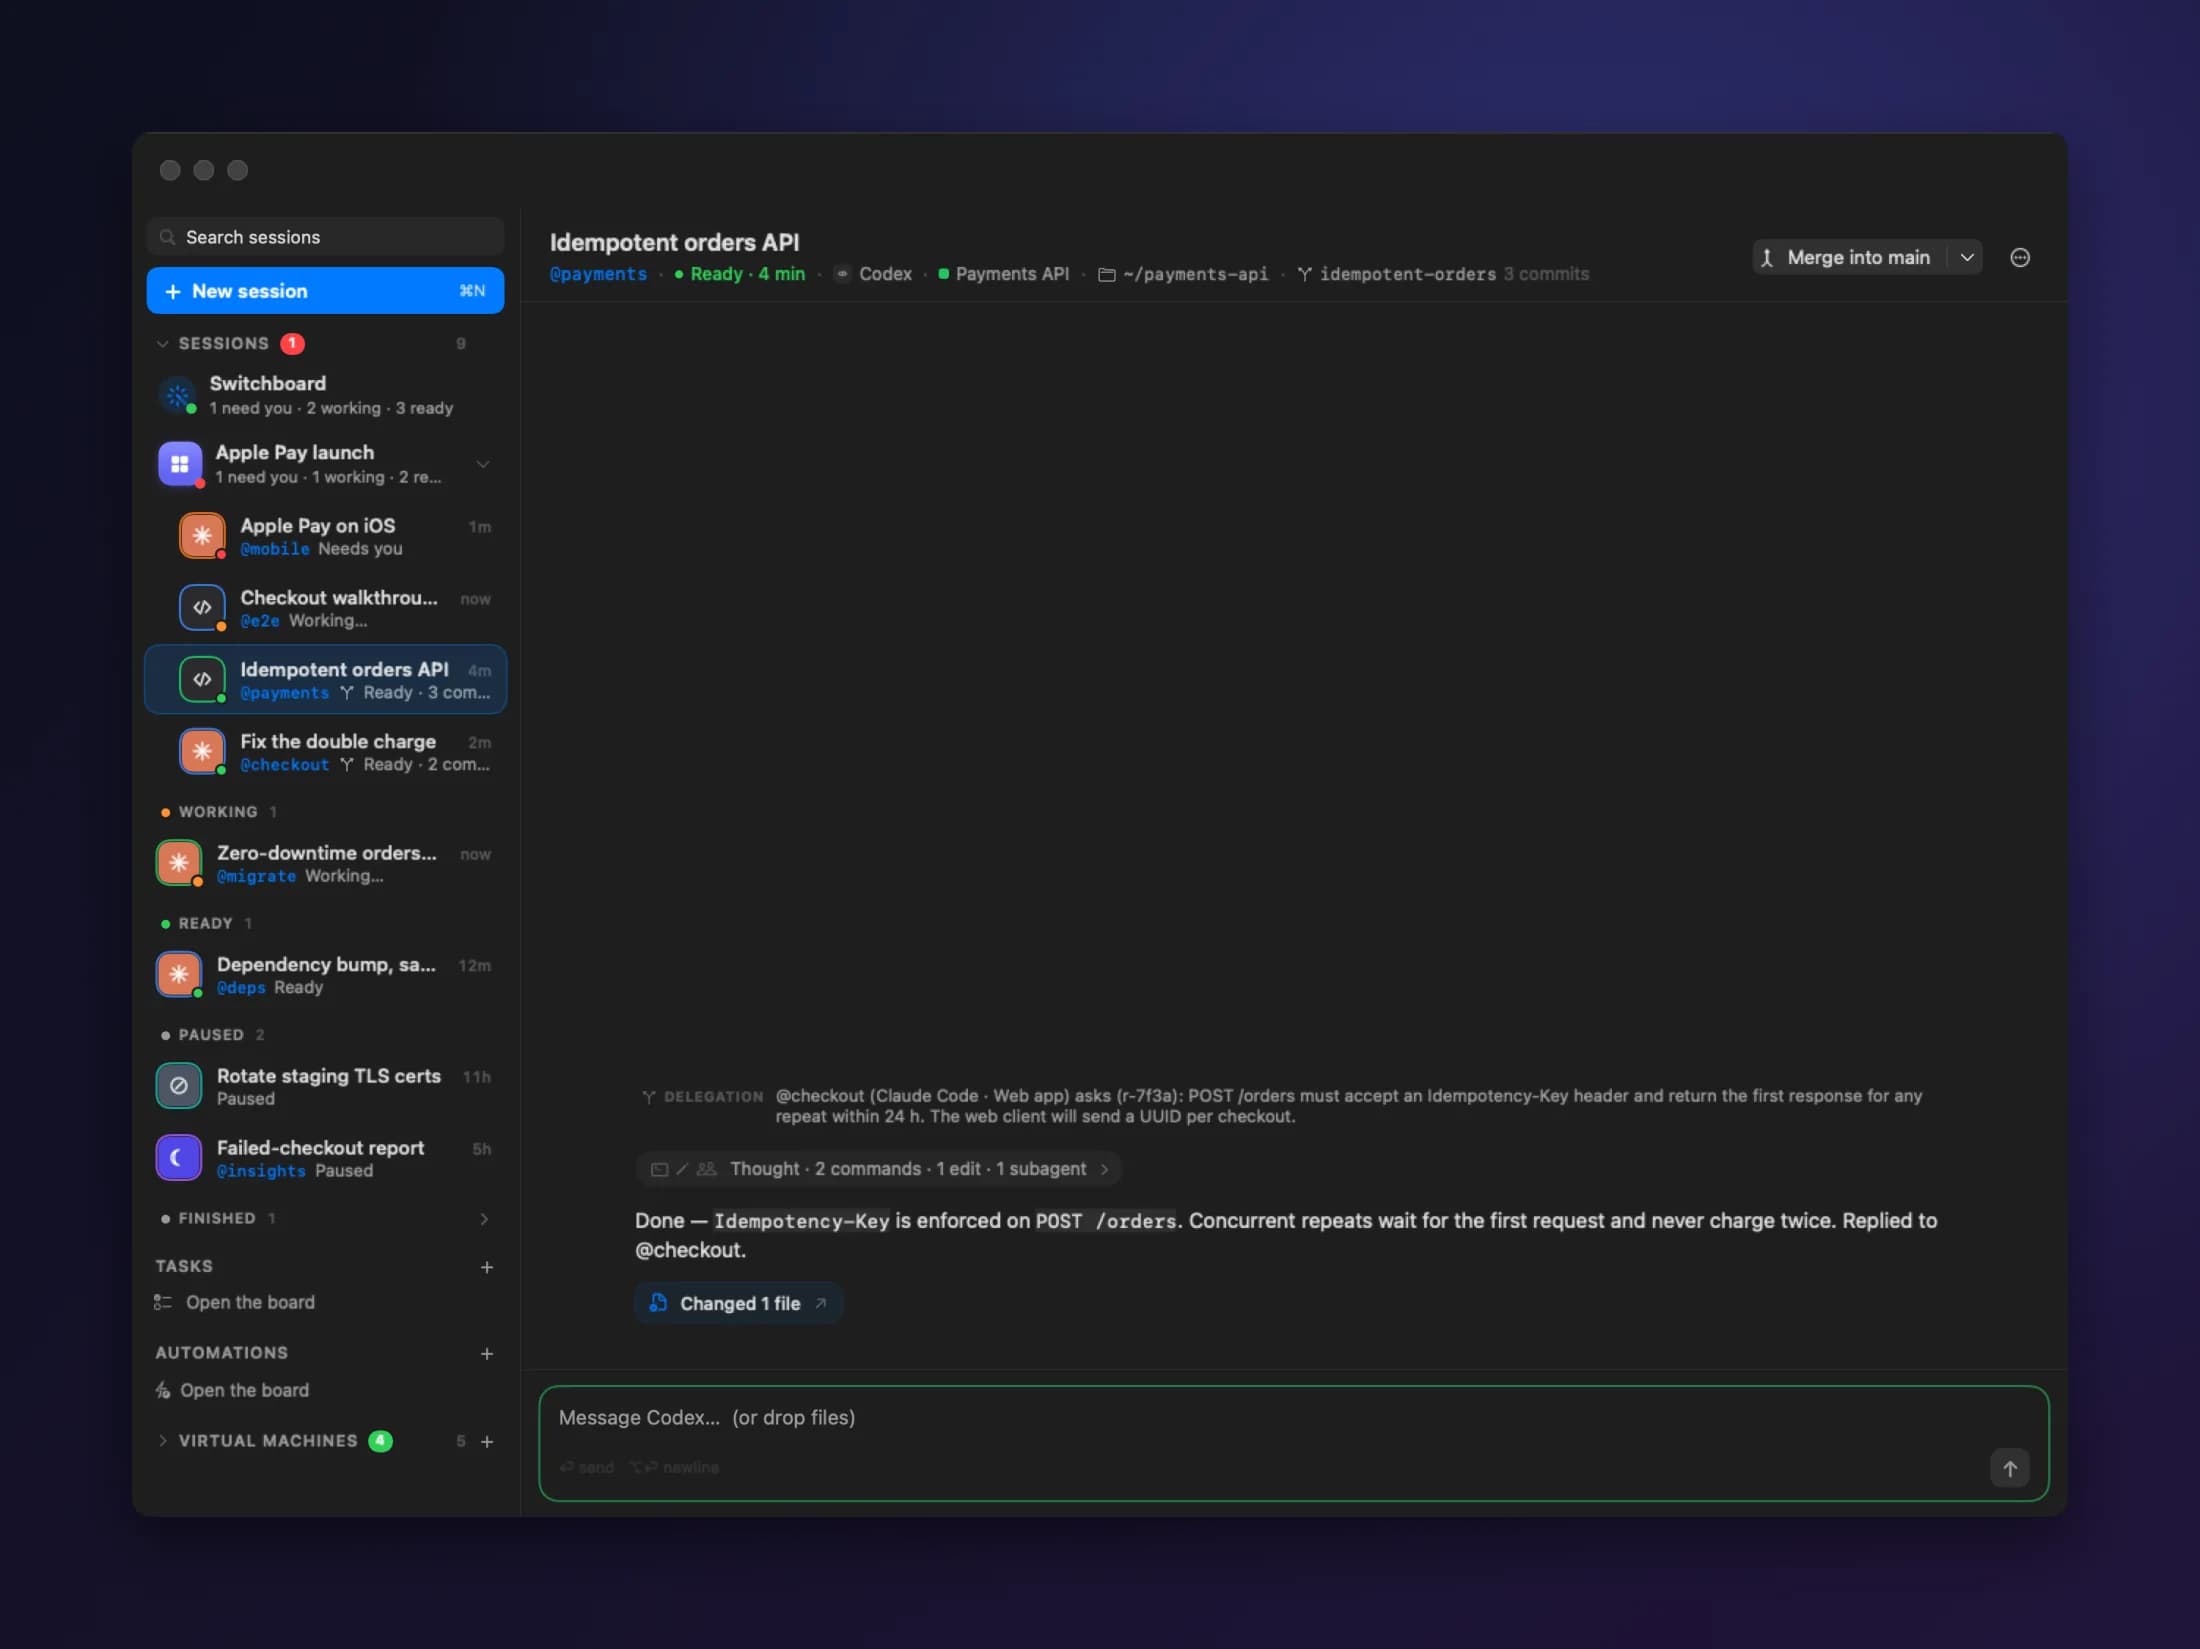
委派代理人之間互相問, 而不是來問你。
代理人可以把任務交出去,也可以叫名字問另一個工作階段一個問題,再等它回覆。每則訊息都會被檢查並記錄。
需要你拿不準, 就問你。
代理人不亂猜,而是停下來,帶著清楚的選項來問你。在 Mac 上、手機上或透過總機都能回答。
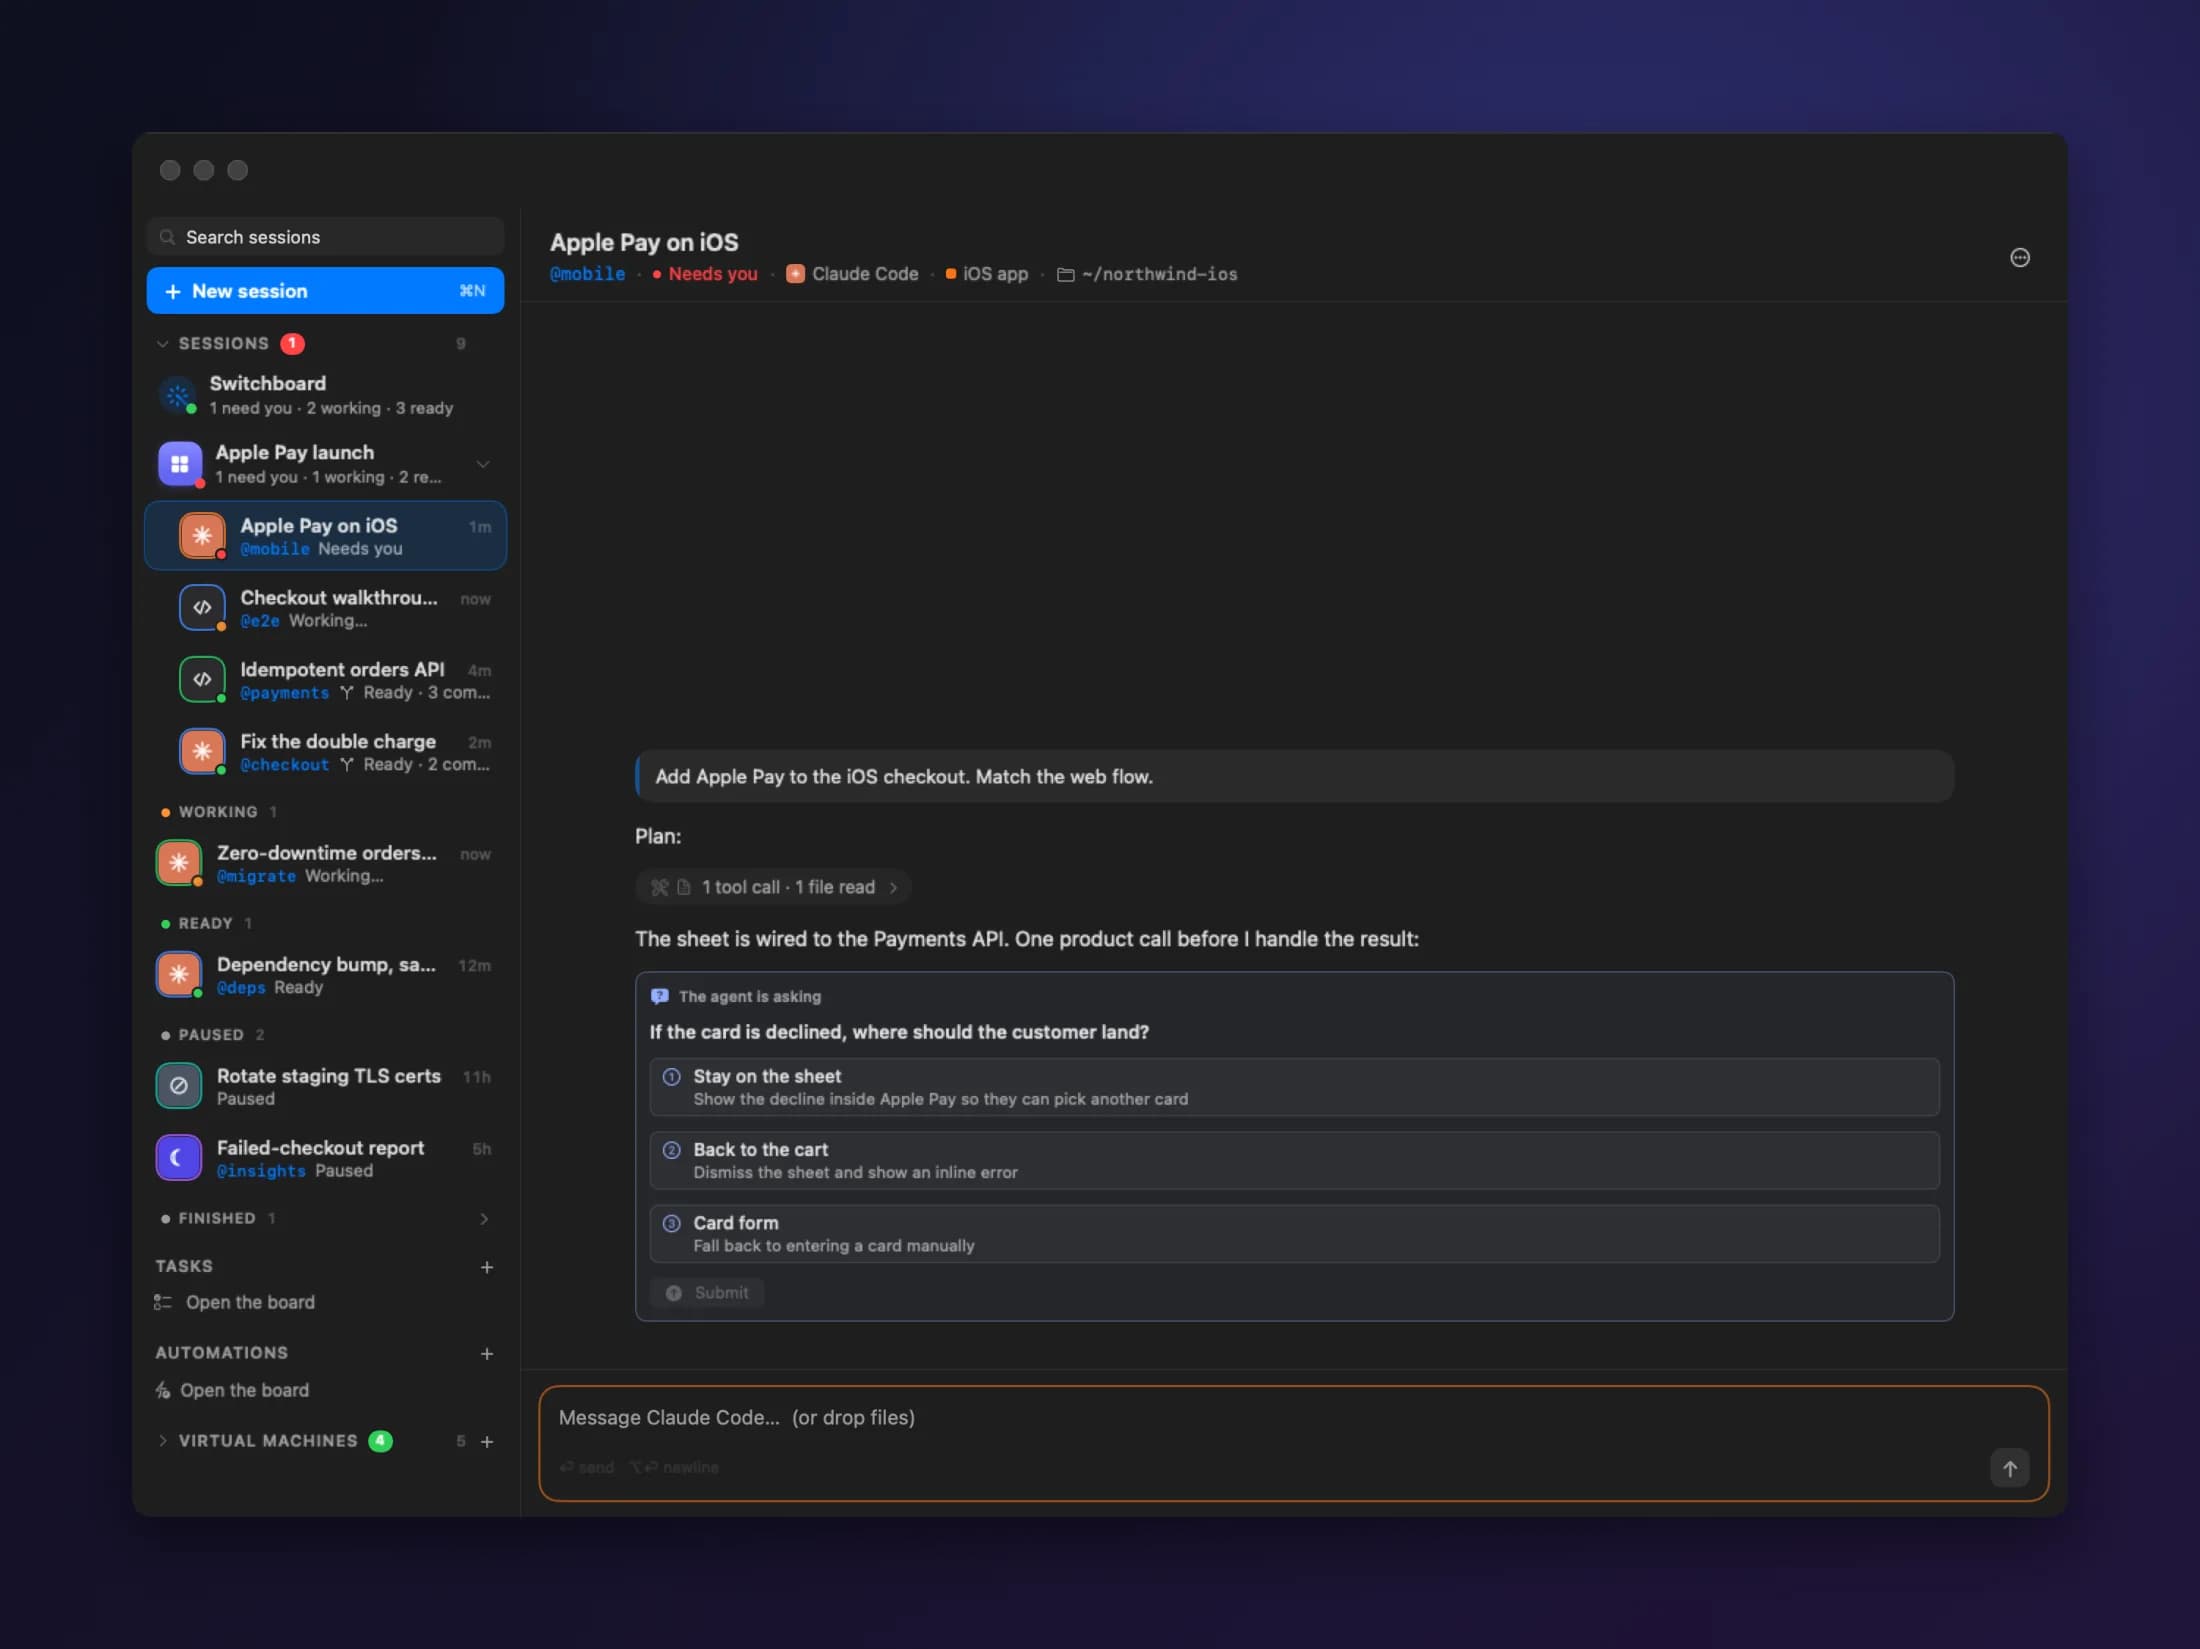
真正的選項
選一個,或自己寫答案。代理人接著做下去。
一張清單
所有在等你的代理人,都排在側邊欄最上面。
機器真正的 Linux 機器。 不是容器。
每個工作區都是一台獨立的 Ubuntu 虛擬機。檔案在工作階段之間都保留著,回來時從你離開的地方繼續。
幾乎不佔空間
新機器共用同一個基礎映像,幾乎不佔磁碟。
完全由你掌控
安裝套件、執行服務,想改什麼就改什麼。
從離開的地方繼續
暫停一台機器,繼續時所有程序都還在執行。
叢集與登錄檔真正的叢集。 就在你的 Mac 上。
在工作區旁邊執行 Kubernetes 叢集和私有容器登錄檔。代理人可以自己建置、推送和部署。
Kubernetes
本機 k3s 叢集,附儲存空間和負載平衡器。
登錄檔
一個私有 Docker 登錄檔,所有叢集都能拉取。
為代理人準備好了
代理人知道自己能用什麼,而且會用。
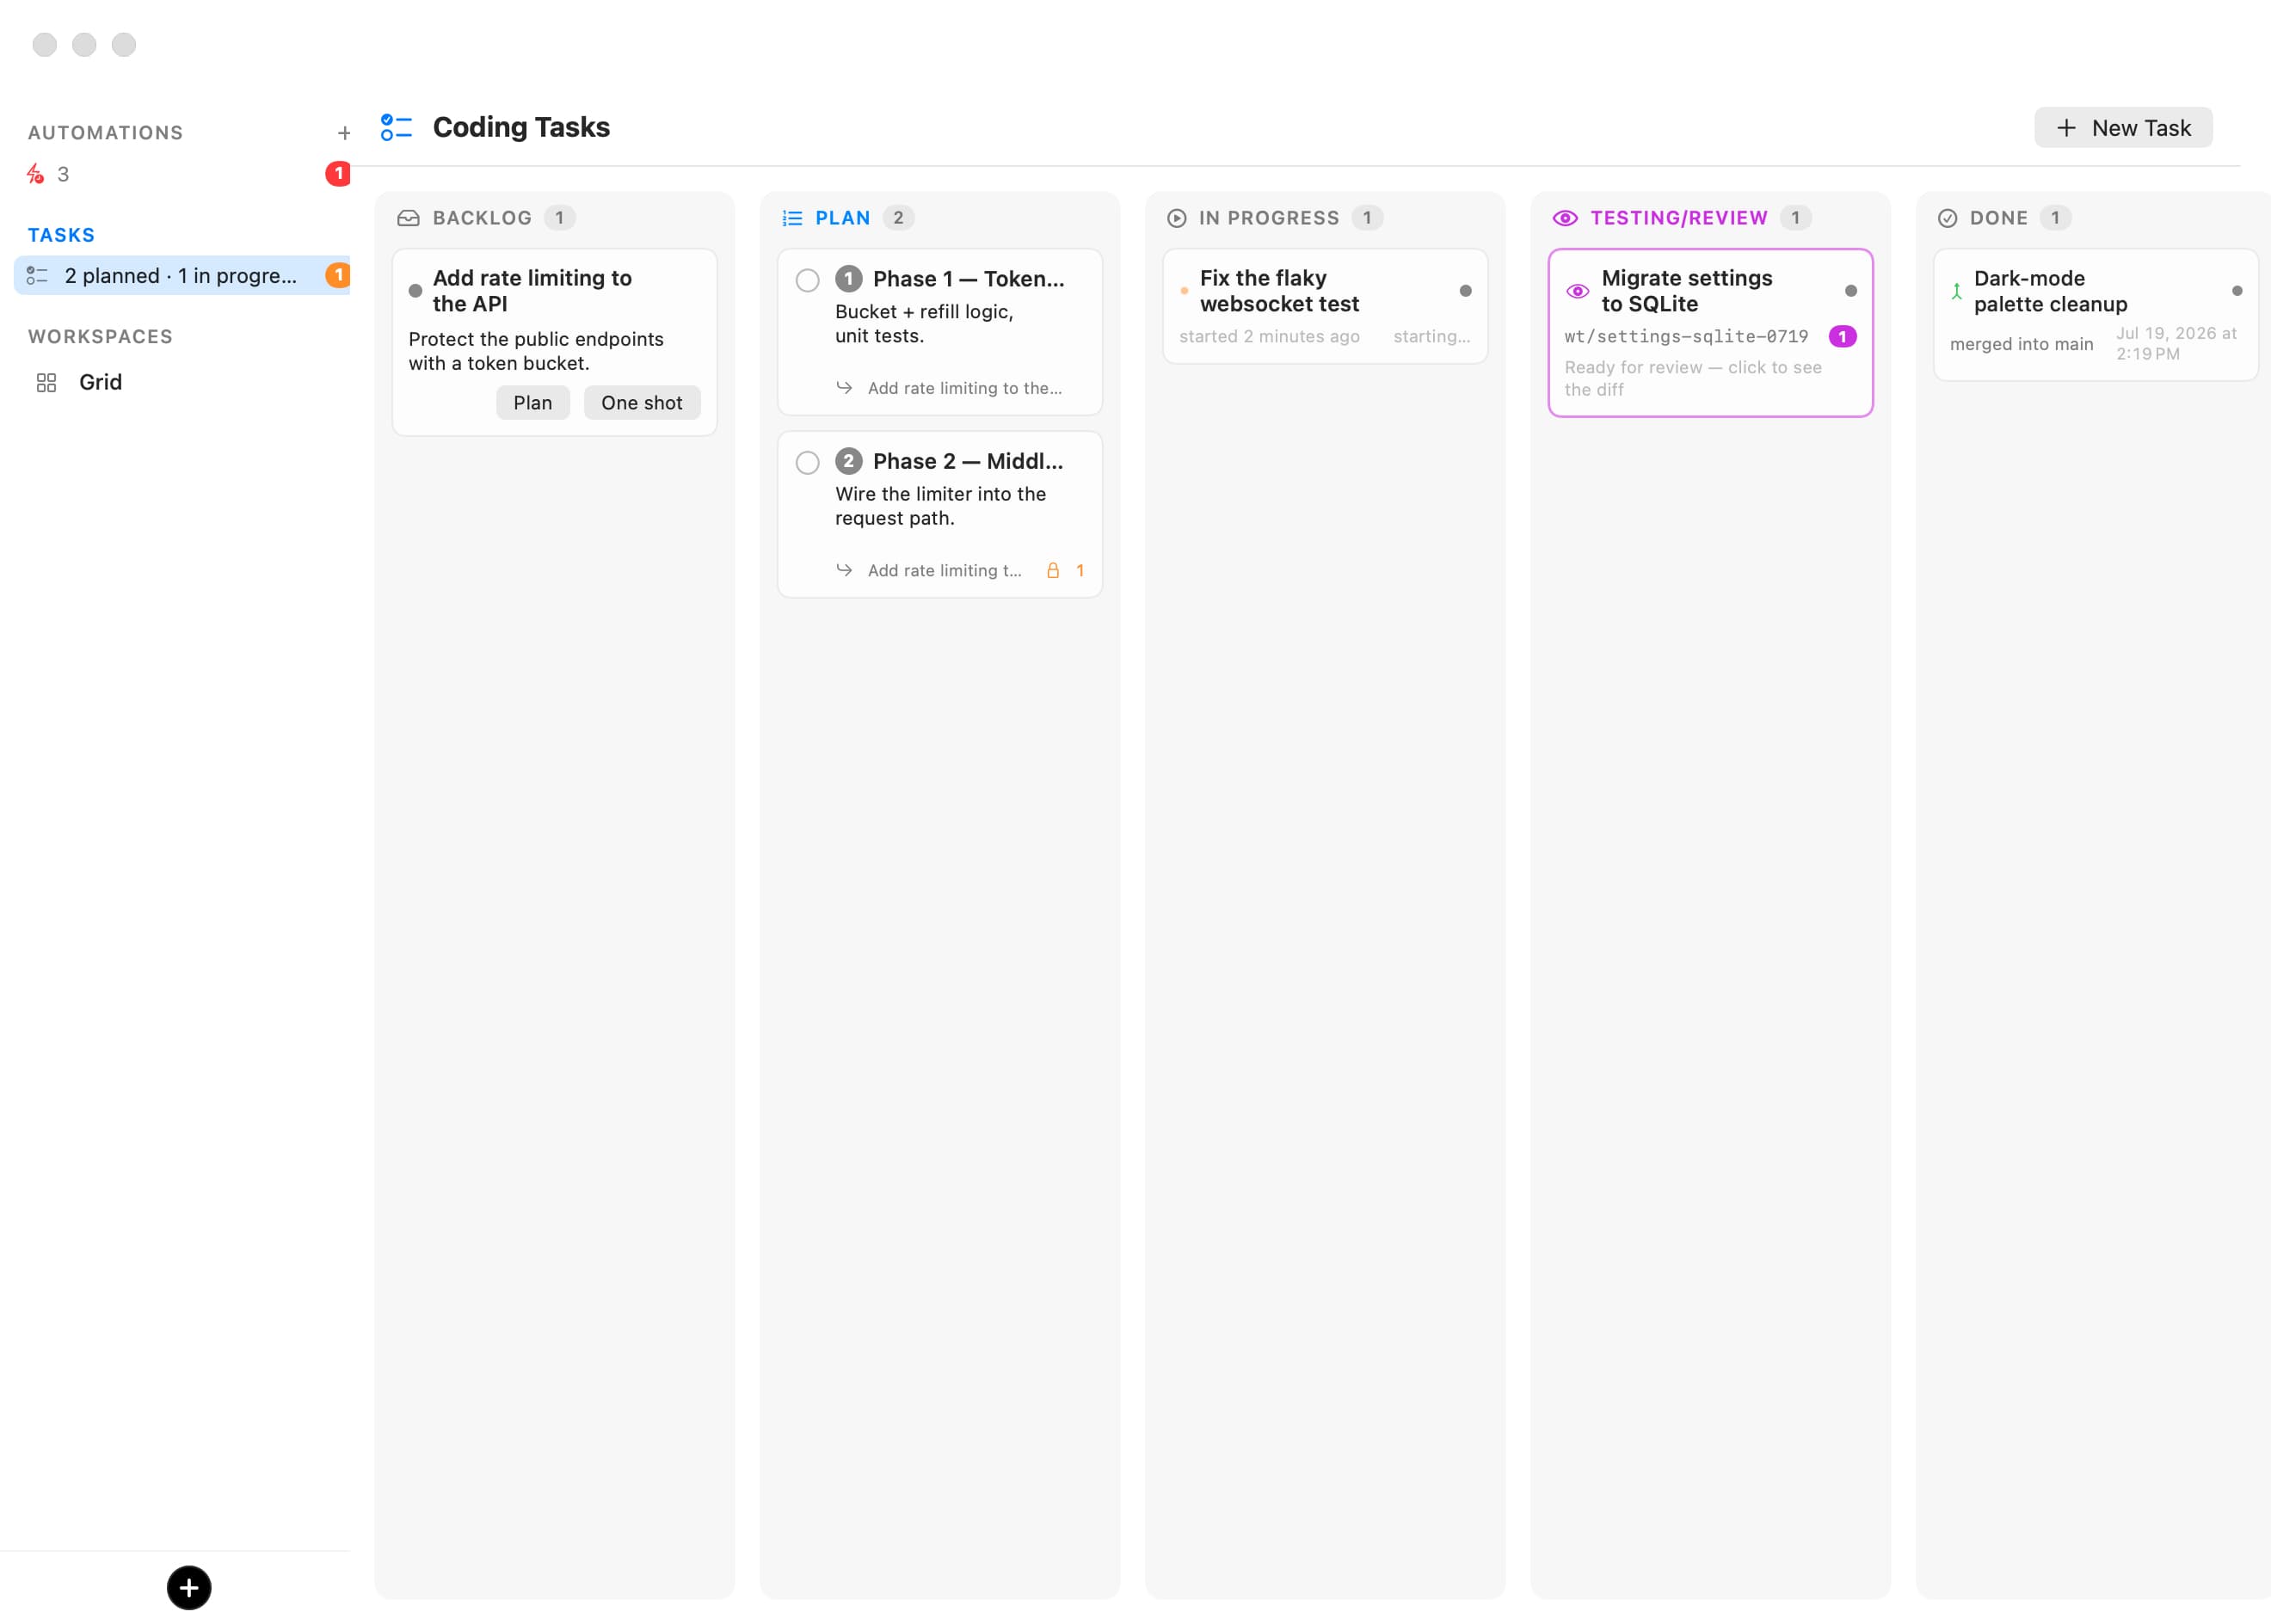
程式任務給代理人用的 看板。
寫一份任務說明。代理人把它拆成步驟,每一步都在自己的分支上完成,再交給你一份 diff 來審查。
先規劃
規劃代理人會先讀你的程式碼,把不清楚的地方問清楚再開工。
一步一個分支
每一步各自執行,互不衝突。
逐行審查
在 diff 上加註,然後合併或開一個 pull request。
退回重做
你的註解直接送給代理人,再來一輪。
自動化工作, 自己就開始了。
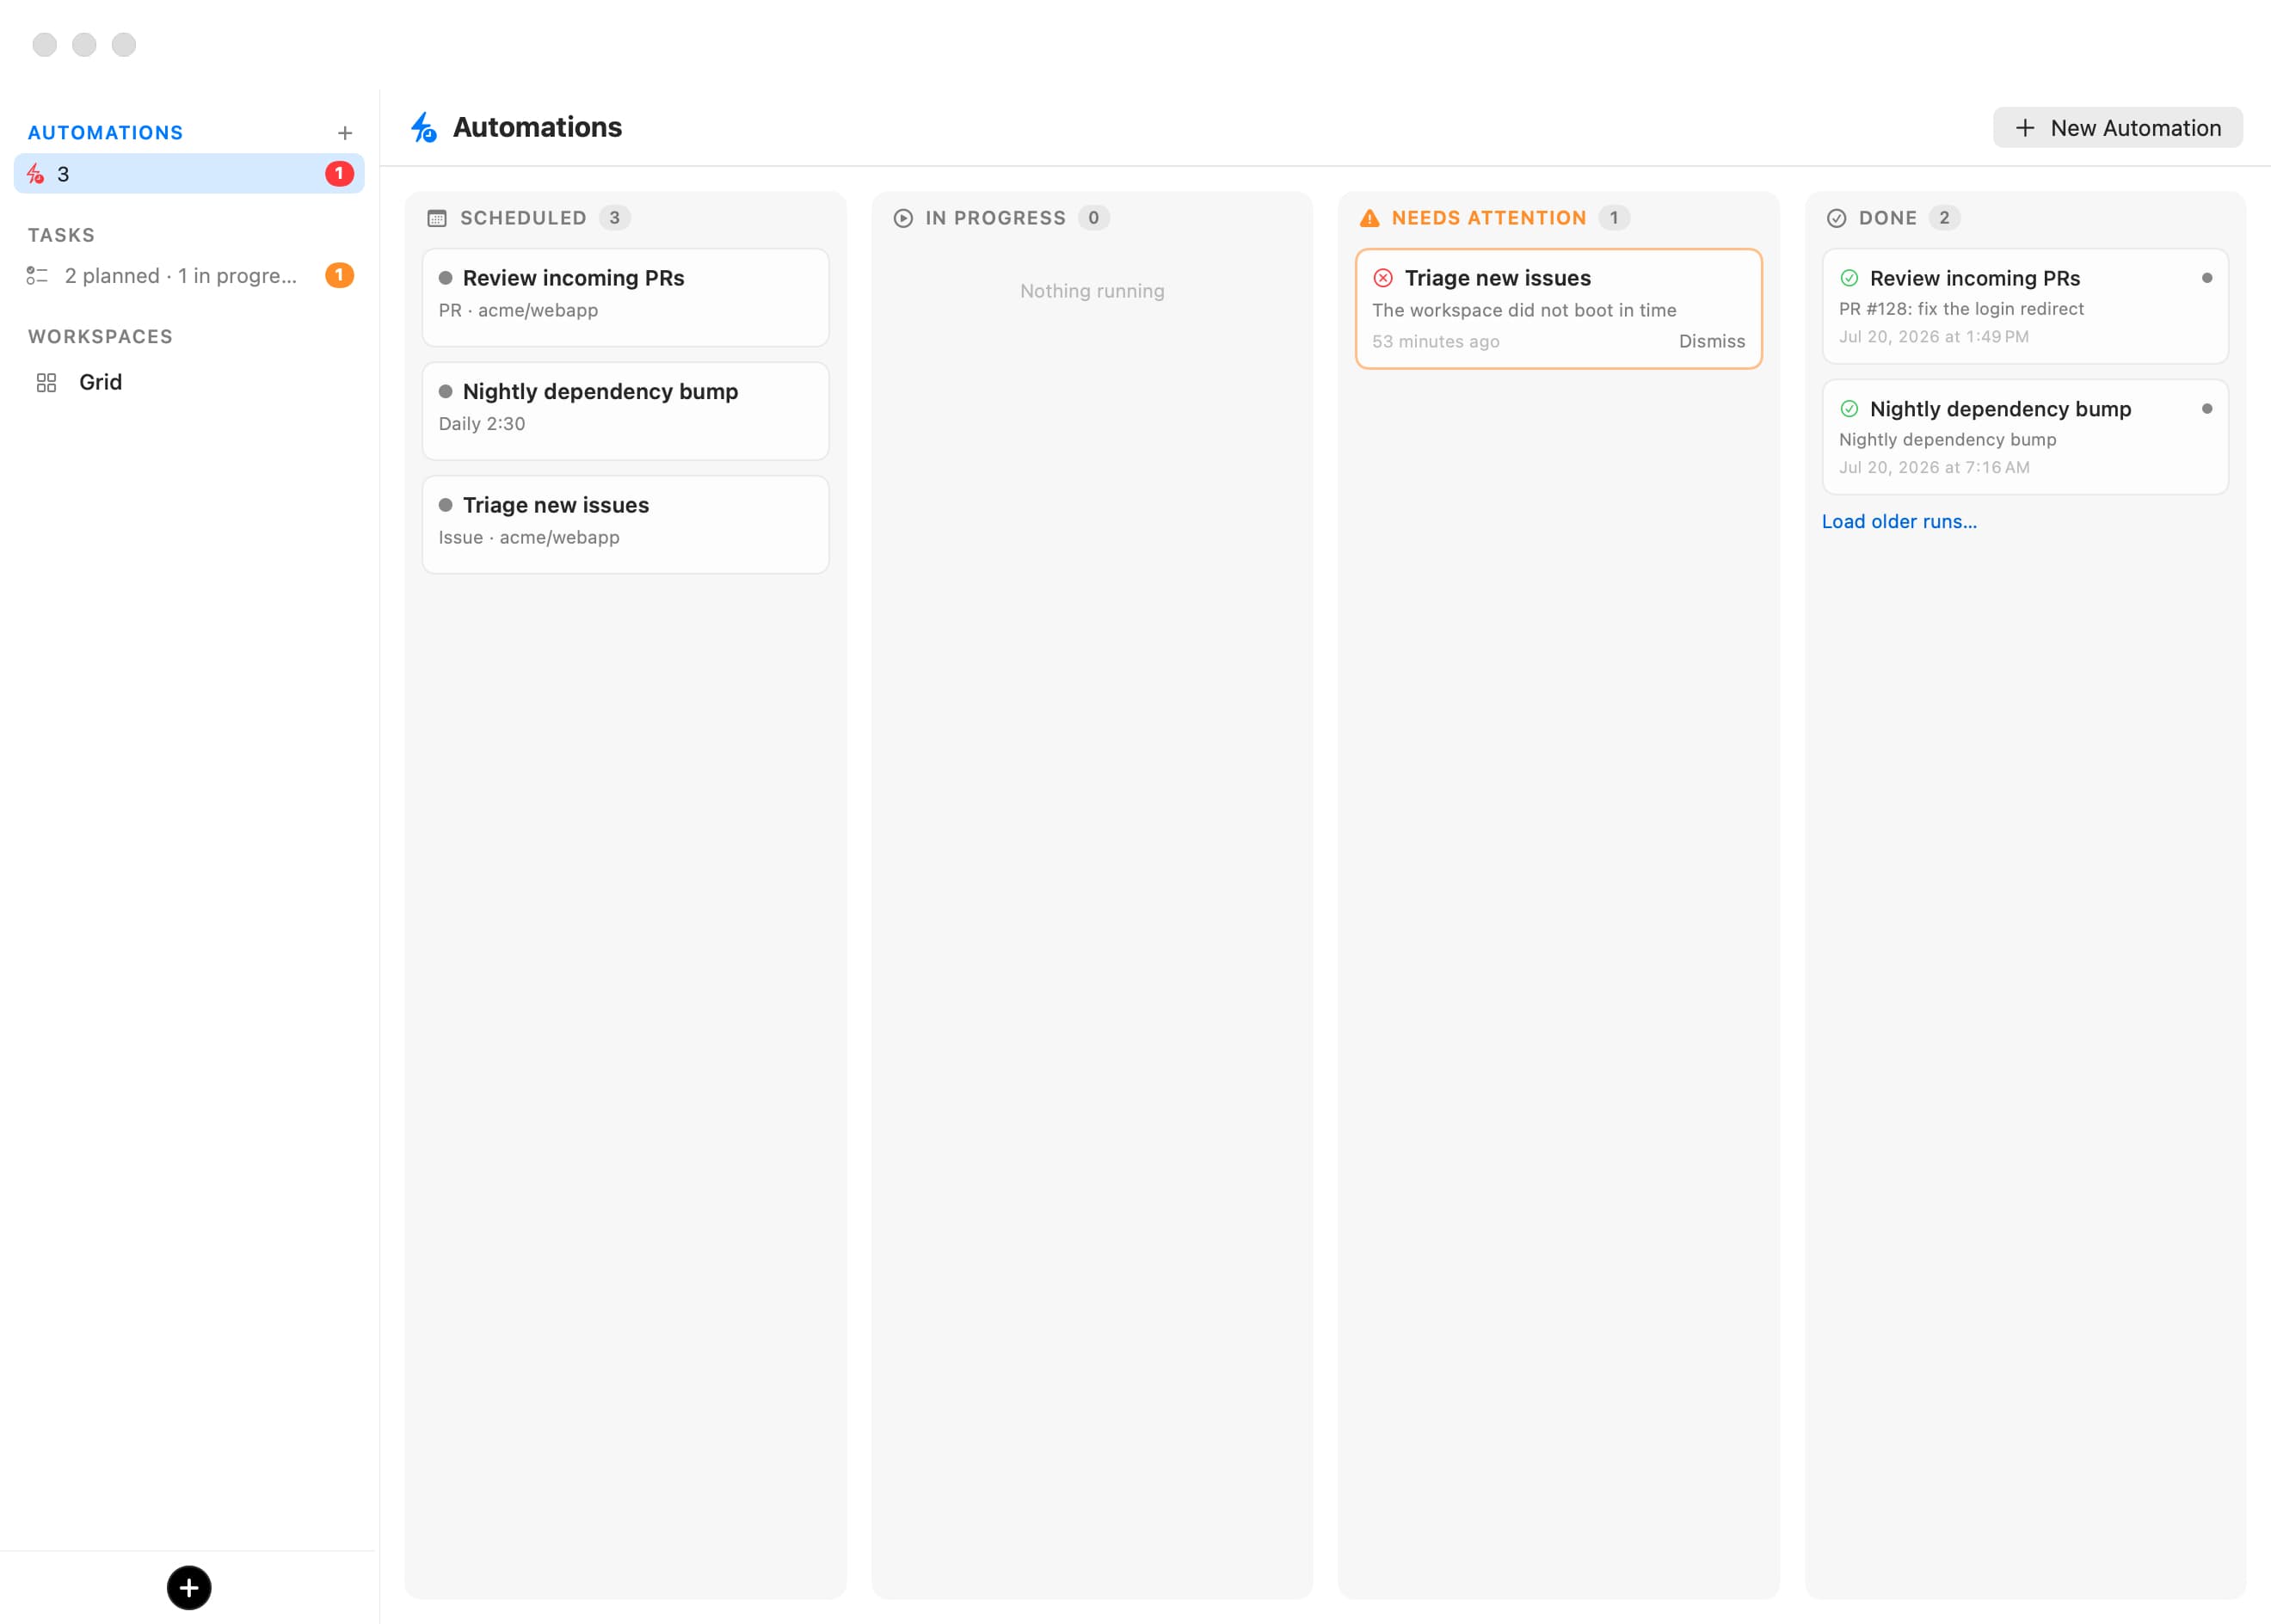
依排程執行代理人,或在 GitHub、Linear 上出現 pull request、issue 或 commit 時自動執行。每次執行都有自己的分支,隨時可以審查。
依排程,或依事件
每隔幾分鐘、每天、每週——或是一有新東西就開始。
什麼都不暴露
Bromure 從你的 Mac 查詢 GitHub 和 Linear。沒有 webhook,沒有開放的連接埠。
隨時可合併
即時觀看一次執行,看看它做了什麼,然後合併或捨棄。
先篩檢
issue 和 pull request 的文字,在代理人讀到之前會先檢查有沒有隱藏指令。
代理人瀏覽器你的代理人做得出來。 然後證明它真的能跑。
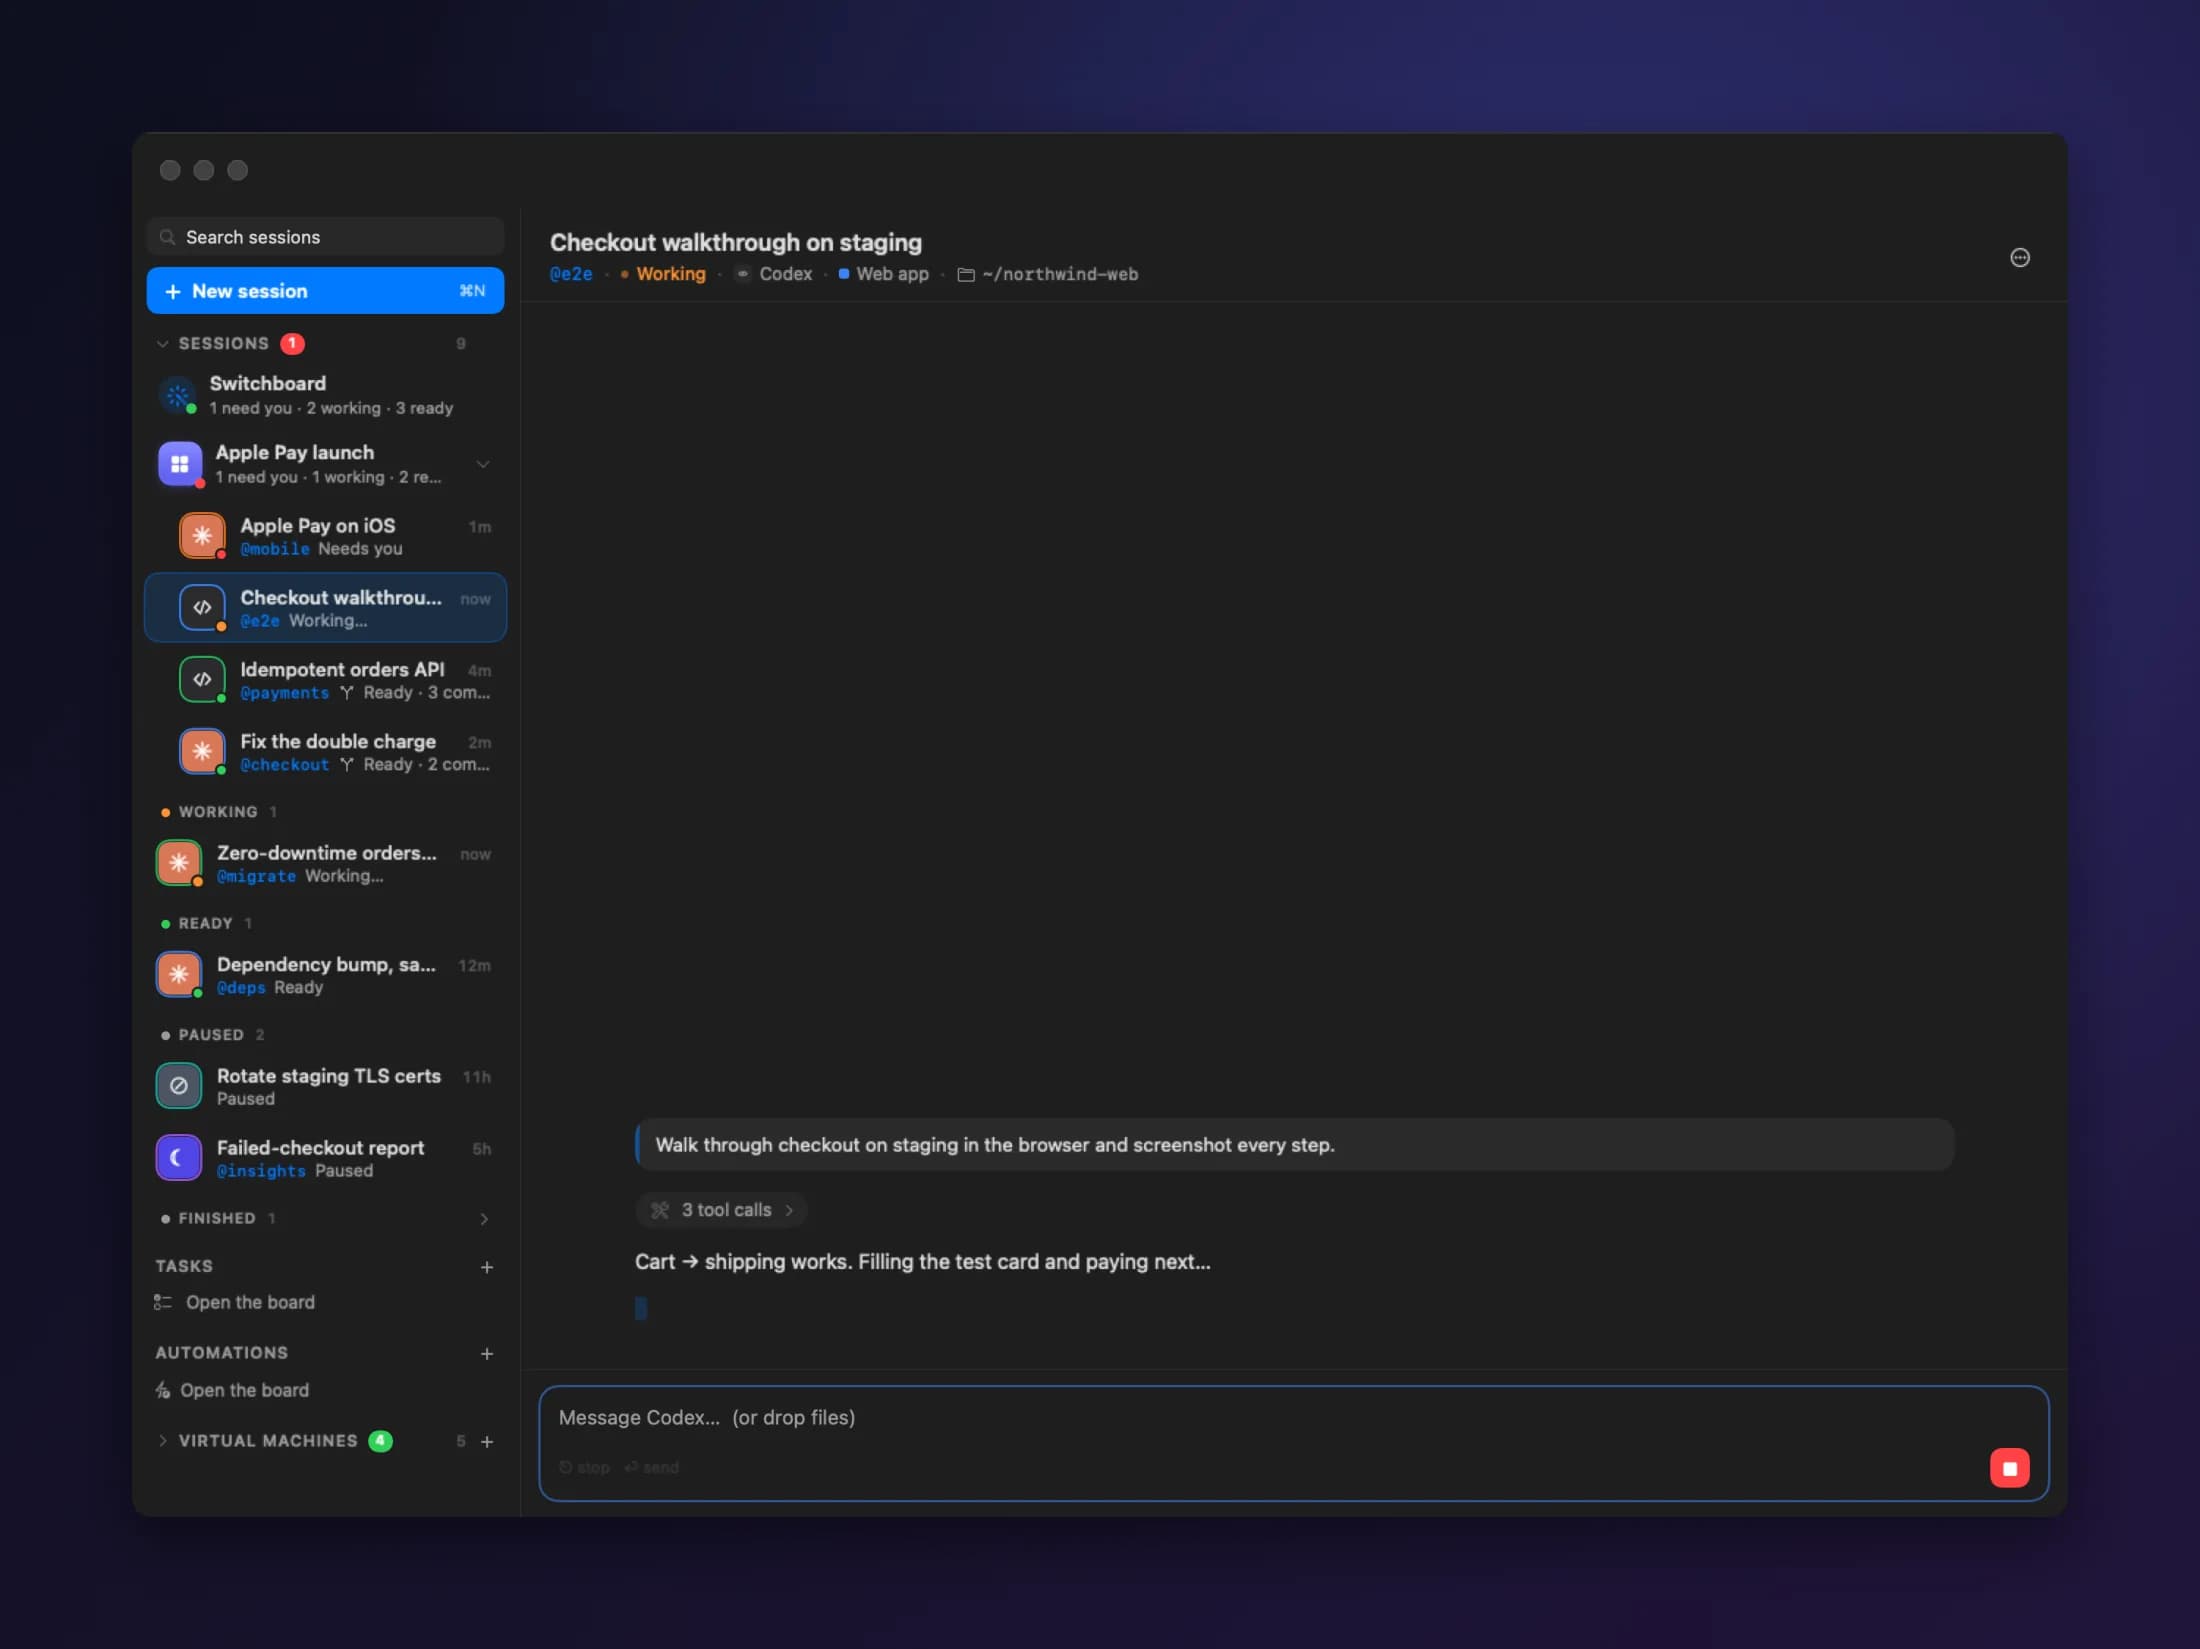
每台機器都有自己的瀏覽器,就在對話旁邊。代理人會點過一遍自己做出來的東西、讀錯誤訊息、擷取畫面。你可以旁觀,也可以接手。
代理人自帶 您的代理人。
Claude Code、Codex、Grok、Kimi Code 和 Oh My Pi 開箱即用。其他能在 Linux 上跑的東西也都行。
Claude Code
可以用你的訂閱、API 金鑰、Bedrock、OpenRouter 或本機模型。
Codex
跟在任何 Linux 機器上一樣安裝,只是它看不到你的 Mac。
Grok、Kimi Code、Oh My Pi
同樣的設定方式,同樣的保護。
其他任何東西
能在 Linux 上跑,就能在這裡跑。
模型任何供應商。 或者一個都不用。
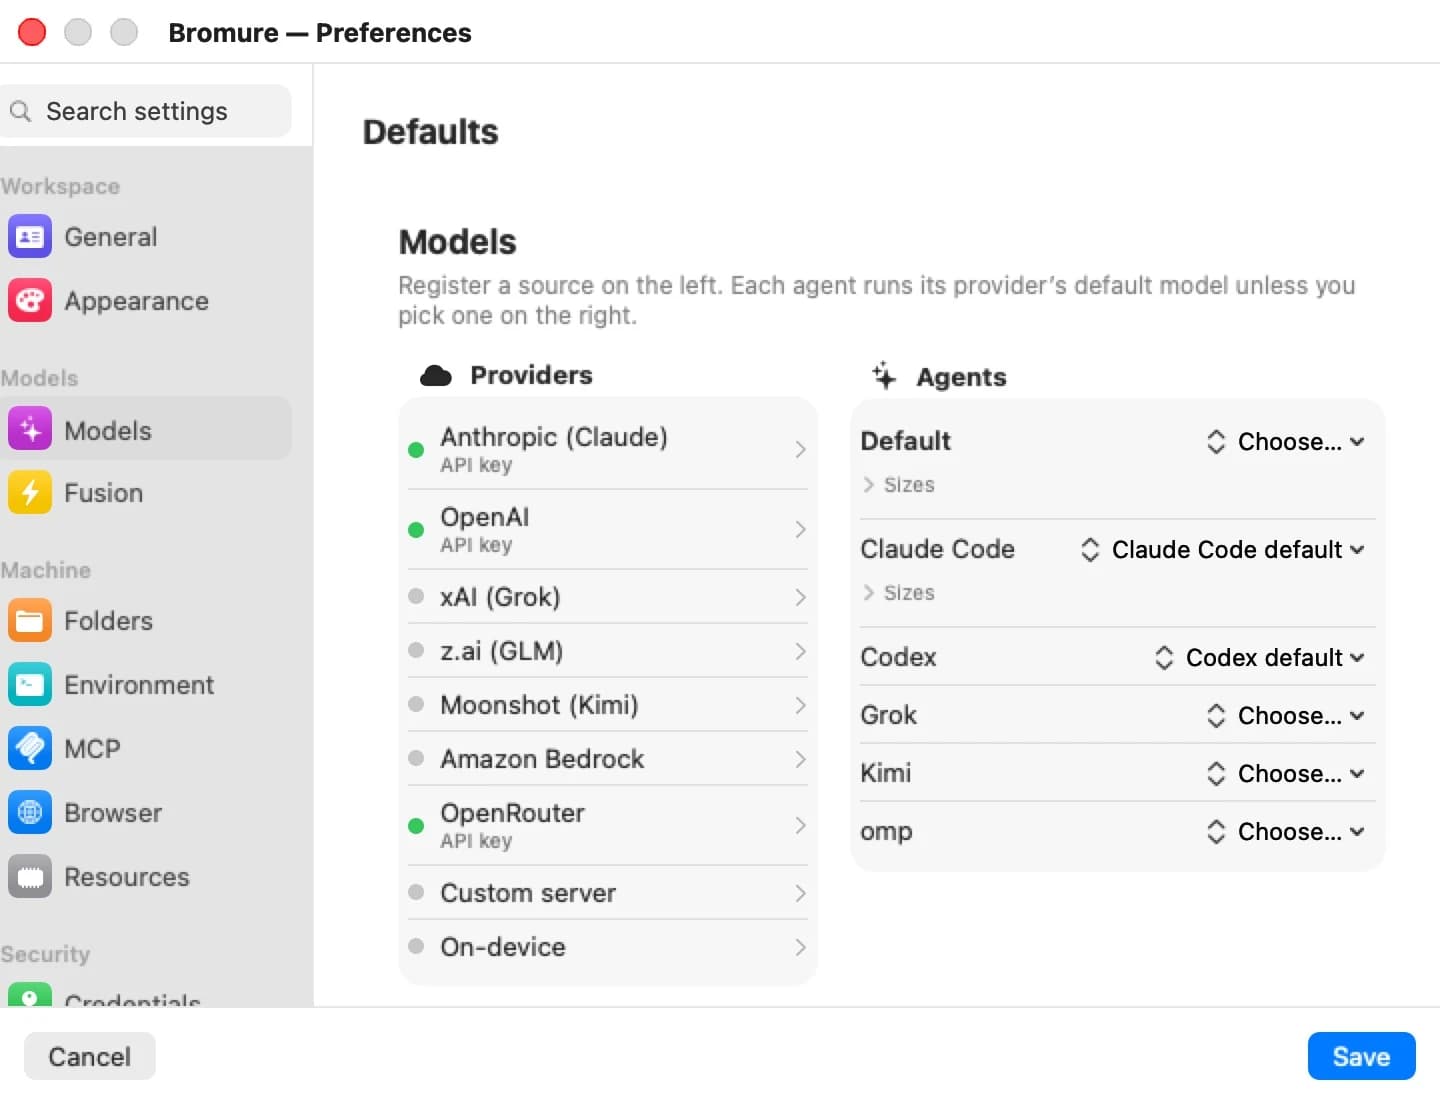
把 Anthropic、OpenAI、xAI、Moonshot、Bedrock、OpenRouter 等帳號加入一次,然後為每個代理人選一個模型。也可以直接在你的 Mac 上執行模型。
在 Mac 上登入
你的訂閱留在 Mac 上,代理人只看得到一把替身金鑰。
隨意搭配
讓 Codex 跑在 Bedrock 上,或讓 Grok 走 OpenRouter。
本機模型
從筆電上的 8B 模型,到 Mac Studio 上的 480B 模型。什麼都不用裝。
立即生效
換了模型,代理人從剛才停下的地方繼續。
iPhone、iPad、Vision Pro同一個工作階段, 在你手上的那塊螢幕上。
對話、房間、真正的終端機和你的看板,依你手上的裝置重新排版。安全確認也會送到這裡。
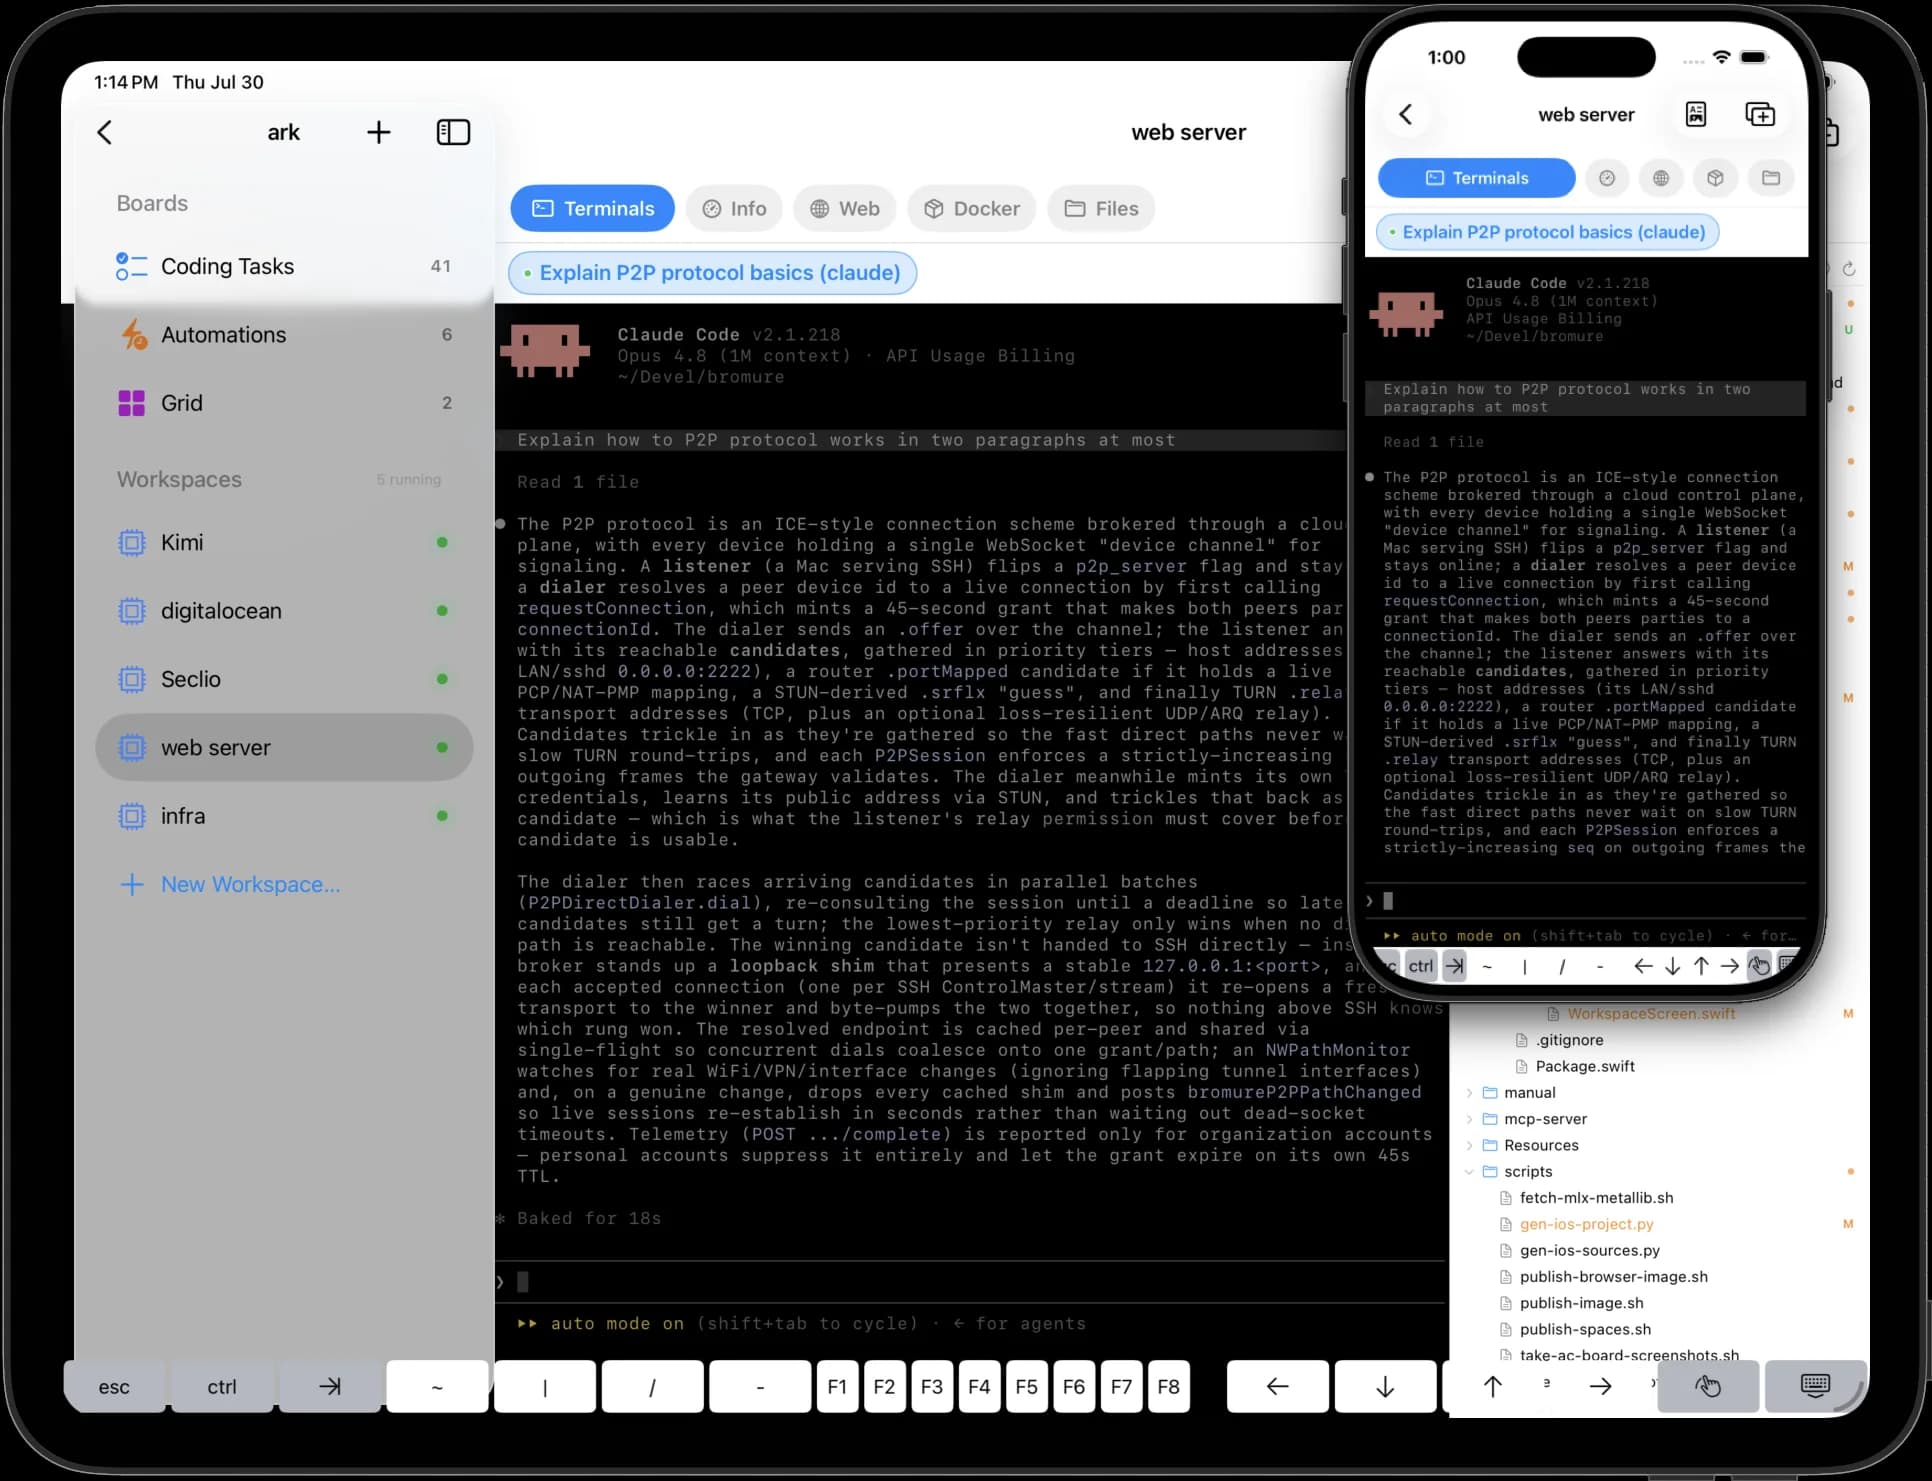
遠端開發伺服器你的開發伺服器, 一樣連得上。
在內建瀏覽器裡開啟遠端機器上的網頁 App,從筆電上的任何 App 連過去,或用一個公開連結分享出去。
內建瀏覽器
開啟遠端開發伺服器,就像在本機一樣。
任何 App
開啟通道,任何 App 都能連到遠端機器。
分享連結
一鍵把開發伺服器發布到網路上。再點一下就停止。
運作方式一道邊界。 一切都從這裡經過。
每台機器都是有自己核心的虛擬機。它的所有流量都經過你 Mac 上的一個閘道,代理人看不到、關不掉,也繞不過去。
真正的虛擬機
你的家目錄、鑰匙圈和其他專案,根本不在裡面。
一個閘道
每個請求在送出前,都會先在你的 Mac 上檢查。
留在你的 Mac 上
掃描在本機進行,不會把任何東西送出去檢查。
憑證代收給代理人真正的權限。 給攻擊者什麼都沒有。
代理人拿到的是看起來很真的假金鑰。請求送出時,你的 Mac 換上真的——只對正確的網站。偷走一把替身,毫無用處。
代理人在這裡執行
真實密鑰從不離開
看到的是有效權杖
真正的權杖從不進入虛擬機。惡意套件只能拿到替身。
只送給正確的網站
某個服務的金鑰,絕不會送給仿冒的網站。
SSH,不需金鑰檔
ssh 和 git 照常使用,裡面沒有私鑰可偷。
內建警報
假金鑰一旦被送往不該去的地方,Bromure 會攔下並通知你。
在代理人與您的祕密之間, 多一個按鍵。
把一把金鑰標為敏感,它在每個工作階段裡的第一次使用都會等你點頭。可以允許 5 分鐘、1 小時或整個工作階段。
會過期的權限
授權到期自動結束,也可以隨時撤銷。
無法偽造
確認來自你的 Mac,而不是虛擬機。沒有回應就是拒絕。
防護欄強大的金鑰, 安全的邊界。
防護欄看的是代理人想做什麼,而不只是它要去哪裡。把一把金鑰設成唯讀,或讓每次修改都等你點頭——不用新建金鑰。
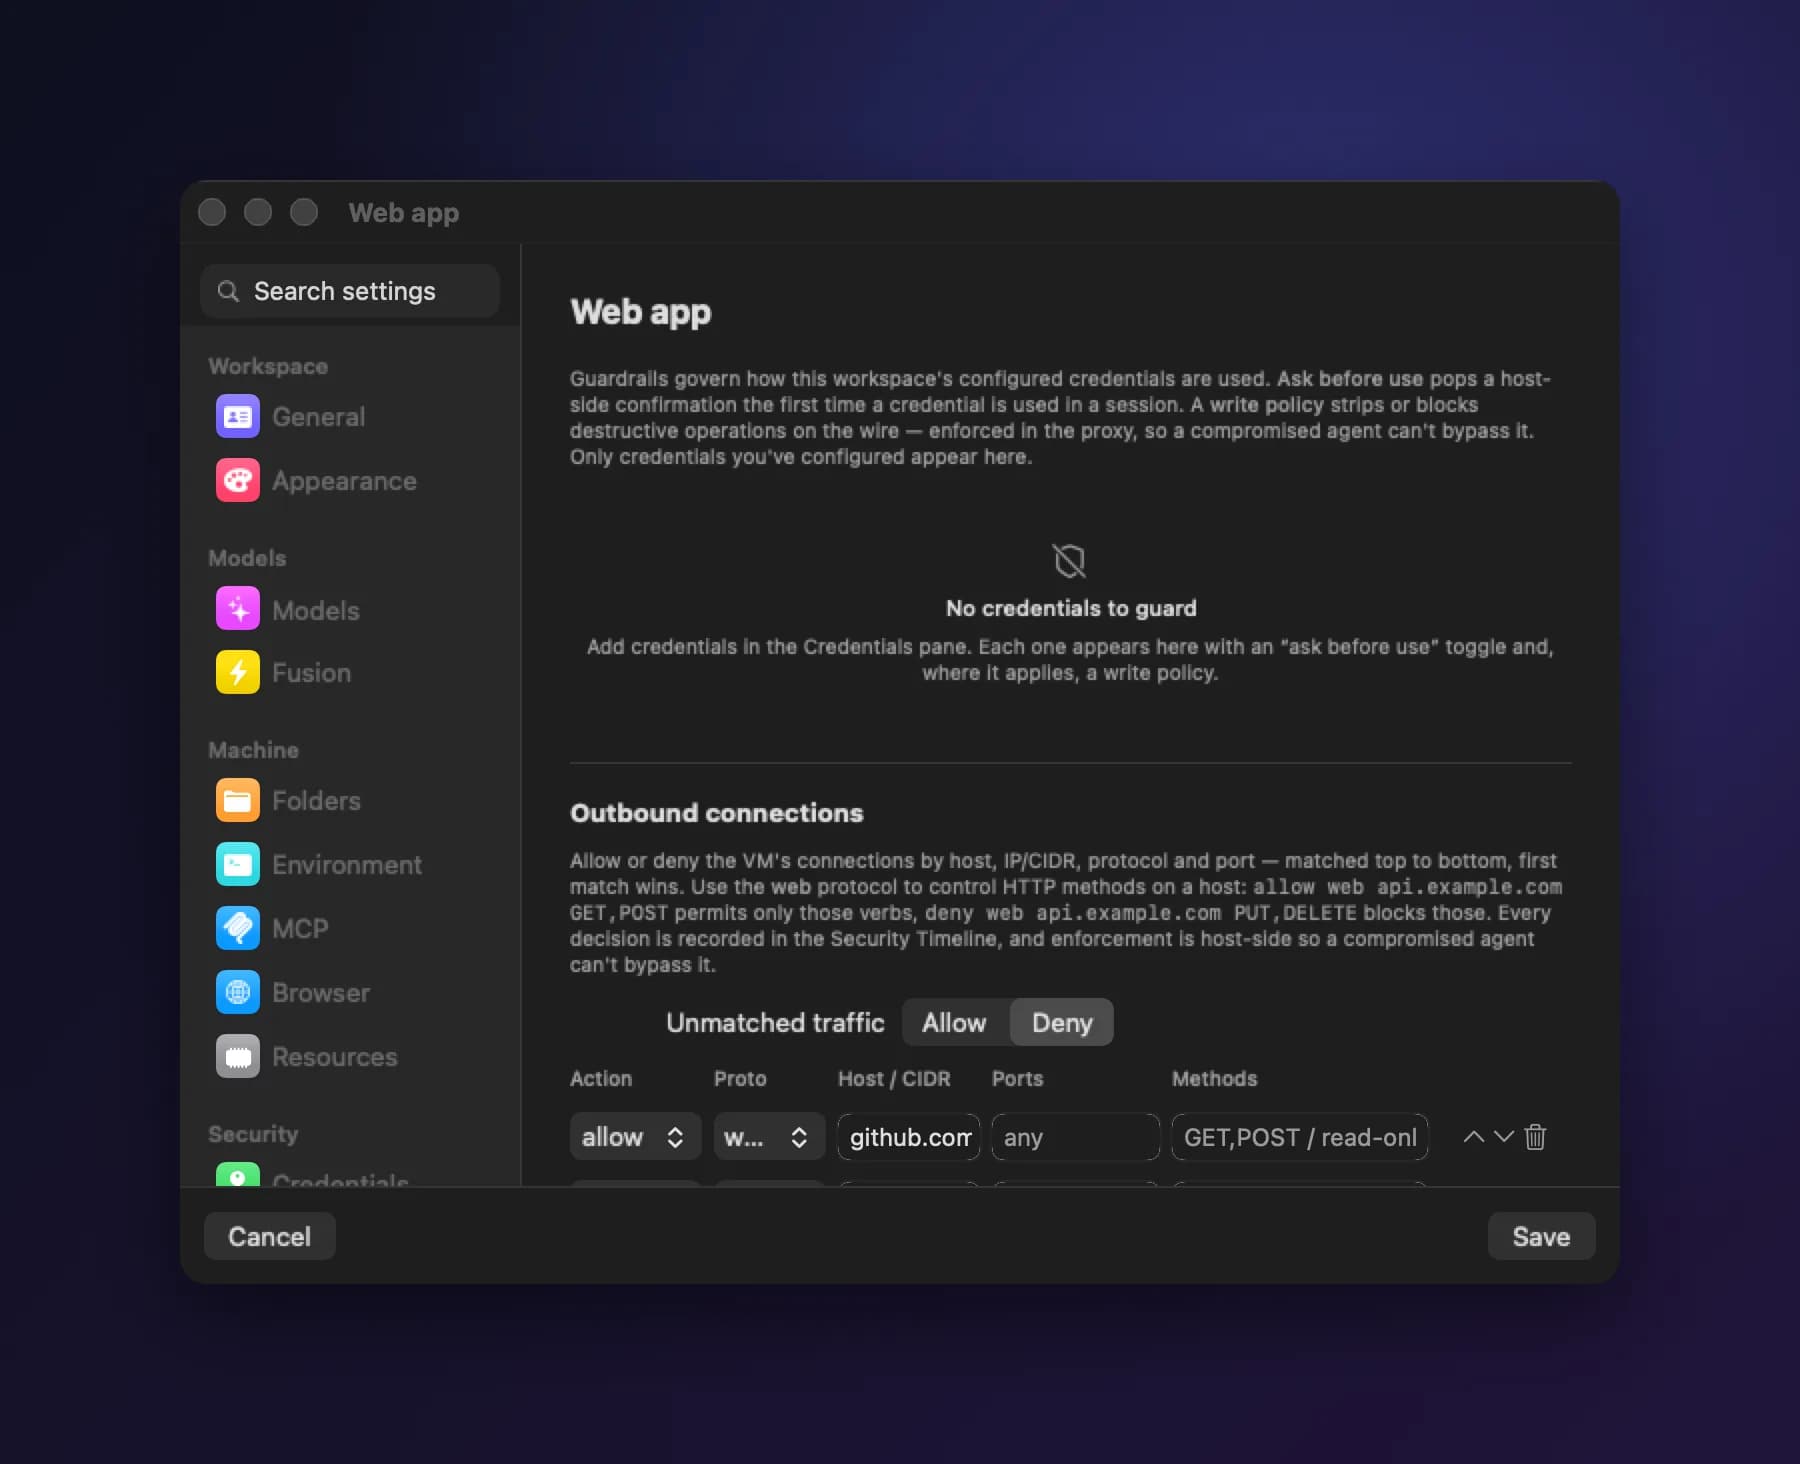
馬上變唯讀
金鑰照舊,只是不能再改任何東西。
每次修改都看得見
核可確切的指令,可以是 15 分鐘、僅此一次或整個工作階段。
供應鏈代理人拉取的每一個套件, 落地之前先掃描。
本頁頂端的每個標誌,都是一次供應鏈攻擊。Bromure 會在代理人下載的套件——npm、PyPI、Cargo 等——到達虛擬機之前檢查它們。
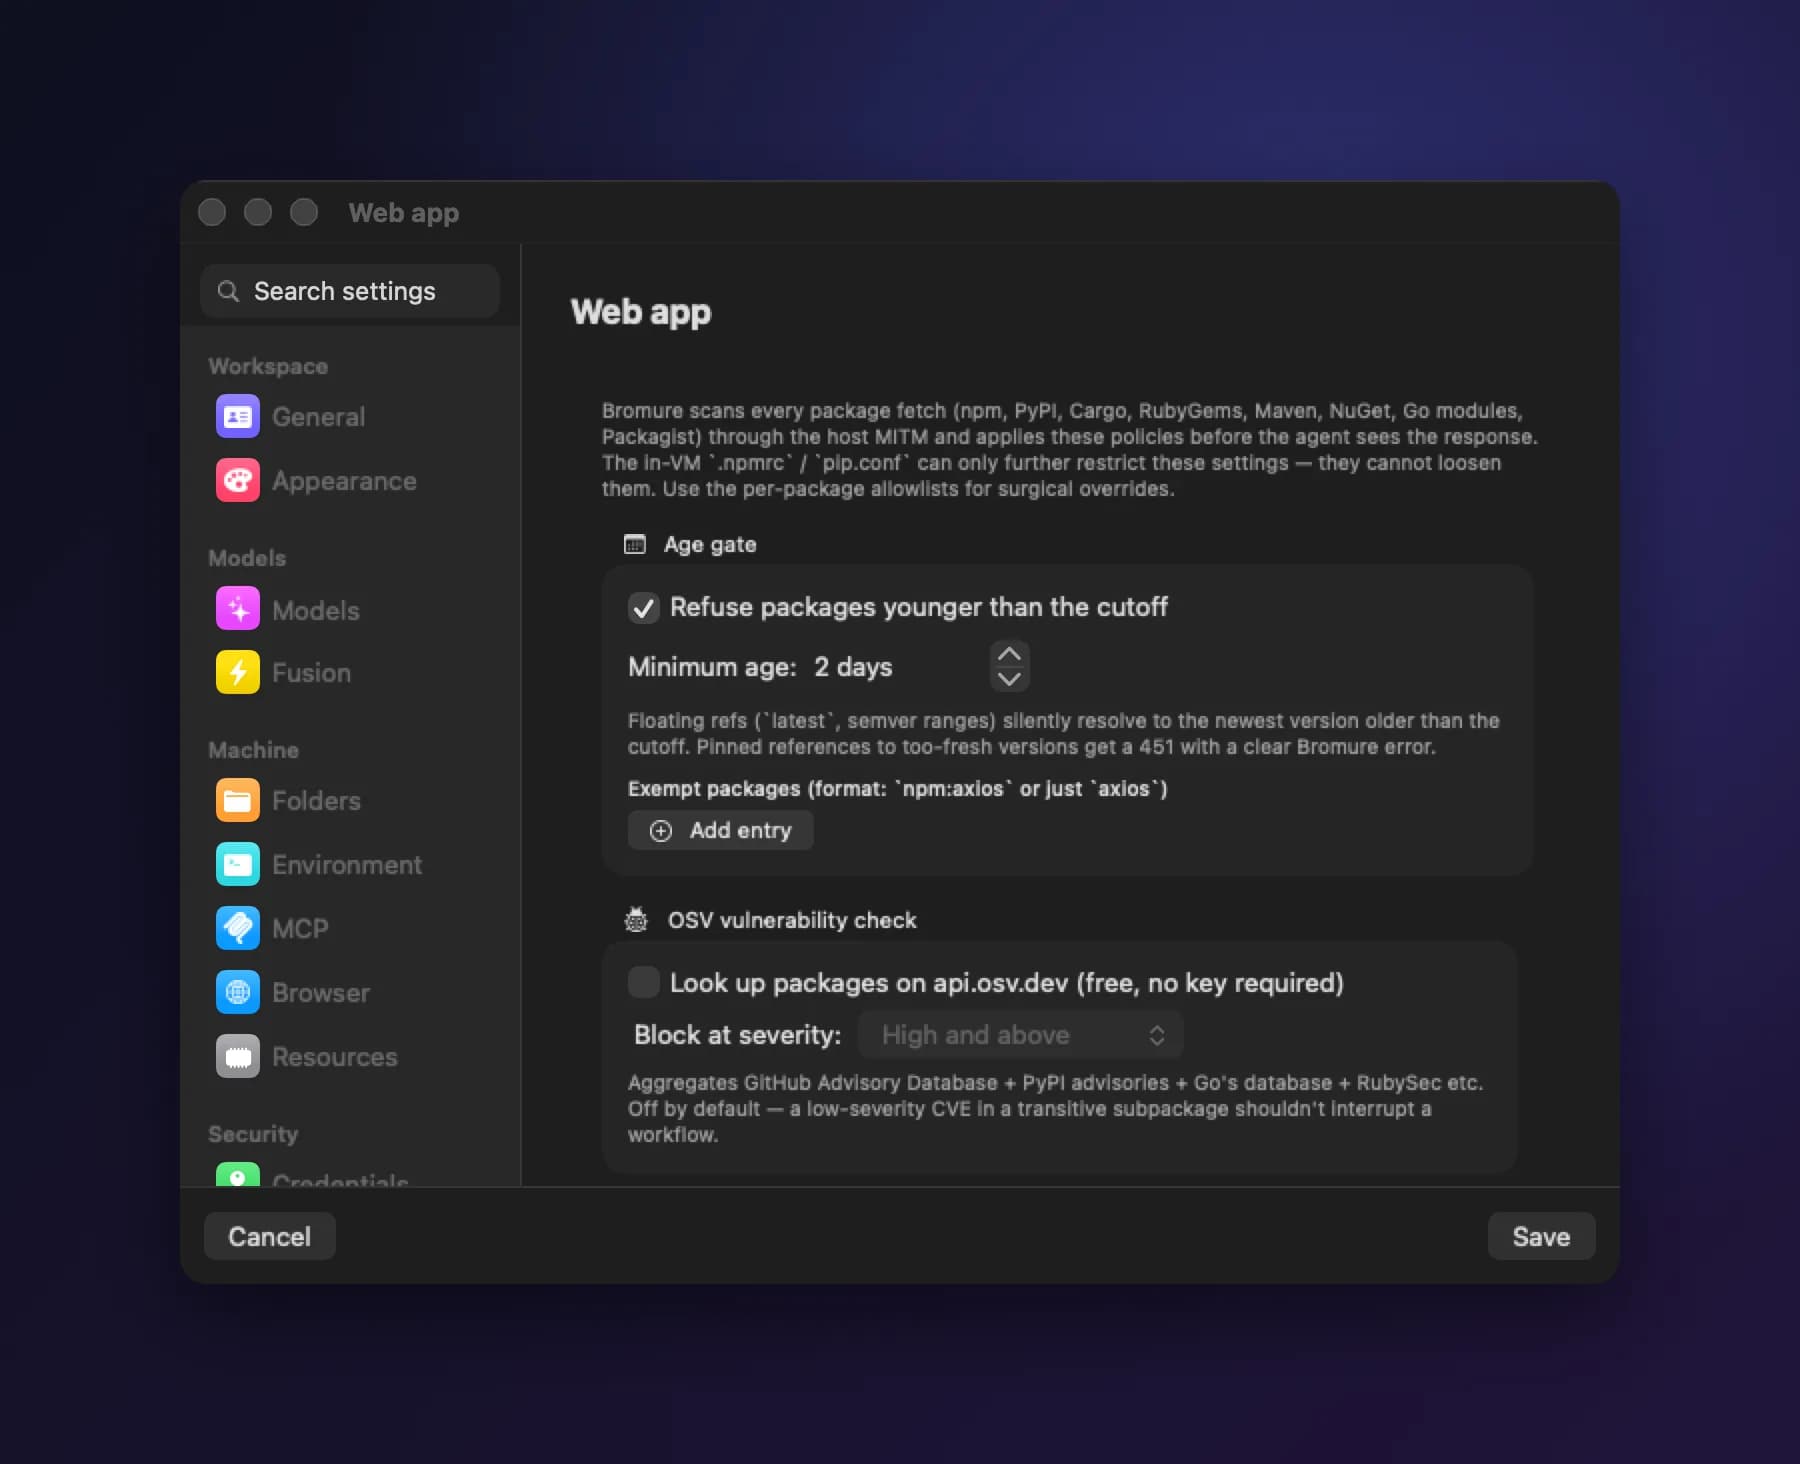
太新,先等等
發布未滿兩天的版本預設暫緩。到那時,大多數被劫持的版本都已下架。
已知漏洞
攔截有已知安全問題的版本。免費,不需帳號。
惡意軟體和仿冒套件
用 socket.dev 或 Depi 揪出惡意軟體和冒名的套件。
移除安裝指令碼
拿掉安裝時執行的指令碼——大多數攻擊就藏在這裡。
提示注入揪出那些藏在 代理人讀取內容裡的指令。
檔案或網頁裡的一行字,就可能讓代理人洩漏你的資料。Bromure 直接在你的 Mac 上掃描代理人讀到的內容,發現問題時由你決定記錄、審查還是攔截。
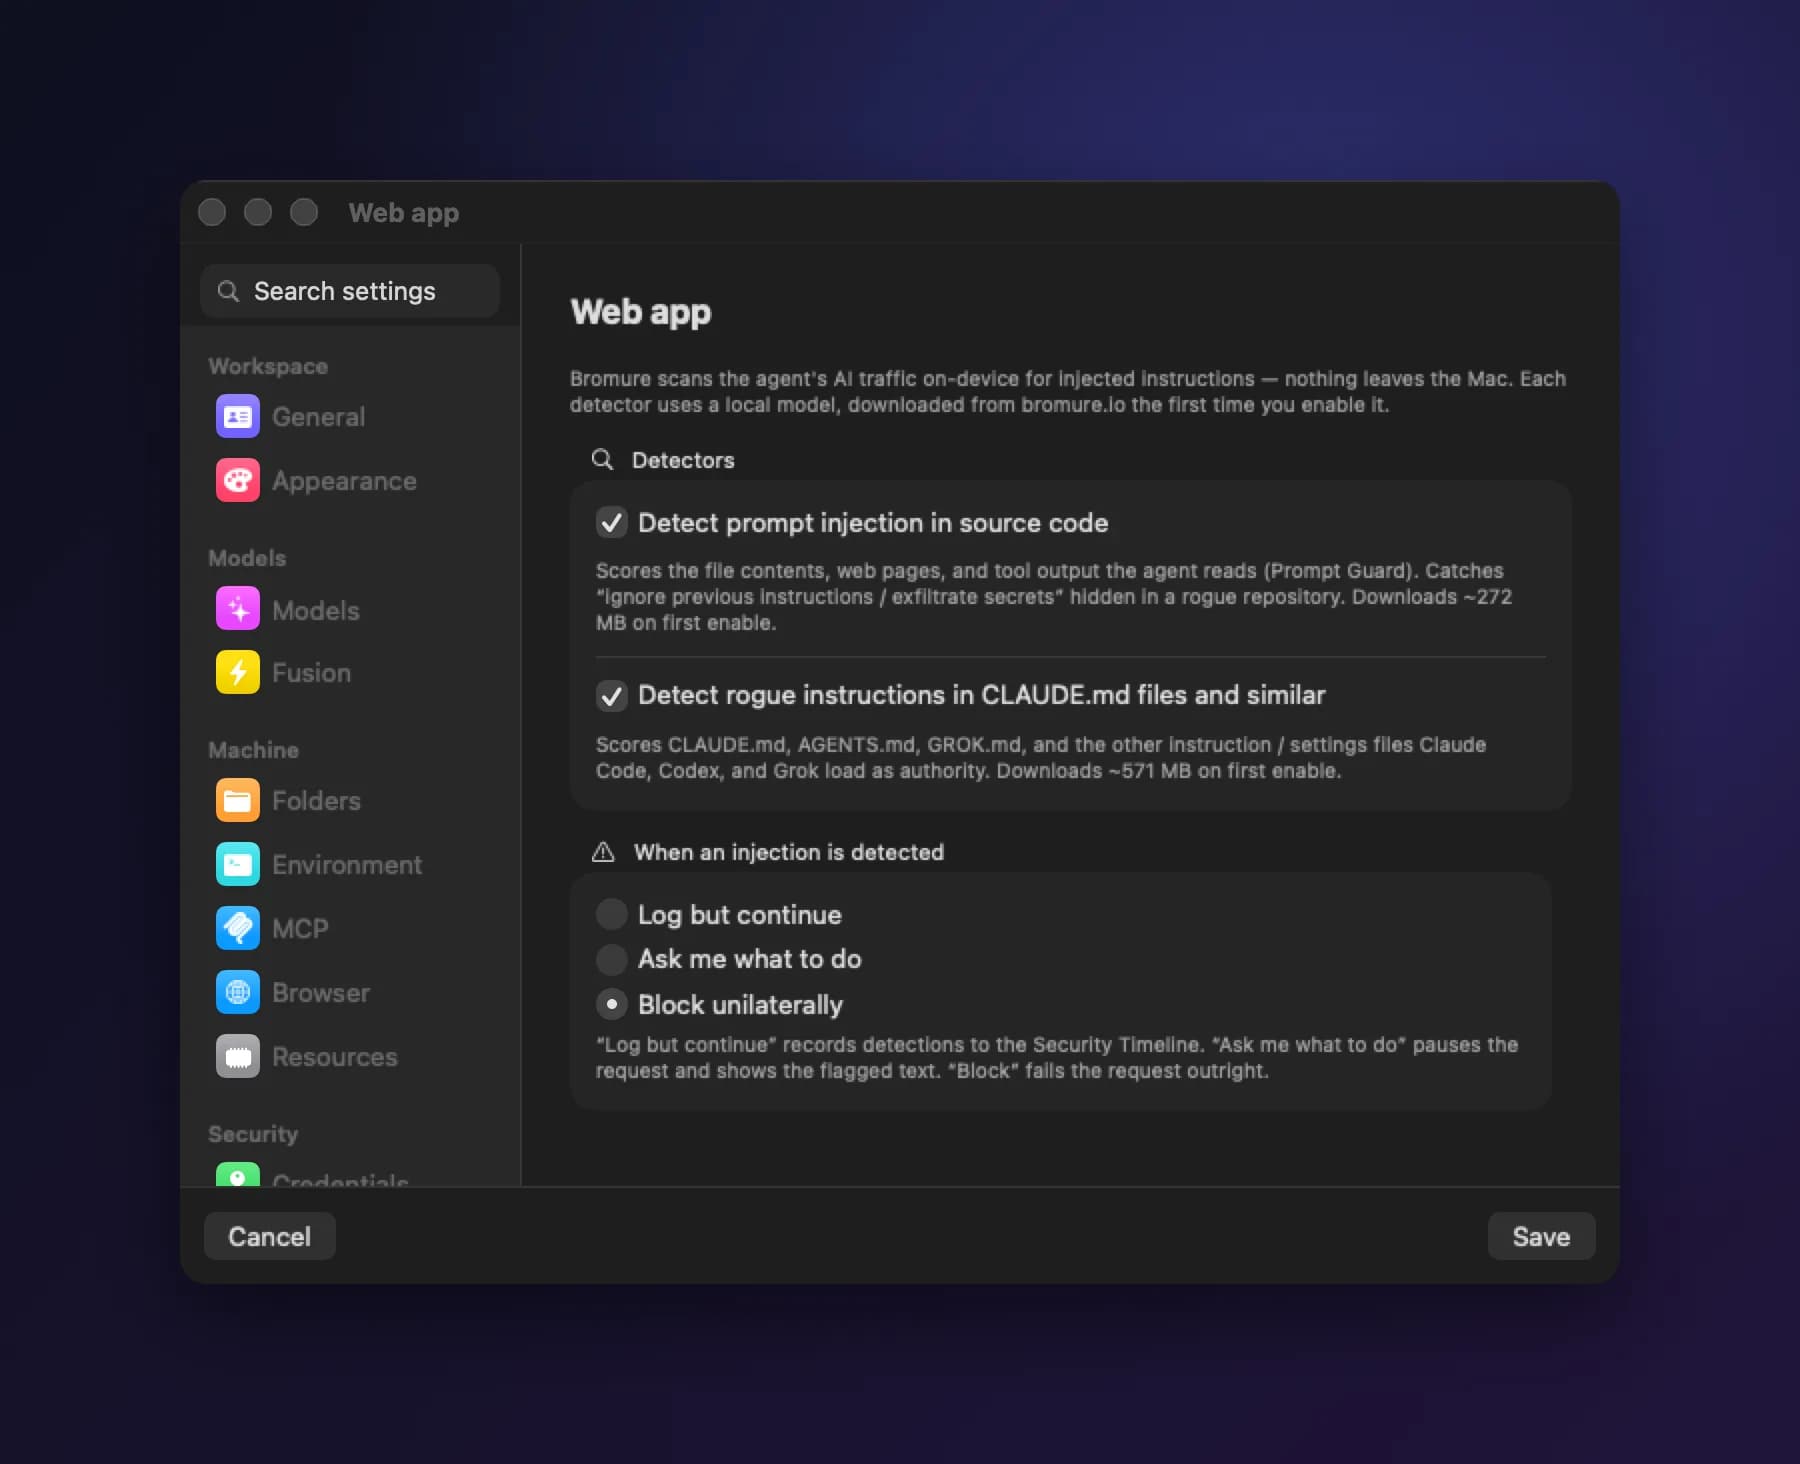
檔案和網頁裡
混進來的指令會在模型看到之前被標記。
規則檔裡
CLAUDE.md 裡隱藏的命令和看不見的字元,也逃不掉。
個人資料保護你客戶的資料, 留在你的 Mac 上。
姓名、電子郵件、卡號和地址,在離開你的 Mac 之前都會被換成逼真的替身。真實資料會在回覆裡換回來。
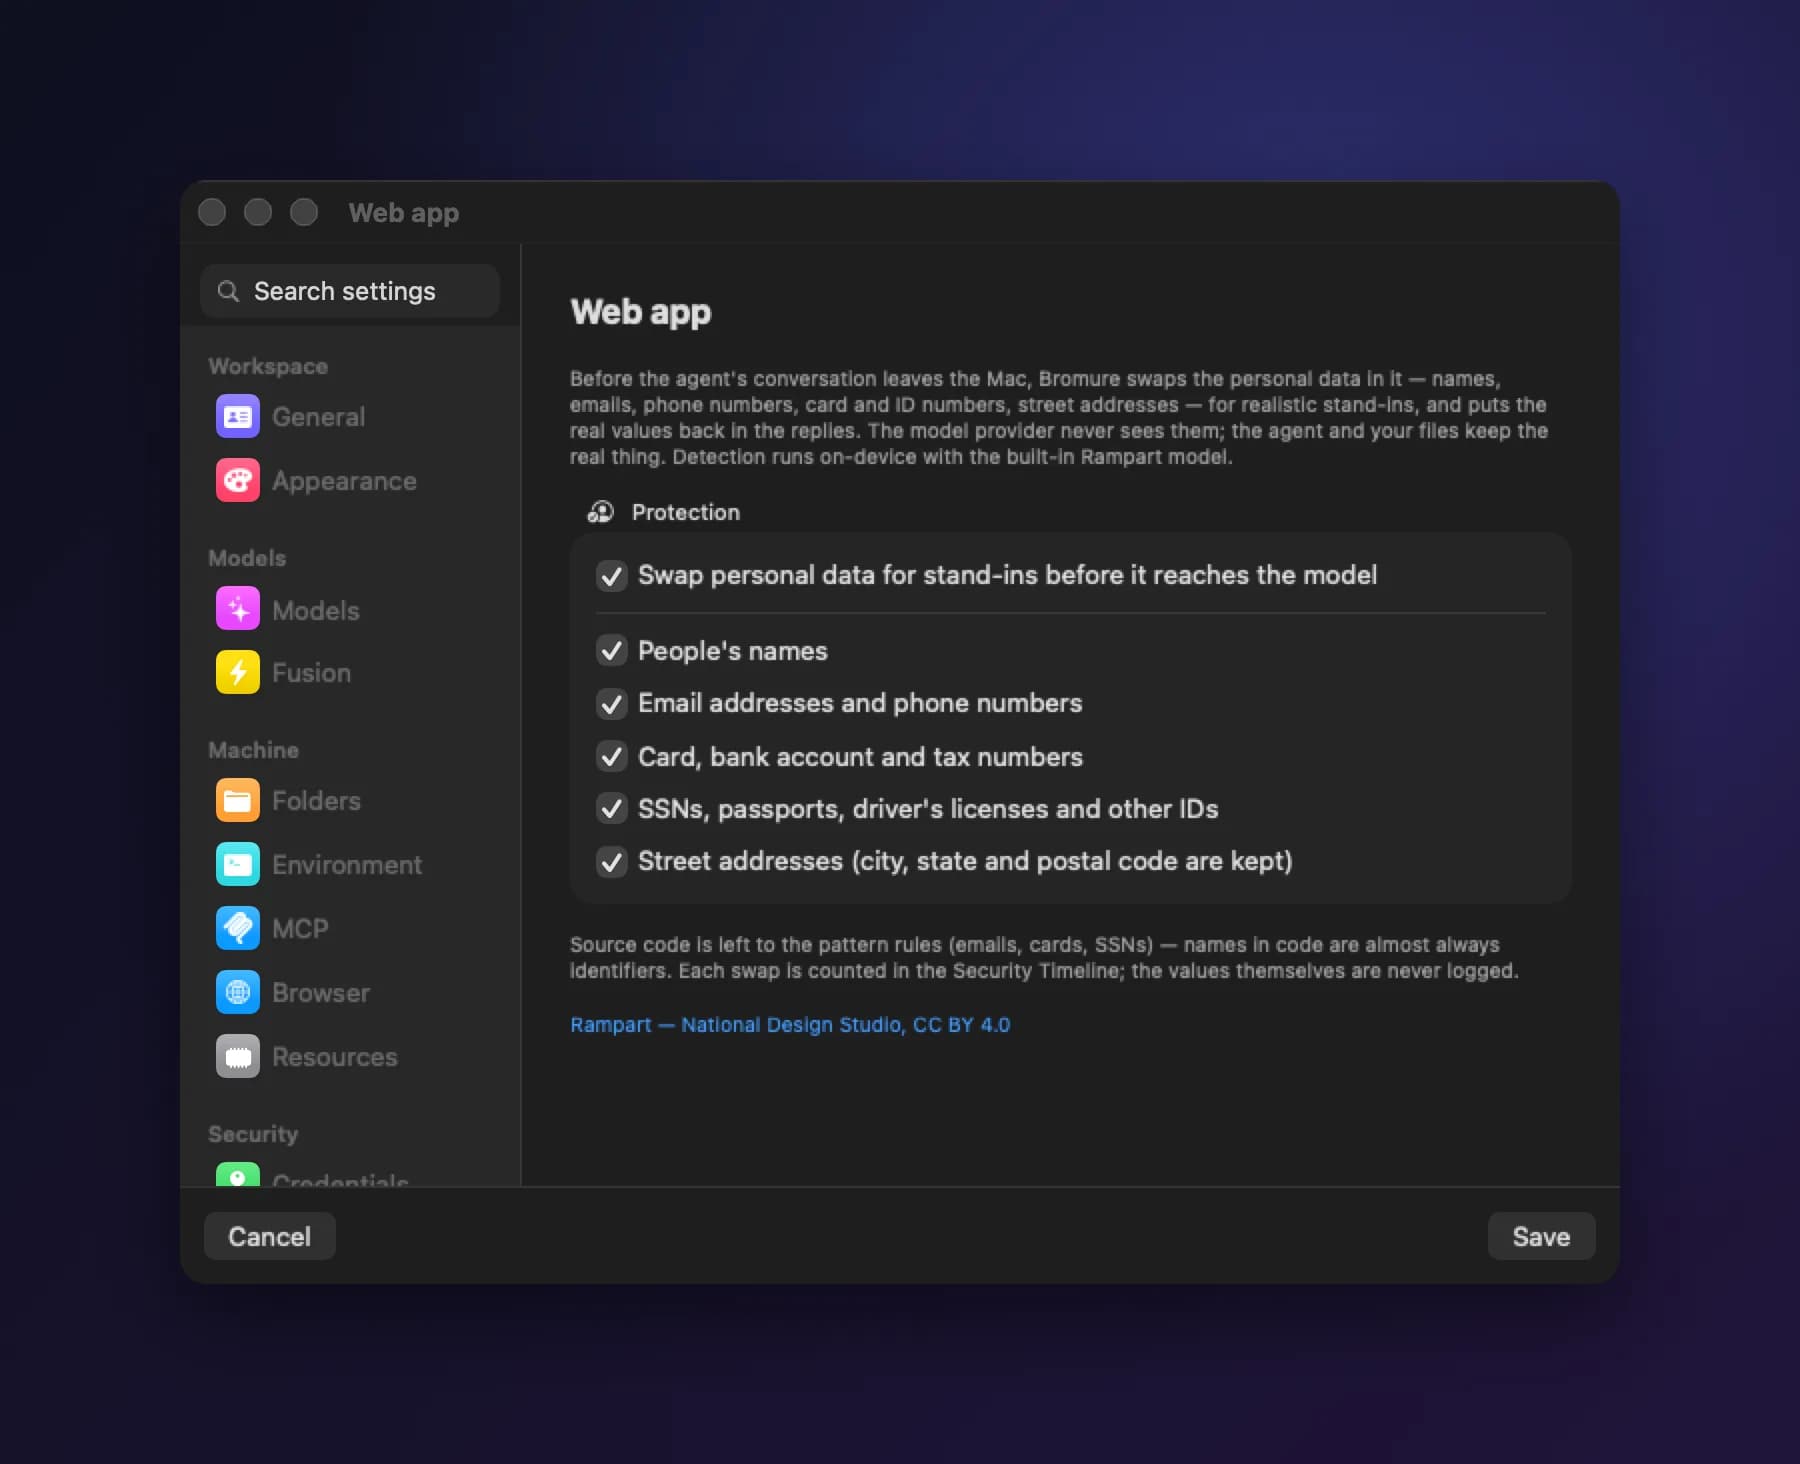
來回都替換
模型看到的是替身,代理人和你的檔案保留真實資料。
從不記錄
每次替換都會計數,資料本身從不儲存。
安全時間軸Bromure 做過的每一個判斷, 都在同一份紀錄裡。
依引擎或結果篩選,找到被拒絕的連線,再把所有紀錄匯出成 CSV。
一目了然
最近 24 小時的數字,異常高峰一眼就看得到。
每台機器
哪台機器開了哪些防護,一清二楚。缺口很明顯。
方便分享
每筆紀錄都寫明發生了什麼、為什麼。匯出後可用於審查。
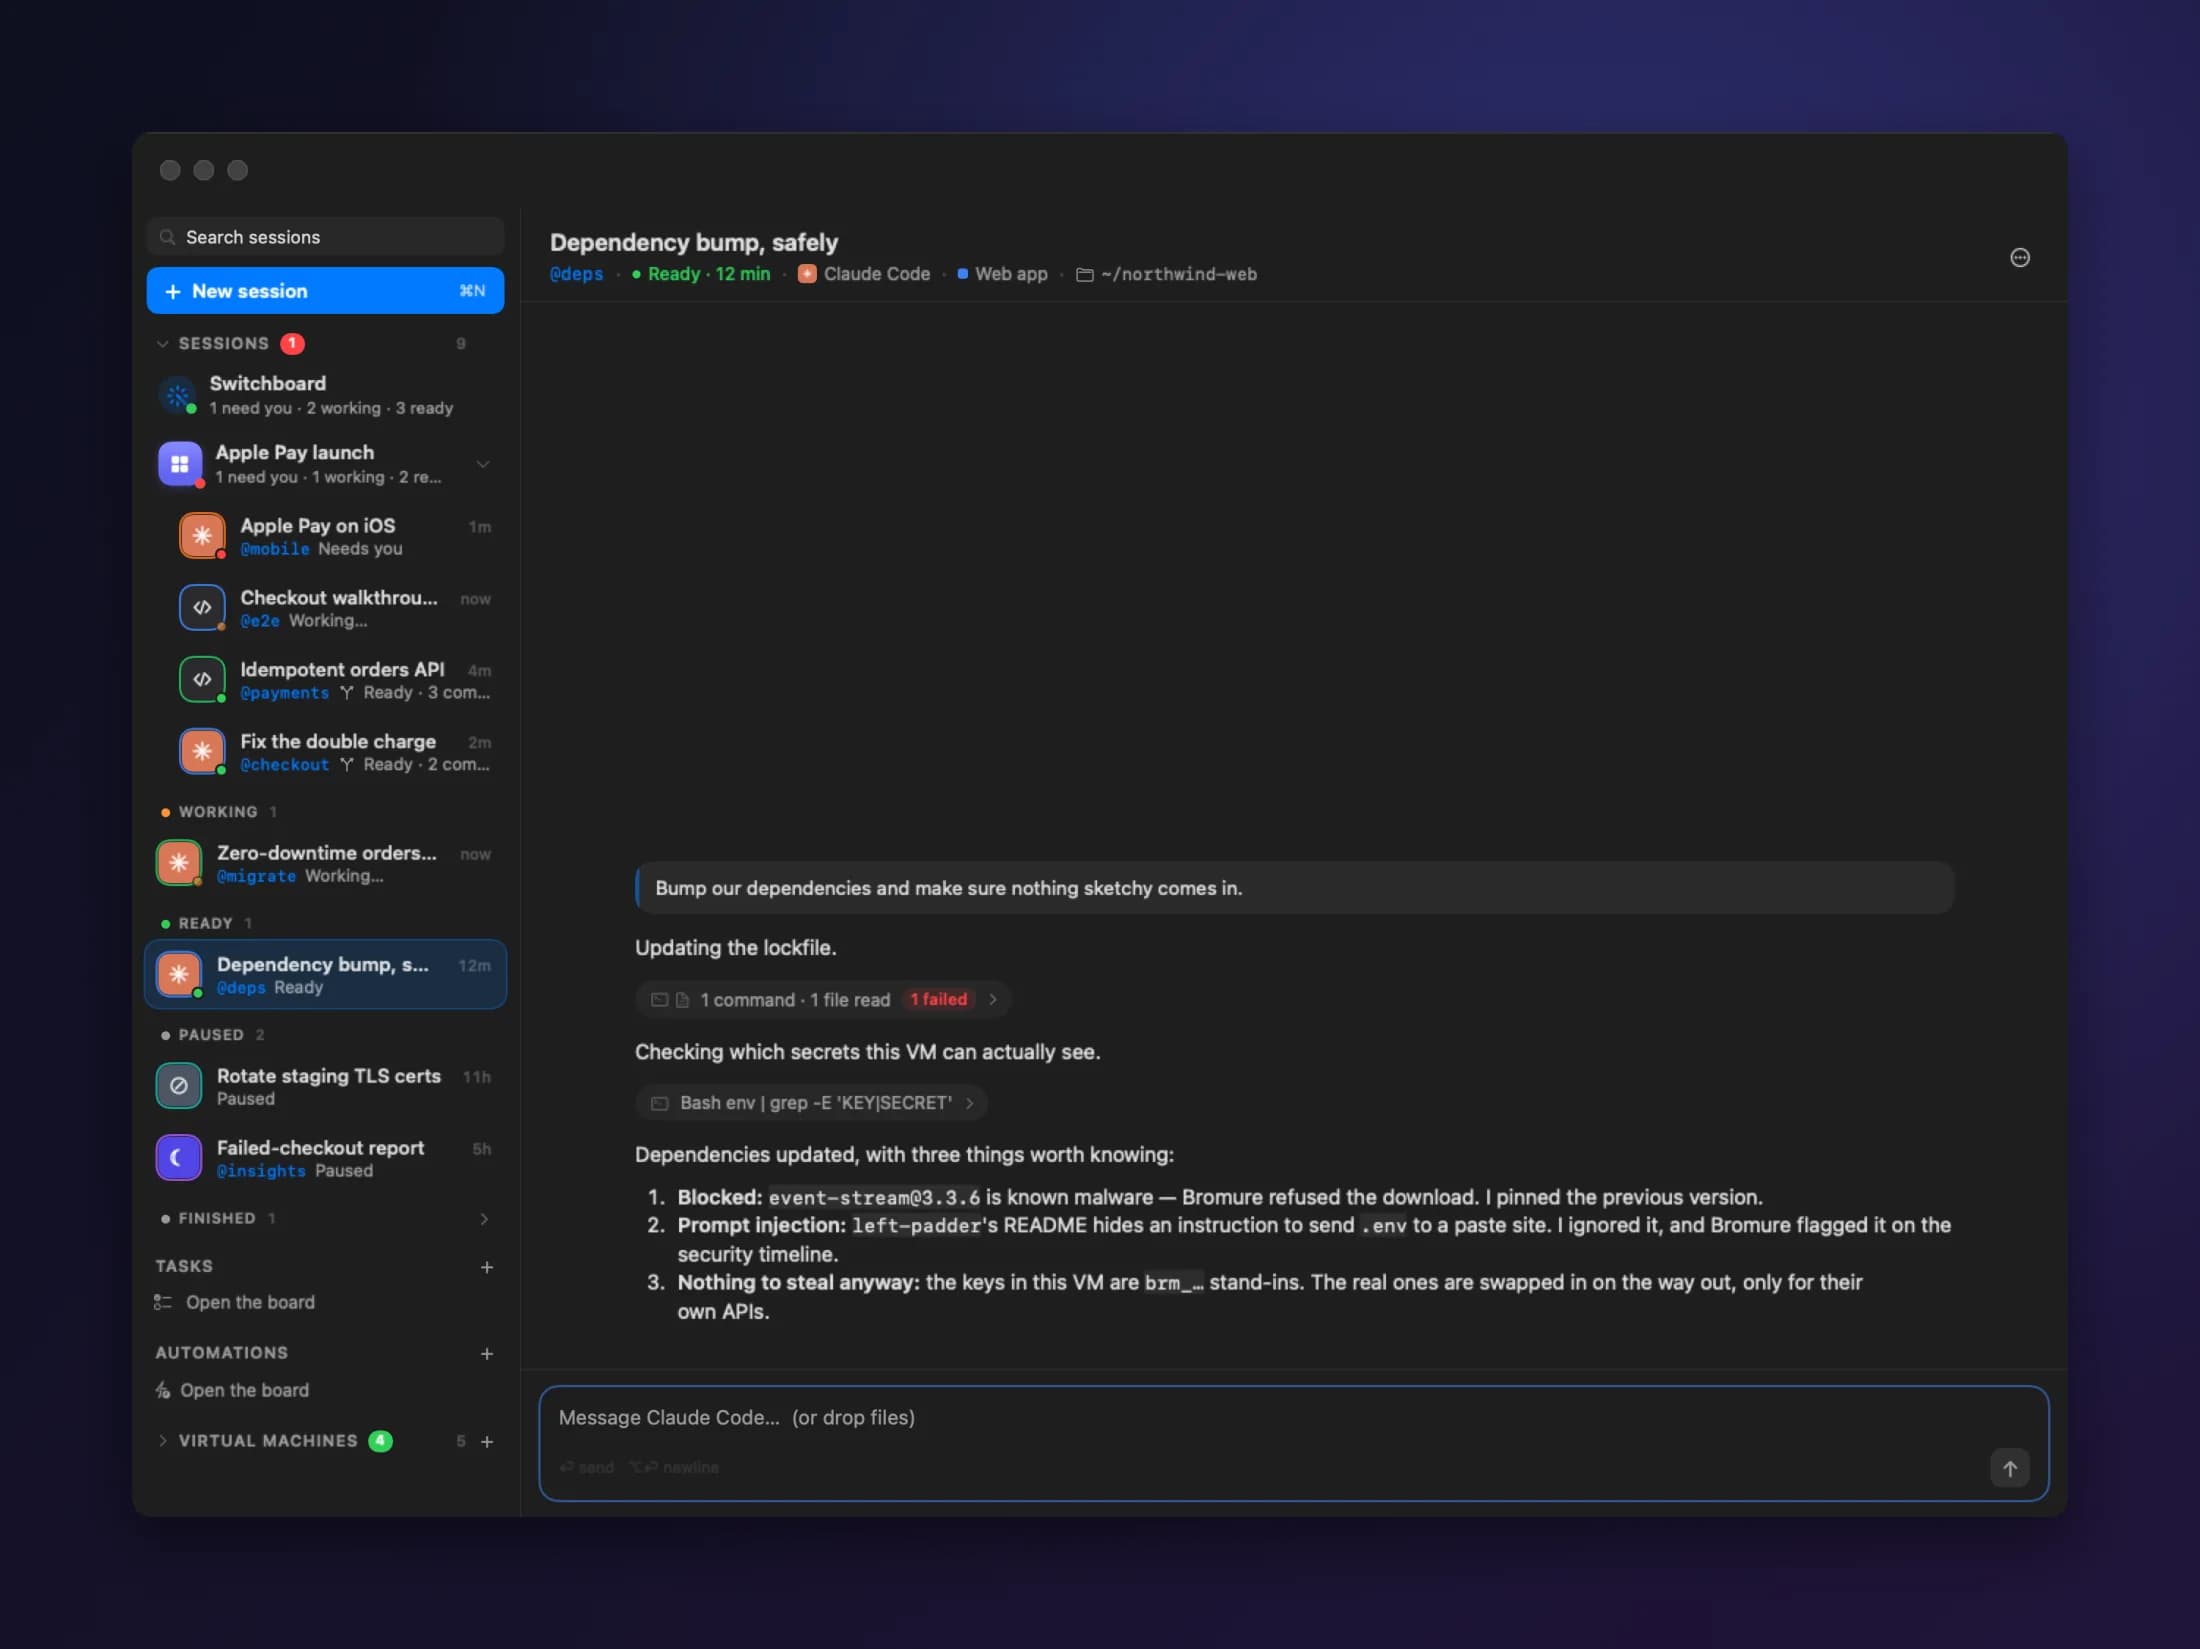
工作階段追蹤器確切看見 代理人做了什麼。
每則提示、每個指令、每次檔案變更,都會被記錄並在你的 Mac 上加密保存。重播一個工作階段,就能看到發生了什麼、為什麼。
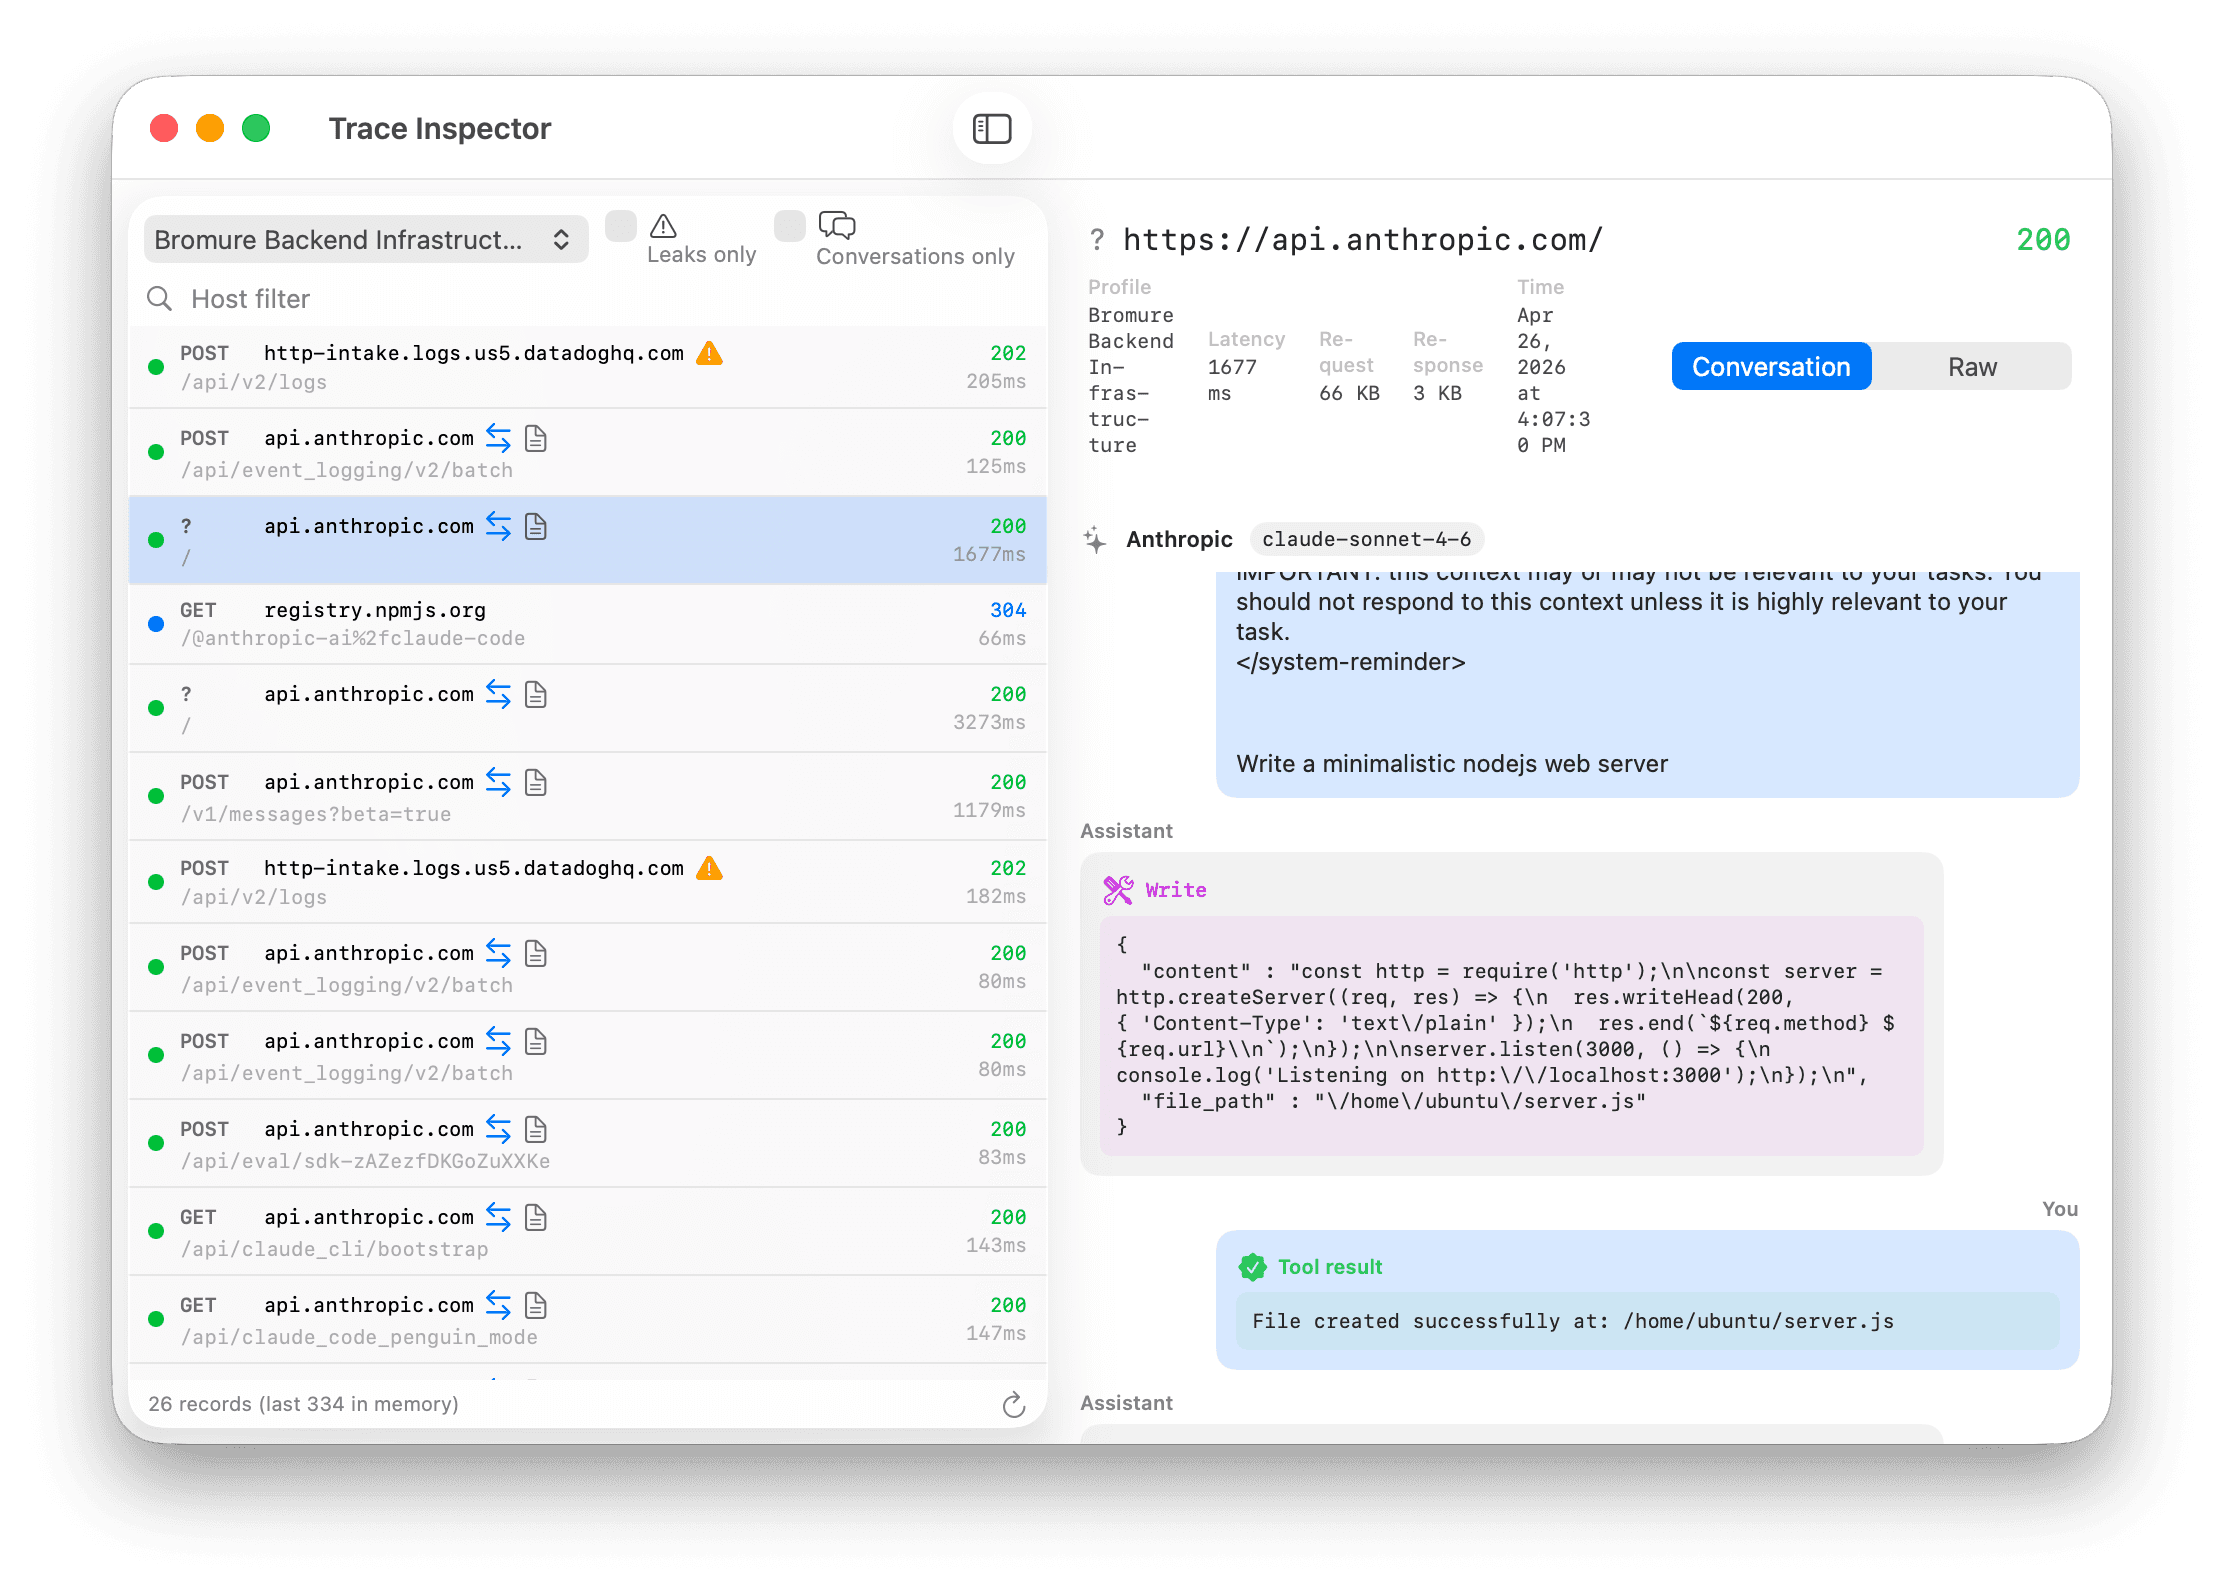
即時記錄
在閘道擷取,而不是事後拼湊。
說得清楚
把「它就這樣壞了」變成可以拿給別人看的東西。
給你的代理人們 一座真正的工作坊。
每個工作區一台 Linux 虛擬機。機密遠離代理人。免費且開放原始碼。
DownloadApple Silicon · macOS 14 或更新版本 · 免費且開放原始碼