Introdução
O Bromure Agentic Coding é uma aplicação macOS que executa agentes de programação com IA — Claude Code, Codex, Grok, Kimi Code, Oh My Pi e as ferramentas habituais da shell — dentro de máquinas Linux virtualizadas por hardware no seu próprio Mac, com base na Virtualization.framework da Apple. Cada agente tem um ambiente de desenvolvimento Ubuntu completo e persistente, mas as suas credenciais reais nunca lá entram. Tudo o que o agente envia para o exterior passa por um único gateway do lado do anfitrião. Esse gateway aplica o isolamento, a proteção de credenciais, a análise da cadeia de fornecimento, a deteção de injeção de prompt, a proteção de dados pessoais e o rastreio de auditoria, e o agente não o consegue contornar.
Este manual documenta o Bromure Agentic Coding 5.0.0. O ID de pacote da aplicação é io.bromure.agentic-coding, o seu executável é bromure-ac, e a sua ferramenta de linha de comandos opcional é instalada como bromure-cli. Requer macOS 14 (Sonoma) ou posterior em Apple Silicon. Detalhes do produto, capturas de ecrã e transferências estão em bromure.io.
O que é o Bromure Agentic Coding?
Os agentes de programação são poderosos e, por conceção, autónomos: leem ficheiros, executam comandos da shell, instalam pacotes e chamam APIs por si. Execute um diretamente no seu Mac e ele herda tudo o que a sua shell tem — as suas chaves SSH, as credenciais em ~/.aws, o kubeconfig, os tokens de API. Uma única dependência maliciosa ou uma única página web com injeção de prompt fica então a um passo de tudo isso.
O Bromure Agentic Coding muda esse compromisso. Os agentes são executados em máquinas: VMs Linux isoladas, cada uma com o seu próprio kernel, disco, endereço MAC e rede. (O editor de definições chama espaço de trabalho a uma máquina; as duas palavras significam o mesmo.) Uma máquina mantém o seu estado — repositórios clonados, caches de pacotes, virtualenvs, histórico da shell — pelo que funciona como uma máquina de desenvolvimento normal. Mas só contém credenciais falsas intencionalmente inválidas. Os valores reais ficam encriptados no anfitrião e são repostos na transmissão, por destino, com o seu consentimento.
Na maior parte do tempo não trabalha com máquinas; trabalha com sessões. Uma sessão é uma conversa com um agente, numa pasta, numa máquina. Quando abre a aplicação, a janela principal lista as suas sessões e mostra a que escolheu como um chat:
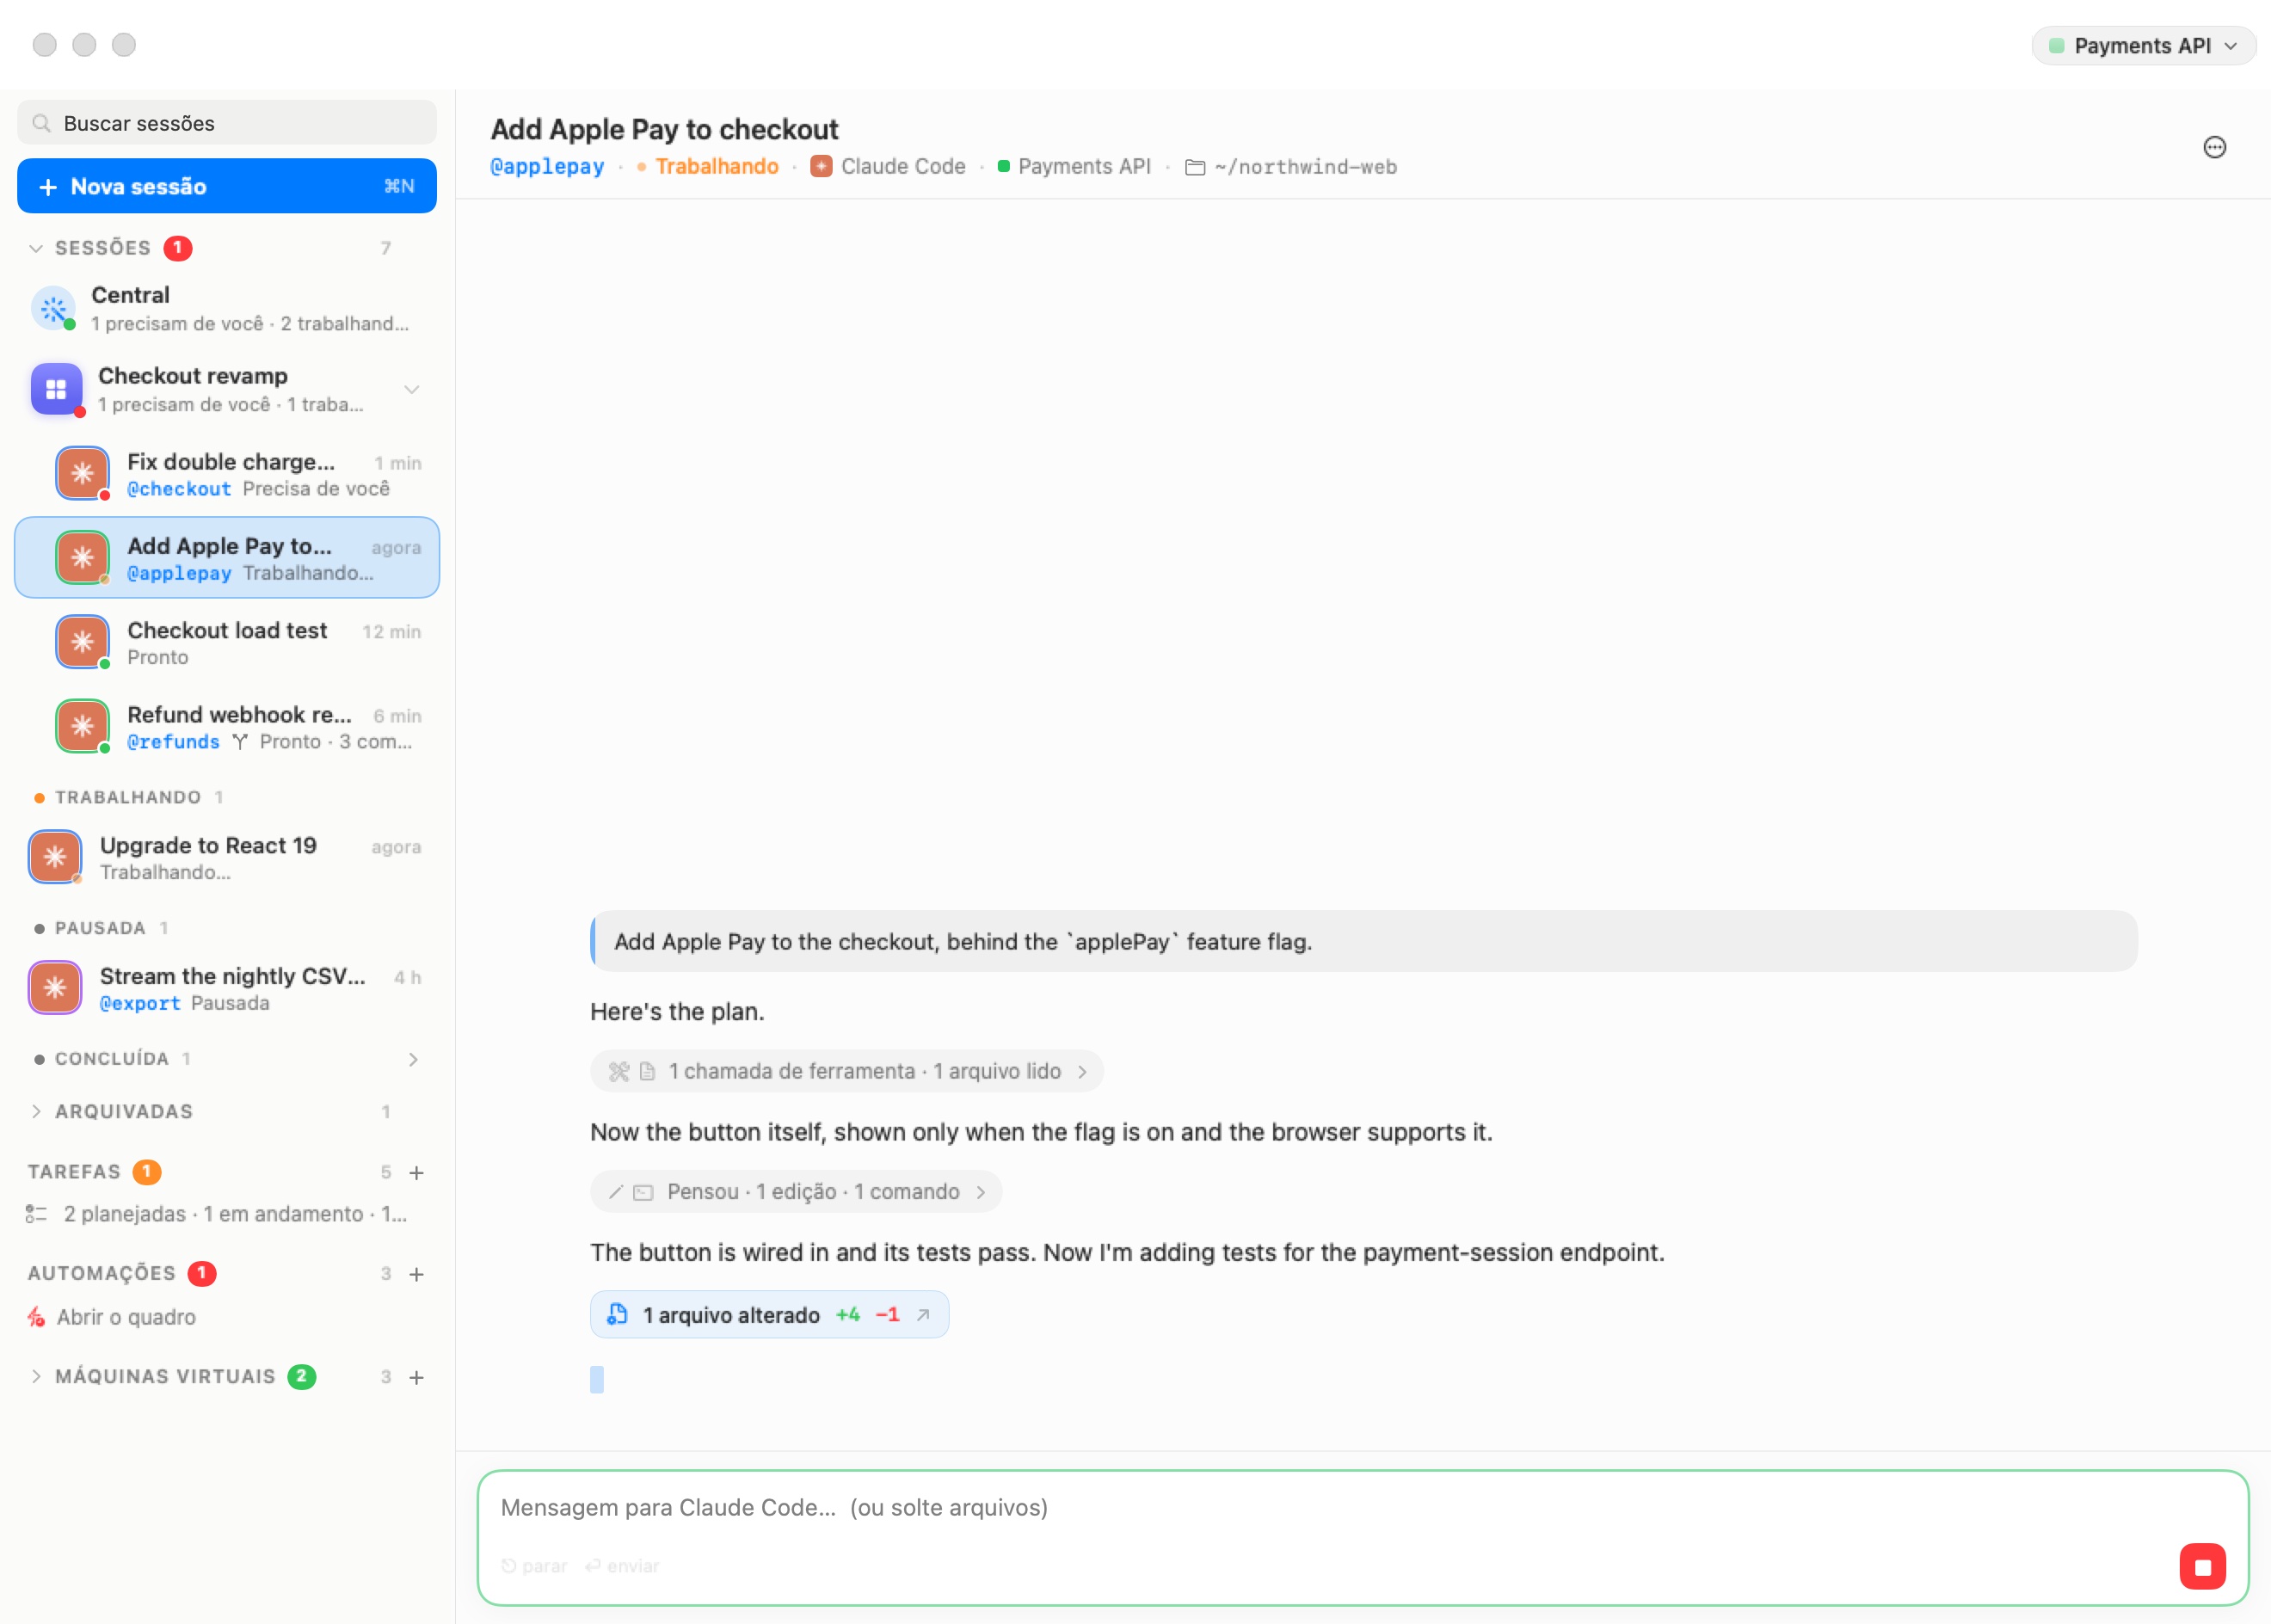
A barra lateral, de cima para baixo:
- Procurar sessões encontra sessões pelo título e pelo que nelas foi dito.
- Nova sessão ⌘N abre o ecrã de nova sessão, onde escolhe um agente, uma máquina e uma pasta e depois escreve o que quer que seja feito.
- Sessões lista as suas conversas, agrupadas pelo que precisam de si: Precisa de si, A trabalhar, Prontas, Em pausa e Concluídas. A linha Central e as suas salas ficam no topo da lista, e as sessões que arruma vão para a secção recolhida Arquivadas.
- Tarefas e Automações abrem os quadros de tarefas de código e de automações.
- Máquinas virtuais está recolhida por predefinição. Lista as suas máquinas, a Grelha de terminais e os clusters Kubernetes, registos e o conector de mensagens que executa.
Na captura de ecrã, o agente de «Add Apple Pay to checkout» está a trabalhar. O chat mostra o que fez até agora como linhas de atividade compactas, resume as alterações de ficheiros do turno (Changed 1 file +4 −1) e oferece um botão Parar vermelho no compositor. O início das sessões descreve cada parte desta janela.
A quem se destina
O Bromure Agentic Coding foi feito para três grupos que se sobrepõem:
- Programadores individuais que querem executar agentes de programação com credenciais reais — Anthropic, OpenAI, AWS, Kubernetes, GitHub — sem as entregar ao agente. O agente continua a poder fazer deploy, push e provisionamento; uma sessão comprometida não revela nada além de iscos.
- Equipas preocupadas com segurança que querem que cada ação do agente seja visível: que modelo foi chamado, que ferramentas correram, que ficheiros foram tocados, que comandos foram executados e que credenciais foram usadas onde. O rastreio local encriptado e a Linha do tempo de segurança respondem à pergunta «o que é que o agente fez realmente?» depois do facto.
- Equipas de plataforma e de engenharia de segurança em organizações que precisam de políticas para toda a frota: as instalações inscritas enviam metadados de sessão para o espaço de trabalho da organização, as credenciais podem ser emitidas para a aplicação em vez de para as shells dos programadores, e retirar uma máquina é uma única ação no plano de controlo. Consulte Empresa.
Não precisa de saber nada sobre virtualização. Na primeira execução, um assistente curto descarrega uma imagem base pré-compilada e assinada, oferece-se para importar as credenciais que já tem e ajuda-o a iniciar sessão nos seus fornecedores de modelos. Depois disso, inicia uma sessão e fala com o agente.
Duas aplicações irmãs
O Bromure Agentic Coding é publicado a partir do mesmo repositório de código aberto que a sua aplicação irmã, o Bromure (a aplicação de navegação web, por vezes chamada Bromure Web). Ambas usam a Virtualization.framework da Apple e partilham a mesma maquinaria de VMs e de imagens, mas assumem posições opostas quanto à duração das VMs:
| Bromure (Web) | Bromure Agentic Coding | |
|---|---|---|
| Objetivo | Sessões de navegação descartáveis | Agentes de programação com IA em sandbox |
| SO convidado | Ubuntu + Chromium | Ubuntu 24.04 |
| Duração das VMs | Destruída quando a janela fecha | Persistente — uma VM por máquina, o estado sobrevive |
| O que é protegido | Tudo: nenhum dado sobrevive à sessão | A superfície de segredos: as credenciais reais nunca entram na VM |
| ID do pacote | io.bromure.app | io.bromure.agentic-coding |
As duas abordagens servem os seus propósitos. Navegar não precisa de estado, por isso o Bromure Web destrói cada VM quando a sua janela fecha. Programar precisa de estado — quer os seus clones, caches e histórico amanhã — por isso o Bromure Agentic Coding mantém as máquinas vivas e controla, em vez disso, o que uma máquina pode ver e enviar. Este manual trata do Bromure Agentic Coding. O Bromure Web só aparece onde os dois se encontram; por exemplo, o navegador integrado ao lado de uma sessão executa o mesmo tipo de VM descartável Ubuntu + Chromium que o Bromure Web usa.
O modelo de segurança de fronteira única
A ideia central do produto é que cada proteção é aplicada num único local: um proxy MITM do lado do anfitrião por onde passa todo o tráfego web de saída de uma máquina. O HTTPS_PROXY do convidado aponta para ele, e as ligações de saída para as portas 80 e 443 também são desviadas para ele no switch de rede virtual, pelo que uma ferramenta que ignore as variáveis de proxy passa por ele na mesma. Como a fronteira vive no anfitrião, o código dentro da VM — incluindo um agente totalmente comprometido — não a consegue desligar, contornar nem enganar.
Nessa fronteira, três coisas acontecem a cada pedido:
- Terminação TLS. O proxy termina o TLS da máquina usando a CA raiz do Bromure, uma autoridade de certificação por instalação criada na primeira execução. O seu certificado público é instalado no repositório de confiança de cada máquina no arranque; a sua chave privada nunca sai do anfitrião.
- Inspeção e reescrita. O proxy inspeciona o pedido e aplica a política: consentimento, análise, deteção, substituição de dados pessoais e rastreio. Quando há uma credencial envolvida, troca o valor falso pelo real. As trocas abrangem cabeçalhos bearer e
x-api-key, inícios de sessão OAuth, reassinatura completa AWS SigV4, credenciais Kubernetes, autenticação em registos Docker e assinaturas SSH através de uma ponte ssh-agent sobre vsock. - Reencriptação. O pedido reescrito segue para o servidor real numa ligação TLS normal.
O lado das credenciais é rigoroso por construção. A máquina só tem valores falsos com prefixos e comprimentos realistas — por exemplo ANTHROPIC_API_KEY=sk-ant-api03-brm-…, uma chave secreta AWS falsa, tokens kubeconfig sintéticos. As trocas estão limitadas ao anfitrião para o qual uma credencial foi registada: uma credencial para api.anthropic.com nunca é injetada num domínio parecido. E o desenho falha de forma fechada: se o tráfego de algum modo escapar ao proxy, a única credencial na transmissão é um valor falso que nenhum servidor aceita (a AWS, por exemplo, devolve InvalidSignatureException). Os valores reais só existem no processo do anfitrião, encriptados com AES-256-GCM, com a chave-mestra no Keychain de Proteção de Dados do macOS.
Um detetor de comprometimento fecha o ciclo. Analisa cada pedido de saída à procura de qualquer token falso registado para a máquina. Um valor falso a caminho de um anfitrião fora do seu âmbito é a assinatura de uma tentativa de exfiltração, por isso o proxy recusa a troca e alerta-o. Como só o valor falso vazou, a credencial real nunca precisa de ser rodada.
Tudo o resto liga-se à mesma fronteira. Os descarregamentos de pacotes são analisados ao atravessá-la, o conteúdo não fidedigno que volta por ela é verificado quanto a injeção de prompt, os dados pessoais são retirados dos pedidos de IA antes de saírem, o rastreio de auditoria regista o que a atravessou, e o Fusion, o encaminhamento de modelos e o acesso remoto funcionam todos sobre ela. Uma fronteira, todos os controlos.
As principais funcionalidades
Cada funcionalidade abaixo tem o seu próprio capítulo; esta secção dá-lhe o essencial de cada uma.
Sessões, salas e ramos
Uma sessão é uma conversa com um agente. Inicia-a a partir do ecrã de nova sessão, escolhendo um agente, uma máquina e onde ele trabalha — uma pasta nova, uma das suas pastas ou um repositório para fazer checkout — e depois escrevendo o que quer. O chat mostra o trabalho do agente como linhas de atividade legíveis, cartões para diffs, comandos, listas de tarefas, tabelas e diagramas, e um resumo dos ficheiros alterados em cada turno. Quando o agente lhe pergunta algo, aparece um cartão de pergunta no chat e a sessão passa para Precisa de si na barra lateral. Consulte Iniciar uma sessão e O chat.
Quando várias sessões trabalham na mesma coisa, agrupe-as numa sala: uma grelha de chats ao vivo lado a lado, com um compositor que pode enviar para qualquer uma delas ou para todas de uma vez. Consulte Salas. Para experimentar algo sem tocar na pasta de uma sessão, inicie uma sessão de ramo na sua própria worktree git, reveja as alterações com comentários por linha e integre-a de volta. Consulte Ramos e revisão.
Agentes a trabalhar em conjunto, e a Central
Os agentes podem passar trabalho uns aos outros. Um agente pode delegar uma tarefa numa nova sessão filha (no seu próprio ramo ou noutra máquina) e receber a resposta, ou enviar um pedido a uma sessão existente pela sua @alcunha. Cada mensagem entre agentes é analisada quanto a injeção de prompt. Consulte Agentes a trabalhar em conjunto.
A Central é uma sessão que acompanha todas as outras: pergunte-lhe o que se passa, peça-lhe que responda a um agente em espera ou inicie trabalho novo. Cada sala pode ter a sua própria Central, que só vê essa sala. O conector de mensagens permite-lhe chegar à Central a partir do Signal, do WhatsApp ou do Slack quando está longe do Mac. Consulte Central e mensagens.
Isolamento
Cada máquina é a sua própria VM persistente, com o seu próprio kernel, discos virtuais, endereço MAC, rede e escuta de proxy. Um pacote malicioso ou um processo de agente descontrolado pode destruir a máquina — e só a máquina. O seu Mac, as suas outras máquinas e os seus ficheiros ficam intactos, exceto as pastas que partilhar explicitamente. As máquinas partem de uma imagem base Ubuntu 24.04 assinada através de um clone APFS copy-on-write, pelo que uma máquina nova quase não ocupa espaço em disco no início, e uma máquina suspensa retoma no lugar a partir do seu instantâneo de memória. Consulte Conceitos e Arquitetura e Máquinas.
Proteção de credenciais e consentimento
As credenciais reais nunca entram na máquina; o proxy troca os valores falsos pelos reais na transmissão, como descrito acima. Para além da troca, pode controlar cada utilização: uma credencial pode exigir o seu consentimento por destino, as autorizações têm limite de tempo (5 minutos, 1 hora ou o resto da sessão) e há restrição a só leitura. O início de sessão numa subscrição (Claude, ChatGPT, Grok ou Kimi) acontece no anfitrião; o agente só vê uma chave substituta. Consulte Credenciais e a fronteira de transmissão.
Análise da cadeia de fornecimento
A instalação de pacotes é a forma mais comum de código hostil entrar num ambiente de desenvolvimento, por isso o proxy verifica-os à medida que são obtidos. Combinam-se quatro mecanismos: um filtro de idade (versões acabadas de sair ficam retidas), consultas de vulnerabilidades OSV, análise comportamental socket.dev e o Depi. Um pacote bloqueado nunca chega à máquina, e pode aprovar uma exceção quando sabe o que está a fazer. Consulte Proteção da Cadeia de Fornecimento.
Deteção de injeção de prompt e salvaguardas
O conteúdo que o agente lê do mundo exterior — páginas web, respostas de API, ficheiros — pode trazer instruções dirigidas ao agente e não a si. O Bromure Agentic Coding analisa o conteúdo não fidedigno que atravessa a fronteira com dois modelos classificadores locais, PromptGuard e ModernBERT, a correr no seu Mac. É o utilizador que decide o que acontece a uma deteção e que vê o texto sinalizado; o agente não. As salvaguardas classificam as chamadas do agente ao Kubernetes, à AWS, às forjas git, aos registos e às bases de dados como leituras, escritas e operações destrutivas, e podem perguntar antes, ou bloquear, as que escolher. Consulte Deteção de injeção de prompt e salvaguardas.
Políticas de sandbox, sandbox do convidado e sentinela do kernel
Cada máquina escolhe um motor de sandbox. O Bromure Firewall permite e recusa ligações por anfitrião, porta, protocolo e até verbo HTTP, para que uma máquina possa ler uma API sem poder escrever nela. O OpenShell + Sentry executa em vez disso uma política NVIDIA OpenShell: tudo é recusado a menos que uma regra o permita, os pedidos são inspecionados um a um, e dentro da VM o agente só alcança os ficheiros e os programas que a política lista. Uma sentinela do kernel relata cada programa, ligação e recusa a partir de dentro do kernel da VM, para que cada ligação possa ser seguida até ao prompt e à chamada de ferramenta que a fizeram. Quando algo é bloqueado, o agente fica a saber porquê e é-lhe pedido que confirme consigo, e a gaveta Sandbox permite-lhe autorizá-lo com um clique. Consulte Política de sandbox, sandbox do convidado e sentinela do kernel.
Proteção de dados pessoais
Quando está ligada numa máquina, a proteção de dados pessoais troca os dados pessoais — nomes, endereços de e-mail e números de telefone, números de cartão, bancários e fiscais, documentos de identificação e moradas — por substitutos realistas antes de a conversa sair do seu Mac, e repõe os valores reais nas respostas do modelo. A deteção corre no seu Mac com o modelo Rampart integrado. Está desligada por predefinição. Consulte Proteção de dados pessoais.
Rastreio, auditoria e a Linha do tempo de segurança
Cada sessão pode ser gravada como um rastreio encriptado: chamadas a modelos (modelo, tokens, latência), chamadas a ferramentas, comandos da shell, leituras e escritas de ficheiros, utilizações de credenciais e domínios contactados. O Inspetor de rastreio permite-lhe rever o que um agente fez. A janela Segurança (Janela › Segurança…) tem um separador Visão geral — o que cada motor de segurança bloqueou, permitiu, intermediou, verificou e trocou (nas últimas 24 horas, por predefinição), e que proteções cada máquina tem ligadas — e um separador Linha do tempo que lista cada decisão, que pode filtrar por máquina e por período, exportar para CSV, ou enviar como registos OCSF para um SIEM. Os eventos da linha do tempo são guardados durante 90 dias por predefinição. Nas instalações inscritas numa empresa, os metadados de sessão também são enviados para o espaço de trabalho da organização por TLS mútuo — nunca os prompts em bruto nem as respostas dos modelos, e nunca valores secretos. As instalações não inscritas não enviam nada, e um modo privado por máquina para o envio por completo. Consulte Rastreio e Auditoria e Visão geral e linha do tempo de segurança.
Modelos e fornecedores
Um quadro global de Modelos, em Preferências › Modelos, reúne todas as fontes de modelos que usa: inícios de sessão e chaves de API para Anthropic, OpenAI, xAI, z.ai e Moonshot, mais Amazon Bedrock, OpenRouter, um servidor personalizado (vLLM, Ollama, LM Studio ou qualquer servidor compatível com OpenAI) e modelos no dispositivo que correm no seu Mac com MLX. Para cada agente, pode manter o modelo predefinido do seu fornecedor ou escolher outro, incluindo modelos de um fornecedor diferente. Uma máquina pode herdar estas definições ou substituí-las pelas suas. As alterações aplicam-se de imediato: só os agentes afetados reiniciam, e retomam a conversa onde a deixaram. Consulte Modelos e fornecedores.
Fusion
Como cada chamada a um modelo atravessa o proxy, o proxy pode fazer mais do que deixá-la passar. O Fusion transforma um pedido num painel: vários modelos respondem, um modelo juiz avalia os candidatos e uma resposta combinada volta ao agente — na transmissão, invisível para o agente, sem qualquer configuração do agente. Consulte Fusion.
Clusters Kubernetes e registos
O Bromure pode executar clusters Kubernetes k3s e um registo de contentores privado nas suas próprias VMs ao lado das suas máquinas, com armazenamento, balanceamento de carga, emuladores de nuvem opcionais e controlo de acesso por máquina. Os agentes podem ver e gerir o que a sua máquina pode usar através de um servidor MCP de infraestrutura integrado. Consulte Clusters Kubernetes e registos.
Acesso remoto
A sua sandbox está acessível de qualquer lado: a partir da aplicação, da linha de comandos ou por SSH. Um segundo Mac com o Bromure Agentic Coding — ou um iPhone, iPad ou Apple Vision Pro com o cliente Bromure Remote — pode espelhar uma instância remota através de um túnel SSH (Espaços de trabalho › Conectar a um Bromure remoto…), com as suas sessões, salas e Central. A partir de uma janela espelho, Preferências pode editar as definições do Mac remoto. A segurança não enfraquece à distância: os pedidos de consentimento para uso de credenciais, exceções da cadeia de fornecimento, escritas das salvaguardas e decisões sobre injeção de prompt são mostrados do lado do anfitrião da ligação, onde um convidado comprometido não os pode ver nem falsificar, e um tempo esgotado ou uma dispensa conta como recusa. Consulte Acesso remoto e clientes.
Gestão empresarial
As organizações inscrevem instalações num espaço de trabalho bromure.io com um código de seis palavras (bromure-cli enroll, ou Inscrição no bromure.io… na aplicação). A inscrição dá à instalação um certificado TLS mútuo, ativa perfis geridos enviados pelo plano de controlo e inicia o fluxo de metadados descrito no rastreio. Retirar uma máquina é uma única ação no plano de controlo, que revoga o certificado da instalação. O inventário da cadeia de fornecimento de toda a frota e os agregados de utilização de tokens são funcionalidades do nível Enterprise no Bromure Enterprise Manager. Consulte Empresa.
Como se compara com outras ferramentas
A matriz de comparação do README (compilada a partir da documentação pública de cada projeto em junho de 2026) aplica o mesmo modelo de ameaça às ferramentas que as pessoas costumam usar. A maioria das ferramentas escolhe um de cinco controlos — isolamento, manter os segredos fora do agente, limitar o uso de credenciais, análise da cadeia de fornecimento, deteção de injeção de prompt — e fica por aí.
- Dev Containers (VS Code) isolam a cadeia de ferramentas, mas o contentor partilha o kernel do anfitrião e a configuração encaminha o seu agente SSH e as credenciais git para o ambiente onde o agente corre. Não há limitação de credenciais por uso, análise de registos nem deteção de injeção.
- nono é uma sandbox de kernel: listas de chamadas de sistema permitidas com um fluxo de aprovação, um filtro de saída e um registo de auditoria local imutável. Bloqueia o acesso a ficheiros de chaves e faz proxy de algumas credenciais, mas o agente não tem kernel próprio, e a análise de pacotes e a deteção de injeção estão fora do âmbito.
- agent-vault (octokraft) passa os segredos aos processos por pipes, de modo que não há forma de ler o valor em bruto, com limites de tempo por segredo. Mas o agente corre diretamente na sua máquina — não há qualquer fronteira de isolamento.
- Agent Vault (Infisical) é um proxy de credenciais HTTP: anexa as credenciais na transmissão para que o agente nunca as leia, e filtra a saída por endpoint. O agente, porém, corre sem contenção, e não há análise nem deteção.
- Docker Sandboxes (uma pré-visualização experimental) são o que mais se aproxima no isolamento: uma microVM com kernel próprio e um proxy do anfitrião que injeta os cabeçalhos das credenciais para que os valores em bruto fiquem fora da VM. A lacuna é a governação: a credencial intermediada é anexada a qualquer pedido de saída da sandbox, pelo que um pacote malicioso instalado lá dentro a pode gastar contra um domínio permitido sem nunca a ver — e nada analisa esse pacote à entrada.
- Capsem é uma VM de hardware isolada da rede, com regras de saída por domínio e por método/caminho e registo completo do corpo dos pedidos HTTP. Mas as chaves de API reais vivem dentro da VM, que é exatamente o que não pode acontecer quando a carga de trabalho é um agente possivelmente comprometido.
Nenhuma outra ferramenta da matriz oferece análise da cadeia de fornecimento nem deteção de injeção de prompt. O Bromure Agentic Coding aplica os cinco controlos na sua fronteira única de proxy e depois acrescenta o que controlar a transmissão torna possível: proteção de dados pessoais, o painel de modelos Fusion, encaminhamento de modelos entre fornecedores e o seu próprio hardware, e acesso remoto a partir da aplicação, da CLI ou por SSH.
Os dados de comparação envelhecem depressa. Uma matriz mais detalhada e atual está em bromure.io/pt/feature-matrix, e o README convida a correções por issue se uma linha sobre outra ferramenta estiver desatualizada.
Requisitos num relance
| Requisito | Detalhe |
|---|---|
| macOS | 14 (Sonoma) ou posterior |
| Hardware | Apple Silicon (M1 ou mais recente). Não existe compilação para Intel — a Virtualization.framework só suporta convidados ARM64 em Apple Silicon. |
| Disco | A imagem base Ubuntu é um disco esparso de 24 GB que ocupa cerca de 6–8 GB de espaço real; cada máquina acrescenta um clone copy-on-write que cresce com o uso. |
| Rede | A primeira execução descarrega a imagem base pré-compilada e assinada de dl.bromure.io. Se o descarregamento não estiver disponível, a aplicação pode compilar a imagem localmente (cerca de 10 minutos). |
| Agentes proprietários | Claude Code, Codex, Grok, Kimi Code, Oh My Pi e o Google Cloud SDK não podem ser distribuídos dentro da imagem redistribuível. São instalados no seu Mac, na sua cópia da imagem, como passos de configuração assinados. Executar a configuração inicial é o seu consentimento para os passos de base; os passos publicados mais tarde pedem aprovação. |
As instruções passo a passo estão em Instalação e primeira execução.
Licença e autoria
O repositório Bromure é de código aberto sob a Licença MIT (Copyright 2026 Renaud Deraison) e de utilização gratuita. A autoria é creditada a Renaud Deraison (prompting) e Claude + Opus 4.7 (implementação).
As duas aplicações são de código aberto, mas as funcionalidades empresariais — inscrição, perfis geridos, o fluxo de eventos na nuvem e o Bromure Enterprise Manager — dependem do plano de controlo alojado em bromure.io, que é um serviço comercial. Nada na experiência de utilizador individual depende dele: uma instalação não inscrita não envia nada para lado nenhum, e todas as funcionalidades de segurança funcionam inteiramente no seu Mac.
Obter ajuda
- bromure.io — documentação do produto, capturas de ecrã, transferências, o whitepaper técnico, e a matriz de funcionalidades detalhada.
- Issues no GitHub — relatórios de erros, pedidos de funcionalidades e correções à matriz de comparação vão para o repositório GitHub do projeto (com ligação a partir de bromure.io).
- Este manual — Resolução de problemas reúne procedimentos de diagnóstico e problemas conhecidos; o Glossário define cada termo usado nestes capítulos.
Como este manual está organizado
Quem está a começar pode ler o manual do princípio ao fim; depois, use-o como referência:
- Primeiros passos — Instalação e primeira execução trata da instalação da aplicação e do assistente de boas-vindas; o Início rápido leva-o do assistente a uma tarefa concluída; Conceitos e Arquitetura explica sessões, máquinas, salas e ramos, e como o anfitrião, o convidado e o proxy se articulam.
- Uso diário — O início das sessões, Iniciar uma sessão, O chat, Salas, Ramos e revisão, Agentes a trabalhar em conjunto, Central e mensagens, Máquinas, O Navegador Incorporado, Automatizações e Tarefas de código cobrem o que faz no dia a dia.
- Referência de definições — a Referência de Definições documenta cada painel do editor de definições e das Preferências, uma página por painel.
- Segurança e a fronteira de transmissão — Credenciais, Proteção da Cadeia de Fornecimento, Deteção de injeção de prompt e salvaguardas, Proteção de dados pessoais, Rastreio e Auditoria e Visão geral e linha do tempo de segurança explicam cada proteção em detalhe.
- Modelos e infraestrutura — Fusion, Modelos e fornecedores e Clusters Kubernetes e registos.
- Para além de um Mac — Acesso remoto e clientes trata do espelhamento, dos clientes móveis e visionOS, da CLI e do SSH; Empresa trata da inscrição, da gestão da frota e do fluxo de eventos na nuvem.
- Referência — CLI, API e MCP, Avançado, Resolução de problemas, o Glossário e o Apêndice.
Continue com Instalação e primeira execução.