设置参考
Bromure Agentic Coding 里几乎每一项设置都属于某一台机器。会话的界面叫它机器;设置编辑器仍叫它工作区——是同一样东西。每一台机器都带着自己的凭据、安全策略、终端外观、共享文件夹与 VM 资源,全部在同一个窗口里编辑:设置编辑器。
有少数几样不是按机器来的:
- 模型在设置 › 模型里有一块全局的盘面,每一台机器都继承它。每台机器的模型窗格是对它的一项可选覆盖。
- 自动化(回环 HTTP API 与
bromure-ac mcp服务器)作用于整个应用程序,而且只出现在设置里。 - 浏览器镜像、提示注入与个人数据检测器的模型,以及设备端模型的下载,都由这台 Mac 上的每一台机器共用。
本章是这个编辑器与它各个窗格的参考。每个窗格都有自己的页面,附一张截图、一份带默认值的设置表格,以及指向解释其背后功能那一章的指引。
打开编辑器
不论你身在何处都能打开编辑器:
| 从哪里 | 怎么做 |
|---|---|
| 边栏 | 在虚拟机分区中,打开某台机器的 ⋯ 菜单并选编辑…。 |
| 机器菜单 | 窗口工具栏上显示机器颜色与名称的那颗胶囊(工具提示“这台机器:它的设置、追踪、重新开机…”)→ 设置…。 |
| 某个会话 | 在标头右键点该会话的名称,或在边栏打开该会话的菜单,然后选**“机器”设置…(例如“Payments API”设置…**)。 |
| 聊天 | 当某个代理的机器上没有任何模型提供方时,聊天会显示一张带**机器设置…**的卡片。 |
| 某个自动化 | 用到设为使用前先问的凭据的自动化,会显示“不会完全无人运行”并附上打开工作区设置…。 |
| ⌘K | 命令面板会为每一台机器列出**“机器”设置…,并在“动作”之下列出设置**。 |
| 设置 | 应用程序菜单中的设置…(⌘,)会以默认值模板打开编辑器(见下文)。 |
要创建一台机器,用虚拟机分区标头上的 +(工具提示新建工作区)、新建会话界面机器选择器里的新机器…,或 ⌘K 里的新机器…。它们打开的是同一个编辑器,在你打上名称之前题为新建工作区,并以创建取代存储。机器的生命周期见机器。
同一时间只存在一个编辑器窗口。打开另一台机器的设置会取代它;打开同一台机器的设置则把既有的窗口带到前面。
编辑器窗口
窗口标题与每个窗格的标题都显示那台机器的名称。左栏是分成五个分组的窗格边栏,上方有一个搜索设置字段;右栏是选中的窗格。取消(Esc)丢弃你的编辑;存储(Return)——新机器上是创建——则套用它们。
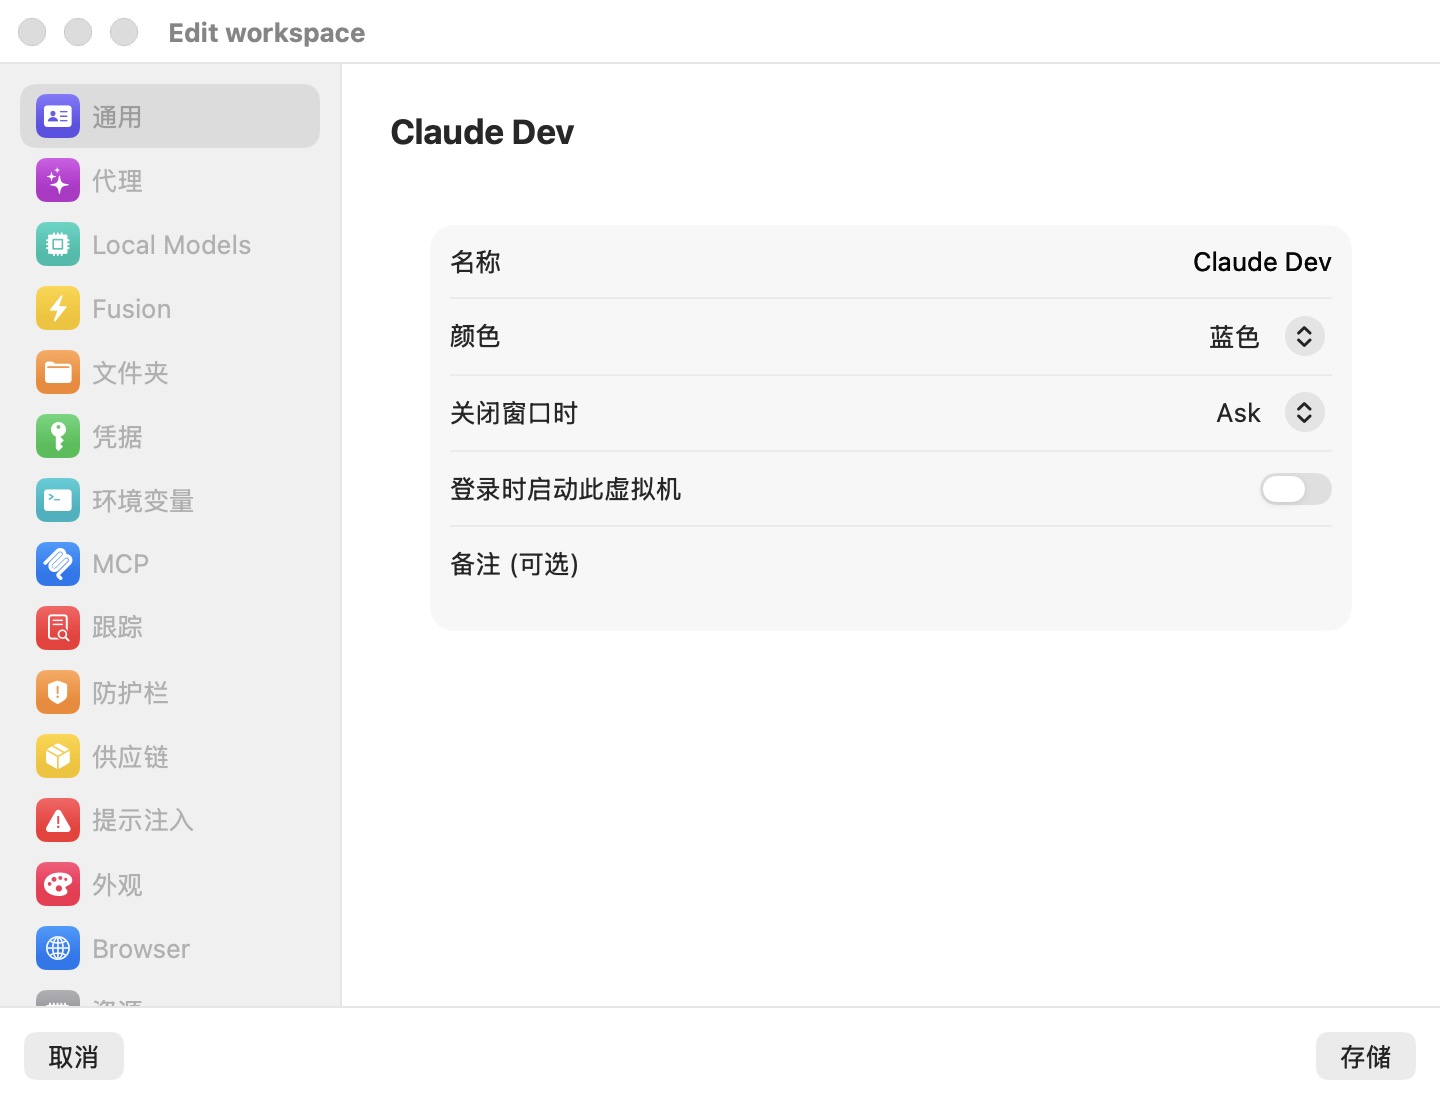
各分组与窗格,依边栏的顺序:
| 分组 | 窗格 |
|---|---|
| 工作区 | 常规、外观 |
| 模型 | 模型、Fusion、Squelch |
| 机器 | 文件夹、环境、MCP、浏览器、资源 |
| 安全 | 凭据、追踪、护栏、沙盒策略、供应链、提示注入、个人数据保护 |
| 应用程序 | 自动化(仅设置) |
搜索设置会在你打字的同时过滤边栏。它比对窗格名称、分组名称,以及每个窗格的几个关键字——例如 firewall 或 openshell 找到沙盒策略、ram 找到资源、api 密钥找到模型、gdpr 找到个人数据保护。你打的每一个词都必须命中。若选中的窗格被过滤掉了,编辑器会跳到第一个命中者。
哪些一改就存,哪些要等你按存储
编辑器里的编辑在你点存储之前都只是草稿。接下来会发生什么,取决于那台机器是否在运行。
在存储时套用到运行中机器、不需重新启动的: 环境变量、凭据(git 令牌、API 密钥、DigitalOcean、Linear、Twilio、容器注册表、数据库)、git 身份、护栏的写入策略与使用前先问的关卡、防火墙规则与 OpenShell 网络策略(两者都在你编辑时即生效)、告知代理、代理看门狗、严格凭据、透明拦截、不安全绕道与外泄警报的开关、供应链策略、提示注入策略、个人数据保护、追踪级别、工作区的模型覆盖、终端的字体、颜色、光标与不透明度,以及机器的名称与颜色。
需要重新启动的: VM 内存、网络模式、共享文件夹、SSH 密钥(工作区密钥与导入的密钥)、Kubernetes 环境、AWS 凭据,以及在 OpenShell 引擎下的 Enforce binaries(严格沙盒)、文件系统/进程沙盒与内核哨兵模式。当你在机器运行期间存储了其中之一,应用程序会问要重新启动“名称”以套用这些更改吗?,把它们列出来,并提供立刻重新启动…或稍后。
有两种编辑会在存储前先问:
- 在已挂起的机器上改共享文件夹:要丢弃“名称”的已挂起 VM 吗?——已存的内存状态无法在分享组合不同的情况下恢复,所以存储会把它丢弃,而下一次启动是冷开机。丢弃并存储或取消。
- 在浏览器开着时改浏览器的权限或保持网站登录状态:要重新启动“名称”的浏览器吗?——重启并存储或取消。
不论你接下来做什么都立即生效的(取消不会撤回):
- 这台 Mac 上设置 › 模型里的一切:提供方、登录、API 密钥与模型选择,都是你一做就存。
- 模型下载:提示注入的检测器与个人数据模型在你勾选它的方框时就开始下载;设备端模型从设备端来源下载。
- 登录某个提供方或从它登出,以及 MCP 的以 OAuth 授权… / 撤销。
- 自动化窗格,以及设置 › 资源中的工作区子网与远程传输设置。
- 浏览器镜像的立即下载 / 重新下载。
- 资源里的存储动作(清除主目录…、恢复主目录…、重置为基础…),每一项都在自己的确认之后。
你在编辑器里打进去的秘密绝不会进到明文的 profile.json。存储时它们被分出到 secrets.enc,以一把存放在 macOS 钥匙串中的密钥加密。见凭据与传输边界。
默认值模板(设置)
设置…(⌘,)会打开一个题为Bromure — 设置的窗口。它装着同一个编辑器,但绑定的是一台名为默认值的模板机器,而不是一台真实的机器。每一台新机器都以这个模板的副本为起点,所以你在那里设的东西——凭据、护栏、供应链规则、外观、内存——就成了你之后创建的机器的起点。既有的机器不会被改动。
设置这一味跟某台机器的编辑器有几处不同:
- 常规隐藏名称、登录时启动此虚拟机、备注与访问范围——它们属于某一台机器,不属于一个默认值。
- 资源没有存储堆栈(没有磁盘可以动),并加上两个作用于整个应用程序的分区:工作区子网与远程传输(仅这台 Mac 的设置)。
- 模型是那块全局盘面,不是覆盖,而且你一编辑就存。
- 会出现应用程序分组,里面有自动化窗格(仅这台 Mac 的设置)。
出厂模板跑 Claude Code、把每一项写入策略设为写入前先问,并以AI 请求详情记录会话。本章引述的默认值就是这些出厂值;一旦你编辑了设置,新机器继承的就是你的。
全局模型与每台机器的覆盖
你有哪些提供方、用哪些登录、每个代理跑哪个模型,都在设置 › 模型里一次设置、全局生效。每一台机器都继承那块盘面。机器自己的模型窗格可以覆盖它——继承,但有改动(例如某个提供方用它自己的 API 密钥,或关掉某个提供方),或独立(它自己一整套的配置)。覆盖关闭时,这个窗格只是把该机器所继承的内容摘要出来。
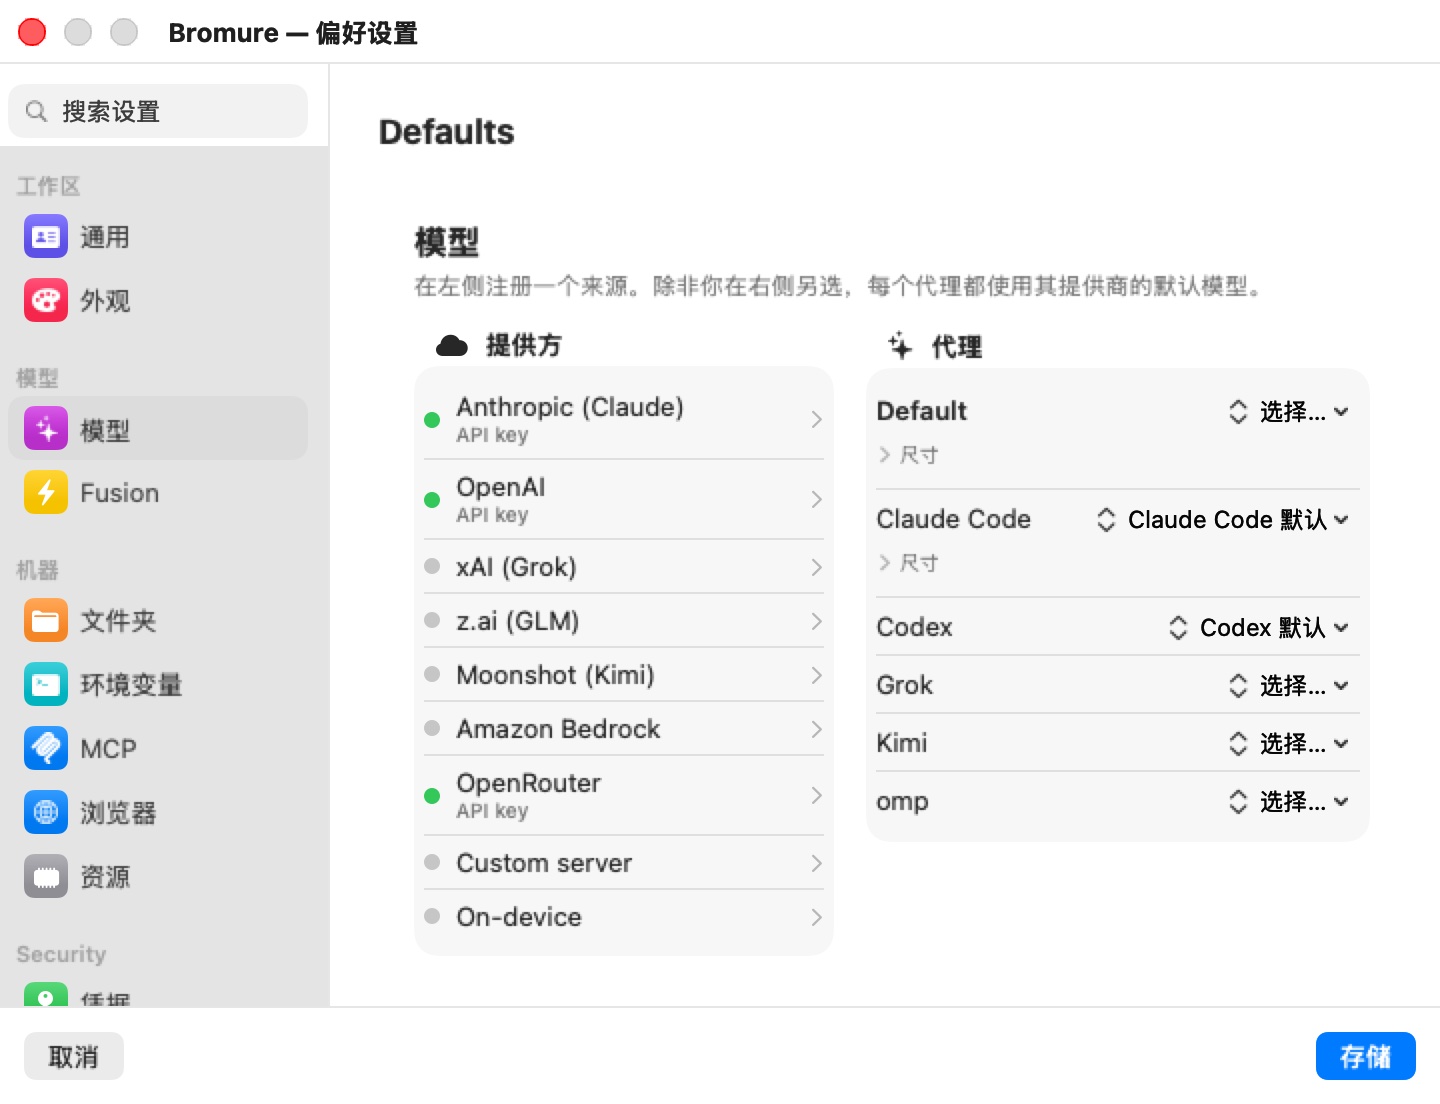
设置对象:编辑一台远程 Mac 的默认值
当至少有一个通往某台远程 Mac 的镜像窗口开着时,设置会在编辑器上方显示一个设置对象:选择器,提供这台 Mac与每一台已连接的远程。从镜像窗口按 ⌘, 会预先选中那台远程。选了某台远程就会透过连接载入它的模板(“正在从 主机 载入设置…”);标题变成设置 — 主机。若取得失败,窗口会显示无法载入远程设置并附上重试。
一台远程的模板与它的全局模型盘面,都是当作草稿来编辑,并在你点存储时送回去。存在远程上的 API 密钥不会送到你的 Mac:它们显示为已配置,而且除非你打上新的,否则会被保留。切换对象会丢掉尚未存储的草稿,而不是把它带过去。
注意: 自动化窗格,以及资源里的工作区子网与远程传输分区都属于这台 Mac,所以只出现在这台 Mac 自己的设置中——不在某台远程的设置里,你从镜像窗口编辑远程机器时也不在。远程机器的编辑器在资源里同样不显示存储堆栈。
镜像窗口见远程访问与富客户端。
在 iPhone、iPad 与 Apple Vision Pro 上
iPhone、iPad 与 Vision Pro 客户端用同一个编辑器来改动它所连接服务器上的机器:
- iPhone——一份“设置”风格的清单:分了组的窗格是第一个界面,每一个都推出自己的页面。取消与存储位于导航栏上。没有搜索字段。
- iPad 与 Apple Vision Pro——跟 Mac 一样的边栏加细节版面,有搜索设置,而取消 / 存储沿着底部排列。
编辑器里的一切都套用在服务器上。移动版编辑器省去了那些只在运行这些机器的 Mac 上才有意义的东西:模型与自动化窗格、浏览器镜像分区、防火墙的规则表格与 OpenShell 策略编辑器,以及桥接接口选择器。有几个字段换了形状:**添加文件夹…**问的是该文件夹在服务器上的绝对路径,而 AWS SSO 就照你打的接受配置文件名称。
各个窗格
| 窗格 | 它配置什么 |
|---|---|
| 常规 | 名称、颜色、关闭窗口时的动作、Kimi Code 会问多少、登录时启动、备注,以及它的代理可以触及哪些机器。 |
| 外观 | 终端的字体、光标、颜色与不透明度。 |
| 模型 | 这台机器对全局模型设置的覆盖。 |
| Fusion | 多模型答案合成(BETA):要融合哪些模型,以及由哪个评判。 |
| Squelch | 在模型读取之前从命令输出中去除的噪音,以及因此节省的量。 |
| 文件夹 | 分享进 VM 的 Mac 文件夹(最多 8 个),以及设置时导入的配置文件。 |
| 环境 | 导出到每一个 shell 的朴素 键=值 变量。 |
| MCP | 你自己的 MCP 服务器,就在内建的 bromure-* 旁边。 |
| 浏览器 | 内嵌的 Chromium:是否保持登录、权限、浏览器镜像。 |
| 资源 | 存储层、内存,以及 NAT 或桥接网络。 |
| 凭据 | git 身份与代理可以使用的每一个秘密——保存在 Mac 上,在传输时替换。 |
| 追踪 | 记录多少流量、私密模式、订阅令牌替换。 |
| 护栏 | 使用前先问、写入策略,以及两种沙盒引擎共用的防护:告知代理、看门狗、严格凭据,以及拦截的逃生门。 |
| 沙盒策略 | 沙盒引擎:Bromure 防火墙的出站规则,或搭配客户机沙盒、内核哨兵、策略顾问与治理的 OpenShell 策略。 |
| 供应链 | 包年龄关卡、OSV、socket.dev 或 Depi、安装脚本、锁文件询问。 |
| 提示注入 | 针对被注入指令的设备端检测器,以及命中时会怎样。 |
| 个人数据保护 | 在抵达模型之前被换成替身的个人数据。 |
| 自动化 | 作用于整个应用程序(仅设置):回环 HTTP API 与 bromure-ac mcp 服务器。 |
设置存在哪里
一台机器的设置住在 ~/Library/Application Support/BromureAC/profiles/<uuid>/profile.json,它的秘密则在旁边那份加密的 secrets.enc 里。默认值模板是 profiles 目录旁的 profile-template.json 加上 profile-template.enc,所以它永远不会作为一台机器出现。全局模型盘面加密存放在 models.enc。自动化窗格与子网、远程传输的设置属于应用程序设置(io.bromure.agentic-coding 这个 defaults 域),不属于任何描述文件。