Introducción
Bromure Agentic Coding es una app para macOS que ejecuta agentes de programación con IA — Claude Code, Codex, Grok, Kimi Code, Oh My Pi y las herramientas habituales de shell — dentro de máquinas Linux virtualizadas por hardware en tu propio Mac, sobre Virtualization.framework de Apple. Cada agente tiene un entorno de desarrollo Ubuntu completo y persistente, pero tus credenciales reales nunca entran en él. Todo lo que el agente envía al exterior pasa por una única pasarela del lado del anfitrión. Esa pasarela aplica el aislamiento, la protección de credenciales, el análisis de la cadena de suministro, la detección de inyección de prompts, la protección de datos personales y el trazado de auditoría, y el agente no puede esquivarla.
Este manual documenta Bromure Agentic Coding 5.0.0. El ID de paquete de la app es io.bromure.agentic-coding, su ejecutable es bromure-ac y su herramienta de línea de comandos opcional se instala como bromure-cli. Requiere macOS 14 (Sonoma) o posterior en Apple Silicon. Los detalles del producto, las capturas de pantalla y las descargas están en bromure.io.
¿Qué es Bromure Agentic Coding?
Los agentes de programación son potentes y, por diseño, autónomos: leen archivos, ejecutan comandos de shell, instalan paquetes y llaman a APIs por ti. Ejecuta uno directamente en tu Mac y heredará todo lo que tiene tu shell: tus claves SSH, tus credenciales de ~/.aws, tu kubeconfig, tus tokens de API. Una sola dependencia maliciosa o una sola página web con una inyección de prompt queda entonces a un paso de todo ello.
Bromure Agentic Coding cambia ese trato. Los agentes se ejecutan en máquinas: VM Linux aisladas, cada una con su propio kernel, disco, dirección MAC y red. (El editor de ajustes llama a una máquina espacio de trabajo; las dos palabras significan lo mismo.) Una máquina conserva su estado — repositorios clonados, cachés de paquetes, virtualenvs, historial del shell — así que funciona como un equipo de desarrollo normal. Pero solo contiene credenciales falsas deliberadamente inválidas. Los valores reales permanecen cifrados en el anfitrión y se vuelven a poner en la red, por destino, con tu consentimiento.
La mayor parte del tiempo no trabajas con máquinas, sino con sesiones. Una sesión es una conversación con un agente, en una carpeta, en una máquina. Cuando abres la app, la ventana principal enumera tus sesiones y muestra la que has elegido como un chat:
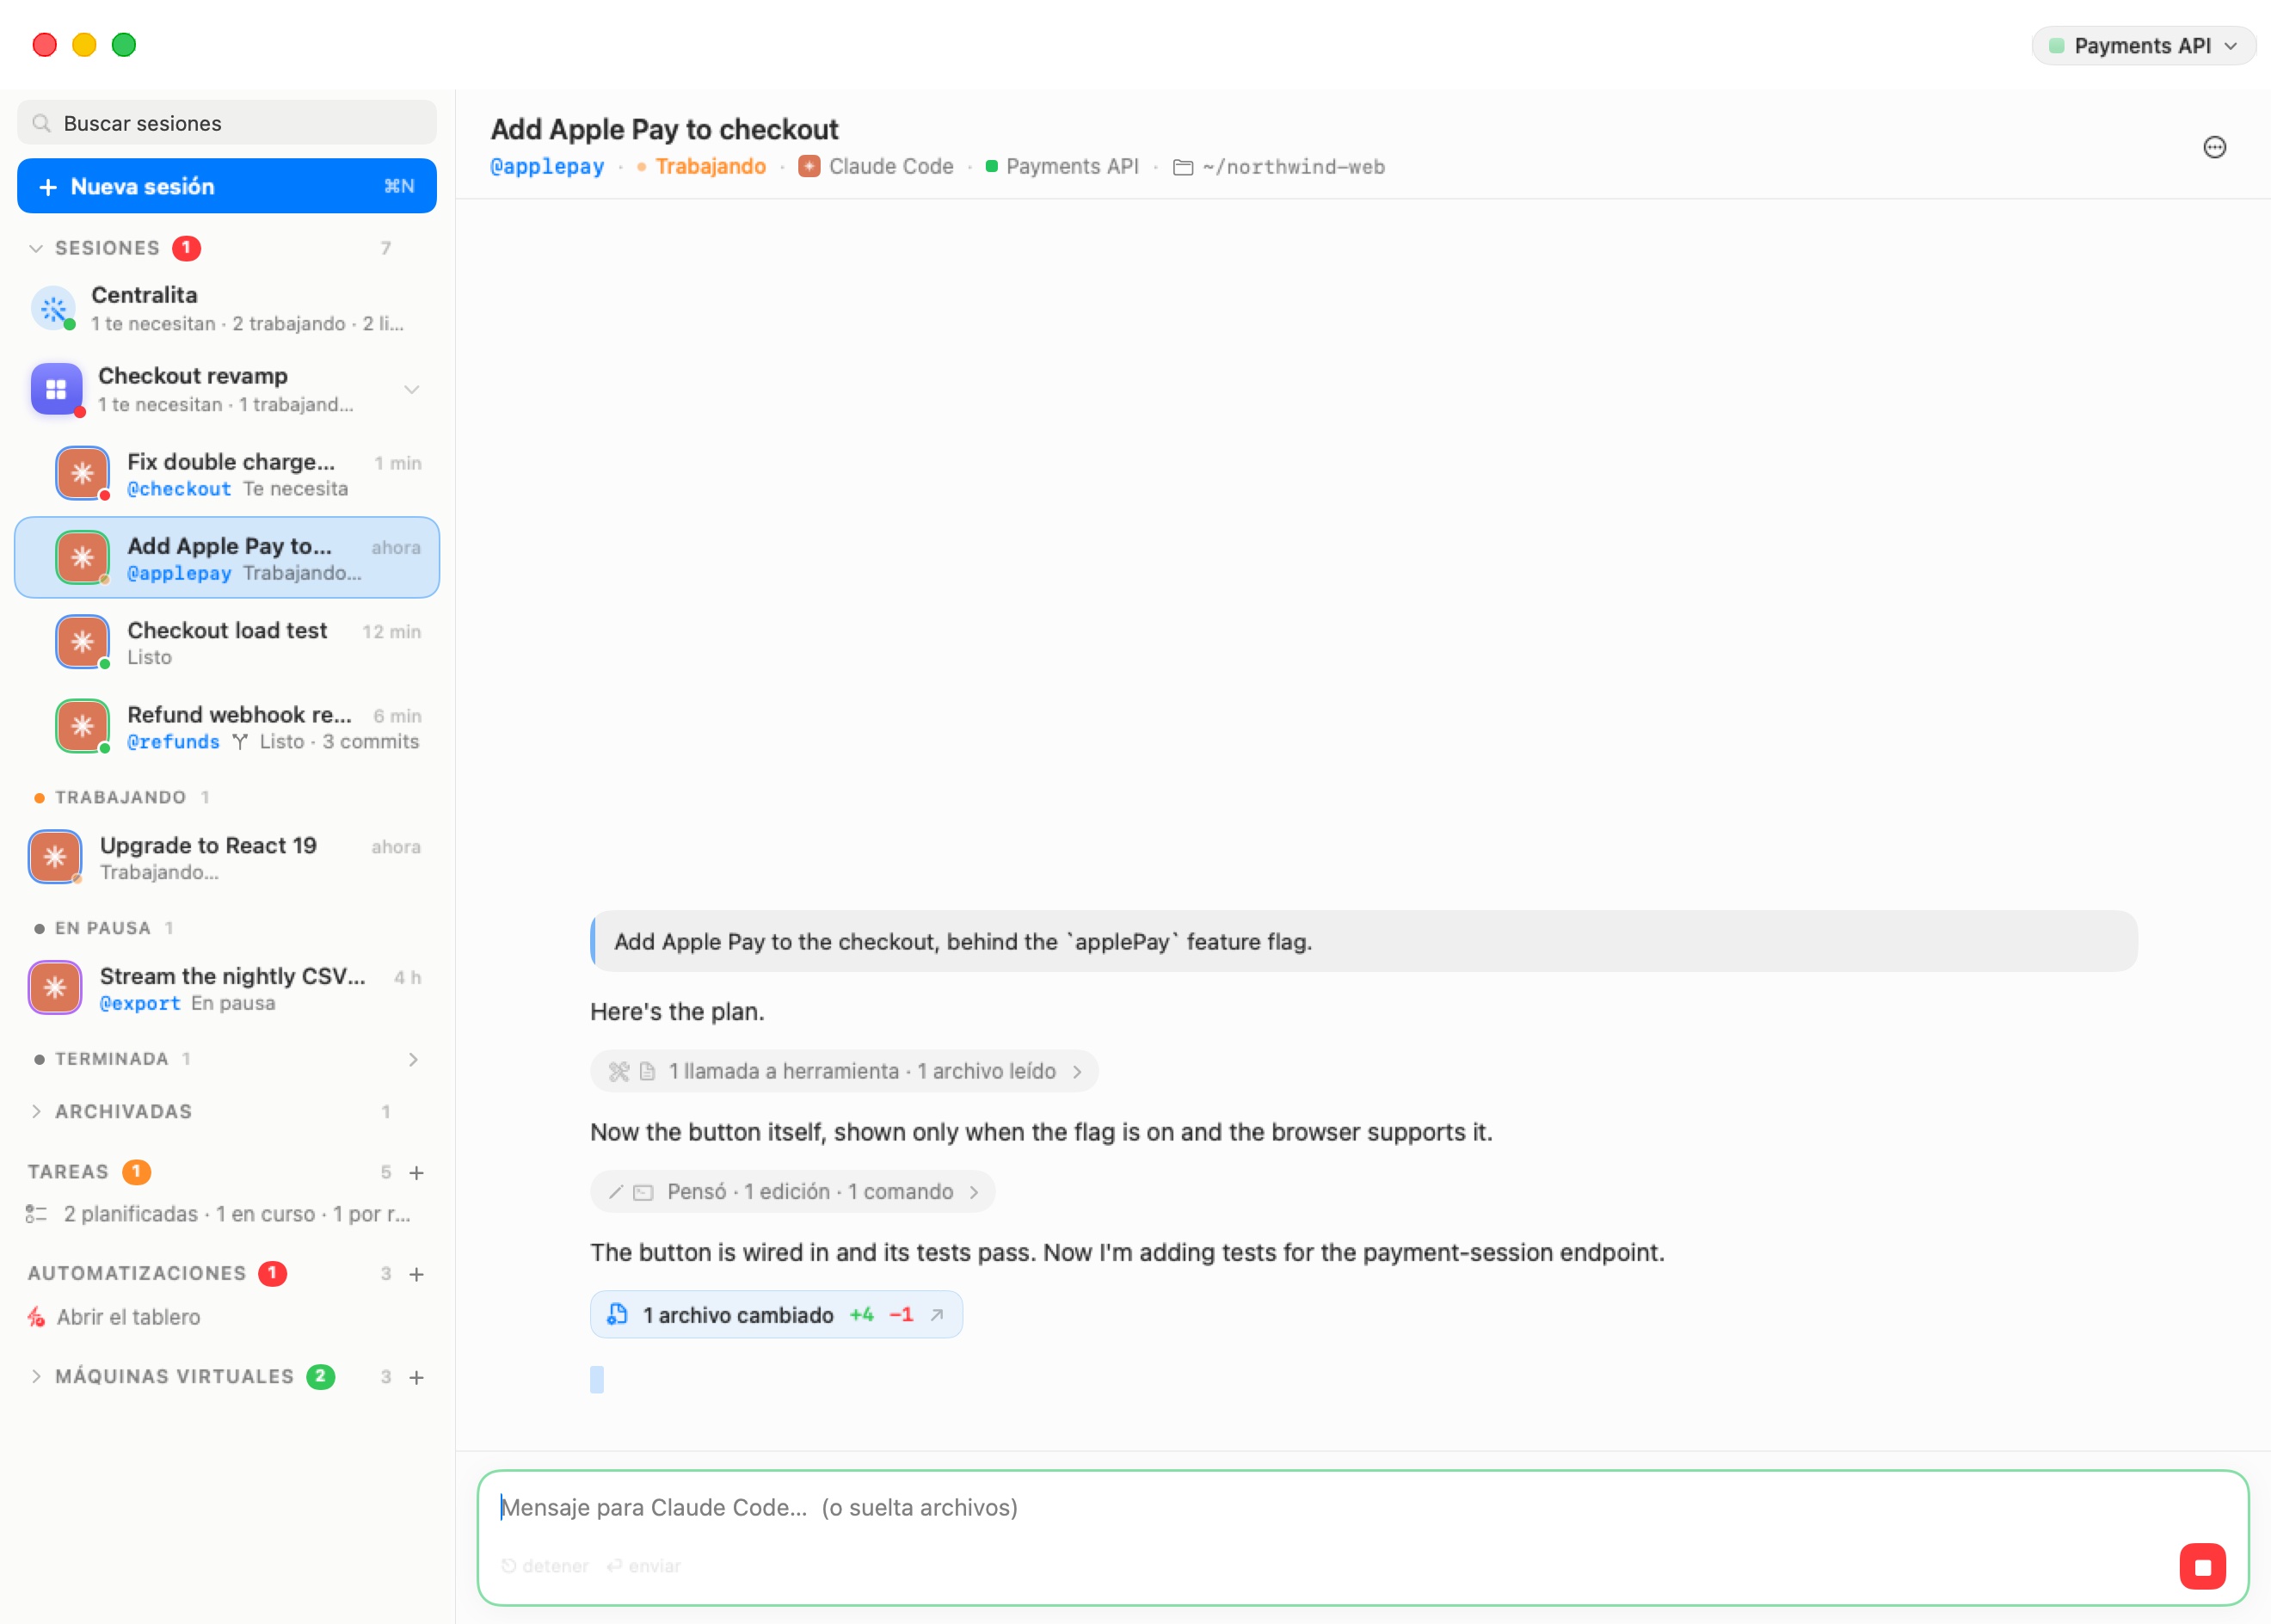
La barra lateral, de arriba abajo:
- Buscar sesiones encuentra sesiones por su título y por lo que se dijo en ellas.
- Nueva sesión ⌘N abre la pantalla de nueva sesión, donde eliges un agente, una máquina y una carpeta, y luego escribes lo que quieres que se haga.
- Sesiones enumera tus conversaciones, agrupadas según lo que necesitan de ti: Te necesita, Trabajando, Listas, En pausa y Terminadas. La fila Centralita y tus salas están en lo alto de la lista, y las sesiones que guardas van a la sección plegada Archivadas.
- Tareas y Automatizaciones abren los tableros de tareas de código y de automatizaciones.
- Máquinas virtuales está plegada de forma predeterminada. Enumera tus máquinas, la Cuadrícula de terminales y los clústeres de Kubernetes, registros y el conector de mensajería que ejecutes.
En la captura, el agente de «Add Apple Pay to checkout» está trabajando. El chat muestra lo que ha hecho hasta ahora como líneas de actividad compactas, resume los cambios de archivos del turno (Changed 1 file +4 −1) y ofrece un botón Detener rojo en el compositor. El inicio de las sesiones describe cada parte de esta ventana.
Para quién es
Bromure Agentic Coding está pensado para tres grupos que se solapan:
- Desarrolladores individuales que quieren ejecutar agentes de programación con credenciales reales — Anthropic, OpenAI, AWS, Kubernetes, GitHub — sin entregárselas al agente. El agente puede seguir desplegando, haciendo push y aprovisionando; una sesión comprometida solo filtra señuelos.
- Equipos preocupados por la seguridad que quieren que cada acción del agente sea visible: qué modelo se llamó, qué herramientas se ejecutaron, qué archivos se tocaron, qué comandos se ejecutaron y qué credenciales se usaron y dónde. El trazado local cifrado y la Cronología de seguridad responden a posteriori a la pregunta «¿qué hizo realmente el agente?».
- Equipos de plataforma y de ingeniería de seguridad de organizaciones que necesitan políticas para toda la flota: las instalaciones inscritas envían los metadatos de sesión al espacio de trabajo de la organización, las credenciales pueden emitirse a la app en lugar de a los shells de los desarrolladores, y dar de baja un equipo es una sola acción en el plano de control. Consulta Empresa.
No necesitas saber nada de virtualización. En el primer arranque, un breve asistente descarga una imagen base precompilada y firmada, te ofrece importar las credenciales que ya tienes y te ayuda a iniciar sesión en tus proveedores de modelos. Después, empiezas una sesión y hablas con el agente.
Dos apps hermanas
Bromure Agentic Coding se publica desde el mismo repositorio de código abierto que su app hermana, Bromure (la app de navegación web, a veces llamada Bromure Web). Ambas usan Virtualization.framework de Apple y comparten la misma maquinaria de VM e imágenes, pero adoptan posturas opuestas sobre la vida de las VM:
| Bromure (Web) | Bromure Agentic Coding | |
|---|---|---|
| Propósito | Sesiones de navegación desechables | Agentes de codificación con IA en entorno aislado |
| SO invitado | Ubuntu + Chromium | Ubuntu 24.04 |
| Vida de la VM | Se destruye al cerrar la ventana | Persistente — una VM por máquina, el estado sobrevive |
| Qué se protege | Todo: ningún dato sobrevive a la sesión | La superficie de secretos: las credenciales reales nunca entran en la VM |
| ID del paquete | io.bromure.app | io.bromure.agentic-coding |
Cada enfoque encaja con su tarea. Navegar no necesita estado, así que Bromure Web destruye cada VM cuando se cierra su ventana. Programar necesita estado — quieres tus clones, cachés e historial mañana — así que Bromure Agentic Coding mantiene vivas las máquinas y, en su lugar, controla lo que una máquina puede ver y enviar. Este manual trata de Bromure Agentic Coding. Bromure Web solo aparece donde ambos se encuentran; por ejemplo, el navegador integrado junto a una sesión ejecuta el mismo tipo de VM desechable Ubuntu + Chromium que usa Bromure Web.
El modelo de seguridad de un único límite
La idea central del producto es que cada protección se aplica en un solo lugar: un proxy MITM del lado del anfitrión por el que pasa todo el tráfico web saliente de una máquina. El HTTPS_PROXY del invitado apunta a él, y las conexiones salientes a los puertos 80 y 443 también se desvían hacia él en el conmutador de red virtual, de modo que una herramienta que ignore las variables de proxy pasa igualmente por él. Como la frontera vive en el anfitrión, el código dentro de la VM — incluido un agente totalmente comprometido — no puede desactivarla, rodearla ni engañarla.
En ese límite, tres cosas le suceden a cada solicitud:
- Terminación TLS. El proxy termina el TLS de la máquina con la CA raíz de Bromure, una autoridad de certificación propia de cada instalación creada en el primer arranque. Su certificado público se instala en el almacén de confianza de cada máquina al arrancar; su clave privada nunca sale del anfitrión.
- Inspección y reescritura. El proxy inspecciona la solicitud y aplica la política: consentimiento, análisis, detección, sustitución de datos personales y trazado. Cuando hay una credencial de por medio, cambia el valor falso por el real. Las sustituciones cubren las cabeceras bearer y
x-api-key, los inicios de sesión OAuth, la refirma completa AWS SigV4, las credenciales de Kubernetes, la autenticación en registros Docker y las firmas SSH mediante un puente ssh-agent sobre vsock. - Recifrado. La solicitud reescrita va al servidor real por una conexión TLS normal.
El lado de las credenciales es estricto por diseño. La máquina solo tiene valores falsos con prefijos y longitudes realistas — por ejemplo ANTHROPIC_API_KEY=sk-ant-api03-brm-…, una clave secreta de AWS falsa, tokens de kubeconfig sintéticos. Las sustituciones se limitan al host para el que se registró una credencial: una credencial para api.anthropic.com nunca se inyecta hacia un dominio parecido. Y el diseño falla de forma cerrada: si de algún modo el tráfico esquivara el proxy, la única credencial en la red sería un valor falso que ningún servidor acepta (AWS, por ejemplo, devuelve InvalidSignatureException). Los valores reales solo existen en el proceso del anfitrión, cifrados con AES-256-GCM, con la clave maestra en el llavero de protección de datos de macOS.
Un detector de compromiso cierra el círculo. Analiza cada solicitud saliente en busca de cualquier token falso registrado para la máquina. Un valor falso que se dirige a un host fuera de su ámbito es la firma de un intento de exfiltración, así que el proxy rechaza la sustitución y te avisa. Como solo se filtró el valor falso, la credencial real nunca necesita rotarse.
Todo lo demás se conecta a la misma frontera. Las descargas de paquetes se analizan al atravesarla, el contenido no confiable que vuelve por ella se revisa en busca de inyección de prompts, los datos personales se retiran de las solicitudes de IA antes de que salgan, el trazado de auditoría registra lo que la cruzó, y Fusion, el enrutamiento de modelos y el acceso remoto funcionan todos sobre ella. Una frontera, todos los controles.
Las funciones principales
Cada función de las que siguen tiene su propio capítulo; esta sección te da una idea de cada una.
Sesiones, salas y ramas
Una sesión es una conversación con un agente. La empiezas desde la pantalla de nueva sesión eligiendo un agente, una máquina y dónde trabaja — una carpeta nueva vacía, una de tus carpetas o un repositorio para clonar — y escribiendo lo que quieres. El chat muestra el trabajo del agente como líneas de actividad legibles, tarjetas para diffs, comandos, listas de tareas, tablas y diagramas, y un resumen de los archivos que cambió cada turno. Cuando el agente te pregunta algo, aparece una tarjeta de pregunta en el chat y la sesión pasa a Te necesita en la barra lateral. Consulta Iniciar una sesión y El chat.
Cuando varias sesiones trabajan en lo mismo, agrúpalas en una sala: una cuadrícula de chats en directo uno al lado del otro, con un compositor que puede enviar a cualquiera de ellas o a todas a la vez. Consulta Salas. Para probar algo sin tocar la carpeta de una sesión, inicia una sesión de rama en su propio worktree de git, revisa sus cambios con comentarios por línea y fusiónala de vuelta. Consulta Ramas y revisión.
Agentes trabajando juntos, y la Centralita
Los agentes pueden pasarse trabajo. Un agente puede delegar un encargo en una nueva sesión hija (en su propia rama o en otra máquina) y recibir la respuesta, o enviar una solicitud a una sesión existente por su @apodo. Cada mensaje entre agentes se revisa en busca de inyección de prompts. Consulta Agentes trabajando juntos.
La Centralita es una sesión que sigue a todas las demás: pregúntale qué está pasando, pídele que responda a un agente que espera o inicia trabajo nuevo. Cada sala puede tener su propia Centralita, que solo ve esa sala. El conector de mensajería te permite llegar a la Centralita desde Signal, WhatsApp o Slack cuando no estás en el Mac. Consulta Centralita y mensajería.
Aislamiento
Cada máquina es su propia VM persistente, con su propio kernel, discos virtuales, dirección MAC, red y escucha de proxy. Un paquete malicioso o un proceso de agente descontrolado puede destrozar la máquina — y solo la máquina. Tu Mac, tus otras máquinas y tus archivos quedan intactos, salvo las carpetas que compartas explícitamente. Las máquinas parten de una imagen base Ubuntu 24.04 firmada mediante un clon APFS copy-on-write, así que una máquina nueva casi no ocupa espacio en disco al principio, y una máquina suspendida se reanuda en su sitio a partir de su instantánea de memoria. Consulta Conceptos y arquitectura y Máquinas.
Protección de credenciales y consentimiento
Las credenciales reales nunca entran en la máquina; el proxy cambia los valores falsos por los reales en la red, como se ha descrito. Además de la sustitución, puedes gobernar cada uso: una credencial puede exigir tu consentimiento por destino, las autorizaciones tienen un límite de tiempo (5 minutos, 1 hora o el resto de la sesión) y se puede restringir a solo lectura. El inicio de sesión en una suscripción (Claude, ChatGPT, Grok o Kimi) ocurre en el anfitrión; el agente solo ve una clave sustituta. Consulta Credenciales y el límite de red.
Análisis de la cadena de suministro
La instalación de paquetes es la vía más habitual por la que entra código hostil en un entorno de desarrollo, así que el proxy los revisa a medida que se descargan. Se combinan cuatro mecanismos: un filtro de antigüedad (las versiones recién publicadas se retienen), las consultas de vulnerabilidades de OSV, el análisis de comportamiento de socket.dev y Depi. Un paquete bloqueado nunca llega a la máquina, y puedes aprobar una excepción cuando sabes lo que haces. Consulta Protección de la cadena de suministro.
Detección de inyección de prompts y salvaguardas
El contenido que el agente lee del mundo exterior — páginas web, respuestas de API, archivos — puede traer instrucciones dirigidas al agente y no a ti. Bromure Agentic Coding analiza el contenido no confiable que cruza la frontera con dos modelos clasificadores locales, PromptGuard y ModernBERT, que se ejecutan en tu Mac. Tú decides qué pasa con una detección y tú ves el texto marcado; el agente no. Las salvaguardas clasifican las llamadas del agente a Kubernetes, AWS, las forjas de git, los registros y las bases de datos como lecturas, escrituras y operaciones destructivas, y pueden preguntar antes, o bloquear, las que elijas. Consulta Detección de inyección de prompts y salvaguardas.
Políticas de sandbox, sandbox del invitado y centinela del kernel
Cada máquina elige un motor de sandbox. El Bromure Firewall permite y deniega conexiones por host, puerto, protocolo e incluso verbo HTTP, para que una máquina pueda leer una API sin poder escribir en ella. OpenShell + Sentry ejecuta en su lugar una política NVIDIA OpenShell: todo se deniega salvo que una regla lo permita, las peticiones se inspeccionan una a una, y dentro de la VM el agente solo alcanza los archivos y programas que enumera la política. Un centinela del kernel informa de cada programa, conexión y rechazo desde dentro del kernel de la VM, así que cada conexión se puede rastrear hasta el prompt y la llamada a herramienta que la hicieron. Cuando se bloquea algo, el agente sabe por qué y se le pide que lo consulte contigo, y el cajón Sandbox te deja permitirlo con un clic. Consulta Política de sandbox, sandbox del invitado y centinela del kernel.
Protección de datos personales
Cuando está activada en una máquina, la protección de datos personales sustituye los datos personales — nombres, direcciones de correo y números de teléfono, números de tarjeta, bancarios y fiscales, documentos de identidad y direcciones postales — por sustitutos realistas antes de que la conversación salga de tu Mac, y vuelve a poner los valores reales en las respuestas del modelo. La detección se ejecuta en tu Mac con el modelo Rampart integrado. Está desactivada de forma predeterminada. Consulta Protección de datos personales.
Trazado, auditoría y la Cronología de seguridad
Cada sesión puede grabarse como un trazado cifrado: llamadas a modelos (modelo, tokens, latencia), llamadas a herramientas, comandos de shell, lecturas y escrituras de archivos, usos de credenciales y dominios contactados. El inspector de trazas te permite repasar lo que hizo un agente. La ventana Seguridad (Ventana › Seguridad…) tiene una pestaña Resumen — lo que cada motor de seguridad bloqueó, permitió, intermedió, comprobó y sustituyó (en las últimas 24 horas, por omisión), y qué protecciones tiene activadas cada máquina — y una pestaña Cronología que enumera cada decisión, que puedes filtrar por máquina y periodo, exportar a CSV, o enviar como registros OCSF a un SIEM. Los eventos de la cronología se conservan 90 días por omisión. En las instalaciones inscritas en una empresa, los metadatos de sesión también se envían al espacio de trabajo de la organización mediante TLS mutuo — nunca prompts en bruto ni respuestas de los modelos, y nunca valores secretos. Las instalaciones no inscritas no envían nada, y un modo privado por máquina detiene por completo el envío. Consulta Trazado y auditoría y Resumen y cronología de seguridad.
Modelos y proveedores
Un tablero global de Modelos, en Preferencias › Modelos, reúne todas las fuentes de modelos que usas: inicios de sesión y claves de API de Anthropic, OpenAI, xAI, z.ai y Moonshot, además de Amazon Bedrock, OpenRouter, un servidor personalizado (vLLM, Ollama, LM Studio o cualquier servidor compatible con OpenAI) y modelos en el dispositivo que se ejecutan en tu Mac con MLX. Para cada agente puedes mantener el modelo predeterminado de su proveedor o elegir otro, incluidos modelos de otro proveedor. Una máquina puede heredar estos ajustes o sustituirlos por los suyos. Los cambios se aplican al momento: solo se reinician los agentes afectados, y retoman su conversación donde la dejaron. Consulta Modelos y proveedores.
Fusion
Como cada llamada a un modelo atraviesa el proxy, el proxy puede hacer algo más que dejarla pasar. Fusion convierte una solicitud en un panel: varios modelos responden, un modelo juez evalúa a los candidatos y una única respuesta combinada vuelve al agente — en la red, invisible para el agente y sin configurar nada en él. Consulta Fusion.
Clústeres de Kubernetes y registros
Bromure puede ejecutar clústeres de Kubernetes k3s y un registro de contenedores privado en sus propias VM junto a tus máquinas, con almacenamiento, balanceo de carga, emuladores de nube opcionales y control de acceso por máquina. Los agentes pueden ver y gestionar lo que su máquina puede usar a través de un servidor MCP de infraestructura integrado. Consulta Clústeres de Kubernetes y registros.
Acceso remoto
Tu sandbox es accesible desde cualquier lugar: desde la app, desde la línea de comandos o por SSH. Un segundo Mac con Bromure Agentic Coding — o un iPhone, iPad o Apple Vision Pro con el cliente Bromure Remote — puede replicar una instancia remota a través de un túnel SSH (Espacios de trabajo › Conectar con un Bromure remoto…), con sus sesiones, salas y Centralita. Desde una ventana de réplica, Preferencias puede editar los ajustes del Mac remoto. La seguridad no se debilita en remoto: las solicitudes de consentimiento para el uso de credenciales, las excepciones de la cadena de suministro, las escrituras de las salvaguardas y las decisiones sobre inyección de prompts se muestran en el lado del anfitrión de la conexión, donde un invitado comprometido no puede verlas ni falsificarlas, y un tiempo agotado o un cierre cuenta como denegación. Consulta Acceso remoto y clientes.
Gestión empresarial
Las organizaciones inscriben instalaciones en un espacio de trabajo de bromure.io con un código de seis palabras (bromure-cli enroll, o Inscripción en bromure.io… en la app). La inscripción da a la instalación un certificado TLS mutuo, activa perfiles gestionados enviados desde el plano de control e inicia el flujo de metadatos descrito en el trazado. Dar de baja es una sola acción en el plano de control, que revoca el certificado de la instalación. El inventario de la cadena de suministro de toda la flota y los resúmenes de uso de tokens son funciones del nivel Enterprise de Bromure Enterprise Manager. Consulta Empresa.
Cómo se compara con otras herramientas
La matriz comparativa del README (recopilada a partir de la documentación pública de cada proyecto en junio de 2026) aplica el mismo modelo de amenazas a las herramientas que la gente usa habitualmente. La mayoría de las herramientas eligen uno de cinco controles — aislamiento, mantener los secretos fuera del agente, limitar el uso de credenciales, análisis de la cadena de suministro, detección de inyección de prompts — y se quedan ahí.
- Dev Containers (VS Code) aíslan la cadena de herramientas, pero el contenedor comparte el kernel del anfitrión y la configuración reenvía tu agente SSH y tus credenciales de git al entorno donde se ejecuta el agente. No hay limitación de credenciales por uso, análisis de registros ni detección de inyecciones.
- nono es un sandbox de kernel: listas de llamadas al sistema permitidas con un flujo de aprobación, un filtro de salida y un registro de auditoría local inmutable. Bloquea el acceso a archivos de claves y hace de proxy para algunas credenciales, pero el agente no tiene kernel propio, y el análisis de paquetes y la detección de inyecciones quedan fuera de su alcance.
- agent-vault (octokraft) pasa los secretos a los procesos por tuberías, de modo que no hay forma de leer el valor en bruto, con límites de tiempo por secreto. Pero el agente se ejecuta directamente en tu equipo: no hay ninguna frontera de aislamiento.
- Agent Vault (Infisical) es un proxy HTTP de credenciales: añade las credenciales en la red para que el agente nunca las lea, y filtra la salida por endpoint. El agente, sin embargo, se ejecuta sin confinar, y no hay análisis ni detección.
- Docker Sandboxes (una vista previa experimental) es lo que más se acerca en aislamiento: una microVM con su propio kernel y un proxy en el anfitrión que inyecta las cabeceras de credenciales para que los valores en bruto queden fuera de la VM. La carencia es el gobierno: la credencial intermediada se añade a cualquier solicitud saliente del sandbox, así que un paquete malicioso instalado dentro puede gastarla contra un dominio permitido sin verla nunca — y nada analiza ese paquete al entrar.
- Capsem es una VM de hardware aislada de la red, con reglas de salida por dominio y por método/ruta y registro completo del cuerpo de las solicitudes HTTP. Pero las claves de API reales viven dentro de la VM, que es justo lo que no debe ocurrir cuando la carga de trabajo es un agente posiblemente comprometido.
Ninguna otra herramienta de la matriz ofrece análisis de la cadena de suministro ni detección de inyección de prompts. Bromure Agentic Coding aplica los cinco controles en su frontera única de proxy y luego añade lo que controlar la red hace posible: protección de datos personales, el panel de modelos Fusion, el enrutamiento de modelos entre proveedores y tu propio hardware, y el acceso remoto desde la app, la CLI o SSH.
Los datos comparativos envejecen rápido. Hay una matriz más detallada y actualizada en bromure.io/es/feature-matrix, y el README invita a corregir mediante una issue cualquier fila desactualizada sobre otra herramienta.
Requisitos de un vistazo
| Requisito | Detalle |
|---|---|
| macOS | 14 (Sonoma) o posterior |
| Hardware | Apple Silicon (M1 o posterior). No hay compilación para Intel: Virtualization.framework solo admite invitados ARM64 en Apple Silicon. |
| Disco | La imagen base de Ubuntu es un disco disperso de 24 GB que ocupa unos 6–8 GB de espacio real; cada máquina añade un clon copy-on-write que crece con el uso. |
| Red | El primer arranque descarga la imagen base precompilada y firmada desde dl.bromure.io. Si la descarga no está disponible, la app puede compilar la imagen localmente (unos 10 minutos). |
| Agentes propietarios | Claude Code, Codex, Grok, Kimi Code, Oh My Pi y Google Cloud SDK no pueden distribuirse dentro de la imagen redistribuible. Se instalan en tu Mac, en tu copia de la imagen, como pasos de configuración firmados. Ejecutar la configuración inicial es tu consentimiento para los pasos de base; los pasos publicados más tarde piden aprobación. |
Las instrucciones paso a paso están en Instalación y primer arranque.
Licencia y autoría
El repositorio de Bromure es de código abierto bajo la Licencia MIT (Copyright 2026 Renaud Deraison) y de uso libre. La autoría se atribuye a Renaud Deraison (prompting) y Claude + Opus 4.7 (implementación).
Las dos apps son de código abierto, pero las funciones para empresas — inscripción, perfiles gestionados, el flujo de eventos en la nube y Bromure Enterprise Manager — dependen del plano de control alojado en bromure.io, que es un servicio comercial. Nada de la experiencia de un solo usuario depende de él: una instalación no inscrita no envía nada a ninguna parte, y todas las funciones de seguridad funcionan íntegramente en tu Mac.
Cómo obtener ayuda
- bromure.io — documentación del producto, capturas de pantalla, descargas, el informe técnico y la matriz detallada de funciones.
- Issues de GitHub — los informes de errores, las solicitudes de funciones y las correcciones a la matriz comparativa van al repositorio de GitHub del proyecto (enlazado desde bromure.io).
- Este manual — Solución de problemas reúne procedimientos de diagnóstico y problemas conocidos; el Glosario define cada término usado en estos capítulos.
Cómo está organizado este manual
Si estás empezando, puedes leer el manual de principio a fin; después, úsalo como referencia:
- Primeros pasos — Instalación y primer arranque cubre la instalación de la app y el asistente de bienvenida; el Inicio rápido te lleva del asistente a una tarea terminada; Conceptos y arquitectura explica sesiones, máquinas, salas y ramas, y cómo encajan el anfitrión, el invitado y el proxy.
- Uso diario — El inicio de las sesiones, Iniciar una sesión, El chat, Salas, Ramas y revisión, Agentes trabajando juntos, Centralita y mensajería, Máquinas, El navegador integrado, Automatizaciones y Tareas de código cubren lo que haces a diario.
- Referencia de ajustes — la Referencia de ajustes documenta cada panel del editor de ajustes y de Preferencias, una página por panel.
- La seguridad y el límite de red — Credenciales, Protección de la cadena de suministro, Detección de inyección de prompts y salvaguardas, Protección de datos personales, Trazado y auditoría y Resumen y cronología de seguridad explican cada protección a fondo.
- Modelos e infraestructura — Fusion, Modelos y proveedores y Clústeres de Kubernetes y registros.
- Más allá de un Mac — Acceso remoto y clientes cubre la réplica, los clientes móviles y de visionOS, la CLI y SSH; Empresa cubre la inscripción, la gestión de la flota y el flujo de eventos en la nube.
- Referencia — CLI, API y MCP, Avanzado, Solución de problemas, el Glosario y el Apéndice.
Continúa con Instalación y primer arranque.