Introduction
Bromure Agentic Coding est une application macOS qui exécute des agents de code IA — Claude Code, Codex, Grok, Kimi Code, Oh My Pi et l'outillage shell ordinaire — dans des machines Linux virtualisées par le matériel, sur votre propre Mac, grâce à Virtualization.framework d'Apple. Chaque agent dispose d'un environnement de développement Ubuntu complet et persistant, mais vos vrais identifiants n'y entrent jamais. Tout ce que l'agent envoie vers l'extérieur passe par une passerelle unique côté hôte. Cette passerelle applique l'isolation, la protection des identifiants, l'analyse de la chaîne d'approvisionnement, la détection d'injection de prompt, la protection des données personnelles et le traçage d'audit, et l'agent ne peut pas la contourner.
Ce manuel documente Bromure Agentic Coding 5.0.0. L'identifiant de bundle de l'application est io.bromure.agentic-coding, son exécutable est bromure-ac, et son outil en ligne de commande facultatif s'installe sous le nom bromure-cli. Elle nécessite macOS 14 (Sonoma) ou ultérieur sur Apple Silicon. Les détails du produit, les captures d'écran et les téléchargements se trouvent sur bromure.io.
Qu'est-ce que Bromure Agentic Coding ?
Les agents de code sont puissants et, par conception, autonomes : ils lisent des fichiers, exécutent des commandes shell, installent des paquets et appellent des API pour vous. Lancez-en un directement sur votre Mac et il hérite de tout ce qu'a votre shell — vos clés SSH, vos identifiants ~/.aws, votre kubeconfig, vos jetons d'API. Une seule dépendance malveillante ou une seule page web piégée par injection de prompt se trouve alors à un pas de tout cela.
Bromure Agentic Coding change la donne. Les agents s'exécutent dans des machines : des VM Linux isolées, chacune avec son propre noyau, son disque, son adresse MAC et son réseau. (L'éditeur de réglages appelle une machine un espace de travail ; les deux mots désignent la même chose.) Une machine conserve son état — dépôts clonés, caches de paquets, virtualenvs, historique du shell — et fonctionne donc comme une machine de développement normale. Mais elle ne contient que des identifiants factices volontairement invalides. Les vraies valeurs restent chiffrées sur l'hôte et sont remises sur le fil, par destination, avec votre consentement.
La plupart du temps, vous ne travaillez pas avec des machines mais avec des sessions. Une session, c'est une conversation avec un agent, dans un dossier, sur une machine. Quand vous ouvrez l'application, la fenêtre principale liste vos sessions et affiche celle que vous avez choisie sous forme de chat :
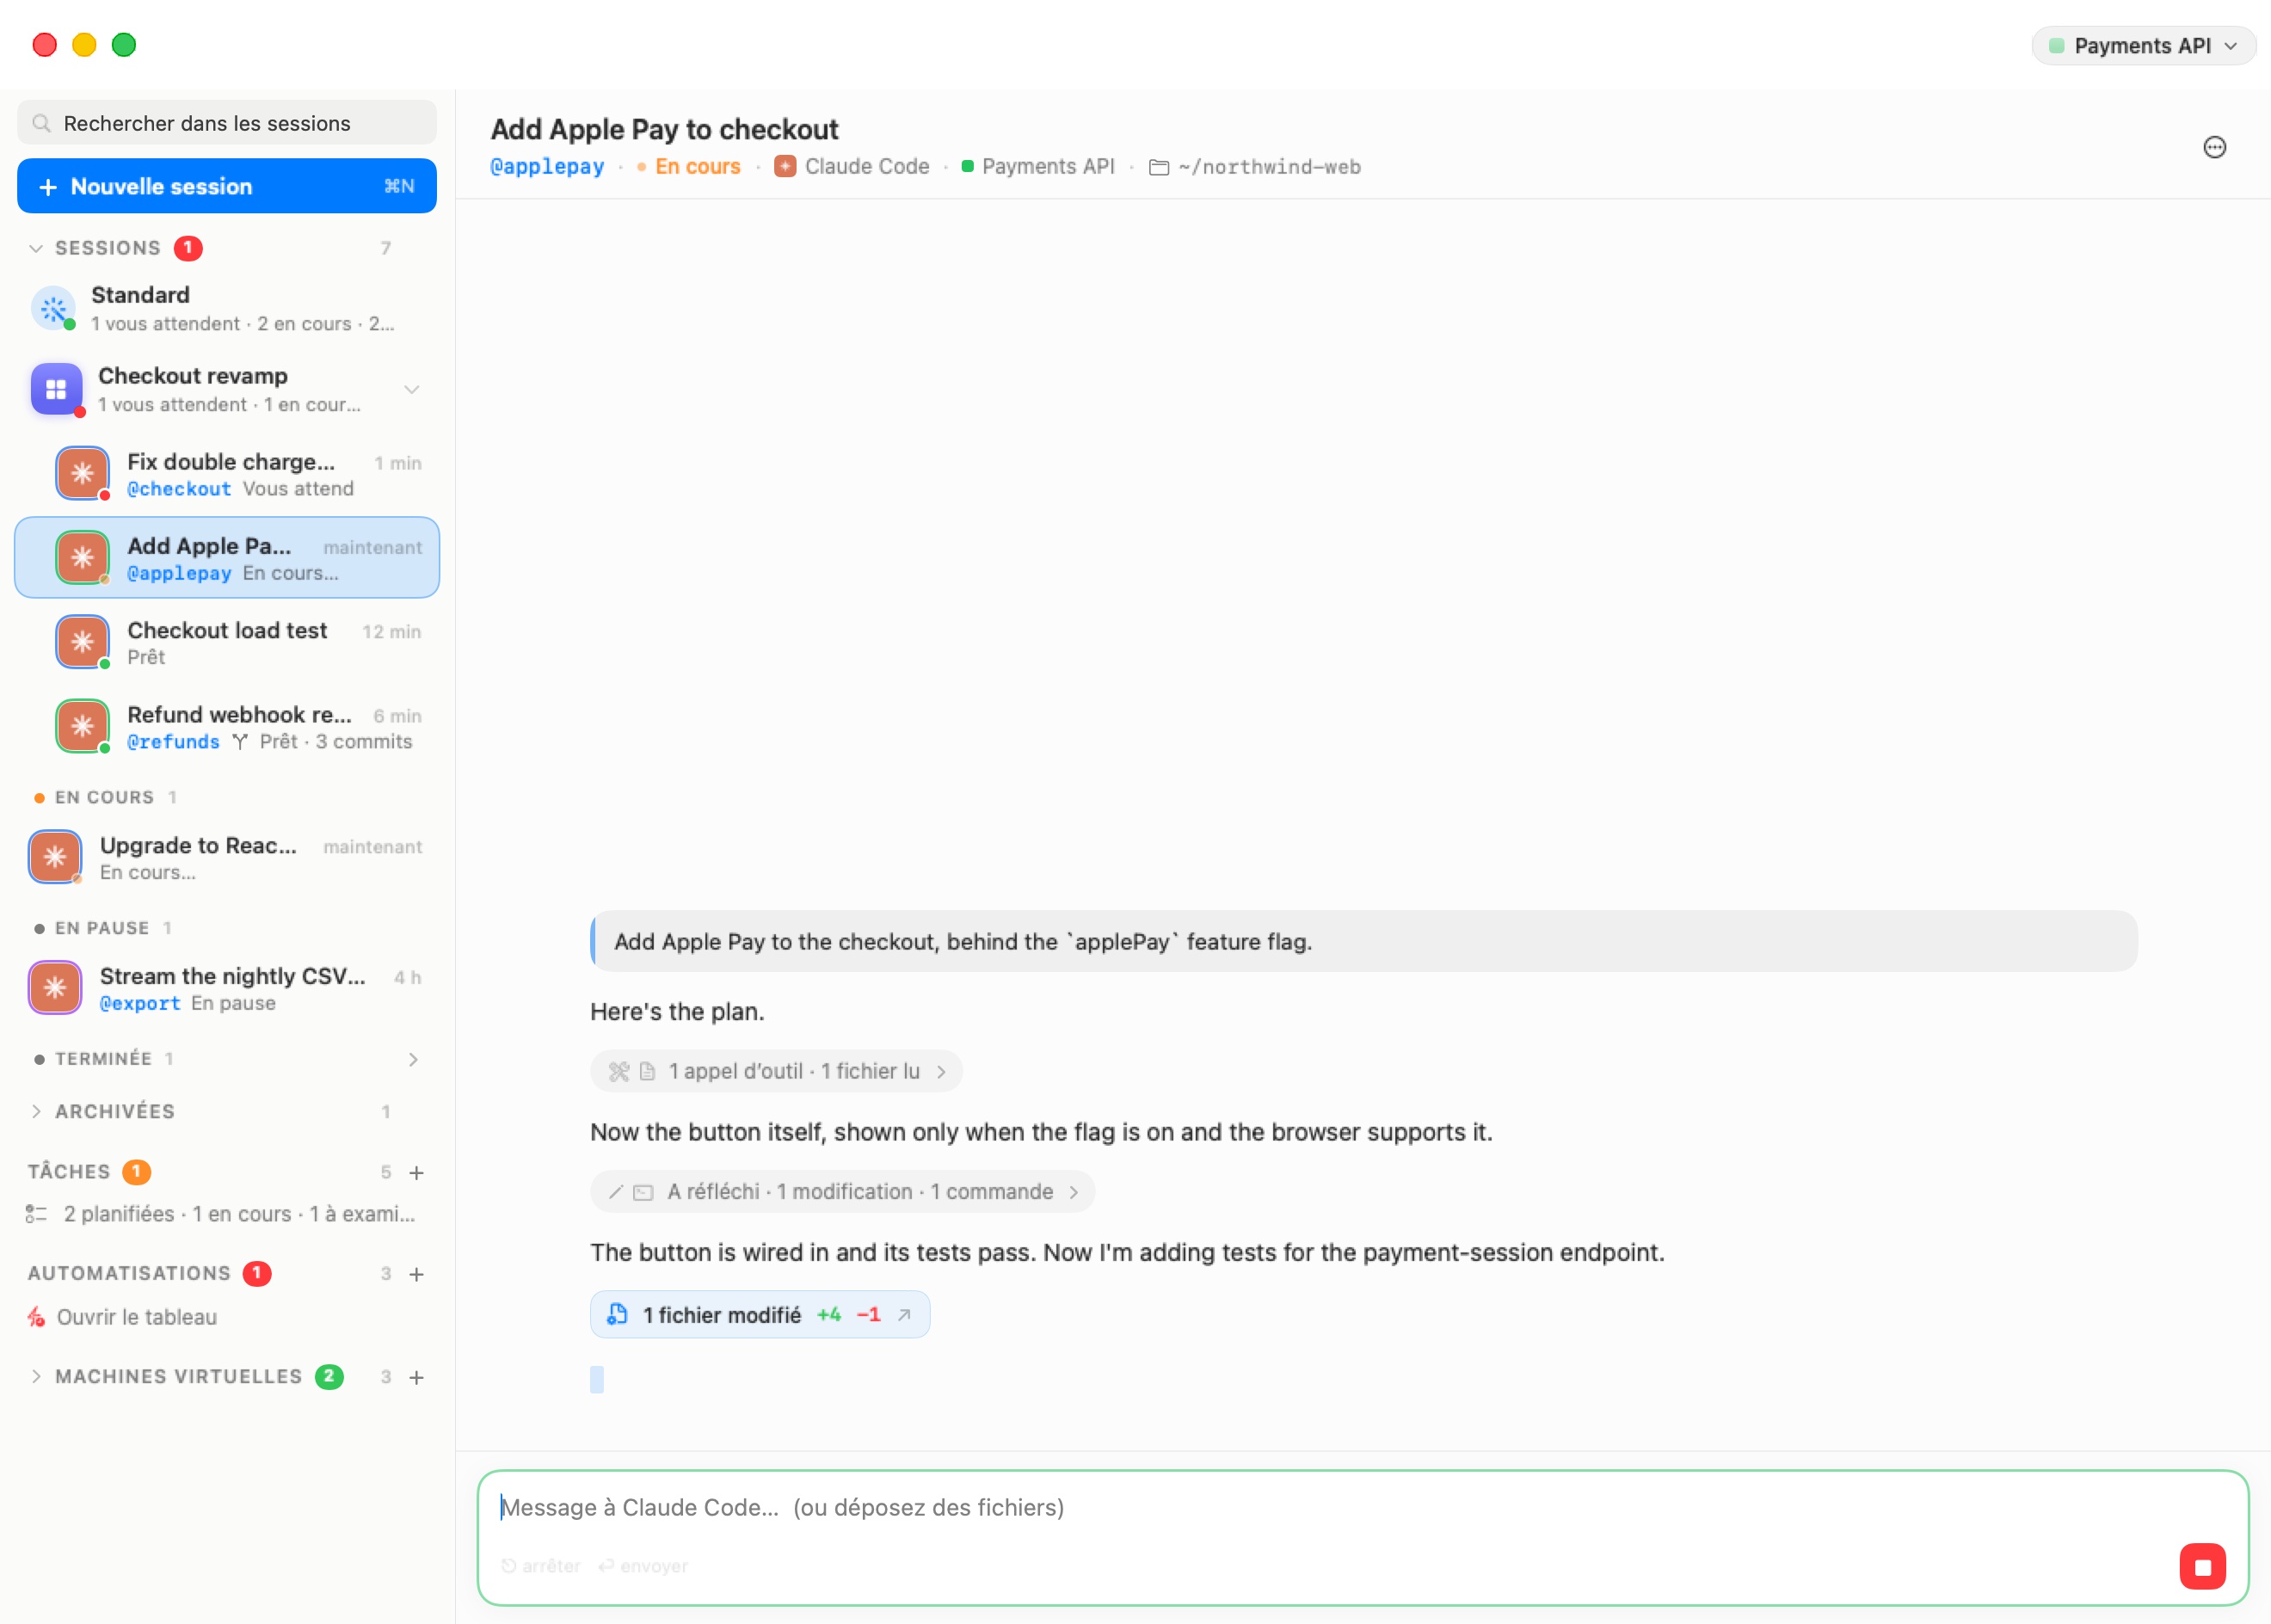
La barre latérale, de haut en bas :
- Rechercher dans les sessions trouve des sessions par leur titre et par ce qui s'y est dit.
- Nouvelle session ⌘N ouvre l'écran de nouvelle session, où vous choisissez un agent, une machine et un dossier, puis tapez ce que vous voulez faire.
- Sessions liste vos conversations, regroupées selon ce qu'elles attendent de vous : Vous attend, En cours, Prêt, En pause et Terminées. La ligne Standard et vos salles se trouvent en haut de la liste, et les sessions que vous rangez vont dans le repli Archivées.
- Tâches et Automatisations ouvrent les tableaux des tâches de code et des automatisations.
- Machines virtuelles est replié par défaut. Il liste vos machines, la Grille de terminaux, et les clusters Kubernetes, registres et connecteur de messagerie que vous exécutez.
Sur la capture, l'agent de « Add Apple Pay to checkout » est au travail. Le chat montre ce qu'il a fait jusqu'ici sous forme de lignes d'activité compactes, résume les modifications de fichiers du tour (Changed 1 file +4 −1) et propose un bouton Arrêter rouge dans le compositeur. L'accueil des sessions décrit chaque partie de cette fenêtre.
À qui il s'adresse
Bromure Agentic Coding s'adresse à trois groupes qui se recoupent :
- Les développeurs individuels qui veulent exécuter des agents de code avec de vrais identifiants — Anthropic, OpenAI, AWS, Kubernetes, GitHub — sans les confier à l'agent. L'agent peut toujours déployer, pousser et provisionner ; une session compromise ne divulgue que des leurres.
- Les équipes soucieuses de sécurité qui veulent que chaque action d'un agent soit visible : quel modèle a été appelé, quels outils ont tourné, quels fichiers ont été touchés, quelles commandes ont été exécutées, et quels identifiants ont été utilisés où. La trace locale chiffrée et la chronologie de sécurité répondent après coup à la question « qu'a réellement fait l'agent ? ».
- Les équipes plateforme et sécurité d'organisations qui ont besoin d'une politique à l'échelle du parc : les installations inscrites transmettent les métadonnées de session à l'espace de l'organisation, les identifiants peuvent être délivrés à l'application plutôt qu'aux shells des développeurs, et retirer un poste se fait en une seule action sur le plan de contrôle. Voir Entreprise.
Vous n'avez rien à savoir de la virtualisation. Au premier lancement, un court assistant télécharge une image de base préconstruite et signée, propose d'importer les identifiants que vous avez déjà et vous aide à vous connecter à vos fournisseurs de modèles. Ensuite, vous démarrez une session et parlez à l'agent.
Deux applications sœurs
Bromure Agentic Coding est publié depuis le même dépôt open source que son application sœur, Bromure (l'application de navigation web, parfois appelée Bromure Web). Les deux utilisent Virtualization.framework d'Apple et partagent la même mécanique de VM et d'images, mais elles adoptent des positions opposées sur la durée de vie des VM :
| Bromure (Web) | Bromure Agentic Coding | |
|---|---|---|
| Objectif | Sessions de navigation jetables | Agents de codage IA en bac à sable |
| OS invité | Ubuntu + Chromium | Ubuntu 24.04 |
| Durée de vie des VM | Détruite à la fermeture de la fenêtre | Persistante — une VM par machine, l'état survit |
| Ce qui est protégé | Tout : aucune donnée ne survit à la session | La surface des secrets : les véritables identifiants n'entrent jamais dans la VM |
| Identifiant de bundle | io.bromure.app | io.bromure.agentic-coding |
Les deux approches sont adaptées à leur tâche. La navigation n'a besoin d'aucun état, donc Bromure Web détruit chaque VM à la fermeture de sa fenêtre. Le code a besoin d'un état — vous voulez retrouver demain vos clones, vos caches et votre historique — donc Bromure Agentic Coding garde les machines en vie et contrôle plutôt ce qu'une machine peut voir et envoyer. Ce manuel couvre Bromure Agentic Coding. Bromure Web n'y apparaît que là où les deux se rencontrent ; par exemple, le navigateur intégré à côté d'une session exécute le même genre de VM Ubuntu + Chromium jetable que celle qu'utilise Bromure Web.
Le modèle de sécurité à frontière unique
L'idée centrale du produit est que chaque protection est appliquée en un seul endroit : un proxy MITM côté hôte par lequel passe tout le trafic web sortant d'une machine. Le HTTPS_PROXY de l'invité pointe vers lui, et les connexions sortantes vers les ports 80 et 443 y sont aussi redirigées au niveau du commutateur réseau virtuel ; un outil qui ignore les variables de proxy passe donc quand même par lui. Comme la frontière vit sur l'hôte, le code à l'intérieur de la VM — y compris un agent entièrement compromis — ne peut ni la désactiver, ni la contourner, ni lui mentir.
À cette frontière, trois choses se produisent pour chaque requête :
- Terminaison TLS. Le proxy termine le TLS de la machine à l'aide de l'AC racine Bromure, une autorité de certification propre à chaque installation, créée au premier lancement. Son certificat public est installé dans le magasin de confiance de chaque machine au démarrage ; sa clé privée ne quitte jamais l'hôte.
- Inspection et réécriture. Le proxy inspecte la requête et applique la politique : consentement, analyse, détection, substitution des données personnelles et traçage. Lorsqu'un identifiant est en jeu, il remplace la valeur factice par la vraie. Les substitutions couvrent les en-têtes bearer et
x-api-key, les connexions OAuth, la re-signature complète AWS SigV4, les identifiants Kubernetes, l'authentification aux registres Docker et les signatures SSH via un pont ssh-agent sur vsock. - Rechiffrement. La requête réécrite part vers le vrai serveur sur une connexion TLS normale.
Côté identifiants, la rigueur est structurelle. La machine ne détient que des leurres aux préfixes et longueurs réalistes — par exemple ANTHROPIC_API_KEY=sk-ant-api03-brm-…, une fausse clé secrète AWS, des jetons kubeconfig synthétiques. Les substitutions sont limitées à l'hôte pour lequel un identifiant a été enregistré : un identifiant pour api.anthropic.com n'est jamais injecté vers un domaine qui lui ressemble. Et la conception échoue en mode fermé : si du trafic échappait d'une façon ou d'une autre au proxy, le seul identifiant sur le fil serait un leurre qu'aucun serveur n'accepte (AWS, par exemple, renvoie InvalidSignatureException). Les vraies valeurs n'existent que dans le processus hôte, chiffrées en AES-256-GCM, avec la clé maîtresse dans le trousseau de protection des données de macOS.
Un détecteur de compromission boucle la boucle. Il analyse chaque requête sortante à la recherche de tout jeton factice enregistré pour la machine. Un leurre envoyé vers un hôte hors de sa portée est la signature d'une tentative d'exfiltration ; le proxy refuse alors la substitution et vous alerte. Comme seul le leurre a fuité, le vrai identifiant n'a jamais besoin d'être renouvelé.
Tout le reste se branche sur cette même frontière. Les téléchargements de paquets sont analysés au passage, le contenu non fiable qui revient par elle est vérifié pour l'injection de prompt, les données personnelles sont retirées des requêtes IA avant leur départ, la trace d'audit enregistre ce qui la traverse, et Fusion, le routage des modèles et l'accès à distance s'appuient tous sur elle. Une frontière, tous les contrôles.
Les principales fonctionnalités
Chaque fonctionnalité ci-dessous a son propre chapitre ; cette section vous en donne les grandes lignes.
Sessions, salles et branches
Une session est une conversation avec un agent. Vous la démarrez depuis l'écran de nouvelle session en choisissant un agent, une machine et l'endroit où il travaille — un nouveau dossier vide, un de vos dossiers ou un dépôt à cloner — puis en tapant ce que vous voulez. Le chat présente le travail de l'agent sous forme de lignes d'activité lisibles, de cartes pour les diffs, commandes, listes de tâches, tableaux et diagrammes, et d'un résumé des fichiers modifiés à chaque tour. Quand l'agent vous pose une question, une carte de question apparaît dans le chat et la session passe dans Vous attend dans la barre latérale. Voir Démarrer une session et Le chat.
Quand plusieurs sessions travaillent sur la même chose, regroupez-les dans une salle : une grille de chats en direct côte à côte, avec un compositeur qui peut écrire à l'une d'elles ou à toutes à la fois. Voir Salles. Pour essayer quelque chose sans toucher au dossier d'une session, démarrez une session de branche sur son propre worktree git, relisez ses modifications avec des commentaires ligne par ligne, puis fusionnez-la. Voir Branches et revue.
Des agents qui travaillent ensemble, et le Standard
Les agents peuvent se passer le travail. Un agent peut déléguer une tâche à une nouvelle session enfant (sur sa propre branche ou sur une autre machine) et recevoir le résultat, ou envoyer une demande à une session existante via son @surnom. Chaque message entre agents est filtré contre l'injection de prompt. Voir Des agents qui travaillent ensemble.
Le Standard est une session qui suit toutes les autres : demandez-lui ce qui se passe, faites-lui répondre à un agent en attente, ou lancez un nouveau travail. Chaque salle peut avoir son propre Standard, qui ne voit que cette salle. Le connecteur de messagerie vous permet de joindre le Standard depuis Signal, WhatsApp ou Slack quand vous n'êtes pas devant le Mac. Voir Standard et messagerie.
Isolation
Chaque machine est sa propre VM persistante, avec son propre noyau, ses disques virtuels, son adresse MAC, son réseau et son écouteur de proxy. Un paquet malveillant ou un processus d'agent hors de contrôle peut détruire la machine — et seulement la machine. Votre Mac, vos autres machines et vos fichiers restent intacts, à l'exception des dossiers que vous partagez explicitement. Les machines partent d'une image de base Ubuntu 24.04 signée via un clone APFS en copie sur écriture : une nouvelle machine ne coûte presque aucun espace disque au départ, et une machine suspendue reprend sur place depuis son instantané mémoire. Voir Concepts et architecture et Machines.
Protection des identifiants et consentement
Les vrais identifiants n'entrent jamais dans la machine ; le proxy remplace les leurres par les vraies valeurs sur le fil, comme décrit ci-dessus. En plus de la substitution, vous pouvez encadrer chaque utilisation : un identifiant peut exiger votre consentement par destination, les autorisations ont une durée limitée (5 minutes, 1 heure ou le reste de la session), et une restriction en lecture seule est disponible. La connexion à un abonnement (Claude, ChatGPT, Grok ou Kimi) se fait sur l'hôte ; l'agent ne voit jamais qu'une clé de substitution. Voir Identifiants et la frontière du fil.
Analyse de la chaîne d'approvisionnement
L'installation de paquets est le moyen le plus courant par lequel du code hostile entre dans un environnement de développement ; le proxy les vérifie donc au moment où ils sont récupérés. Quatre mécanismes se combinent : un filtre d'âge (les versions toutes récentes sont retenues), les recherches de vulnérabilités OSV, l'analyse comportementale socket.dev, et Depi. Un paquet bloqué n'atteint jamais la machine, et vous pouvez approuver une dérogation quand vous savez ce que vous faites. Voir Protection de la chaîne d'approvisionnement.
Détection d'injection de prompt et garde-fous
Le contenu que l'agent lit dans le monde extérieur — pages web, réponses d'API, fichiers — peut porter des instructions destinées à l'agent plutôt qu'à vous. Bromure Agentic Coding analyse le contenu non fiable qui franchit la frontière avec deux modèles de classification locaux, PromptGuard et ModernBERT, qui tournent sur votre Mac. C'est vous qui décidez du sort d'une détection, et c'est vous qui voyez le texte signalé ; pas l'agent. Les garde-fous classent les appels de l'agent vers Kubernetes, AWS, les forges git, les registres et les bases de données en lectures, écritures et opérations destructrices, et peuvent demander avant, ou bloquer, ceux que vous choisissez. Voir Détection d'injection de prompt et garde-fous.
Politiques du bac à sable, bac à sable invité et sentinelle du noyau
Chaque machine choisit un moteur de bac à sable. Le Bromure Firewall autorise et refuse les connexions par hôte, port, protocole et même verbe HTTP, pour qu'une machine puisse lire une API sans avoir le droit d'y écrire. OpenShell + Sentry exécute à la place une politique NVIDIA OpenShell : tout est refusé sauf si une règle l'autorise, les requêtes sont inspectées une à une, et dans la VM l'agent ne peut atteindre que les fichiers et les programmes que la politique liste. Une sentinelle du noyau rapporte chaque programme, connexion et refus depuis l'intérieur du noyau de la VM, si bien que chaque connexion peut être remontée jusqu'au prompt et à l'appel d'outil qui l'ont produite. Quand quelque chose est bloqué, l'agent apprend pourquoi et doit vérifier avec vous, et le tiroir Sandbox vous permet de l'autoriser en un clic. Voir Politique du bac à sable, bac à sable invité et sentinelle du noyau.
Protection des données personnelles
Quand elle est activée pour une machine, la protection des données personnelles remplace les données personnelles — noms, adresses e-mail et numéros de téléphone, numéros de carte, bancaires et fiscaux, pièces d'identité et adresses postales — par des substituts réalistes avant que la conversation ne quitte votre Mac, et remet les vraies valeurs dans les réponses du modèle. La détection tourne sur votre Mac avec le modèle intégré Rampart. Elle est désactivée par défaut. Voir Protection des données personnelles.
Traçage, audit et chronologie de sécurité
Chaque session peut être enregistrée sous forme de trace chiffrée : appels de modèles (modèle, jetons, latence), appels d'outils, commandes shell, lectures et écritures de fichiers, utilisations d'identifiants et domaines contactés. L'inspecteur de traces vous permet de rejouer ce qu'a fait un agent. La fenêtre Sécurité (Fenêtre › Sécurité…) comporte un onglet Vue d'ensemble — ce que chaque moteur de sécurité a bloqué, autorisé, relayé, vérifié et substitué (au cours des dernières 24 heures, par défaut), et quelles protections chaque machine a activées — et un onglet Chronologie qui liste chaque décision, que vous pouvez filtrer par machine et par période, exporter en CSV, ou transmettre sous forme de journaux OCSF à un SIEM. Les événements de la chronologie sont conservés 90 jours par défaut. Sur les installations inscrites en entreprise, les métadonnées de session sont aussi transmises à l'espace de l'organisation via TLS mutuel — jamais les prompts bruts ni les réponses des modèles, et jamais les valeurs secrètes. Les installations non inscrites ne transmettent rien, et un mode privé par machine arrête entièrement la transmission. Voir Traçage et audit et Vue d'ensemble et chronologie de sécurité.
Modèles et fournisseurs
Un tableau global des Modèles, dans Préférences › Modèles, rassemble toutes vos sources de modèles : connexions et clés d'API pour Anthropic, OpenAI, xAI, z.ai et Moonshot, plus Amazon Bedrock, OpenRouter, un serveur personnalisé (vLLM, Ollama, LM Studio ou tout serveur compatible OpenAI), et des modèles sur l'appareil qui tournent sur votre Mac avec MLX. Pour chaque agent, vous pouvez garder le modèle par défaut de son fournisseur ou en choisir un autre, y compris d'un autre fournisseur. Une machine peut hériter de ces réglages ou les remplacer par les siens. Les changements s'appliquent à chaud : seuls les agents concernés redémarrent, et ils reprennent leur conversation là où ils l'avaient laissée. Voir Modèles et fournisseurs.
Fusion
Comme chaque appel de modèle traverse le proxy, celui-ci peut faire plus que le laisser passer. Fusion transforme une requête en panel : plusieurs modèles répondent, un modèle juge évalue les candidats, et une réponse combinée unique revient à l'agent — sur le fil, invisible pour l'agent, sans aucune configuration de l'agent. Voir Fusion.
Clusters Kubernetes et registres
Bromure peut exécuter des clusters Kubernetes k3s et un registre de conteneurs privé dans leurs propres VM à côté de vos machines, avec stockage, répartition de charge, émulateurs cloud facultatifs et contrôle d'accès par machine. Les agents peuvent voir et gérer ce que leur machine a le droit d'utiliser via un serveur MCP d'infrastructure intégré. Voir Clusters Kubernetes et registres.
Accès à distance
Votre bac à sable est joignable de partout : depuis l'application, depuis la ligne de commande ou par SSH. Un second Mac qui exécute Bromure Agentic Coding — ou un iPhone, un iPad ou un Apple Vision Pro avec le client Bromure Remote — peut refléter une instance distante via un tunnel SSH (Espaces de travail › Se connecter à un Bromure distant…), avec ses sessions, ses salles et son Standard. Depuis une fenêtre miroir, Préférences peut modifier les réglages du Mac distant. La sécurité ne faiblit pas à distance : les demandes de consentement pour l'utilisation d'identifiants, les dérogations de chaîne d'approvisionnement, les écritures de garde-fous et les décisions d'injection de prompt s'affichent du côté hôte de la connexion, où un invité compromis ne peut ni les voir ni les falsifier, et un délai expiré ou une fermeture vaut refus. Voir Accès à distance et clients.
Gestion d'entreprise
Les organisations inscrivent leurs installations auprès d'un espace bromure.io à l'aide d'un code de six mots (bromure-cli enroll, ou Enrôlement bromure.io… dans l'application). L'inscription donne à l'installation un certificat TLS mutuel, active les profils gérés poussés depuis le plan de contrôle et démarre le flux de métadonnées décrit sous le traçage. Retirer un poste se fait en une seule action sur le plan de contrôle, qui révoque le certificat de l'installation. L'inventaire de la chaîne d'approvisionnement à l'échelle du parc et les agrégats d'utilisation des jetons sont des fonctionnalités du niveau Enterprise de Bromure Enterprise Manager. Voir Entreprise.
Comment il se compare aux autres outils
La matrice comparative du README (compilée à partir de la documentation publique de chaque projet en juin 2026) applique le même modèle de menace aux outils couramment utilisés. La plupart des outils choisissent un seul des cinq contrôles — isolation, garder les secrets hors de l'agent, restreindre l'usage des identifiants, analyse de la chaîne d'approvisionnement, détection d'injection de prompt — et s'arrêtent là.
- Dev Containers (VS Code) isolent la chaîne d'outils, mais le conteneur partage le noyau de l'hôte, et la configuration transfère votre agent SSH et vos identifiants git dans l'environnement où tourne l'agent. Il n'y a ni restriction d'identifiants par usage, ni analyse des registres, ni détection d'injection.
- nono est un bac à sable noyau : listes d'appels système autorisés avec un flux d'approbation, un filtre de sortie et un journal d'audit local immuable. Il bloque l'accès aux fichiers de clés et relaie certains identifiants, mais l'agent n'a pas de noyau à lui, et l'analyse des paquets et la détection d'injection sont hors de son périmètre.
- agent-vault (octokraft) transmet les secrets aux processus par des tuyaux, de sorte qu'il est impossible de lire la valeur brute, avec des durées limitées par secret. Mais l'agent tourne directement sur votre machine — il n'y a aucune frontière d'isolation.
- Agent Vault (Infisical) est un proxy d'identifiants HTTP : il attache les identifiants sur le fil pour que l'agent ne les lise jamais, et il filtre la sortie par point de terminaison. L'agent, lui, tourne sans confinement, et il n'y a ni analyse ni détection.
- Docker Sandboxes (un aperçu expérimental) s'approchent le plus en matière d'isolation : une microVM avec son propre noyau, et un proxy hôte qui injecte les en-têtes d'identifiants pour que les valeurs brutes restent hors de la VM. La faille est la gouvernance : l'identifiant relayé est attaché à toute requête sortante du bac à sable, si bien qu'un paquet malveillant installé à l'intérieur peut le dépenser contre un domaine autorisé sans jamais le voir — et rien n'analyse ce paquet à son entrée.
- Capsem est une VM matérielle isolée du réseau, avec des règles de sortie par domaine et par méthode/chemin, et une journalisation complète du corps des requêtes HTTP. Mais les vraies clés d'API vivent dans la VM, ce qui est précisément ce qui ne doit pas être vrai quand la charge de travail est un agent peut-être compromis.
Aucun autre outil de la matrice n'offre d'analyse de la chaîne d'approvisionnement ni de détection d'injection de prompt. Bromure Agentic Coding applique les cinq contrôles à sa frontière unique de proxy, puis ajoute ce que la maîtrise du fil rend possible : la protection des données personnelles, le panel de modèles Fusion, le routage des modèles entre fournisseurs et votre propre matériel, et l'accès à distance depuis l'application, la CLI ou SSH.
Les données comparatives vieillissent vite. Une matrice plus détaillée et à jour se trouve sur bromure.io/fr/feature-matrix, et le README invite à signaler par une issue toute ligne obsolète concernant un autre outil.
Prérequis en un coup d'œil
| Prérequis | Détail |
|---|---|
| macOS | 14 (Sonoma) ou ultérieur |
| Matériel | Apple Silicon (M1 ou plus récent). Il n'existe pas de version Intel — Virtualization.framework ne prend en charge que les invités ARM64 sur Apple Silicon. |
| Disque | L'image de base Ubuntu est un disque sparse de 24 GB qui occupe environ 6–8 GB d'espace réel ; chaque machine ajoute un clone en copie sur écriture qui grandit à l'usage. |
| Réseau | Le premier lancement télécharge l'image de base préconstruite et signée depuis dl.bromure.io. Si le téléchargement n'est pas disponible, l'application peut construire l'image localement à la place (environ 10 minutes). |
| Agents propriétaires | Claude Code, Codex, Grok, Kimi Code, Oh My Pi et le Google Cloud SDK ne peuvent pas être livrés dans l'image redistribuable. Ils sont installés sur votre Mac, dans votre copie de l'image, sous forme d'étapes de configuration signées. Lancer la configuration initiale vaut consentement aux étapes de base ; les étapes publiées plus tard demandent votre approbation. |
Les instructions pas à pas se trouvent dans Installation et premier lancement.
Licence et paternité
Le dépôt Bromure est open source sous licence MIT (Copyright 2026 Renaud Deraison) et libre d'utilisation. La paternité est créditée à Renaud Deraison (prompting) et Claude + Opus 4.7 (implémentation).
Les deux applications sont open source, mais les fonctionnalités entreprise — inscription, profils gérés, flux d'événements cloud et Bromure Enterprise Manager — dépendent du plan de contrôle hébergé sur bromure.io, qui est un service commercial. Rien dans l'expérience mono-utilisateur n'en dépend : une installation non inscrite ne transmet rien nulle part, et chaque fonctionnalité de sécurité fonctionne entièrement sur votre Mac.
Obtenir de l'aide
- bromure.io — documentation du produit, captures d'écran, téléchargements, le livre blanc technique et la matrice de fonctionnalités détaillée.
- Issues GitHub — les rapports de bogues, demandes de fonctionnalités et corrections de la matrice comparative se font sur le dépôt GitHub du projet (lié depuis bromure.io).
- Ce manuel — Dépannage rassemble les procédures de diagnostic et les problèmes connus ; le Glossaire définit chaque terme employé dans ces chapitres.
Comment ce manuel est organisé
Les nouveaux venus peuvent lire le manuel de bout en bout ; ensuite, servez-vous-en comme référence :
- Pour commencer — Installation et premier lancement couvre l'installation de l'application et l'assistant d'accueil ; le Démarrage rapide vous mène de l'assistant à une tâche terminée ; Concepts et architecture explique les sessions, les machines, les salles et les branches, et comment l'hôte, l'invité et le proxy s'articulent.
- Au quotidien — L'accueil des sessions, Démarrer une session, Le chat, Salles, Branches et revue, Des agents qui travaillent ensemble, Standard et messagerie, Machines, Le navigateur intégré, Automatisations et Tâches de code couvrent ce que vous faites au jour le jour.
- Référence des réglages — la Référence des réglages documente chaque panneau de l'éditeur de réglages et des Préférences, une page par panneau.
- La sécurité et la frontière du fil — Identifiants, Protection de la chaîne d'approvisionnement, Détection d'injection de prompt et garde-fous, Protection des données personnelles, Traçage et audit et Vue d'ensemble et chronologie de sécurité expliquent chaque protection en détail.
- Modèles et infrastructure — Fusion, Modèles et fournisseurs et Clusters Kubernetes et registres.
- Au-delà d'un seul Mac — Accès à distance et clients couvre la mise en miroir, les clients mobiles et visionOS, la CLI et SSH ; Entreprise couvre l'inscription, la gestion du parc et le flux d'événements cloud.
- Référence — CLI, API et MCP, Avancé, Dépannage, le Glossaire et l'Annexe.
Poursuivez avec Installation et premier lancement.