はじめに
Bromure Agentic Coding は、AI コーディングエージェント――Claude Code、Codex、Grok、Kimi Code、Oh My Pi、そして一般的なシェルツール――を、あなた自身の Mac 上のハードウェア仮想化された Linux マシンの中で実行する macOS アプリです。Apple の Virtualization.framework の上に構築されています。各エージェントには完全で永続的な Ubuntu 開発環境が与えられますが、あなたの本物の認証情報がそこに入ることはありません。エージェントが外部に送るものはすべて、ホスト側の単一のゲートウェイを通ります。このゲートウェイが、分離、認証情報の保護、サプライチェーンのスキャン、プロンプトインジェクションの検出、個人データの保護、監査トレースを実施し、エージェントはそれを迂回できません。
このマニュアルは Bromure Agentic Coding 5.0.0 を対象としています。アプリのバンドル ID は io.bromure.agentic-coding、実行ファイルは bromure-ac で、オプションのコマンドラインツールは bromure-cli としてインストールされます。Apple Silicon 搭載の macOS 14(Sonoma)以降が必要です。製品の詳細、スクリーンショット、ダウンロードは bromure.io にあります。
Bromure Agentic Coding とは?
コーディングエージェントは強力で、設計上自律的です。ファイルを読み、シェルコマンドを実行し、パッケージをインストールし、あなたに代わって API を呼び出します。Mac 上で直接実行すると、エージェントはシェルが持つすべて――SSH キー、~/.aws の認証情報、kubeconfig、API トークン――を引き継ぎます。そうなると、悪意ある依存パッケージ 1 つ、プロンプトインジェクションを仕込まれた Web ページ 1 つが、そのすべてからわずか一歩の距離にあることになります。
Bromure Agentic Coding はこの取引条件を変えます。エージェントは マシン で動作します。マシンとは分離された Linux VM で、それぞれが独自のカーネル、ディスク、MAC アドレス、ネットワークを持ちます。(設定エディタではマシンを ワークスペース と呼びますが、どちらも同じものを指します。)マシンはクローンしたリポジトリ、パッケージキャッシュ、virtualenv、シェル履歴といった状態を保持するため、普通の開発マシンと同じように使えます。ただし、そこにあるのは意図的に無効にしたダミーの認証情報だけです。本物の値はホスト上で暗号化されたまま保管され、宛先ごとに、あなたの同意のもとで通信経路上で差し戻されます。
ほとんどの場合、あなたが扱うのはマシンではなく セッション です。セッションとは、1 台のマシン上の 1 つのフォルダで、1 つのエージェントと交わす 1 つの会話です。アプリを開くと、メインウインドウにセッションの一覧が表示され、選んだセッションがチャットとして表示されます。
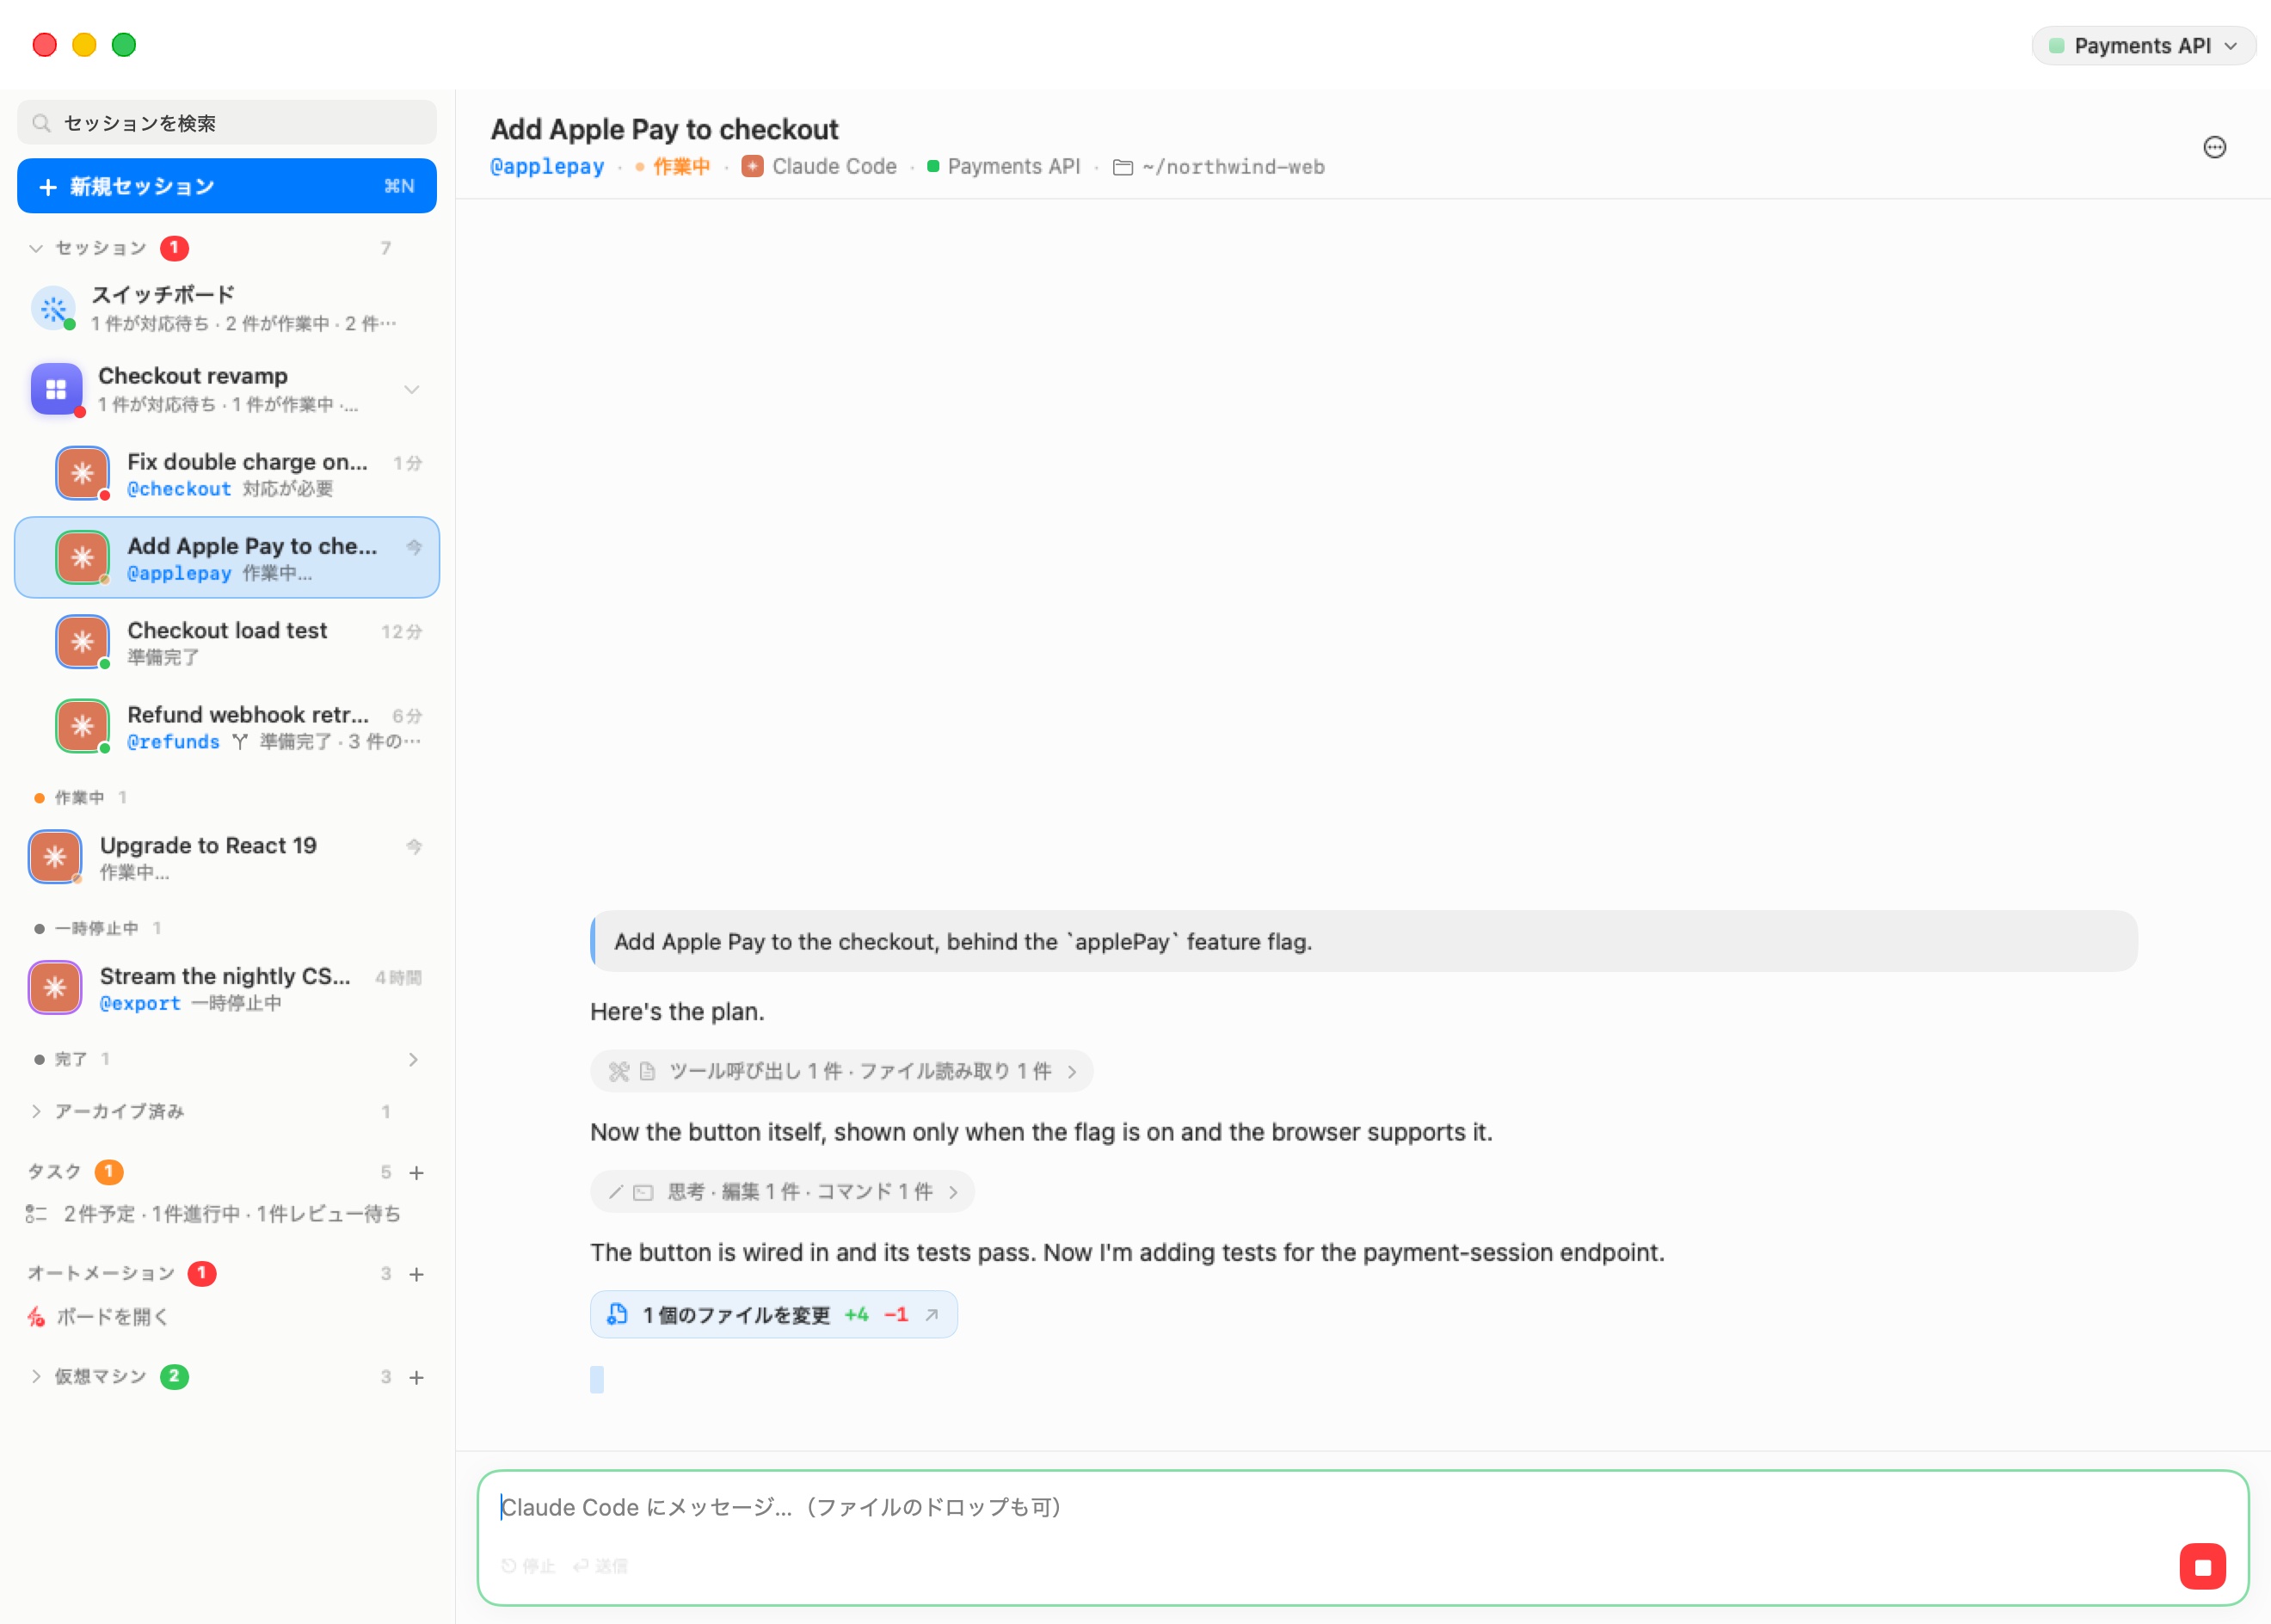
サイドバーは上から順に次のとおりです。
- セッションを検索 は、タイトルや会話の内容からセッションを探します。
- 新規セッション ⌘N は新規セッション画面を開きます。そこでエージェント、マシン、フォルダを選び、やってほしいことを入力します。
- セッション には会話が並び、あなたに何を求めているかでグループ分けされます:対応が必要、作業中、準備完了、一時停止中、完了。一覧の上部には スイッチボード の行とあなたの ルーム があり、片付けたセッションは折りたたまれた アーカイブ済み に入ります。
- タスク と オートメーション は、コーディングタスクと自動化のボードを開きます。
- 仮想マシン は初期状態で折りたたまれています。マシン、ターミナルのグリッド、そして実行中の Kubernetes クラスター、レジストリ、メッセージングコネクタが並びます。
スクリーンショットでは、「Add Apple Pay to checkout」のエージェントが作業中です。チャットには、ここまでに行ったことがコンパクトなアクティビティ行で表示され、そのターンのファイル変更がまとめられ(Changed 1 file +4 −1)、入力欄には赤い停止ボタンがあります。このウインドウの各部分はセッションのホームで説明しています。
対象ユーザー
Bromure Agentic Coding は、重なり合う 3 つのグループのために作られています。
- 個人の開発者:本物の認証情報――Anthropic、OpenAI、AWS、Kubernetes、GitHub――を使ってコーディングエージェントを動かしたいが、その認証情報をエージェントに渡したくない人。エージェントはデプロイも push もプロビジョニングもできます。セッションが侵害されても、漏れるのはおとりだけです。
- セキュリティを重視するチーム:エージェントのすべての操作を可視化したいチーム。どのモデルが呼ばれ、どのツールが動き、どのファイルに触れ、どのコマンドが実行され、どの認証情報がどこで使われたか。暗号化されたローカルのトレースとセキュリティ タイムラインが、「エージェントは実際に何をしたのか?」に後から答えます。
- プラットフォームとセキュリティエンジニアリングのチーム:フリート全体のポリシーが必要な組織のチーム。登録済みのインストールはセッションのメタデータを組織のワークスペースへ送信し、認証情報は開発者のシェルではなくアプリに発行でき、マシンのオフボーディングはコントロールプレーン上の 1 操作で済みます。エンタープライズを参照してください。
仮想化について何も知る必要はありません。初回起動時に短いウィザードが、ビルド済みで署名されたベースイメージをダウンロードし、既存の認証情報の取り込みを提案し、モデルプロバイダーへのサインインを手伝います。あとはセッションを始めて、エージェントと話すだけです。
2 つの姉妹アプリ
Bromure Agentic Coding は、姉妹アプリ Bromure(Web ブラウザアプリ。Bromure Web と呼ばれることもあります)と同じオープンソースリポジトリから提供されています。どちらも Apple の Virtualization.framework を使い、同じ VM とイメージの仕組みを共有していますが、VM の寿命については正反対の立場をとります。
| Bromure (Web) | Bromure Agentic Coding | |
|---|---|---|
| 目的 | 使い捨てのブラウジングセッション | サンドボックス化された AI コーディングエージェント |
| ゲスト OS | Ubuntu + Chromium | Ubuntu 24.04 |
| VM の寿命 | ウインドウを閉じると破棄 | 永続――マシンごとに 1 つの VM、状態は残る |
| 保護対象 | すべて: セッションを超えて残るデータはない | シークレット面: 実際の認証情報は VM に決して入らない |
| バンドル ID | io.bromure.app | io.bromure.agentic-coding |
どちらのやり方も、それぞれの用途に合っています。ブラウジングには状態が不要なので、Bromure Web はウインドウを閉じるたびに VM を破棄します。コーディングには状態が必要です――明日もクローンやキャッシュや履歴を使いたいはずです――そのため Bromure Agentic Coding はマシンを生かしておき、代わりにマシンが何を見て何を送れるかを制御します。このマニュアルは Bromure Agentic Coding を扱います。Bromure Web が登場するのは両者が交わる箇所だけです。たとえば、セッションの横にある組み込みブラウザは、Bromure Web が使うのと同じ種類の使い捨て Ubuntu + Chromium VM で動作します。
単一境界セキュリティモデル
この製品の中心となる考え方は、すべての保護を 1 か所で実施することです。その場所とは、マシンから出ていく Web トラフィックがすべて通るホスト側の MITM プロキシです。ゲストの HTTPS_PROXY はこのプロキシを指し、ポート 80 と 443 への外向き接続も仮想ネットワークスイッチでこのプロキシへ振り向けられるため、プロキシ変数を無視するツールでも必ずここを通ります。境界はホスト上にあるので、VM 内のコード――完全に侵害されたエージェントを含む――がそれを無効にしたり、迂回したり、欺いたりすることはできません。
その境界では、すべてのリクエストに対して 3 つのことが起こります。
- TLS の終端。 プロキシは、初回起動時にインストールごとに作成される認証局である Bromure ルート CA を使って、マシンの TLS を終端します。その公開証明書は起動時に各マシンの信頼ストアへインストールされ、秘密鍵がホストを離れることはありません。
- 検査と書き換え。 プロキシはリクエストを検査し、ポリシーを適用します:同意、スキャン、検出、個人データの置き換え、トレース。認証情報が関わる場合は、ダミーの値を本物に差し替えます。差し替えの対象は、bearer と
x-api-keyのヘッダー、OAuth サインイン、AWS SigV4 の完全な再署名、Kubernetes の認証情報、Docker レジストリの認証、そして vsock 上の ssh-agent ブリッジを介した SSH 署名です。 - 再暗号化。 書き換えたリクエストは、通常の TLS 接続で本物のサーバーへ送られます。
認証情報の扱いは、設計の段階から厳格です。マシンが持つのは、現実的なプレフィックスと長さを持つダミーだけです――たとえば ANTHROPIC_API_KEY=sk-ant-api03-brm-…、偽の AWS シークレットキー、合成された kubeconfig トークンなど。差し替えは、その認証情報が登録されたホストに限定されます。api.anthropic.com 用の認証情報が、よく似た別ドメインに向けて注入されることはありません。そして設計はフェイルクローズです。万一トラフィックがプロキシを通らずに出ていっても、通信経路上にある認証情報は、どのサーバーも受け付けないダミーだけです(たとえば AWS は InvalidSignatureException を返します)。本物の値はホストのプロセス内にのみ AES-256-GCM で暗号化されて存在し、マスターキーは macOS のデータ保護キーチェーンにあります。
侵害検出器が最後の穴をふさぎます。これは外向きのリクエストをすべて調べ、そのマシンに登録されたダミートークンが含まれていないかを確認します。ダミーが範囲外のホストに向かっていれば、それは持ち出しの試みの証拠なので、プロキシは差し替えを拒否してあなたに警告します。漏れたのはダミーだけなので、本物の認証情報をローテーションする必要はありません。
それ以外のすべても、この同じ境界に接続されています。パッケージのダウンロードは境界を越えるときにスキャンされ、境界を通って戻ってくる信頼できないコンテンツはプロンプトインジェクションの有無を調べられ、個人データは AI へのリクエストが出ていく前に置き換えられ、監査トレースは境界を越えたものを記録し、Fusion、モデルのルーティング、リモートアクセスもすべてこの境界の上で動作します。1 つの境界で、すべての制御を。
主な機能
以下の各機能には専用の章があります。このセクションでは、それぞれの概要を紹介します。
セッション、ルーム、ブランチ
セッションは 1 つのエージェントとの会話です。新規セッション画面で、エージェント、マシン、作業場所――新しい空のフォルダ、手持ちのフォルダ、またはチェックアウトするリポジトリ――を選び、やってほしいことを入力して始めます。チャットには、エージェントの作業が読みやすいアクティビティ行、差分・コマンド・ToDo リスト・表・図のカード、そして各ターンで変更されたファイルの要約として表示されます。エージェントが何か質問すると、チャットに質問カードが現れ、セッションはサイドバーの 対応が必要 に移ります。セッションを始めるとチャットを参照してください。
複数のセッションが同じことに取り組んでいるときは、ルーム にまとめます。ルームはライブのチャットを並べたグリッドで、入力欄からどれか 1 つ、または全部に一度に送信できます。ルームを参照してください。セッションのフォルダに手を加えずに何かを試したいときは、独自の git worktree 上で ブランチセッション を始め、行コメントで変更をレビューし、元に戻してマージします。ブランチとレビューを参照してください。
エージェントの協働とスイッチボード
エージェントは互いに仕事を渡せます。エージェントは新しい子セッション(独自のブランチ上、または別のマシン上)に作業を 委任 して結果を受け取ったり、既存のセッションに @ニックネーム で 依頼 を送ったりできます。エージェント間のメッセージはすべて、プロンプトインジェクションの検査を受けます。エージェントの協働を参照してください。
スイッチボード は、ほかのすべてのセッションを見守るセッションです。状況を尋ねたり、待機中のエージェントに代わりに答えさせたり、新しい作業を始めたりできます。ルームごとに、そのルームだけを見る専用のスイッチボードを持つこともできます。メッセージングコネクタ を使えば、Mac から離れているときも Signal、WhatsApp、Slack からスイッチボードに連絡できます。スイッチボードとメッセージングを参照してください。
分離
各マシンは、独自のカーネル、仮想ディスク、MAC アドレス、ネットワーク、プロキシリスナーを持つ、独立した永続 VM です。悪意あるパッケージや暴走したエージェントのプロセスがマシンを壊すことはあっても、壊れるのはそのマシンだけです。あなたの Mac、ほかのマシン、ファイルは、明示的に共有したフォルダを除いて無傷のままです。マシンは署名済みの Ubuntu 24.04 ベースイメージから APFS のコピーオンライトクローンとして作られるため、新しいマシンは最初ほとんどディスク容量を使わず、一時停止したマシンはメモリのスナップショットからその場で再開します。コンセプトとアーキテクチャとマシンを参照してください。
認証情報保護と同意
本物の認証情報がマシンに入ることはありません。前述のとおり、プロキシが通信経路上でダミーを本物の値に差し替えます。差し替えに加えて、個々の利用を管理することもできます。認証情報ごとに宛先単位であなたの同意を求めるようにでき、許可には期限があり(5 分、1 時間、またはセッションの残り)、読み取り専用に制限することもできます。サブスクリプション(Claude、ChatGPT、Grok、Kimi)へのサインインはホスト上で行われ、エージェントが目にするのは代用のキーだけです。認証情報とワイヤ境界を参照してください。
サプライチェーンスキャン
パッケージのインストールは、敵対的なコードが開発環境に入り込む最も一般的な経路です。そのため、プロキシはパッケージを取得する時点でチェックします。4 つの仕組みを組み合わせています:エイジゲート(公開されたばかりのバージョンは保留)、OSV の脆弱性照会、socket.dev の挙動分析、そして Depi です。ブロックされたパッケージがマシンに届くことはなく、自分が何をしているか分かっている場合は例外を承認できます。サプライチェーン保護を参照してください。
プロンプトインジェクションの検出とガードレール
エージェントが外部から読むコンテンツ――Web ページ、API のレスポンス、ファイル――には、あなたではなくエージェントに向けた指示が含まれていることがあります。Bromure Agentic Coding は、境界を越える信頼できないコンテンツを、あなたの Mac 上で動く 2 つのローカル分類モデル、PromptGuard と ModernBERT でスキャンします。検出したものをどう扱うかを決めるのはあなたで、フラグが立ったテキストを見るのもあなたです。エージェントではありません。ガードレールは、Kubernetes、AWS、git フォージ、レジストリ、データベースへのエージェントの呼び出しを、読み取り、書き込み、破壊的操作に分類し、あなたが選んだものについて事前に確認したり、ブロックしたりできます。プロンプトインジェクションの検出とガードレールを参照してください。
サンドボックスポリシー、ゲストサンドボックス、カーネル・セントリー
各マシンはサンドボックスエンジンを選びます。Bromure Firewall は、ホスト、ポート、プロトコル、さらには HTTP メソッド単位で接続を許可・拒否するので、マシンに API の読み取りだけを許して書き込みは許さない、といったことができます。OpenShell + Sentry は代わりに NVIDIA OpenShell ポリシーを実行します:ルールが許可しない限りすべて拒否され、リクエストは 1 件ずつ検査され、VM の中のエージェントはポリシーが挙げたファイルとプログラムにしか届きません。カーネル・セントリーは VM のカーネルの内側から、すべてのプログラム、接続、拒否を報告するので、各接続をそれを生んだプロンプトとツール呼び出しまでさかのぼれます。何かがブロックされると、エージェントには理由が伝えられ、あなたに確認するよう求められます。Sandbox ドロワーを使えば、ワンクリックでそれを許可できます。サンドボックスポリシー、ゲストサンドボックス、カーネル・セントリーを参照してください。
個人データ保護
マシンで有効にすると、個人データ保護は会話が Mac を出る前に、個人データ――氏名、メールアドレスと電話番号、カード番号・口座番号・税番号、公的な身分証番号、住所――をリアルな代替値に置き換え、モデルの返答では本物の値に戻します。検出は、あなたの Mac 上で組み込みの Rampart モデルによって行われます。初期状態ではオフです。個人データ保護を参照してください。
トレース、監査、セキュリティ タイムライン
各セッションは、暗号化されたトレースとして記録できます:モデル呼び出し(モデル、トークン、レイテンシ)、ツール呼び出し、シェルコマンド、ファイルの読み書き、認証情報の使用、接続したドメイン。トレースインスペクタで、エージェントが何をしたかを再生できます。セキュリティ ウインドウ(ウインドウ › セキュリティ…)には、概要 タブ――各セキュリティエンジンが(既定では過去 24 時間に)ブロック、許可、仲介、チェック、置き換えしたもの、そして各マシンでどの保護が有効か――と、すべての判断を一覧する タイムライン タブがあり、マシンや期間での絞り込み、CSV への書き出し、OCSF ログとしての SIEM への送出ができます。タイムラインのイベントは既定で 90 日間保持されます。エンタープライズに登録されたインストールでは、セッションのメタデータが相互 TLS で組織のワークスペースにも送信されます。生のプロンプトやモデルの応答、秘密の値が送られることはありません。登録されていないインストールは何も送信せず、マシンごとの プライベートモード にすると送信は完全に止まります。トレースと監査とセキュリティ概要とタイムラインを参照してください。
モデルとプロバイダー
環境設定 › モデル にあるグローバルの モデル ボードには、あなたが使うすべてのモデルの提供元がまとまっています。Anthropic、OpenAI、xAI、z.ai、Moonshot のサインインと API キー、さらに Amazon Bedrock、OpenRouter、カスタムサーバー(vLLM、Ollama、LM Studio、または任意の OpenAI 互換サーバー)、そして MLX で Mac 上で動く オンデバイスモデル です。エージェントごとに、プロバイダーの既定モデルを使い続けることも、別のプロバイダーのモデルを含めて別のモデルを選ぶこともできます。マシンはこれらの設定を引き継ぐことも、独自の設定で上書きすることもできます。変更はすぐに反映されます。影響を受けるエージェントだけが再起動し、会話の続きから再開します。モデルとプロバイダーを参照してください。
Fusion
すべてのモデル呼び出しがプロキシを通るので、プロキシはそれを単に通す以上のことができます。Fusion は 1 つのリクエストをパネルに変えます。複数のモデルが回答し、審査役のモデルが候補を評価し、統合された 1 つの回答がエージェントに返されます――通信経路上で、エージェントからは見えず、エージェント側の設定も不要です。Fusion を参照してください。
Kubernetes クラスターとレジストリ
Bromure は、k3s の Kubernetes クラスターとプライベートなコンテナレジストリを、マシンの隣にある専用の VM で動かせます。ストレージ、ロードバランシング、オプションのクラウドエミュレーター、マシンごとのアクセス制御も備えています。エージェントは、組み込みのインフラストラクチャ MCP サーバーを通じて、自分のマシンに使用が許されたものを確認・管理できます。Kubernetes クラスタとレジストリを参照してください。
リモートアクセス
サンドボックスにはどこからでもアクセスできます。アプリから、コマンドラインから、あるいは SSH で。Bromure Agentic Coding を実行している 2 台目の Mac――または Bromure Remote クライアントを実行している iPhone、iPad、Apple Vision Pro――は、SSH トンネル経由でリモートのインスタンスをミラーできます(ワークスペース › リモートの Bromure に接続…)。そのセッション、ルーム、スイッチボードもそのまま使えます。ミラーウインドウからは、環境設定 でリモート Mac の設定を編集できます。リモートでもセキュリティは弱まりません。認証情報の使用、サプライチェーンの例外、ガードレールへの書き込み、プロンプトインジェクションの判断についての同意確認は接続のホスト側に表示されるため、侵害されたゲストがそれを見ることも偽造することもできません。タイムアウトや閉じる操作は拒否として扱われます。リモートアクセスとクライアントを参照してください。
エンタープライズ管理
組織は、6 語のコード(bromure-cli enroll、またはアプリの bromure.io への登録…)でインストールを bromure.io のワークスペースに登録します。登録すると、インストールに相互 TLS 証明書が発行され、コントロールプレーンから配信される管理プロファイルが有効になり、トレースの項で説明したメタデータの送信が始まります。オフボーディングは、インストールの証明書を失効させるコントロールプレーン上の 1 操作です。フリート全体のサプライチェーンインベントリとトークン使用量の集計は、Bromure Enterprise Manager の Enterprise プランの機能です。エンタープライズを参照してください。
他のツールとの比較
README の比較表(2026 年 6 月に各プロジェクトの公開ドキュメントから作成)は、同じ脅威モデルをよく使われるツールに当てはめています。ほとんどのツールは 5 つの制御――分離、秘密情報をエージェントから遠ざけること、認証情報の利用範囲の制限、サプライチェーンのスキャン、プロンプトインジェクションの検出――のうち 1 つを選び、そこで止まっています。
- Dev Containers(VS Code) はツールチェーンを分離しますが、コンテナはホストのカーネルを共有し、セットアップによって SSH エージェントや git の認証情報がエージェントの動く環境に転送されます。利用ごとの認証情報の制限、レジストリのスキャン、インジェクションの検出はありません。
- nono はカーネルのサンドボックスです。承認フロー付きのシステムコール許可リスト、送信フィルタ、改ざんできないローカルの監査ログを備えています。鍵ファイルへのアクセスを防ぎ、一部の認証情報をプロキシしますが、エージェントには独自のカーネルがなく、パッケージのスキャンとインジェクションの検出は対象外です。
- agent-vault(octokraft) は秘密情報をパイプでプロセスに渡すため生の値を読む手段がなく、秘密情報ごとに期限を設定できます。しかしエージェントはあなたのマシン上で直接動くため、分離の境界はまったくありません。
- Agent Vault(Infisical) は HTTP の認証情報プロキシです。通信経路上で認証情報を付与するのでエージェントがそれを読むことはなく、エンドポイントごとに送信を絞り込みます。ただしエージェントは囲われずに動作し、スキャンも検出もありません。
- Docker Sandboxes(実験的なプレビュー)は、分離の面では最も近い存在です。独自のカーネルを持つ microVM と、生の値を VM の外に保つために認証情報ヘッダーを注入するホストのプロキシを備えています。欠けているのはガバナンスです。仲介された認証情報はサンドボックスからのすべての外向きリクエストに付与されるため、中にインストールされた悪意あるパッケージは、認証情報を一度も見ることなく、許可されたドメインに対してそれを使えてしまいます――しかも、そのパッケージが入ってくる時点でスキャンするものは何もありません。
- Capsem はネットワークから隔離されたハードウェア VM で、ドメインやメソッド/パス単位の送信ルールと、HTTP リクエスト本体の完全なログ記録を備えています。しかし本物の API キーが VM の中にあり、これは侵害されているかもしれないエージェントを動かす場合に、まさにあってはならない状態です。
比較表のほかのツールで、サプライチェーンのスキャンやプロンプトインジェクションの検出を提供しているものはありません。Bromure Agentic Coding は 5 つの制御すべてを単一のプロキシ境界で実施し、さらに通信経路を握っているからこそ可能なものを加えます:個人データ保護、Fusion のモデルパネル、プロバイダーや自分のハードウェアをまたいだモデルのルーティング、そしてアプリ、CLI、SSH からのリモートアクセスです。
比較データはすぐに古くなります。より詳しい最新の比較表は bromure.io/ja/feature-matrix にあります。ほかのツールに関する行が古くなっていれば、README では issue での訂正を歓迎しています。
要件の概要
| 要件 | 詳細 |
|---|---|
| macOS | 14(Sonoma)以降 |
| ハードウェア | Apple Silicon(M1 以降)。Intel 版はありません――Virtualization.framework は Apple Silicon 上の ARM64 ゲストしかサポートしません。 |
| ディスク | Ubuntu ベースイメージは 24 GB のスパースディスクで、実際の使用量は約 6~8 GB です。マシンごとに、使うにつれて大きくなるコピーオンライトクローンが追加されます。 |
| ネットワーク | 初回起動時に、ビルド済みで署名されたベースイメージを dl.bromure.io からダウンロードします。ダウンロードできない場合、アプリは代わりにイメージをローカルで構築できます(約 10 分)。 |
| プロプライエタリなエージェント | Claude Code、Codex、Grok、Kimi Code、Oh My Pi、Google Cloud SDK は、再配布可能なイメージに同梱できません。これらは署名付きのセットアップステップとして、あなたの Mac 上のあなたのイメージのコピーにインストールされます。初回セットアップの実行が基本ステップへの同意となり、後から公開されたステップは承認を求めます。 |
手順はインストールと初回起動にあります。
ライセンスと著作
Bromure リポジトリは MIT ライセンス(Copyright 2026 Renaud Deraison)のもとでオープンソースであり、自由に使用できます。著作は Renaud Deraison(プロンプティング)と Claude + Opus 4.7(実装)に帰属します。
2 つのアプリはオープンソースですが、エンタープライズ機能――登録、管理プロファイル、クラウドへのイベント送信、Bromure Enterprise Manager――は、商用サービスである bromure.io のホスト型コントロールプレーンに依存しています。1 人で使う場合の体験はそれに一切依存しません。登録していないインストールはどこにも何も送信せず、すべてのセキュリティ機能が完全にあなたの Mac 上で動作します。
ヘルプを得る
- bromure.io — 製品ドキュメント、スクリーンショット、ダウンロード、技術ホワイトペーパー、詳細な機能マトリクス。
- GitHub の issue ――バグ報告、機能要望、比較表の訂正は、プロジェクトの GitHub リポジトリへ(bromure.io からリンクされています)。
- このマニュアル ――トラブルシューティングには診断手順と既知の問題がまとめてあり、用語集ではこれらの章で使われるすべての用語を定義しています。
本マニュアルの構成
初めての方は最初から最後まで通して読むことができます。その後はリファレンスとして使ってください。
- はじめに ――インストールと初回起動ではアプリのインストールとオンボーディングウィザードを扱います。クイックスタートではウィザードからタスクの完了までを案内します。コンセプトとアーキテクチャではセッション、マシン、ルーム、ブランチ、そしてホスト、ゲスト、プロキシの関係を説明します。
- 日常の使い方 ――セッションのホーム、セッションを始める、チャット、ルーム、ブランチとレビュー、エージェントの協働、スイッチボードとメッセージング、マシン、組み込みブラウザ、自動化、コーディングタスクで、日々の作業を扱います。
- 設定リファレンス ――設定リファレンスでは、設定エディタと環境設定のすべてのペインを 1 ペイン 1 ページで説明します。
- セキュリティとワイヤ境界 ――認証情報、サプライチェーン保護、プロンプトインジェクションの検出とガードレール、個人データ保護、トレースと監査、セキュリティ概要とタイムラインで、各保護を詳しく説明します。
- モデルとインフラ ――Fusion、モデルとプロバイダー、Kubernetes クラスタとレジストリ。
- 1 台の Mac を超えて ――リモートアクセスとクライアントではミラーリング、モバイルと visionOS のクライアント、CLI、SSH を扱います。エンタープライズでは登録、フリート管理、クラウドへのイベント送信を扱います。
- リファレンス ――CLI、API、MCP、高度な操作、トラブルシューティング、用語集、付録。
続いてインストールと初回起動に進んでください。