一般
一般ペインには、マシンの識別情報と、そのウインドウを閉じたときに何が起きるかが集まっています。(マシンとは、設定エディタが「ワークスペース」と呼ぶもののことです。)エディタが最初に見せるペインです。ここにある項目は、VM の中身も認証情報も変えません。
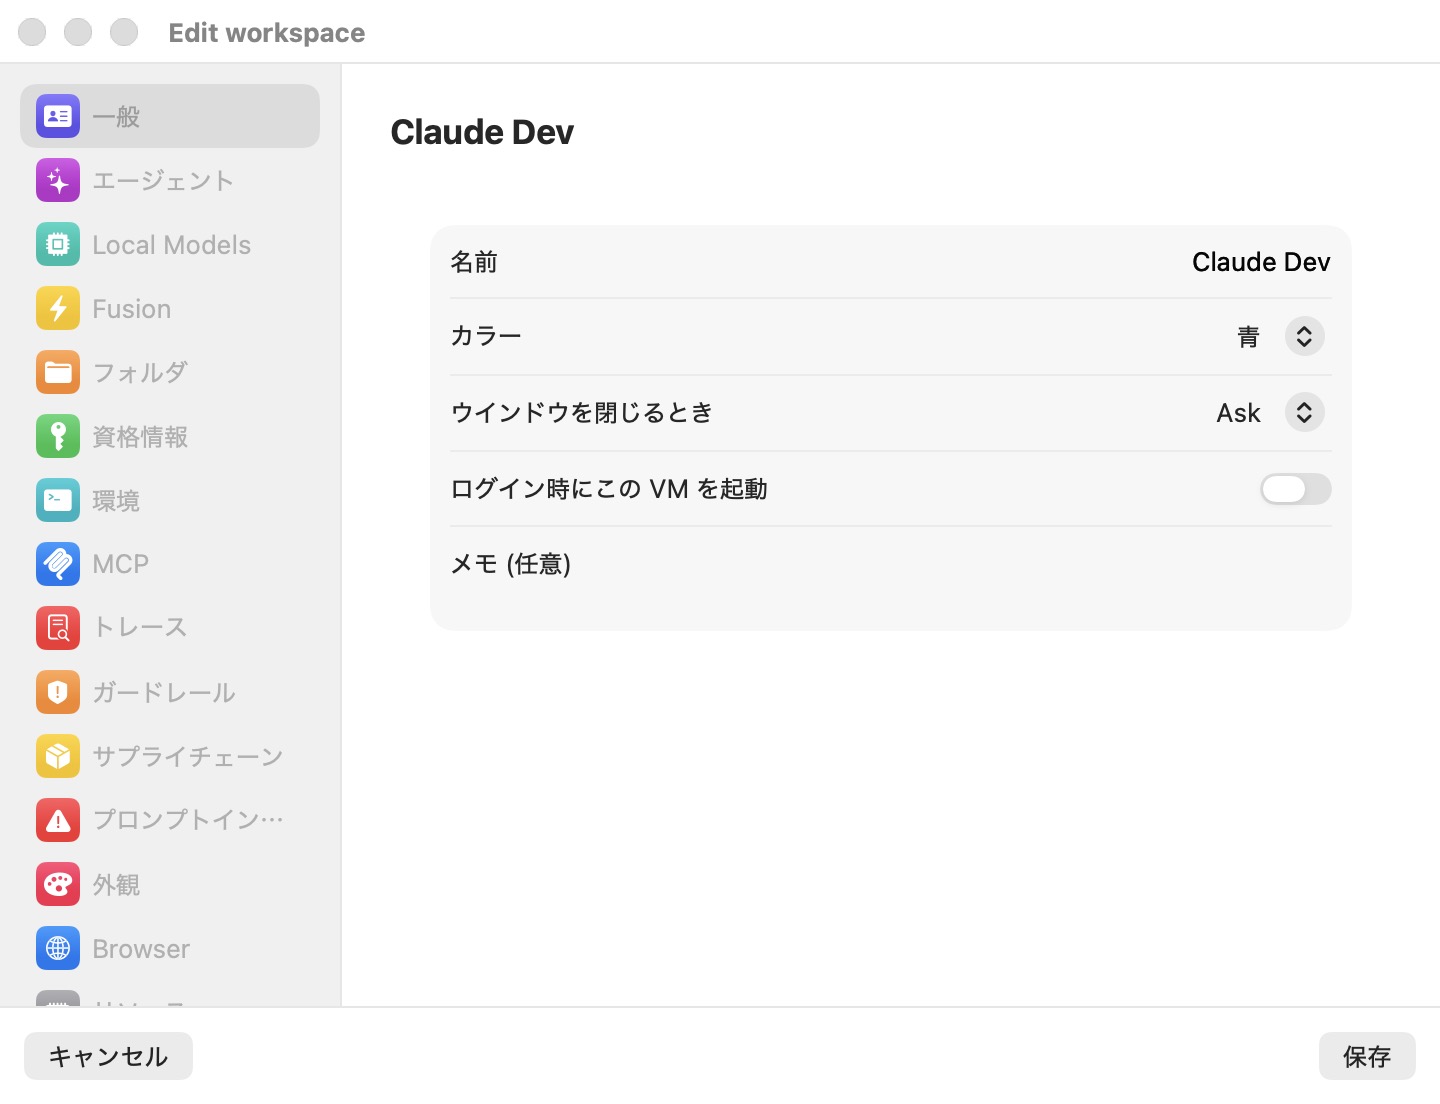
設定
| 設定 | 説明 |
|---|---|
| 名前 | マシンの名前。サイドバーの仮想マシンセクション、マシンメニュー、セッションのヘッダー、エディタのタイトルに出ます。保存するために必須な唯一の欄です。新しいマシンにはあらかじめ デフォルトのワークスペース という名前が付きます(名前が使われている場合は デフォルトのワークスペース 2、3、… と番号が付きます)。環境設定では隠れており、そこではテンプレートの名前は常にデフォルトです。 |
| カラー | マシンのアクセントカラー:青(既定)、赤、緑、オレンジ、紫、ピンク、ティール、グレー。サイドバーのマシンのタイル、マシンメニューの点、そのセッションのアバターに色を付けます。 |
| ウインドウを閉じるとき | ウインドウを閉じたときに実行中の VM がどうなるか:バックグラウンドで実行、サスペンド、シャットダウン、確認する。既定:確認する。 |
| タスクが承認されたとき | コーディングタスクのレビューのメインボタンが何をするか:元のブランチへのブランチにマージ、またはプルリクエストを作成。環境設定ではアプリ全体の既定(ブランチにマージ)です。マシンでは、そこで上書きしない限りアプリの既定 (…) と表示されます。各タスクは、そのエディタで別の選択をすることもできます。 |
| Kimi の承認 | このマシンで Kimi Code が行動前にどれだけ確認するか:確認しない(既定)または機密性の高い操作の前に確認。Kimi の承認を参照してください。 |
| ログイン時にこの VM を起動 | あなたが Mac にログインしたときにこのマシンをブートします。既定:オフ。環境設定では隠れています。 |
| メモ (任意) | マシンとともに保たれる自由記述のメモ。既定:空。環境設定では隠れています。 |
| 到達範囲 | このマシンのエージェントが委任してよい、また @ニックネームで尋ねてよい他のマシン。すべてのワークスペース(既定:オン)、またはそれをオフにすると他のマシンごとのスイッチ。環境設定では隠れています。 |
名前とカラーは、保存するとすぐ実行中のマシンに反映されます。
ウインドウを閉じるとき
- バックグラウンドで実行 — ウインドウは閉じ、VM は動き続けます。エージェントは作業を続け、あなたはいつでもマシンを開き直せます。
- サスペンド — VM のメモリがディスクに保存され、VM は CPU を使わなくなります。再開はほぼ即座で、中断したまさにその場から続きます。
- シャットダウン — きれいな電源オフ。次の起動は通常のブートです。
- 確認する(既定) — アプリが毎回、上の 3 つの選択肢を示して尋ねます。
実行中・サスペンド中・停止中のマシンがサイドバーでどう見えるかはマシンを参照してください。
Kimi の承認
Kimi Code は、別の指示がない限り行動する前に確認を求めます。また、Bromure が埋められるようなツールごとの許可リストを持っていません。この設定は、アプリがこのマシンで開始するすべての Kimi セッション — 新しいセッション、再開、再起動、コーディングタスク、プラン、ブランチのセッション、スイッチボード — のモードを選びます:
- 確認しない(既定) — Kimi Code は、Bromure 自身のもの(委任、スイッチボード、ボード、ブラウザ)も含め、すべてのコマンドとツールを止まって確認することなく実行します。選択式の質問もしなくなり、自分のプランを自分で承認します。あなたの入力が必要なときは会話の中で普通のテキストで尋ね、あなたはコンポーザーで答えます。マシンの VM と、Bromure のホスト側の保護(認証情報、ガードレール、ファイアウォール、サプライチェーンとプロンプトインジェクションの検査)が安全の境界です。
- 機密性の高い操作の前に確認 — 日常的な編集やコマンドはそのまま実行され、危険な操作、質問、プランは引き続きあなたを待ちます。承認はチャットにパネルの選択肢を載せたカードとして、質問は選択肢を載せたカードとして表示されます(サインインと状態のカードを参照)。
変更は、次にエージェントが起動または再開したときに反映されます。すでに動いている Kimi Code はそのモードのままです。実行中のセッションの中では、Kimi 自身の /permission コマンドでセッションが終わるまで切り替えられます。オートメーションは Kimi Code を一発実行モードで動かし、この設定にかかわらず決して確認しません。環境設定では、この設定は新しいマシンの既定値です。
ログイン時にマシンを起動する
ログイン時にこの VM を起動をオンにすると、あなたのユーザー用の macOS LaunchAgent(io.bromure.agentic-coding.boot)が入ります。管理者パスワードは要りません。次のログイン時に、それがウインドウなしで Bromure Agentic Coding を起動してこのマシンをブートするので、あなたがアプリを開く前にマシンは準備できています。どのマシンもこのオプションをオンにしていなくなると、LaunchAgent は取り除かれます。
到達範囲
ペインの一番下の到達範囲セクションは、このマシンのエージェントがどこへ作業を送ってよいかを決めます。そのキャプション:「このワークスペースのエージェントは、他の場所のエージェントに作業を渡せます(委任は相手のワークスペースで動きます)し、そこのセッションを @ニックネームで尋ねられます。ファイルも一緒に運ばれます。到達してよいワークスペース:」
- すべてのワークスペース(既定でオン) — エージェントはこの Mac の他のすべてのマシン、そしてこの Mac がミラーしているリモート Mac のセッションに到達できます。
- オフにすると他のマシンが並び、それぞれにスイッチが付きます。エージェントはあなたがオンにしたものだけに到達します。他のマシンがまだ 1 つもないときは「他のワークスペースはまだありません — ここのエージェントは互いにしか到達できません。」と出ます。制限されたマシンのエージェントはリモート Mac に到達しません。
この規則は一方向です。他のマシンのエージェントがこのマシンに到達できるかどうかは、その相手のマシン自身の到達範囲セクションで決まります。エージェントの協働を参照してください。