Einführung
Bromure Agentic Coding ist eine macOS-App, die KI-Coding-Agenten — Claude Code, Codex, Grok, Kimi Code, Oh My Pi und gewöhnliche Shell-Werkzeuge — in hardwarevirtualisierten Linux-Maschinen auf Ihrem eigenen Mac ausführt, aufgebaut auf Apples Virtualization.framework. Jeder Agent erhält eine vollständige, dauerhafte Ubuntu-Entwicklungsumgebung, doch Ihre echten Zugangsdaten gelangen nie hinein. Alles, was der Agent nach außen sendet, läuft über ein einziges host-seitiges Gateway. Dieses Gateway setzt Isolation, Zugangsdatenschutz, Lieferketten-Prüfung, Prompt-Injection-Erkennung, den Schutz personenbezogener Daten und Audit-Tracing durch, und der Agent kann es nicht umgehen.
Dieses Handbuch beschreibt Bromure Agentic Coding 5.0.0. Die Bundle-ID der App ist io.bromure.agentic-coding, ihr Programm heißt bromure-ac, und ihr optionales Befehlszeilenprogramm wird als bromure-cli installiert. Sie erfordert macOS 14 (Sonoma) oder neuer auf Apple Silicon. Produktdetails, Screenshots und Downloads finden Sie auf bromure.io.
Was ist Bromure Agentic Coding?
Coding-Agenten sind mächtig und von Natur aus autonom: Sie lesen Dateien, führen Shell-Befehle aus, installieren Pakete und rufen APIs für Sie auf. Führen Sie einen direkt auf Ihrem Mac aus, erbt er alles, was Ihre Shell hat — Ihre SSH-Schlüssel, Ihre ~/.aws-Zugangsdaten, Ihre kubeconfig, Ihre API-Tokens. Eine einzige bösartige Abhängigkeit oder eine einzige per Prompt Injection präparierte Webseite ist dann nur einen Schritt von alldem entfernt.
Bromure Agentic Coding ändert diesen Handel. Agenten laufen in Maschinen: isolierten Linux-VMs, jede mit eigenem Kernel, eigener Festplatte, eigener MAC-Adresse und eigenem Netzwerk. (Der Einstellungseditor nennt eine Maschine einen Arbeitsbereich; beide Wörter meinen dasselbe.) Eine Maschine behält ihren Zustand — geklonte Repositories, Paket-Caches, Virtualenvs, Shell-Verlauf — und arbeitet deshalb wie ein normaler Entwicklungsrechner. Sie enthält aber nur absichtlich ungültige Attrappen-Zugangsdaten. Die echten Werte bleiben verschlüsselt auf dem Host und werden erst auf der Leitung eingesetzt, pro Ziel und mit Ihrer Zustimmung.
Meistens arbeiten Sie nicht mit Maschinen, sondern mit Sitzungen. Eine Sitzung ist ein Gespräch mit einem Agenten, in einem Ordner, auf einer Maschine. Wenn Sie die App öffnen, listet das Hauptfenster Ihre Sitzungen auf und zeigt die ausgewählte als Chat:
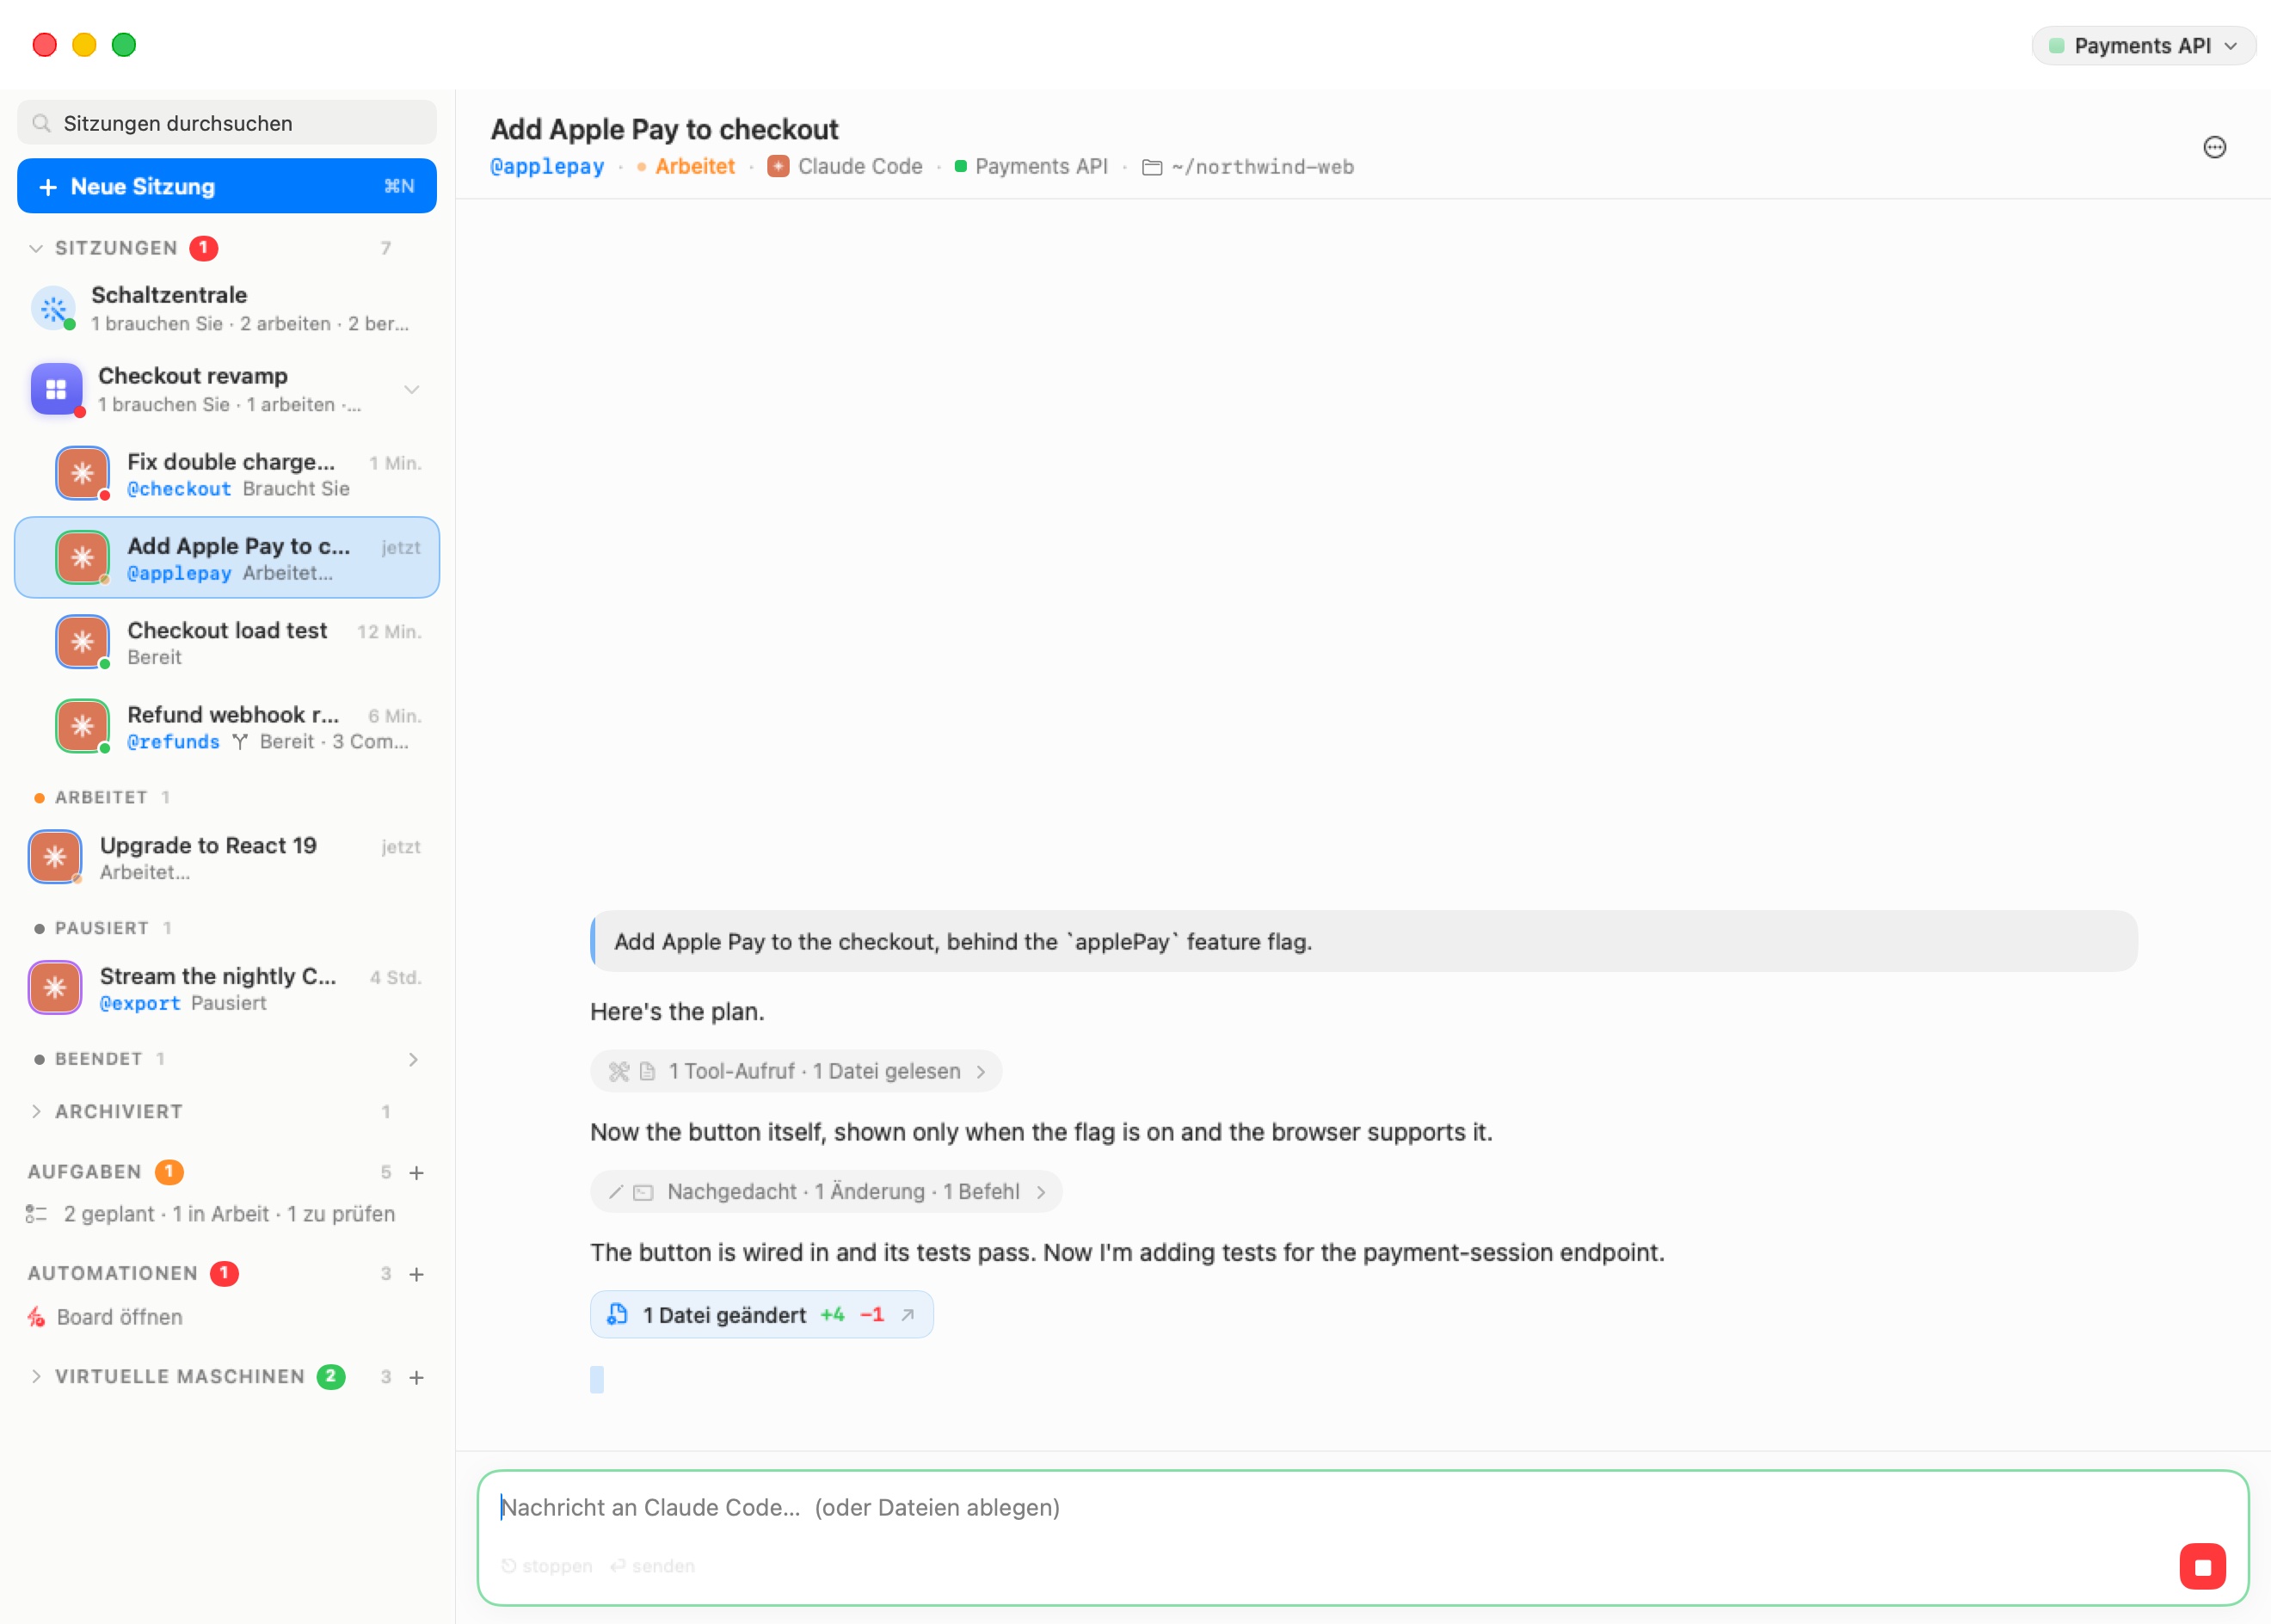
Die Seitenleiste, von oben nach unten:
- Sitzungen durchsuchen findet Sitzungen nach Titel und nach dem, was darin gesagt wurde.
- Neue Sitzung ⌘N öffnet den Bildschirm für neue Sitzungen, wo Sie einen Agenten, eine Maschine und einen Ordner wählen und dann eintippen, was erledigt werden soll.
- Sitzungen listet Ihre Gespräche, gruppiert danach, was sie von Ihnen brauchen: Braucht Sie, Arbeitet, Bereit, Pausiert und Beendet. Die Zeile Schaltzentrale und Ihre Räume stehen oben in der Liste, und Sitzungen, die Sie weglegen, wandern in den eingeklappten Bereich Archiviert.
- Aufgaben und Automationen öffnen die Boards für Coding-Aufgaben und Automatisierungen.
- Virtuelle Maschinen ist standardmäßig eingeklappt. Hier stehen Ihre Maschinen, das Raster der Terminals sowie alle Kubernetes-Cluster, Registries und der Messaging-Connector, die Sie betreiben.
Im Screenshot arbeitet der Agent in „Add Apple Pay to checkout“. Der Chat zeigt, was er bisher getan hat, als kompakte Aktivitätszeilen, fasst die Dateiänderungen der Runde zusammen (Changed 1 file +4 −1) und bietet im Eingabefeld eine rote Stopp-Schaltfläche. Die Sitzungsübersicht beschreibt jeden Teil dieses Fensters.
Für wen es gedacht ist
Bromure Agentic Coding ist für drei sich überschneidende Gruppen gebaut:
- Einzelne Entwickler, die Coding-Agenten mit echten Zugangsdaten — Anthropic, OpenAI, AWS, Kubernetes, GitHub — ausführen wollen, ohne diese dem Agenten zu übergeben. Der Agent kann trotzdem deployen, pushen und provisionieren; eine kompromittierte Sitzung verrät nichts als Köder.
- Sicherheitsbewusste Teams, die jede Aktion eines Agenten sichtbar machen wollen: welches Modell aufgerufen wurde, welche Werkzeuge liefen, welche Dateien berührt wurden, welche Befehle ausgeführt wurden und welche Zugangsdaten wo verwendet wurden. Der verschlüsselte lokale Trace und die Sicherheits-Zeitleiste beantworten im Nachhinein die Frage „Was hat der Agent eigentlich getan?“.
- Plattform- und Sicherheitsteams in Organisationen, die flottenweite Richtlinien brauchen: Registrierte Installationen streamen Sitzungsmetadaten in den Arbeitsbereich der Organisation, Zugangsdaten können an die App statt an die Shells der Entwickler ausgegeben werden, und das Offboarding eines Rechners ist eine einzige Aktion auf der Steuerungsebene. Siehe Enterprise.
Sie müssen nichts über Virtualisierung wissen. Beim ersten Start lädt ein kurzer Assistent ein vorgefertigtes, signiertes Basis-Image herunter, bietet an, Ihre vorhandenen Zugangsdaten zu importieren, und hilft Ihnen, sich bei Ihren Modellanbietern anzumelden. Danach starten Sie eine Sitzung und sprechen mit dem Agenten.
Zwei Schwester-Apps
Bromure Agentic Coding stammt aus demselben Open-Source-Repository wie seine Schwester-App Bromure (die Web-Browser-App, manchmal Bromure Web genannt). Beide nutzen Apples Virtualization.framework und teilen dieselbe VM- und Image-Mechanik, vertreten aber entgegengesetzte Positionen zur Lebensdauer von VMs:
| Bromure (Web) | Bromure Agentic Coding | |
|---|---|---|
| Zweck | Einweg-Browsing-Sitzungen | Isolierte KI-Coding-Agenten |
| Gast-Betriebssystem | Ubuntu + Chromium | Ubuntu 24.04 |
| VM-Lebensdauer | Wird beim Schließen des Fensters zerstört | Dauerhaft — eine VM pro Maschine, der Zustand bleibt erhalten |
| Was geschützt wird | Alles: keine Daten überdauern die Sitzung | Die Geheimnis-Oberfläche: echte Zugangsdaten gelangen nie in die VM |
| Bundle-ID | io.bromure.app | io.bromure.agentic-coding |
Beide Ansätze passen zu ihrer Aufgabe. Surfen braucht keinen Zustand, also zerstört Bromure Web jede VM, wenn ihr Fenster geschlossen wird. Programmieren braucht Zustand — Sie wollen Ihre Klone, Caches und Ihren Verlauf auch morgen noch — also hält Bromure Agentic Coding Maschinen am Leben und kontrolliert stattdessen, was eine Maschine sehen und senden kann. Dieses Handbuch behandelt Bromure Agentic Coding. Bromure Web kommt nur dort vor, wo sich beide berühren; zum Beispiel läuft der eingebettete Browser neben einer Sitzung in derselben Art von Wegwerf-VM mit Ubuntu + Chromium, die auch Bromure Web verwendet.
Das Sicherheitsmodell der einzigen Grenze
Die zentrale Idee des Produkts ist, dass jeder Schutz an einer einzigen Stelle durchgesetzt wird: einem host-seitigen MITM-Proxy, durch den der gesamte ausgehende Webverkehr einer Maschine fließt. Das HTTPS_PROXY des Gasts zeigt auf ihn, und ausgehende Verbindungen zu den Ports 80 und 443 werden zusätzlich am virtuellen Netzwerk-Switch zu ihm umgeleitet — auch ein Werkzeug, das die Proxy-Variablen ignoriert, läuft also durch ihn. Weil die Grenze auf dem Host liegt, kann Code in der VM — auch ein vollständig kompromittierter Agent — sie weder abschalten noch umgehen noch belügen.
An dieser Grenze geschehen mit jeder Anfrage drei Dinge:
- TLS-Terminierung. Der Proxy terminiert das TLS der Maschine mit der Bromure-Root-CA, einer pro Installation beim ersten Start erzeugten Zertifizierungsstelle. Ihr öffentliches Zertifikat wird beim Booten in den Vertrauensspeicher jeder Maschine installiert; ihr privater Schlüssel verlässt den Host nie.
- Prüfung und Umschreiben. Der Proxy prüft die Anfrage und wendet die Richtlinien an: Zustimmung, Scans, Erkennung, Austausch personenbezogener Daten und Tracing. Geht es um Zugangsdaten, tauscht er den Attrappen-Wert gegen den echten. Der Austausch umfasst Bearer- und
x-api-key-Header, OAuth-Anmeldungen, vollständiges Neusignieren mit AWS SigV4, Kubernetes-Zugangsdaten, Docker-Registry-Authentifizierung und SSH-Signaturen über eine ssh-agent-Brücke per vsock. - Neuverschlüsselung. Die umgeschriebene Anfrage geht über eine normale TLS-Verbindung an den echten Server.
Auf der Seite der Zugangsdaten ist das Design von Grund auf streng. Die Maschine hält immer nur Attrappen mit realistischen Präfixen und Längen — zum Beispiel ANTHROPIC_API_KEY=sk-ant-api03-brm-…, einen falschen AWS-Geheimschlüssel, synthetische kubeconfig-Tokens. Der Austausch ist auf den Host beschränkt, für den ein Zugangsdatum registriert wurde: Ein Zugangsdatum für api.anthropic.com wird nie in Richtung einer ähnlich aussehenden Domain eingesetzt. Und das Design schlägt geschlossen fehl: Gelangt Verkehr irgendwie am Proxy vorbei, ist das einzige Zugangsdatum auf der Leitung eine Attrappe, die kein Server akzeptiert (AWS etwa antwortet mit InvalidSignatureException). Echte Werte existieren nur im Host-Prozess, verschlüsselt mit AES-256-GCM, mit dem Hauptschlüssel im Data Protection Keychain von macOS.
Ein Kompromittierungsdetektor schließt den Kreis. Er durchsucht jede ausgehende Anfrage nach allen für die Maschine registrierten Attrappen-Tokens. Eine Attrappe auf dem Weg zu einem Host außerhalb ihres Geltungsbereichs ist das Kennzeichen eines Exfiltrationsversuchs, also verweigert der Proxy den Austausch und warnt Sie. Da nur die Attrappe abgeflossen ist, muss das echte Zugangsdatum nie rotiert werden.
Alles andere dockt an dieselbe Grenze an. Paket-Downloads werden beim Passieren geprüft, nicht vertrauenswürdige Inhalte, die durch sie zurückkommen, werden auf Prompt Injection untersucht, personenbezogene Daten werden aus KI-Anfragen entfernt, bevor diese hinausgehen, der Audit-Trace protokolliert, was sie passiert hat, und Fusion, Modell-Routing und Fernzugriff bauen alle auf ihr auf. Eine Grenze, alle Kontrollen.
Die wichtigsten Funktionen
Jede der folgenden Funktionen hat ein eigenes Kapitel; dieser Abschnitt gibt Ihnen einen Überblick.
Sitzungen, Räume und Branches
Eine Sitzung ist ein Gespräch mit einem Agenten. Sie starten sie im Bildschirm für neue Sitzungen, indem Sie einen Agenten, eine Maschine und den Arbeitsort wählen — einen neuen leeren Ordner, einen Ihrer Ordner oder ein auszucheckendes Repository — und dann eintippen, was Sie möchten. Der Chat zeigt die Arbeit des Agenten als gut lesbare Aktivitätszeilen, als Karten für Diffs, Befehle, To-do-Listen, Tabellen und Diagramme sowie als Zusammenfassung der Dateien, die jede Runde geändert hat. Stellt der Agent Ihnen eine Frage, erscheint eine Fragekarte im Chat, und die Sitzung wandert in der Seitenleiste zu Braucht Sie. Siehe Eine Sitzung starten und Der Chat.
Arbeiten mehrere Sitzungen an derselben Sache, fassen Sie sie in einem Raum zusammen: einem Raster von Live-Chats nebeneinander, mit einem Eingabefeld, das an jede einzelne oder an alle gleichzeitig senden kann. Siehe Räume. Um etwas auszuprobieren, ohne den Ordner einer Sitzung anzufassen, starten Sie eine Branch-Sitzung in einem eigenen Git-Worktree, prüfen ihre Änderungen mit Zeilenkommentaren und führen sie wieder zusammen. Siehe Branches und Review.
Agenten arbeiten zusammen, und die Schaltzentrale
Agenten können einander Arbeit übergeben. Ein Agent kann einen Auftrag an eine neue Kind-Sitzung delegieren (auf einem eigenen Branch oder einer anderen Maschine) und die Antwort erhalten, oder eine Anfrage an eine bestehende Sitzung über deren @Spitznamen senden. Jede Nachricht zwischen Agenten wird auf Prompt Injection geprüft. Siehe Agenten arbeiten zusammen.
Die Schaltzentrale ist eine Sitzung, die alle anderen im Blick behält: Fragen Sie sie, was los ist, lassen Sie sie einem wartenden Agenten antworten oder neue Arbeit starten. Jeder Raum kann eine eigene Schaltzentrale haben, die nur diesen Raum sieht. Der Messaging-Connector macht die Schaltzentrale über Signal, WhatsApp oder Slack erreichbar, wenn Sie nicht am Mac sind. Siehe Schaltzentrale und Messaging.
Isolation
Jede Maschine ist eine eigene, dauerhafte VM mit eigenem Kernel, eigenen virtuellen Festplatten, eigener MAC-Adresse, eigenem Netzwerk und eigenem Proxy-Listener. Ein bösartiges Paket oder ein außer Kontrolle geratener Agentenprozess kann die Maschine ruinieren — und nur die Maschine. Ihr Mac, Ihre anderen Maschinen und Ihre Dateien bleiben unberührt, abgesehen von Ordnern, die Sie ausdrücklich freigeben. Maschinen starten von einem signierten Ubuntu-24.04-Basis-Image über einen APFS-Copy-on-Write-Klon, sodass eine neue Maschine anfangs kaum Speicherplatz kostet und eine angehaltene Maschine an Ort und Stelle aus ihrem Speicher-Snapshot weiterläuft. Siehe Konzepte & Architektur und Maschinen.
Schutz von Zugangsdaten und Zustimmung
Echte Zugangsdaten gelangen nie in die Maschine; der Proxy tauscht Attrappen auf der Leitung gegen echte Werte, wie oben beschrieben. Zusätzlich zum Austausch können Sie jede Verwendung steuern: Ein Zugangsdatum kann pro Ziel Ihre Zustimmung verlangen, Freigaben sind zeitlich begrenzt (5 Minuten, 1 Stunde oder der Rest der Sitzung), und eine Beschränkung auf Lesezugriff ist möglich. Die Anmeldung bei einem Abonnement (Claude, ChatGPT, Grok oder Kimi) erfolgt auf dem Host; der Agent sieht immer nur einen Ersatzschlüssel. Siehe Zugangsdaten & die Übertragungsgrenze.
Lieferketten-Scanning
Paketinstallationen sind der häufigste Weg, auf dem feindlicher Code in eine Entwicklungsumgebung gelangt, deshalb prüft der Proxy sie beim Abrufen. Vier Mechanismen wirken zusammen: eine Altersschranke (brandneue Paketversionen werden zurückgehalten), OSV-Schwachstellenabfragen, die Verhaltensanalyse von socket.dev und Depi. Ein blockiertes Paket erreicht die Maschine nie, und Sie können eine Ausnahme genehmigen, wenn Sie wissen, was Sie tun. Siehe Lieferketten-Schutz.
Prompt-Injection-Erkennung und Schutzmechanismen
Inhalte, die der Agent von außen liest — Webseiten, API-Antworten, Dateien —, können Anweisungen enthalten, die sich an den Agenten statt an Sie richten. Bromure Agentic Coding prüft nicht vertrauenswürdige Inhalte, die die Grenze passieren, mit zwei lokalen Klassifikationsmodellen, PromptGuard und ModernBERT, die auf Ihrem Mac laufen. Sie entscheiden, was mit einem Treffer geschieht, und Sie sehen den markierten Text; der Agent nicht. Die Schutzmechanismen ordnen die Aufrufe des Agenten an Kubernetes, AWS, Git-Forges, Registries und Datenbanken als Lese-, Schreib- und destruktive Operationen ein und können bei den von Ihnen gewählten vorher fragen oder sie blockieren. Siehe Prompt-Injection-Erkennung & Schutzmechanismen.
Sandbox-Richtlinien, Gast-Sandbox und Kernel-Sentry
Jede Maschine wählt eine Sandbox-Engine. Die Bromure Firewall erlaubt und verweigert Verbindungen nach Host, Port, Protokoll und sogar HTTP-Methode, sodass eine Maschine eine API lesen kann, ohne darauf schreiben zu dürfen. OpenShell + Sentry führt stattdessen eine NVIDIA-OpenShell-Policy aus: Alles ist verweigert, solange keine Regel es erlaubt, Anfragen werden einzeln geprüft, und in der VM erreicht der Agent nur die Dateien und Programme, die die Policy auflistet. Ein Kernel-Sentry meldet jedes Programm, jede Verbindung und jede Verweigerung aus dem Kernel der VM, sodass sich jede Verbindung bis zu dem Prompt und dem Tool-Aufruf zurückverfolgen lässt, die sie ausgelöst haben. Wird etwas blockiert, erfährt der Agent, warum, und soll mit Ihnen Rücksprache halten, und die Sandbox-Schublade lässt Sie es mit einem Klick erlauben. Siehe Sandbox-Richtlinie, Gast-Sandbox und Kernel-Sentry.
Schutz personenbezogener Daten
Ist er für eine Maschine eingeschaltet, tauscht der Schutz personenbezogener Daten persönliche Daten — Namen, E-Mail-Adressen und Telefonnummern, Karten-, Bank- und Steuernummern, Ausweisnummern und Postanschriften — gegen realistische Platzhalter aus, bevor das Gespräch Ihren Mac verlässt, und setzt die echten Werte in den Antworten des Modells wieder ein. Die Erkennung läuft auf Ihrem Mac mit dem eingebauten Modell Rampart. Standardmäßig ist er ausgeschaltet. Siehe Schutz personenbezogener Daten.
Tracing, Audit und die Sicherheits-Zeitleiste
Jede Sitzung kann als verschlüsselter Trace aufgezeichnet werden: Modellaufrufe (Modell, Tokens, Latenz), Werkzeugaufrufe, Shell-Befehle, Dateilese- und -schreibvorgänge, Verwendungen von Zugangsdaten und kontaktierte Domains. Mit dem Trace-Inspektor können Sie nachvollziehen, was ein Agent getan hat. Das Fenster Sicherheit (Fenster › Sicherheit…) hat einen Tab Übersicht — was jede Sicherheits-Engine (standardmäßig in den letzten 24 Stunden) blockiert, erlaubt, vermittelt, geprüft und ausgetauscht hat und welche Schutzfunktionen jede Maschine eingeschaltet hat — und einen Tab Zeitleiste, der jede Entscheidung auflistet; Sie können sie nach Maschine und Zeitraum filtern, als CSV exportieren oder als OCSF-Logs an ein SIEM streamen. Ereignisse der Zeitleiste werden standardmäßig 90 Tage aufbewahrt. Bei unternehmensregistrierten Installationen werden Sitzungsmetadaten zusätzlich per Mutual TLS in den Arbeitsbereich der Organisation gestreamt — nie rohe Prompts oder Modellantworten und nie geheime Werte. Nicht registrierte Installationen streamen nichts, und ein privater Modus pro Maschine stoppt das Streaming vollständig. Siehe Tracing & Audit und Sicherheitsübersicht und Zeitleiste.
Modelle und Anbieter
Ein globales Modelle-Board unter Einstellungen › Modelle vereint jede Modellquelle, die Sie nutzen: Anmeldungen und API-Schlüssel für Anthropic, OpenAI, xAI, z.ai und Moonshot, dazu Amazon Bedrock, OpenRouter, einen eigenen Server (vLLM, Ollama, LM Studio oder jeden OpenAI-kompatiblen Server) und Modelle auf dem Gerät, die mit MLX auf Ihrem Mac laufen. Für jeden Agenten können Sie das Standardmodell seines Anbieters behalten oder ein anderes wählen, auch Modelle eines anderen Anbieters. Eine Maschine kann diese Einstellungen übernehmen oder mit eigenen überschreiben. Änderungen gelten sofort: Nur die betroffenen Agenten starten neu und setzen ihr Gespräch dort fort, wo sie aufgehört haben. Siehe Modelle & Anbieter.
Fusion
Weil jeder Modellaufruf den Proxy passiert, kann der Proxy mehr tun, als ihn nur durchzureichen. Fusion macht aus einer Anfrage ein Panel: Mehrere Modelle antworten, ein Richtermodell bewertet die Kandidaten, und eine zusammengeführte Antwort geht an den Agenten zurück — auf der Leitung, unsichtbar für den Agenten und ohne jede Konfiguration am Agenten. Siehe Fusion.
Kubernetes-Cluster und Registries
Bromure kann k3s-Kubernetes-Cluster und eine private Container-Registry in eigenen VMs neben Ihren Maschinen betreiben, mit Speicher, Lastverteilung, optionalen Cloud-Emulatoren und Zugriffskontrolle pro Maschine. Agenten können über einen eingebauten Infrastruktur-MCP-Server sehen und verwalten, was ihre Maschine nutzen darf. Siehe Kubernetes-Cluster und Registries.
Fernzugriff
Ihre Sandbox ist von überall erreichbar: aus der App, von der Befehlszeile oder per SSH. Ein zweiter Mac mit Bromure Agentic Coding — oder ein iPhone, iPad oder Apple Vision Pro mit dem Client Bromure Remote — kann eine entfernte Instanz über einen SSH-Tunnel spiegeln (Arbeitsbereiche › Mit entferntem Bromure verbinden…), mit ihren Sitzungen, Räumen und ihrer Schaltzentrale. Aus einem Spiegelfenster heraus kann Einstellungen die Einstellungen des entfernten Macs bearbeiten. Die Sicherheit lässt aus der Ferne nicht nach: Zustimmungsabfragen für Zugangsdaten, Lieferketten-Ausnahmen, Schreibvorgänge der Schutzmechanismen und Entscheidungen zur Prompt Injection erscheinen auf der Host-Seite der Verbindung, wo ein kompromittierter Gast sie weder sehen noch fälschen kann, und eine Zeitüberschreitung oder ein Wegklicken gilt als Ablehnung. Siehe Fernzugriff & Clients.
Enterprise-Verwaltung
Organisationen registrieren Installationen mit einem Sechs-Wort-Code bei einem bromure.io-Arbeitsbereich (bromure-cli enroll oder bromure.io-Registrierung… in der App). Die Registrierung gibt der Installation ein Mutual-TLS-Zertifikat, aktiviert von der Steuerungsebene verteilte verwaltete Profile und startet den unter Tracing beschriebenen Metadaten-Stream. Das Offboarding ist eine einzige Aktion auf der Steuerungsebene, die das Zertifikat der Installation widerruft. Das flottenweite Lieferketten-Inventar und die Auswertungen des Token-Verbrauchs sind Funktionen der Enterprise-Stufe im Bromure Enterprise Manager. Siehe Enterprise.
Wie es sich mit anderen Werkzeugen vergleicht
Die Vergleichsmatrix im README (im Juni 2026 aus der öffentlichen Dokumentation der einzelnen Projekte zusammengestellt) wendet dasselbe Bedrohungsmodell auf gängige Werkzeuge an. Die meisten Werkzeuge wählen eine von fünf Kontrollen — Isolation, Geheimnisse vom Agenten fernhalten, die Nutzung von Zugangsdaten einschränken, Lieferketten-Prüfung, Prompt-Injection-Erkennung — und belassen es dabei.
- Dev Containers (VS Code) isolieren die Toolchain, aber der Container teilt den Kernel des Hosts, und die Einrichtung reicht Ihren SSH-Agenten und Ihre Git-Zugangsdaten in die Umgebung weiter, in der der Agent läuft. Es gibt keine Einschränkung von Zugangsdaten pro Verwendung, keine Registry-Prüfung und keine Injection-Erkennung.
- nono ist eine Kernel-Sandbox: Syscall-Allowlists mit Genehmigungsablauf, ein Egress-Filter und ein unveränderliches lokales Audit-Log. Es sperrt den Zugriff auf Schlüsseldateien und vermittelt manche Zugangsdaten, aber der Agent hat keinen eigenen Kernel, und Paketprüfung sowie Injection-Erkennung liegen außerhalb des Umfangs.
- agent-vault (octokraft) leitet Geheimnisse per Pipe an Prozesse weiter, sodass der Rohwert nicht gelesen werden kann, mit Zeitlimits pro Geheimnis. Aber der Agent läuft direkt auf Ihrem Rechner — es gibt überhaupt keine Isolationsgrenze.
- Agent Vault (Infisical) ist ein HTTP-Proxy für Zugangsdaten: Er hängt Zugangsdaten auf der Leitung an, sodass der Agent sie nie liest, und filtert ausgehenden Verkehr pro Endpunkt. Der Agent läuft jedoch ohne Einschränkung, und es gibt weder Prüfung noch Erkennung.
- Docker Sandboxes (eine experimentelle Vorschau) kommen der Isolation am nächsten: eine MicroVM mit eigenem Kernel und ein Host-Proxy, der Zugangsdaten-Header einsetzt, damit die Rohwerte außerhalb der VM bleiben. Die Lücke ist die Steuerung: Das vermittelte Zugangsdatum wird an jede ausgehende Anfrage der Sandbox angehängt, sodass ein darin installiertes bösartiges Paket es gegenüber einer erlaubten Domain einsetzen kann, ohne es je zu sehen — und nichts prüft dieses Paket beim Hereinkommen.
- Capsem ist eine vom Netz getrennte Hardware-VM mit Egress-Regeln nach Domain und Methode/Pfad sowie vollständiger Protokollierung der HTTP-Anfragekörper. Aber echte API-Schlüssel liegen in der VM, und genau das darf nicht sein, wenn die Arbeitslast ein möglicherweise kompromittierter Agent ist.
Kein anderes Werkzeug der Matrix bietet Lieferketten-Prüfung oder Prompt-Injection-Erkennung. Bromure Agentic Coding setzt alle fünf Kontrollen an seiner einzigen Proxy-Grenze durch und ergänzt, was die Kontrolle über die Leitung möglich macht: den Schutz personenbezogener Daten, das Modell-Panel Fusion, Modell-Routing über Anbieter und Ihre eigene Hardware hinweg sowie Fernzugriff aus der App, per CLI oder SSH.
Vergleichsdaten altern schnell. Eine ausführlichere, aktuelle Matrix finden Sie unter bromure.io/de/feature-matrix, und das README lädt dazu ein, veraltete Zeilen über ein anderes Werkzeug per Issue zu korrigieren.
Voraussetzungen auf einen Blick
| Voraussetzung | Detail |
|---|---|
| macOS | 14 (Sonoma) oder neuer |
| Hardware | Apple Silicon (M1 oder neuer). Es gibt keinen Intel-Build — Virtualization.framework unterstützt nur ARM64-Gäste auf Apple Silicon. |
| Festplatte | Das Ubuntu-Basis-Image ist ein 24 GB großer Sparse-Datenträger, der etwa 6–8 GB echten Speicherplatz belegt; jede Maschine ergänzt einen Copy-on-Write-Klon, der mit der Nutzung wächst. |
| Netzwerk | Der erste Start lädt das vorgefertigte, signierte Basis-Image von dl.bromure.io herunter. Ist der Download nicht verfügbar, kann die App das Image stattdessen lokal bauen (etwa 10 Minuten). |
| Proprietäre Agenten | Claude Code, Codex, Grok, Kimi Code, Oh My Pi und das Google Cloud SDK dürfen nicht im weiterverteilbaren Image ausgeliefert werden. Sie werden auf Ihrem Mac in Ihre Kopie des Images installiert, als signierte Einrichtungsschritte. Das Ausführen der Ersteinrichtung ist Ihre Zustimmung zu den Basisschritten; später veröffentlichte Schritte fragen nach Ihrer Genehmigung. |
Schritt-für-Schritt-Anleitungen finden Sie unter Installation & erster Start.
Lizenz und Urheberschaft
Das Bromure-Repository ist Open Source unter der MIT-Lizenz (Copyright 2026 Renaud Deraison) und frei nutzbar. Die Urheberschaft wird Renaud Deraison (Prompting) und Claude + Opus 4.7 (Implementierung) zugeschrieben.
Die beiden Apps sind Open Source, aber die Unternehmensfunktionen — Registrierung, verwaltete Profile, der Cloud-Ereignisstream und der Bromure Enterprise Manager — hängen von der gehosteten Steuerungsebene auf bromure.io ab, einem kommerziellen Dienst. Nichts an der Einzelnutzer-Erfahrung hängt davon ab: Eine nicht registrierte Installation streamt nirgendwohin etwas, und jede Sicherheitsfunktion arbeitet vollständig auf Ihrem Mac.
Hilfe erhalten
- bromure.io — Produktdokumentation, Screenshots, Downloads, das technische Whitepaper und die detaillierte Feature-Matrix.
- GitHub-Issues — Fehlerberichte, Funktionswünsche und Korrekturen an der Vergleichsmatrix gehören in das GitHub-Repository des Projekts (verlinkt von bromure.io).
- Dieses Handbuch — Fehlerbehebung sammelt Diagnoseverfahren und bekannte Probleme; das Glossar erklärt jeden Begriff, der in diesen Kapiteln verwendet wird.
Wie dieses Handbuch aufgebaut ist
Neulinge können das Handbuch von vorne bis hinten lesen; danach dient es als Nachschlagewerk:
- Erste Schritte — Installation & erster Start behandelt die Installation der App und den Einrichtungsassistenten; der Schnellstart führt Sie vom Assistenten bis zu einer erledigten Aufgabe; Konzepte & Architektur erklärt Sitzungen, Maschinen, Räume und Branches und wie Host, Gast und Proxy zusammenspielen.
- Alltag — Die Sitzungsübersicht, Eine Sitzung starten, Der Chat, Räume, Branches und Review, Agenten arbeiten zusammen, Schaltzentrale und Messaging, Maschinen, Der eingebettete Browser, Automatisierungen und Coding-Aufgaben behandeln, was Sie täglich tun.
- Einstellungsreferenz — die Einstellungsreferenz dokumentiert jeden Bereich des Einstellungseditors und der Einstellungen, eine Seite pro Bereich.
- Sicherheit & die Übertragungsgrenze — Zugangsdaten, Lieferketten-Schutz, Prompt-Injection-Erkennung & Schutzmechanismen, Schutz personenbezogener Daten, Tracing & Audit und Sicherheitsübersicht und Zeitleiste erklären jede Schutzfunktion ausführlich.
- Modelle & Infrastruktur — Fusion, Modelle & Anbieter und Kubernetes-Cluster und Registries.
- Über einen Mac hinaus — Fernzugriff & Clients behandelt das Spiegeln, die Mobil- und visionOS-Clients, die CLI und SSH; Enterprise behandelt Registrierung, Flottenverwaltung und den Cloud-Ereignisstream.
- Referenz — CLI, API & MCP, Erweitert, Fehlerbehebung, das Glossar und der Anhang.
Weiter geht es mit Installation & erster Start.